
安卓 AdGuard 過濾揭秘:它真的只能與自家 VPN「綁定」嗎?
深入解析 AdGuard Android 版的過濾機制、VPN 協同運作方式及多元配置彈性。
許多 Android 用戶依賴 AdGuard 來攔截煩人的廣告和追踪器,但對於其過濾功能是否必須與 AdGuard 自家的 VPN 服務搭配使用,常存有疑問。事實上,AdGuard for Android 的運作方式比表面看起來更具彈性。接下來,我們將詳細探討其核心技術、與不同 VPN 的兼容性以及各種配置選項。
核心亮點
- 本地 VPN 技術:AdGuard Android 主要透過在裝置上建立一個「本地 VPN」來實現系統級的廣告和追踪器過濾,這並非傳統的遠端 VPN 連線。
- 非獨佔自家 VPN:雖然 AdGuard 的本地 VPN 機制可能與其他 VPN 服務衝突,但其廣告過濾功能並非「只能」搭配 AdGuard VPN 使用。它提供了與自家 AdGuard VPN 的「整合模式」,也存在與第三方 VPN 共存的配置方法。
- 多元配置彈性:用戶可透過 Root 權限下的「本地 HTTP 代理」模式、應用程式排除設定或 DNS 過濾等方式,靈活調整 AdGuard 的運作,以適應不同的 VPN 使用需求。
AdGuard Android 過濾原理:本地 VPN 的角色
AdGuard for Android 之所以能夠有效地在您的裝置上攔截廣告和追踪器,關鍵在於其採用了一種巧妙的技術:建立一個「本地 VPN」(Local VPN)。當您啟用 AdGuard 的防護時,它會在您的 Android 系統內部設定一個虛擬的網路介面。所有進出您裝置的網路流量都會先經過這個本地 VPN 進行處理。
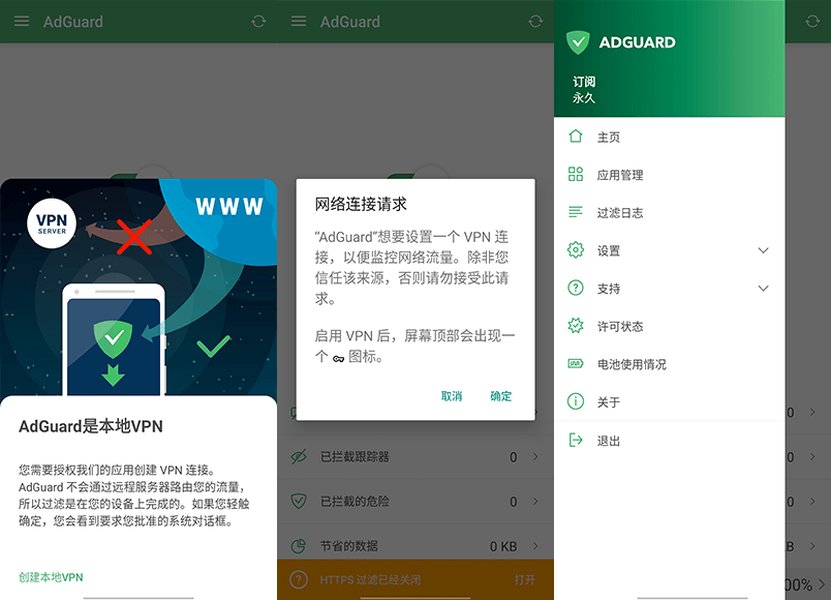
AdGuard for Android 應用程式主介面示意圖
這個本地 VPN 並非將您的流量導向遠端的 VPN 伺服器以隱藏 IP 位址或加密數據(儘管 AdGuard 也有專門的 AdGuard VPN 服務來實現這些功能)。相反,它的主要目的是在您的裝置本地分析流量,根據已設定的過濾規則,識別並阻擋廣告內容、追踪腳本以及潛在的惡意軟體源,然後才將乾淨的流量傳遞給目標應用程式。
為何選擇本地 VPN 技術?
在未取得 Root 權限的 Android 裝置上,應用程式通常無法直接干預或修改其他應用程式的網路通訊。本地 VPN 技術為 AdGuard 提供了一個合規且有效的方法來實現系統級的流量過濾,而無需對系統進行底層修改。這使得 AdGuard 能夠保護您在瀏覽器、應用程式內等各種情境下的網路體驗。
然而,由於 Android 系統通常只允許一個 VPN 連線處於活動狀態,AdGuard 的本地 VPN 機制在預設情況下可能會與您希望使用的其他 VPN 服務(例如,用於加密連線或繞過地理限制的 VPN)產生衝突。
AdGuard 過濾是否僅限自家 VPN?
這是一個常見的誤解。雖然 AdGuard 的本地 VPN 過濾方式可能與其他 VPN 應用程式同時運行時產生衝突,但這並不意味著 AdGuard 的廣告過濾功能「只能」與 AdGuard 自家的 VPN 服務(AdGuard VPN)捆綁使用。AdGuard 提供了多種機制來處理這種情況,使用戶擁有更多選擇。
AdGuard 廣告攔截器與 AdGuard VPN 的「整合模式」
為了方便同時需要廣告攔截和 VPN 加密保護的用戶,AdGuard 開發了其廣告攔截器應用程式與 AdGuard VPN 服務之間的「整合模式」(Integration Mode)或稱「相容模式」。當您同時安裝並啟用這兩款 AdGuard 產品時,可以開啟此模式。
在整合模式下,AdGuard 廣告攔截器會繼續透過其本地 VPN 介面進行流量過濾,攔截廣告和追踪器。然後,經過濾的流量會被導向 AdGuard VPN,由 AdGuard VPN 建立加密通道並連接至遠端 VPN 伺服器。這樣,您就可以同時享受無廣告的網路環境和 VPN 帶來的隱私與安全保護。AdGuard VPN 在此情境下充當了出站代理伺服器的角色。
與第三方 VPN 的共存挑戰与解決方案
當您希望使用 AdGuard 廣告攔截器,同時搭配「第三方」VPN 服務(非 AdGuard VPN)時,情況會稍微複雜一些,因為 Android 系統預設只允許一個應用程式啟用 VPN 連線。如果 AdGuard 已經啟用了其本地 VPN 進行過濾,第三方 VPN 可能無法建立連線,反之亦然。
不過,AdGuard 仍提供了一些解決方案來應對這種情況:
- 應用程式排除/管理:AdGuard 允許用戶在其設定中管理哪些應用程式的流量應由 AdGuard 過濾。您可以將您的第三方 VPN 應用程式從 AdGuard 的過濾列表中排除,這樣該 VPN 應用程式的流量將不會經過 AdGuard 處理,從而避免衝突。然而,這可能意味著當第三方 VPN 連線時,AdGuard 的過濾功能可能對其他應用程式的流量也暫停或受限,具體取決於配置。
- Root 裝置的特殊模式:對於已取得 Root 權限的 Android 裝置,AdGuard 提供了更高級的過濾模式,如「本地 HTTP 代理模式」,這種模式不依賴 Android 的 VPN API,因此可以與第三方 VPN 更好地共存。
- DNS 過濾:AdGuard 也提供 DNS 過濾功能。您可以將裝置的 DNS 設定指向 AdGuard DNS 伺服器,或在 AdGuard 應用內配置 DNS 過濾。這種方式可以在不啟用 AdGuard 本地 VPN 的情況下攔截部分基於域名的廣告,因此可以與任何 VPN 服務同時使用。但其過濾範圍不如本地 VPN 全面。
因此,答案是:AdGuard 的廣告過濾功能並非「只能」搭配自家 VPN。雖然與 AdGuard VPN 的整合最為流暢,但透過合理的配置,它也能在一定程度上與第三方 VPN 協同工作,或者提供不依賴 VPN 的過濾選項。
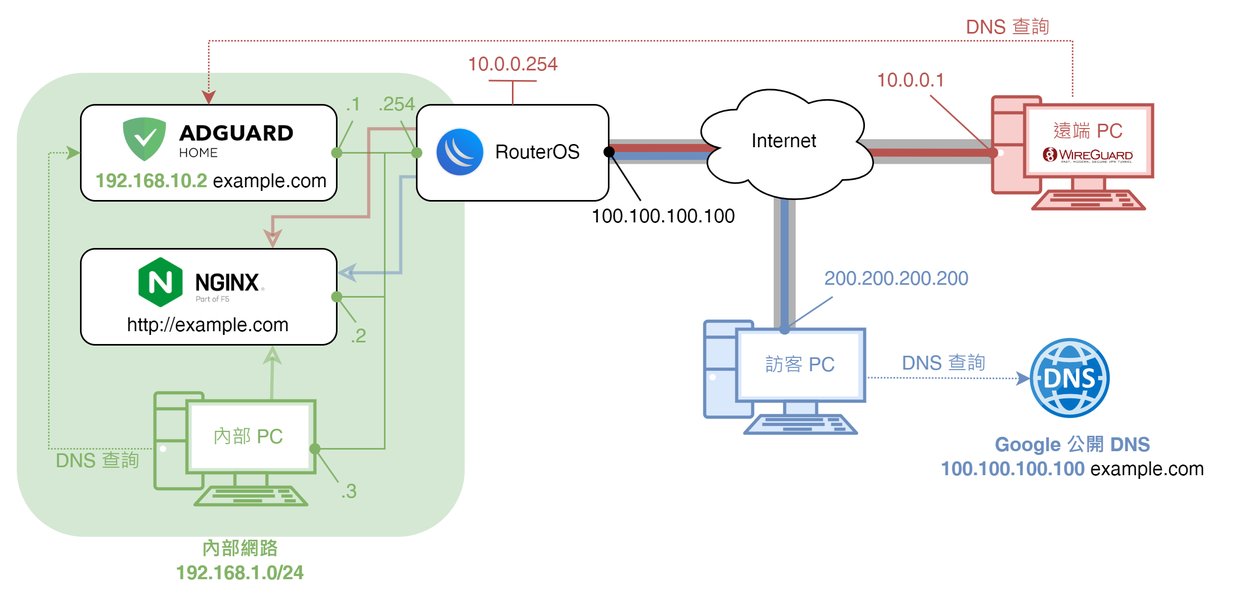
一個簡化的網絡流量過濾與 VPN 協同運作概念圖
多元配置:讓 AdGuard 適應您的需求
AdGuard for Android 提供了多種設定選項,讓用戶可以根據自己的具體需求和裝置狀況(是否 Root)來調整其運作方式,尤其是在與 VPN 服務共存方面。
Root 裝置的「本地 HTTP 代理」模式
如果您的 Android 裝置已經取得了 Root 權限,這將為 AdGuard 的配置帶來更大的靈活性。在 Root 環境下,AdGuard 可以切換到「本地 HTTP 代理」模式 (Local HTTP proxy mode)。
運作方式:
在此模式下,AdGuard 不再依賴建立本地 VPN 來攔截和過濾流量。相反,它利用 Root 權限將系統的網路請求導向一個在裝置上運行的本地 HTTP 代理伺服器。這個代理伺服器由 AdGuard 控制,負責分析流量並移除廣告內容。由於此模式不佔用 Android 系統的 VPN 通道,因此可以完美地與任何第三方 VPN 服務同時運行,互不干擾。第三方 VPN 負責加密和路由您的整體網路連線,而 AdGuard 則在流量進入 VPN 通道前或解密後進行廣告過濾。
設定方法:
通常可以在 AdGuard 的「設定」 > 「網路」 > 「過濾方式」中找到此選項,並選擇「本地 HTTP 代理(需要根權限)」。啟用此模式後,您就可以自由使用其他 VPN 應用程式了。
注意事項:
取得 Root 權限本身可能帶來一些安全風險,並可能影響裝置保固,用戶需自行評估。
應用程式管理與例外設定
無論您的裝置是否 Root,AdGuard 都提供了「應用程式管理」(Apps Management)功能。透過此功能,您可以精細控制 AdGuard 對每個已安裝應用程式的過濾行為。
主要用途:
- 排除 VPN 應用程式: 如果您希望同時使用 AdGuard 的本地 VPN 過濾模式和某個第三方 VPN,可以嘗試將該第三方 VPN 應用程式加入 AdGuard 的排除列表。這樣,AdGuard 將不會過濾該 VPN 應用程式自身的流量,有助於減少直接衝突。
- 解決相容性問題: 某些應用程式(如銀行 App 或特定遊戲)可能不喜歡其流量被 VPN 或代理修改。如果遇到這類問題,您可以將這些特定應用程式從 AdGuard 的過濾中排除。
- 節省資源: 對於一些您確定不需要廣告過濾的應用程式,可以禁用 AdGuard 對其的過濾,以略微節省系統資源。
此功能為用戶在預設的本地 VPN 過濾模式下提供了一定的彈性。
DNS 過濾:另一種選擇
AdGuard 不僅僅是一個基於本地 VPN/代理的過濾器,它還提供了強大的 DNS 過濾功能。您可以選擇使用 AdGuard DNS 伺服器,或者在 AdGuard 應用內配置自訂的 DNS 過濾規則列表(例如 AdGuard DNS filter)。
運作方式:
DNS 過濾主要透過阻止對已知廣告和追踪域名的解析請求來實現廣告攔截。當您的裝置或應用程式嘗試連接到一個在黑名單中的域名時,DNS 請求會被攔截或導向一個無害的地址,從而阻止廣告內容的載入。
優勢:
- 不依賴本地 VPN: 純粹的 DNS 過濾可以在不啟用 AdGuard 本地 VPN 功能的情況下運作。這意味著它可以與任何第三方 VPN 服務無縫共存,因為它不佔用 VPN 通道。
- 系統級或特定應用設定: 您可以在 Android 系統的私人 DNS 設定(通常支援 DNS-over-HTTPS 或 DNS-over-TLS)中直接指定 AdGuard DNS 伺服器地址,也可以在 AdGuard 應用內進行更細緻的 DNS 設定。
局限性:
DNS 過濾雖然有效,但其過濾範圍不如本地 VPN 或 HTTP 代理模式全面。例如,它可能無法攔截某些第一方廣告(來自同一網站的廣告)或透過 IP 位址直接載入的廣告,也無法移除網頁上的廣告空白區域。
綜合來看,透過上述多元配置,AdGuard for Android 提供了相當大的靈活性,使用戶能夠根據自己的需求在廣告過濾效果、隱私保護以及與其他 VPN 服務的兼容性之間找到平衡。
比較 AdGuard 不同運作模式下的 VPN 相容性
為了更清晰地理解 AdGuard 在不同設定下與 VPN 服務的協同工作情況,下表總結了幾種主要運作模式的特點及其與第三方 VPN 的相容性:
| 運作模式 | 過濾原理 | 是否需要 Root | 廣告過濾全面性 | 與第三方 VPN 相容性 | 備註 |
|---|---|---|---|---|---|
| 本地 VPN 模式 (預設) | 在裝置上建立虛擬 VPN 介面過濾所有流量 | 否 | 高 | 低 (通常衝突,需排除應用) | AdGuard 主要過濾方式 |
| 與 AdGuard VPN 整合模式 | 本地 VPN 過濾後,流量再經由 AdGuard VPN 加密 | 否 | 高 | 不適用 (使用的是自家 VPN) | 實現廣告過濾與 VPN 加密 |
| 本地 HTTP 代理模式 | 透過本地代理伺服器過濾 HTTP/HTTPS 流量 | 是 | 高 | 高 (不佔用 VPN 通道) | Root 用戶的最佳選擇 |
| DNS 過濾模式 | 透過封鎖廣告域名解析來攔截廣告 | 否 | 中等 | 高 (不衝突) | 過濾範圍有限,但相容性好 |
| 應用程式排除 | 在本地 VPN 模式下,指定某些應用不經過濾 | 否 | 對未排除應用仍為高 | 中等 (可讓第三方 VPN 運作,但整體過濾可能受影響) | 一種折衷方案 |
此表格旨在提供一個概覽。實際效果可能因裝置型號、Android 版本及具體應用程式而異。建議用戶根據自身情況選擇最合適的配置方案。
視覺化解析:AdGuard 過濾與 VPN 協同運作
為了更直觀地理解 AdGuard Android 版的過濾機制以及它如何與 VPN 功能(無論是自家的還是第三方的)相互作用,下面的心智圖展示了主要的運作路徑和配置選項:
這張心智圖概述了 AdGuard 如何透過不同的技術手段實現其核心的廣告攔截和隱私保護功能,以及在面對 Android 系統的 VPN 機制時,它所提供的多種配置彈性,讓用戶可以根據是否使用自家 AdGuard VPN 或第三方 VPN 服務來進行調整。
AdGuard 功能與 VPN 策略評估
選擇 AdGuard 的運作模式以及是否搭配 VPN 使用,涉及多方面考量。下方的雷達圖從幾個關鍵維度評估了幾種常見的 AdGuard 使用策略,這些評估是基於一般情況下的主觀分析,實際體驗可能因個人設定和網路環境而異:
圖表解讀:
- 廣告過濾效果:本地VPN模式和整合模式通常提供最全面的過濾。Root/HTTP代理模式效果也很好。DNS過濾則相對基礎。
- 隱私增強:搭配VPN(尤其是AdGuard VPN整合模式或第三方VPN)能顯著提升隱私保護。單純的本地VPN過濾對隱私也有正面影響(阻擋追踪)。
- 使用簡便性:預設的本地VPN模式和DNS過濾模式設定相對簡單。整合模式次之。Root/HTTP代理模式因需要Root權限,操作門檻較高。
- 系統資源影響:DNS過濾對系統資源影響最小。其他模式,尤其是同時運行多個網路處理程序時,可能會消耗更多電量和CPU。
- 第三方VPN兼容性:DNS過濾和Root/HTTP代理模式與第三方VPN的兼容性最好。本地VPN模式則最低(標註為2.5代表AdGuard+AdGuard VPN組合中,第三方VPN的兼容性不在此考量範圍,因為它使用的是自家VPN)。
用戶應根據自己對上述各個維度的重視程度,來選擇最適合自己的AdGuard使用策略。
相關教學影片
若想更深入了解 AdGuard 的設定與使用,以下這部影片提供了關於 AdGuard 廣告攔截功能、過濾規則設定等方面的實用教學,涵蓋了 Android 和 iOS 平台,有助於您更好地配置和使用 AdGuard:
影片來源:刺客邊風。這部影片詳細介紹了 AdGuard 的安裝、設定過濾規則以及在不同裝置上的使用技巧,對於希望全面掌握 AdGuard 的用戶來說非常有價值。
觀看此類教學影片可以幫助您更直觀地理解 AdGuard 的各項功能,包括如何調整設定以最佳化廣告攔截效果,以及如何利用其進階功能如自訂過濾規則、管理應用程式過濾等。雖然影片內容可能涵蓋多個平台,但其關於過濾原理和規則設定的核心概念是相通的。
常見問題 (FAQ)
AdGuard Android 一定需要 VPN 才能過濾廣告嗎? ▼
AdGuard for Android 的主要廣告過濾方式是透過建立一個「本地 VPN」來攔截並分析裝置的網路流量。這是在非 Root 裝置上實現系統級廣告攔截的有效方法。然而,這並不意味著「必須」使用傳統意義上的遠端 VPN 服務。此外,AdGuard 也提供了其他過濾方式,例如:
- DNS 過濾:可以設定 AdGuard DNS 或其他支援過濾的 DNS 服務,這種方式不依賴本地 VPN 功能,但過濾範圍不如本地 VPN 全面。
- 本地 HTTP 代理模式:如果您的裝置已 Root,可以啟用此模式,它不使用 Android 的 VPN API,因此可以與其他 VPN 共存。
所以,雖然預設和最全面的過濾依賴其本地 VPN 技術,但並非唯一途徑。
我可以同時使用 AdGuard 廣告攔截器和別的 VPN 服務嗎? ▼
這取決於您的 AdGuard 設定和裝置狀態:
- 使用 AdGuard 本地 VPN 模式時:由於 Android 系統通常只允許一個 VPN 連線處於活動狀態,直接同時運行 AdGuard 的本地 VPN 過濾和其他 VPN 服務可能會衝突。您可以嘗試在 AdGuard 的「應用程式管理」中排除您的 VPN 應用程式,或使用 AdGuard VPN 並啟用「整合模式」。
- 使用 AdGuard 本地 HTTP 代理模式 (需 Root):此模式不使用 Android VPN API,因此可以與第三方 VPN 服務完美共存。
- 僅使用 AdGuard DNS 過濾:DNS 過濾不涉及 VPN 通道,因此可以與任何 VPN 服務同時使用。
AdGuard 官方提供了與自家 AdGuard VPN 的「整合模式」,這是確保兩者協同運作的最佳方案。對於第三方 VPN,Root 後的 HTTP 代理模式是較好的選擇。
什麼是 AdGuard 的「整合模式」? ▼
「整合模式」(Integration Mode)或稱「相容模式」,是 AdGuard 廣告攔截器應用程式與 AdGuard VPN 服務(這是 AdGuard 的另一款獨立產品)協同運作的一種特殊設定。
當您同時安裝並啟用這兩款 AdGuard 應用程式時,開啟整合模式後:
- AdGuard 廣告攔截器會繼續透過其本地 VPN 介面攔截和過濾裝置上的廣告及追踪器。
- 經過濾的乾淨流量隨後會被導向 AdGuard VPN。
- AdGuard VPN 再將這些流量加密,並透過其遠端 VPN 伺服器路由到網際網路。
這樣,用戶可以同時享受無廣告的瀏覽體驗以及 VPN 帶來的隱私保護和地理位置變更等好處。在此模式下,AdGuard VPN 充當了出站代理的角色。
Root 手機能讓 AdGuard 和其他 VPN 更好地共存嗎? ▼
是的,擁有 Root 權限的 Android 手機能夠讓 AdGuard 廣告攔截器與其他第三方 VPN 服務更好地共存。
主要原因是 AdGuard 在 Root 裝置上可以啟用「本地 HTTP 代理」過濾模式。在此模式下,AdGuard 不再依賴 Android 系統的 VPN API 來攔截流量,而是透過 Root 權限設定一個本地代理伺服器來過濾 HTTP/HTTPS 請求。由於它不佔用系統唯一的 VPN 通道,因此您的第三方 VPN 應用程式可以正常建立和維持其 VPN 連線,兩者可以同時運行而幾乎沒有衝突。
這是目前已知在需要同時使用 AdGuard 全面過濾功能和第三方 VPN 時,最理想的解決方案之一。不過,獲取 Root 權限本身涉及一定風險和技術操作,用戶需要謹慎考慮。
AdGuard 的 DNS 過濾和 VPN 過濾有什麼不同? ▼
AdGuard 提供的 DNS 過濾和(本地)VPN 過濾是兩種不同的廣告攔截機制,它們在原理、效果和使用方式上有所區別:
DNS 過濾:
- 原理:透過阻止對已知廣告、追踪和惡意軟體域名的 DNS 解析請求來實現。當應用程式嘗試連接這些域名時,DNS 請求被攔截或重定向,從而阻止相關內容載入。
- 方式:可以透過設定系統的私人 DNS (Private DNS) 指向 AdGuard DNS 伺服器 (如 `dns.adguard-dns.com`),或在 AdGuard 應用內啟用 DNS 防護並選擇過濾列表。
- 優點:設定相對簡單,不佔用 VPN 通道,因此可以與任何 VPN 服務良好共存,對系統資源消耗較低。
- 缺點:過濾範圍有限。主要針對域名級別的攔截,可能無法處理某些複雜的廣告(如第一方廣告、透過 IP 直接載入的廣告),也無法移除網頁元素或進行 cosmetic filtering(美化過濾,移除廣告殘留的空白)。
(本地)VPN 過濾:
- 原理:AdGuard 在裝置上建立一個本地 VPN 介面,所有網路流量都經過此介面。AdGuard 在此層級分析流量內容,根據詳細的過濾規則(包括URL、HTML元素等)攔截廣告和追踪器。
- 方式:在 AdGuard 應用程式內啟用主要防護功能。
- 優點:過濾非常全面和強大,能夠攔截各種類型的廣告(包括應用內廣告、影片廣告),可以進行元素隱藏和腳本注入等高級過濾。
- 缺點:由於使用本地 VPN 技術,在非 Root 裝置上可能與其他 VPN 服務衝突。對系統資源的消耗相對 DNS 過濾略高。
總結來說,VPN 過濾更為徹底和強效,而 DNS 過濾則是一種輕量級、兼容性好的補充或替代方案。
推薦查詢
- 如何在 Android 裝置上設定 AdGuard 的本地 HTTP 代理模式?
- AdGuard DNS 過濾與傳統 VPN 過濾的詳細比較和選擇建議。
- 比較 AdGuard VPN 與其他主流 VPN 服務在隱私保護方面的差異。
- 解決 Android 裝置上 AdGuard 與其他應用程式衝突的最佳實踐。
參考資料
Last updated May 9, 2025