
AI Blaze e Prontuários Eletrônicos: Um Mergulho Profundo na Privacidade dos Seus Pacientes
Desvendando os riscos e as precauções necessárias ao usar extensões de IA com dados médicos sensíveis.
A integração de ferramentas de Inteligência Artificial (IA) na rotina médica, como a extensão "AI Blaze", promete otimizar tarefas e aumentar a eficiência. No entanto, quando se trata de Prontuários Eletrônicos do Paciente (PEP) e da privacidade dos dados de saúde, uma análise cuidadosa da segurança é crucial. Este guia detalhado explora a segurança da extensão "AI Blaze" para uso em prontuários eletrônicos, focando na proteção da privacidade dos pacientes.
Destaques Essenciais sobre AI Blaze e Privacidade de Dados Médicos
- Não Conformidade com HIPAA: A principal preocupação é que a extensão "AI Blaze" e a plataforma Text Blaze que a suporta não são atualmente compatíveis com a HIPAA (Health Insurance Portability and Accountability Act), uma regulamentação americana fundamental para a proteção de dados de saúde, que serve de referência global para boas práticas. Isso implica riscos significativos para a confidencialidade dos dados dos pacientes.
- Riscos de Exposição de Dados: Utilizar ferramentas não certificadas para lidar com informações de saúde protegidas (PHI) em prontuários eletrônicos pode levar à exposição indevida, vazamento de dados ou uso não autorizado, uma vez que os dados processados podem ser transmitidos a servidores externos sem as garantias de segurança exigidas.
- Alternativas e Precauções: É fundamental priorizar soluções de IA desenvolvidas especificamente para o setor de saúde, que garantam conformidade com regulamentações como HIPAA, LGPD (Brasil) ou GDPR (Europa), e implementar políticas institucionais rigorosas sobre o uso de tais ferramentas.
Compreendendo a Extensão AI Blaze no Contexto Médico
O que é a AI Blaze?
A "AI Blaze" é uma extensão de navegador projetada para integrar funcionalidades de inteligência artificial em diversas páginas da web. No contexto de prontuários eletrônicos, ela pode auxiliar em tarefas como redação, resumo de textos, preenchimento automático de notas clínicas e otimização da documentação. Modelos como GPT-4 ou Claude Sonnet podem ser utilizados através desta extensão para agilizar o trabalho dos profissionais de saúde.
Práticas de Privacidade Declaradas pela AI Blaze
A política de privacidade da AI Blaze afirma que a privacidade do usuário é "extremamente importante". A empresa declara que coleta automaticamente certas informações, como dados de uso e engajamento com as funcionalidades (por exemplo, número de trechos criados). Esses dados podem ser transmitidos periodicamente a serviços externos para ajudar a melhorar a aplicação. A informação, segundo a política, só será compartilhada com terceiros da forma descrita na declaração de privacidade. A extensão para navegadores também declara que não está sendo usada ou transferida para fins não relacionados à funcionalidade central do item e que o editor possui um bom histórico sem violações. Medidas como criptografia de ponta a ponta e conformidade com GDPR são mencionadas.
Contudo, é crucial notar que, embora essas práticas gerais de privacidade sejam positivas, elas não são suficientes para o manuseio de dados de saúde protegidos, que exigem um nível de segurança e conformidade regulatória muito mais específico e rigoroso.
A Questão Crítica: Ausência de Conformidade com a HIPAA
A conformidade com a HIPAA é um requisito indispensável para qualquer software ou ferramenta que lide com informações de saúde protegidas nos Estados Unidos, e seus princípios são amplamente adotados como padrão de excelência em segurança de dados de saúde globalmente. As informações disponíveis, incluindo discussões na comunidade Text Blaze, confirmam que a AI Blaze e a plataforma Data Blaze não são, até o momento (maio de 2025), compatíveis com a HIPAA.
Esta não conformidade significa que a extensão não foi projetada ou certificada para atender aos rigorosos padrões técnicos, administrativos e físicos exigidos para proteger a confidencialidade, integridade e disponibilidade dos dados dos pacientes. A ausência de um Acordo de Associado Comercial (BAA) com os usuários da área da saúde é um indicativo claro dessa lacuna.
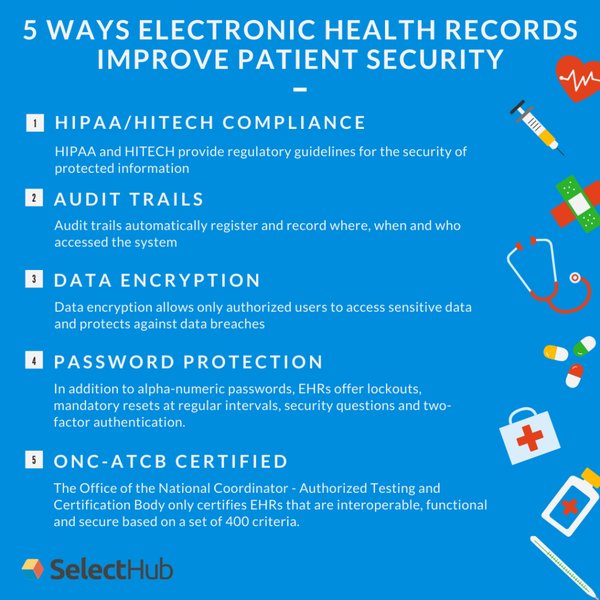
Medidas de segurança são essenciais para proteger dados em Prontuários Eletrônicos.
Riscos Inerentes ao Uso de IA Não Conforme em Prontuários Eletrônicos
Exposição e Violação de Dados Sensíveis
Ao utilizar a AI Blaze em um prontuário eletrônico, dados confidenciais dos pacientes (como diagnósticos, históricos médicos, informações de identificação pessoal) podem ser processados ou temporariamente armazenados pela extensão. Sem as salvaguardas adequadas exigidas pela HIPAA, esses dados correm um risco elevado de acesso não autorizado, vazamento acidental ou intencional.
Uso Indevido e Transmissão Insegura de Dados
Extensões de navegador podem interagir com o conteúdo da página. Se a AI Blaze transmitir dados para servidores externos para processamento por modelos de IA, e esses servidores ou canais de comunicação não forem protegidos conforme os padrões de saúde, as informações dos pacientes ficam vulneráveis. Mesmo que a política de privacidade mencione criptografia, a falta de uma arquitetura de segurança específica para saúde é um ponto crítico.
Vulnerabilidades em Sistemas Integrados
A integração de ferramentas de terceiros, especialmente aquelas que não são desenhadas com a segurança da saúde em mente, pode introduzir novas vulnerabilidades no ecossistema do prontuário eletrônico. Modelos de IA, por exemplo, podem inadvertidamente "aprender" e vazar informações sensíveis se não forem adequadamente isolados e controlados.
Visualizando as Considerações de Segurança: AI Blaze vs. Ferramenta Ideal
Para ilustrar as diferenças em termos de segurança e conformidade, o gráfico de radar abaixo compara a AI Blaze (com base nas informações atuais sobre sua não conformidade com a HIPAA) com uma ferramenta de IA hipotética idealizada para uso seguro em ambientes de saúde. Os eixos representam fatores críticos de segurança.
Este gráfico destaca que, embora a AI Blaze possa oferecer algumas funcionalidades de segurança gerais, ela carece de elementos cruciais específicos para a saúde, como a conformidade HIPAA e um BAA, que são fundamentais em uma ferramenta ideal.
Ecossistema de IA na Saúde: Desafios e Oportunidades
A inteligência artificial está transformando a saúde, mas sua implementação requer um balanço cuidadoso entre inovação e segurança. O mapa mental abaixo ilustra os principais componentes e considerações ao integrar IA em sistemas de saúde, especialmente em relação aos prontuários eletrônicos e à privacidade do paciente.
Este mapa mental ressalta a complexidade envolvida, mostrando como ferramentas como a AI Blaze se encaixam no panorama maior e por que as preocupações com segurança e conformidade são centrais.
Melhores Práticas para o Uso Seguro de IA com Prontuários Eletrônicos
Para mitigar os riscos associados ao uso de IA em prontuários eletrônicos, as seguintes práticas são recomendadas:
Priorizar Soluções de IA com Conformidade Comprovada
Opte por ferramentas e plataformas de IA que sejam explicitamente projetadas para o setor de saúde e que demonstrem conformidade com regulamentações relevantes, como HIPAA, LGPD ou GDPR. Verifique se o fornecedor oferece um Acordo de Associado Comercial (BAA) se estiver sob a jurisdição da HIPAA.
Implementar Políticas Institucionais Claras e Treinamento
Sua instituição de saúde deve ter políticas claras que ditem quais ferramentas de IA podem ser usadas, por quem, em que contextos e com quais tipos de dados. Treinamento regular sobre segurança de dados e privacidade para todos os funcionários é essencial.
Realizar Avaliações Técnicas e de Risco
Antes de implementar qualquer nova ferramenta de IA, realize uma avaliação técnica completa para entender como ela processa, armazena e transmite dados. Uma análise de risco deve identificar potenciais vulnerabilidades e seu impacto na privacidade do paciente.
Adotar o Princípio do Menor Privilégio
Garanta que os usuários e as ferramentas de IA tenham acesso apenas aos dados estritamente necessários para realizar suas funções. Controles de acesso robustos e segmentação de dados podem ajudar a limitar a exposição.
Comparativo: AI Blaze vs. Solução de IA Compatível com HIPAA
A tabela abaixo resume as principais diferenças entre uma ferramenta como a AI Blaze (em seu estado atual de não conformidade HIPAA) e uma solução de IA ideal, projetada para a segurança em saúde.
| Característica | AI Blaze (Avaliação Atual) | Solução de IA Ideal (Compatível com HIPAA) |
|---|---|---|
| Conformidade HIPAA | Não | Sim (com BAA disponível) |
| Criptografia de Dados de Saúde (Específica) | Práticas gerais de criptografia; não especificadas para padrões de saúde. | Criptografia robusta (AES-256 ou similar) para dados em repouso e em trânsito (TLS 1.2+), conforme exigências da saúde. |
| Gerenciamento de Acesso | Baseado nas permissões do navegador/usuário. | Controles de acesso granulares baseados em função (RBAC), autenticação multifator (MFA). |
| Trilhas de Auditoria | Limitadas ou focadas no uso da extensão. | Trilhas de auditoria detalhadas de acesso e modificação de dados do paciente. |
| Isolamento de Dados | Pode processar dados no navegador ou servidores externos com políticas gerais. | Ambientes dedicados ou isolados para processamento de dados de saúde, prevenindo co-mistura ou vazamentos. |
| Avaliação de Risco para Saúde | Não projetada primariamente para o setor de saúde, portanto, sem avaliação de risco específica. | Submetida a avaliações de risco regulares e projetada com a segurança do paciente como prioridade. |
| Transparência no Tratamento de Dados | Política de privacidade geral. | Políticas claras e específicas sobre como os dados dos pacientes são manuseados, armazenados e protegidos. |
Perspectivas sobre Segurança de Dados Médicos e IA
A segurança dos dados médicos na era da IA é um tema complexo e em constante evolução. O vídeo abaixo discute algumas das considerações críticas que muitas vezes não são abordadas quando se fala sobre IA e segurança de dados na saúde, oferecendo uma perspectiva valiosa sobre os desafios e responsabilidades envolvidos.
Este vídeo enfatiza a importância de tratar os dados processados por IA com o mesmo rigor e as mesmas regras de segurança aplicadas a outros sistemas que manuseiam informações sensíveis de pacientes, reforçando a necessidade de conformidade e cautela.
Perguntas Frequentes (FAQ)
A extensão AI Blaze é compatível com a HIPAA?
Quais são os principais riscos de usar a AI Blaze com dados de pacientes em prontuários eletrônicos?
O que devo fazer antes de usar qualquer ferramenta de IA com prontuários eletrônicos?
- Verificar se a ferramenta é explicitamente compatível com regulamentações de saúde (HIPAA, LGPD, GDPR, etc.).
- Consultar as políticas de TI e conformidade da sua instituição.
- Avaliar as medidas de segurança da ferramenta (criptografia, controles de acesso, políticas de dados).
- Confirmar se o fornecedor assinará um Acordo de Associado Comercial (BAA), se aplicável.
- Entender como os dados são processados, armazenados e quem tem acesso a eles.
Existem ferramentas de IA especificamente projetadas para o setor de saúde que são mais seguras?
Conclusão
A utilização da extensão "AI Blaze" diretamente em prontuários eletrônicos contendo dados sensíveis de pacientes não é considerada segura no momento, principalmente devido à sua não conformidade com a HIPAA e, por extensão, com os princípios rigorosos de proteção de dados de saúde. Embora a ferramenta possa oferecer benefícios de produtividade, os riscos à privacidade e segurança dos pacientes superam essas vantagens no contexto clínico atual.
É imperativo que profissionais e instituições de saúde priorizem a segurança dos dados dos pacientes, optando por soluções de IA que sejam comprovadamente seguras, conformes com as regulamentações aplicáveis e projetadas especificamente para o ambiente de saúde. A devida diligência na escolha e implementação de tecnologias é fundamental para proteger a confiança e a privacidade dos pacientes.
Para Explorar Mais
- Quais são as ferramentas de IA compatíveis com HIPAA para documentação médica?
- Como garantir a segurança de dados ao usar inteligência artificial em prontuários eletrônicos?
- Quais os requisitos da LGPD para uso de IA com dados de saúde no Brasil?
- Melhores práticas para avaliação de risco de software de terceiros em hospitais.
Referências
 aws.amazon.com
Last updated May 21, 2025