
當臉孔不再真實:AI生成人臉的驚人負面案例揭秘
探索從金融詐騙到個人侵權,AI生成人臉技術如何被濫用並衝擊現實世界。
核心警示
- 金融詐騙新高度: AI換臉與聲音合成技術已被用於冒充企業高層,成功騙取巨額資金,如香港發生的2億港幣詐騙案。
- 個人權利嚴重受創: Deepfake技術被濫用於製作虛假色情影片或誹謗內容,嚴重侵犯個人肖像權、名譽權與隱私。
- 社會信任的侵蝕: 逼真的AI假臉被大量用於創建虛假網路身份,散播不實資訊、操縱輿論,挑戰數位媒體的可信度。
AI生成人臉:技術的雙面刃
近年來,人工智慧(AI)在圖像生成領域取得了驚人的進展,特別是「生成對抗網路」(GANs)等技術,使得電腦能夠「憑空」創造出極度逼真、甚至有時難以與真人區分的人臉圖像。這項技術,雖然在藝術創作、虛擬角色設計等方面展現了巨大潛力,但其負面應用也日益浮現,帶來了前所未有的挑戰與風險。從精心策劃的金融騙局到對個人名譽的惡意攻擊,AI生成人臉的濫用案例正不斷敲響警鐘。
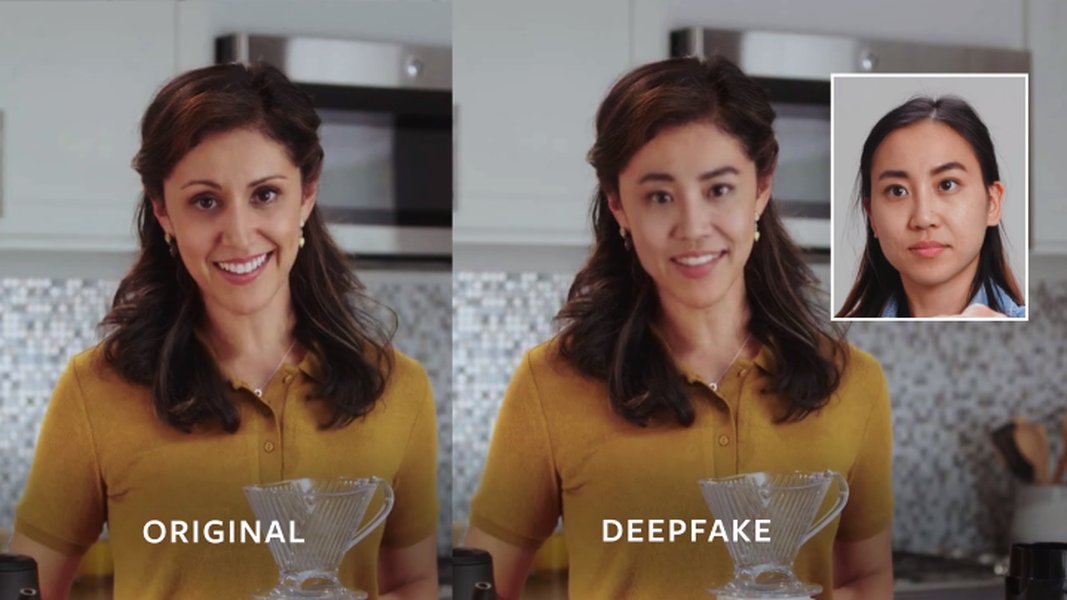
AI Deepfake 技術能夠合成高度逼真的人臉影像。
真實世界的負面衝擊案例
AI生成人臉的技術,特別是Deepfake(深度偽造),已經從實驗室走向現實,並在多個領域造成了實際的危害。以下將詳細探討幾個主要的負面應用領域及其具體案例。
金融詐騙:信任的數位崩潰
案例一:香港天價AI換臉詐騙案
最引人注目的案例之一發生在香港。一家跨國公司的香港分部員工收到來自英國總部「財務長」(CFO)的指示,要求進行多次轉帳。該員工參與了一場多人視訊會議,會議中除了他本人,其他「同事」以及發號施令的「CFO」均是由AI Deepfake技術偽造的。詐騙份子利用事先收集到的公司高層公開影像與聲音資料,透過AI生成了極其逼真的換臉影像與合成聲音,成功騙取了該公司高達2億港幣(約合2560萬美元)的鉅款。此案凸顯了AI生成內容在策劃大型金融詐騙方面的巨大潛力與危險性。
案例二:視訊會議詐騙激增
不僅限於單一鉅額案件,利用AI換臉技術進行視訊會議詐騙的趨勢正快速增長。有報告指出,針對視訊會議的AI人臉替換攻擊案例在短期內激增了300%。犯罪份子可以假冒成公司領導、同事甚至客戶,在看似正常的線上會議中下達錯誤指令或騙取敏感資訊。例如,某公司因此類手法損失超過2500萬美元。這使得傳統依賴視訊通話建立的信任關係變得岌岌可危。
案例三:東南亞的社交工程詐騙
在印尼等東南亞國家,AI生成的假臉孔被廣泛用於各類網路詐騙,包括愛情投資詐騙(殺豬盤)、加密貨幣欺詐等。據報導,相關詐騙案件數量在短時間內飆升超過1550%。這些逼真的假身份使得詐騙者更容易取得受害者的信任,進而騙取財物。
這段影片探討了香港發生的重大Deepfake詐騙案及其影響,揭示了AI偽造技術如何被用於策劃精密、高金額的金融犯罪,對企業安全和社會信任構成嚴重威脅。
個人權利侵犯:肖像與名譽的浩劫
案例一:Deepfake色情與名人誹謗
AI換臉技術最臭名昭著的應用之一是製作虛假的色情影片。台灣曾發生知名YouTuber「小玉」利用Deepfake技術,將多位女政治人物、網紅、藝人的臉孔移植到色情影片主角身上,並透過加密通訊軟體(如Telegram)的群組進行販售牟利。此案不僅嚴重侵害了受害者的肖像權與名譽,更引發社會公憤與法律制裁。即便影片被證實為偽造,其傳播已對當事人造成難以磨滅的心理創傷和社會污名化。
案例二:惡搞與形象污衊
除了色情內容,AI生成人臉和聲音也可用於製作惡搞或誹謗性質的影片。例如,曾有網路影片利用AI技術偽造知名企業家(如雷軍)的形象和聲音,發表不雅或不實言論,意圖損害其個人形象與公眾信任。這類內容的快速傳播對公眾人物的聲譽構成了極大威脅。
案例三:應用程式引發的肖像權爭議
一些提供「換臉」娛樂功能的應用程式(App)也引發了法律爭議。例如,美國名人Kyland Young曾起訴開發Reface應用的公司,指控其未經授權便允許用戶將自己的臉與名人肖像結合,並進行傳播,侵犯了名人的肖像權。儘管應用程式可能聲稱僅供娛樂,或在免費版加上水印,但其核心技術仍可能涉及對他人肖像權的非法使用。
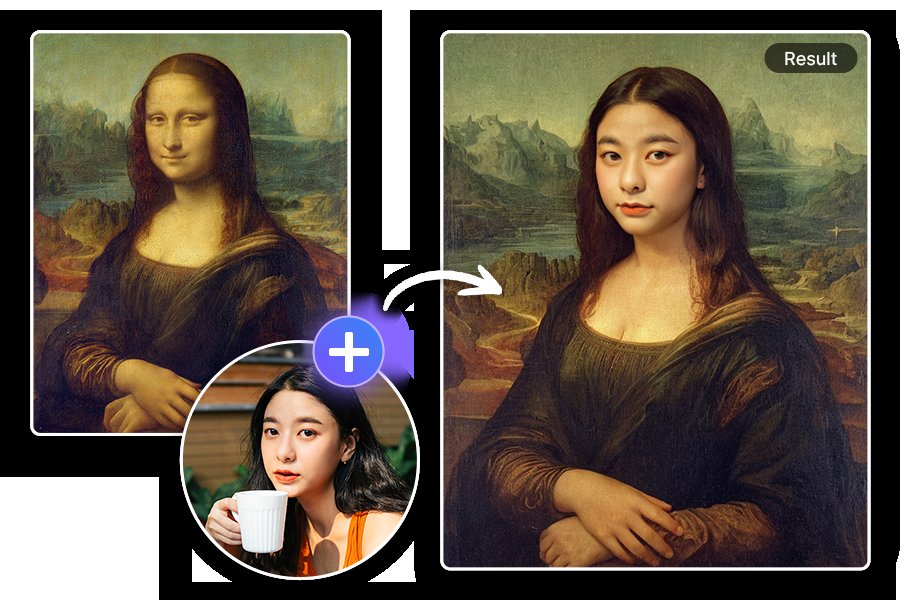
AI 換臉工具雖提供娛樂,但也可能引發肖像權爭議。
社會與政治操弄:假象背後的危機
案例一:虛假帳號與影響力操作
AI生成的逼真人臉頭像已成為網路虛假帳號的「標配」。這些不存在的「人物」被大量用於創建社交媒體帳號(如Facebook、Twitter/X),用於散播特定政治宣傳、製造虛假民意、放大特定敘事或進行網路釣魚。Meta公司曾指出,在其偵測並移除的網路影響力操作行動中,超過三分之二使用了AI生成的頭像照片。這些假帳號使得辨識網路資訊來源與意圖變得更加困難。
案例二:假新聞與選舉干預
Deepfake技術也可能被用於製造假新聞影片,例如偽造政治人物發表爭議性言論或承認不當行為,試圖影響選舉結果或煽動社會對立。雖然目前大規模影響選舉的Deepfake案例尚不明顯,但其潛在威脅已被廣泛認知。例如,曾有AI工具錯誤地生成指控政治人物參與間諜活動的內容,引發了對AI生成資訊可靠性的擔憂。
案例三:侵蝕媒體信任與「說謊者紅利」
AI生成內容的氾濫,使得公眾越來越難以分辨數位資訊的真偽。這種「眼見不一定為憑」的狀況,可能導致普遍的懷疑主義,即「說謊者紅利」(liar's dividend)現象:即使是真實的影像證據,也可能因為人們擔心其為Deepfake而被質疑或否定。這嚴重侵蝕了新聞媒體和數位證據的可信度基礎。
偏見與歧視的放大器
訓練AI生成人臉的模型需要大量的數據。如果這些訓練數據本身存在偏見(例如,某種族、性別的臉孔數據過多或過少),那麼生成的結果也可能複製甚至放大這些偏見。研究發現,某些AI模型在生成白種人臉孔時表現得更「逼真」,或者在人臉識別任務中對特定族群的錯誤率更高。例如,曾有AI人臉識別系統錯誤地將非裔美國人識別為罪犯,導致錯誤逮捕。將帶有偏見的AI生成或識別技術應用於執法、招聘、醫療等領域,可能加劇現有的社會不平等與歧視問題。
AI生成人臉技術的訓練數據偏見可能導致歧視性結果。
AI生成人臉負面影響評估
為了更直觀地理解不同類型負面案例的相對影響,以下雷達圖根據普遍共識和報導頻率,對金融詐騙、個人侵權、社會操弄和偏見歧視這四個主要領域的幾個維度進行了主觀評估(數值越高代表程度越嚴重/頻繁/困難,數值範圍1-10)。
此圖表顯示,雖然金融詐騙可能造成最大的單次經濟損失且偵測困難,但利用假帳號進行影響力操作的發生頻率可能最高,對社會信任的衝擊也極大。而Deepfake色情/誹謗對個人的直接傷害程度最為嚴重,且法律追訴同樣面臨挑戰。
AI生成人臉負面案例概覽
下表總結了幾種主要的AI生成人臉負面應用類型及其關鍵特徵:
| 負面應用類型 | 關鍵技術 | 典型案例 | 主要危害 | 技術特點 |
|---|---|---|---|---|
| 金融詐騙 | Deepfake (換臉+聲音合成) | 香港2億港幣詐騙案、視訊會議詐騙 | 鉅額經濟損失、企業安全威脅 | 高度逼真、可實時互動、針對性強 |
| 個人侵權 | Deepfake (換臉)、GANs | 偽造色情影片(如小玉案)、名人誹謗、肖像權侵犯 | 名譽損害、心理創傷、隱私洩露 | 技術門檻降低、傳播速度快、傷害持久 |
| 社會與政治操弄 | GANs (生成頭像)、Deepfake (偽造影片/音頻) | 假社交媒體帳號、散播假新聞、影響力操作 | 侵蝕社會信任、干擾民主程序、製造社會對立 | 規模化生成、難以辨識、放大偏見 |
| 偏見與歧視 | AI模型訓練數據偏差、人臉識別算法缺陷 | 錯誤逮捕、歧視性應用(招聘/信貸等) | 加劇社會不公、侵犯人權 | 隱藏性強、系統性問題 |
此表格清晰地展示了不同濫用類型所涉及的技術、具體案例、主要危害以及相關的技術特點,有助於全面理解AI生成人臉所帶來的多元風險。
負面影響的根源與挑戰
AI生成人臉技術之所以被頻繁濫用,根源在於其技術特性與當前監管、防範措施的不足。以下心智圖概述了主要的負面影響及其相互關聯。
此心智圖從金融、個人、社會、偏見和技術挑戰五個維度,展開了AI生成人臉負面影響的具體表現和相互關聯,顯示了問題的複雜性和系統性。
技術挑戰:AI超真實主義與偵測難度
隨著GAN等技術的飛速發展,AI生成的臉孔越來越逼真,甚至出現了所謂的「AI超真實主義」(AI Hyperrealism)現象——研究表明,在某些情況下,人們判斷AI生成的臉孔比真實人臉更「真實」、更「可信」。這無疑增加了辨識和防範的難度。雖然已有研究機構和科技公司開發Deepfake檢測工具,但生成技術和檢測技術如同矛與盾,始終處於不斷的對抗升級之中。技術門檻的降低也使得更多人能夠輕易生成和濫用這些技術。
應對措施與未來展望
面對AI生成人臉帶來的嚴峻挑戰,需要多方面的共同努力。這包括:
- 技術層面: 持續開發更有效的Deepfake檢測和溯源技術,研究數位浮水印等預防措施。
- 法律法規: 完善相關法律,明確AI生成內容的法律責任,加強對濫用行為的打擊力度,保護個人肖像權和隱私權。
- 平台責任: 社交媒體平台和技術提供商應承擔更多責任,加強內容審核,限制惡意應用的傳播。
- 公眾教育: 提升公眾的媒體素養和對AI生成內容的辨識能力,培養批判性思維。
AI生成人臉技術本身是中性的,關鍵在於如何規範和引導其應用。唯有透過技術、法律和社會教育的協同努力,才能在享受技術帶來便利的同時,最大限度地降低其潛在的負面風險。
常見問題解答 (FAQ)
AI生成的假臉是如何製作出來的?
主要透過一種稱為「生成對抗網路」(Generative Adversarial Networks, GANs)的深度學習模型。GANs包含兩個互相競爭的神經網路:一個「生成器」負責創建假圖像(如人臉),另一個「判別器」負責判斷圖像的真偽。兩者不斷對抗學習,最終生成器能產生讓判別器難以區分的逼真圖像。Deepfake換臉技術則通常還需要目標人物和被替換者的影像資料,透過AI模型學習臉部特徵並進行融合。
我們能分辨出AI生成的假臉嗎?
越來越困難。早期的AI生成圖像可能存在一些瑕疵,如手指細節不清、背景扭曲、眼鏡或牙齒不自然等。但隨著技術進步,這些破綻越來越少。研究顯示,人類肉眼辨識頂尖AI生成人臉的準確率可能接近隨機猜測。甚至出現「AI超真實主義」,即假臉被認為比真臉更真實。雖然有AI檢測工具,但其效果也面臨生成技術不斷升級的挑戰。
使用AI生成人臉進行詐騙或侵權,會有什麼法律後果?
法律後果取決於具體行為和所在地的法律。一般而言:
- 詐騙: 利用AI生成人臉進行金融詐騙,構成詐欺罪,可能面臨嚴重的刑事處罰和民事賠償責任。
- 侵權: 未經同意使用他人肖像製作Deepfake內容(尤其是色情或誹謗內容),嚴重侵犯肖像權、名譽權、隱私權,可能面臨民事訴訟索賠,甚至構成刑事犯罪(如誹謗罪、散佈猥褻物品罪等)。
- 版權/智財權: 若AI生成內容模仿特定藝術風格或使用受版權保護的元素,可能引發版權侵權爭議。
各國/地區正在不斷完善相關法律以應對新興技術的挑戰。
AI生成的人臉可以用在好的地方嗎?
是的,AI生成人臉技術也有許多正面的潛在應用,例如:
- 娛樂與藝術: 創造虛擬角色、特效製作、藝術創作。
- 數據增強: 在需要大量人臉數據但又擔心隱私問題的場景(如訓練人臉識別系統),可以用合成數據補充。
- 教育與模擬: 創建虛擬教師、模擬特定歷史人物等。
- 保護隱私: 在需要展示人臉但又要保護真實人物身份的場合,可用合成人臉替代。
關鍵在於確保技術的應用合乎道德和法律規範,避免造成負面影響。
推薦探索
參考資料

Last updated May 3, 2025