
Zrozumienie Podatności Bezpieczeństwa w Anaconda 2024
Szczegółowa analiza potencjalnych ryzyk i środków zaradczych
Najważniejsze Wnioski
- Wiele zgłoszonych podatności: Oprogramowanie Anaconda, podobnie jak wiele złożonych systemów opartych na otwartym kodzie źródłowym, jest podatne na różne luki w zabezpieczeniach, identyfikowane jako Common Vulnerabilities and Exposures (CVEs).
- Ciągła ewolucja zagrożeń: Nowe podatności są odkrywane i zgłaszane regularnie, co wymaga ciągłego monitorowania i aktualizacji, aby zapewnić bezpieczeństwo środowisk Anaconda.
- Narzędzia i procesy Anaconda: Anaconda zapewnia narzędzia i dokumentację, które pomagają użytkownikom zarządzać i łagodzić te podatności, w tym dostęp do baz danych CVE i możliwość skanowania środowisk.
Wprowadzenie do Podatności w Oprogramowaniu
Podatności w oprogramowaniu to słabości, które mogą zostać wykorzystane do uzyskania nieautoryzowanego dostępu, naruszenia poufności danych lub zakłócenia działania systemu. W przypadku złożonych platform, takich jak Anaconda, które integrują wiele pakietów i bibliotek z otwartego kodu źródłowego, zarządzanie tymi podatnościami jest kluczowe dla utrzymania bezpiecznego środowiska pracy dla naukowców danych i deweloperów.
Platforma Anaconda, szeroko stosowana w nauce o danych i uczeniu maszynowym, jest zbudowana na fundamencie wielu komponentów open-source. Chociaż open-source przynosi wiele korzyści, takich jak innowacyjność i dostępność, wiąże się również z potencjalnymi ryzykami bezpieczeństwa. Podatności mogą pojawić się w dowolnym z tysięcy pakietów dostępnych w ekosystemie Anaconda.
W kontekście Anaconda 2024, ważne jest zrozumienie, że podatności nie są statycznym zbiorem problemów, ale dynamicznie zmieniającym się krajobrazem. Nowe luki są odkrywane, zgłaszane i dokumentowane w bazach danych Common Vulnerabilities and Exposures (CVE). Monitorowanie tych baz danych i szybkie reagowanie na nowe zagrożenia jest kluczowe dla użytkowników Anaconda.
Identyfikacja Podatności Specyficznych dla Anaconda 2024
Identyfikacja konkretnych podatności w Anaconda 2024 wymaga odwołania się do oficjalnych baz danych CVE oraz komunikatów bezpieczeństwa wydawanych przez Anaconda. Anaconda regularnie synchronizuje swoje bazy danych CVE z National Vulnerability Database (NVD) i US National Institute of Standards and Technology (NIST), aby zapewnić aktualne informacje o znanych lukach w zabezpieczeniach pakietów w swojej dystrybucji.
Przykłady podatności zgłaszanych w kontekście Anaconda i powiązanych komponentów obejmują luki w bibliotekach takich jak MySQL czy OpenSSL, które są często flagowane przez narzędzia do skanowania bezpieczeństwa, jak Tenable czy Crowdstrike. Warto zauważyć, że nie wszystkie zgłoszone podatności w pakiecie oznaczają automatyczne zagrożenie dla instalacji Anaconda, ponieważ ich eksploatacja zależy od konkretnej konfiguracji i sposobu użycia.
Anaconda udostępnia narzędzia i dokumentację, które umożliwiają użytkownikom przeglądanie listy CVE związanych z pakietami w ich środowiskach. Możliwe jest filtrowanie CVE według statusu (zgłoszone, aktywne, wyczyszczone) i wyniku dotkliwości (CVSS). CVSS (Common Vulnerability Scoring System) to standardowy system oceny dotkliwości podatności, który pomaga priorytetyzować działania naprawcze.
Poniższa tabela przedstawia przykładowe typy podatności, które mogą występować w oprogramowaniu opartym na otwartym kodzie źródłowym, w tym w komponentach używanych przez Anaconda:
| Typ Podatności | Opis | Przykładowe Zagrożenia |
|---|---|---|
| SQL Injection | Umożliwia atakującemu wstrzyknięcie złośliwego kodu SQL do zapytań bazy danych. | Dostęp do wrażliwych danych, modyfikacja lub usuwanie danych. |
| Path Traversal | Umożliwia atakującemu dostęp do plików i katalogów poza zamierzonym katalogiem głównym aplikacji. | Odczyt wrażliwych plików systemowych, dostęp do konfiguracji. |
| OS Command Injection | Umożliwia atakującemu wykonanie dowolnych poleceń systemu operacyjnego na serwerze. | Przejęcie kontroli nad systemem, wykonanie złośliwego kodu. |
| Cross-Site Scripting (XSS) | Umożliwia atakującemu wstrzyknięcie złośliwego kodu skryptowego do stron internetowych oglądanych przez innych użytkowników. | Kradzież ciasteczek sesji, przekierowanie użytkowników na złośliwe strony. |
Ważne jest, aby użytkownicy Anaconda regularnie skanowali swoje środowiska w poszukiwaniu znanych podatności i stosowali zalecane aktualizacje oraz poprawki.
Zarządzanie Ryzykami Bezpieczeństwa w Anaconda
Zarządzanie ryzykami bezpieczeństwa w środowiskach Anaconda to proces ciągły, wymagający aktywnego podejścia. Obejmuje on monitorowanie źródeł informacji o podatnościach, ocenę ich wpływu na konkretne instalacje oraz wdrażanie odpowiednich środków zaradczych.
Anaconda dostarcza mechanizmy i narzędzia, które wspierają użytkowników w tym procesie. Na przykład, w panelu informacyjnym CVE dostępne są szczegóły dotyczące konkretnych podatności, w tym ich wynik CVSS i powiązane pakiety. Status CVE wskazuje, czy podatność została zweryfikowana przez zespół Anaconda i czy jest uważana za aktywną i potencjalnie eksploatowalną, czy też została uznana za nieistotną dla konkretnej dystrybucji Anaconda.
Użytkownicy mają również możliwość generowania raportów CVE dla kanałów pakietów, co ułatwia przegląd i analizę podatności w używanych bibliotekach. Te raporty mogą być eksportowane do formatu CSV, co umożliwia dalszą analizę i integrację z wewnętrznymi procesami zarządzania bezpieczeństwem.
W przypadku wykrycia podatności, kluczowe jest szybkie działanie. Obejmuje to aktualizację podatnych pakietów do wersji, w których luka została usunięta, lub wdrożenie tymczasowych środków łagodzących, jeśli aktualizacja nie jest natychmiast możliwa. Anaconda regularnie wydaje aktualizacje do swojej dystrybucji, które zawierają poprawki bezpieczeństwa dla znanych podatności w dołączonych pakietach.
Oto przykład obrazu przedstawiającego interfejs do zarządzania CVE w Anaconda:
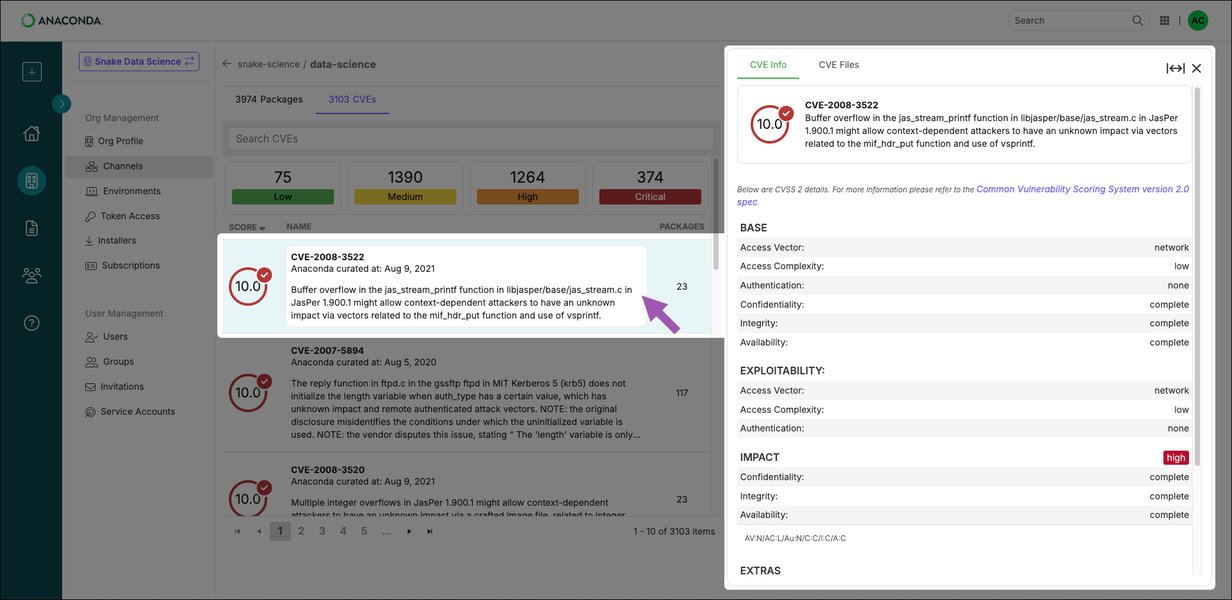
Panel informacyjny CVE w interfejsie Anaconda, pokazujący szczegóły podatności.
Dodatkowo, Anaconda oferuje rozwiązania dla przedsiębiorstw, takie jak Package Security Manager, które zapewniają zaawansowane funkcje zarządzania bezpieczeństwem, w tym możliwość skanowania środowisk i uzyskiwania szczegółowych informacji o podatnościach.
Wpływ Zmian Licencyjnych na Bezpieczeństwo
Zmiany w polityce licencyjnej Anaconda, które weszły w życie w 2024 roku, miały znaczący wpływ na użytkowników, szczególnie w środowiskach komercyjnych i badawczych. Chociaż zmiany te dotyczą głównie kwestii prawnych i finansowych związanych z wykorzystaniem oprogramowania na dużą skalę, pośrednio mogą wpływać na bezpieczeństwo.
Organizacje, które muszą dostosować się do nowych warunków licencyjnych, mogą być zmuszone do weryfikacji swojego wykorzystania Anaconda i potencjalnie ograniczenia dostępu dla niektórych użytkowników lub zespołów. Może to prowadzić do opóźnień w dostępie do najnowszych wersji oprogramowania i poprawek bezpieczeństwa, jeśli procesy zakupu licencji lub zmiany infrastruktury nie przebiegają sprawnie.
Dla zespołów w branżach wymagających ścisłej zgodności z przepisami, zmiany licencyjne mogą dodatkowo skomplikować procesy weryfikacji i zapewnienia bezpieczeństwa. Konieczność przestrzegania nowych warunków licencyjnych może wymagać rewizji istniejących polityk i procedur związanych z wykorzystaniem oprogramowania open-source.
Chociaż same zmiany licencyjne nie wprowadzają nowych podatności technicznych, mogą stworzyć wyzwania operacyjne, które pośrednio wpływają na zdolność organizacji do szybkiego reagowania na zagrożenia bezpieczeństwa.
Społeczność i Wsparcie w Zarządzaniu Podatnościami
Społeczność Anaconda i fora dyskusyjne odgrywają ważną rolę w identyfikowaniu i zgłaszaniu potencjalnych problemów bezpieczeństwa. Użytkownicy często dzielą się swoimi doświadczeniami z wykrytymi podatnościami, na przykład flagowanymi przez wewnętrzne narzędzia bezpieczeństwa, takie jak Tenable. Dyskusje na forach Anaconda często dotyczą konkretnych CVE i sposobów ich łagodzenia.
Jednak poleganie wyłącznie na zgłoszeniach społeczności może nie być wystarczające do zapewnienia kompleksowego bezpieczeństwa. Ważne jest, aby uzupełniać informacje ze społeczności o dane z oficjalnych baz danych CVE i biuletynów bezpieczeństwa wydawanych przez Anaconda.
Anaconda aktywnie monitoruje te zgłoszenia i wykorzystuje je do poprawy bezpieczeństwa swojej dystrybucji. W przypadku wykrycia poważnych podatności, Anaconda wydaje oficjalne komunikaty i udostępnia zaktualizowane pakiety.
Warto zwrócić uwagę, że w niektórych przypadkach, zgłoszenia podatności mogą wynikać z fałszywych alarmów lub nieaktualnych informacji w narzędziach skanujących. Dlatego ważne jest, aby weryfikować zgłoszone problemy i odwoływać się do oficjalnych źródeł w celu potwierdzenia ich ważności.
Film poniżej przedstawia dyskusję na temat kwestii bezpieczeństwa w otwartym kodzie źródłowym Python, co jest bezpośrednio związane z ekosystemem Anaconda:
Film przedstawiający dyskusję na temat kwestii bezpieczeństwa w otwartym kodzie źródłowym Python.
Ten film podkreśla znaczenie bezpieczeństwa w repozytoriach open-source, które są podstawą dla wielu pakietów dostępnych w Anaconda.
Często Zadawane Pytania (FAQ)
Czy Anaconda 2024 jest bezpieczna?
Bezpieczeństwo Anaconda 2024, podobnie jak każdego złożonego oprogramowania, zależy od sposobu jej konfiguracji, zarządzania i aktualizacji. Anaconda, jako platforma oparta na otwartym kodzie źródłowym, jest narażona na podatności w pakietach, których używa. Jednak Anaconda aktywnie pracuje nad identyfikacją i łagodzeniem tych podatności, dostarczając narzędzia i aktualizacje.
Skąd mogę uzyskać najnowsze informacje o podatnościach w Anaconda?
Najnowsze informacje o podatnościach w Anaconda można znaleźć na oficjalnej stronie internetowej Anaconda w sekcji dotyczącej CVE, w dokumentacji Package Security Manager oraz w publicznych bazach danych CVE, takich jak NVD i OpenCVE.
Jak mogę sprawdzić, czy moje środowisko Anaconda jest podatne?
Możesz skanować swoje środowiska Anaconda przy użyciu dostępnych narzędzi, które integrują się z bazami danych CVE. Anaconda dostarcza również narzędzia w ramach swoich produktów, które umożliwiają skanowanie i raportowanie podatności w zainstalowanych pakietach.
Co powinienem zrobić, jeśli wykryję podatność w moim środowisku Anaconda?
Jeśli wykryjesz znaną podatność, powinieneś sprawdzić, czy dostępna jest aktualizacja pakietu, która ją usuwa. Jeśli tak, zaktualizuj pakiet do najnowszej wersji. Jeśli aktualizacja nie jest natychmiast możliwa, skonsultuj się z dokumentacją Anaconda lub społecznością w celu uzyskania informacji o tymczasowych środkach łagodzących.
Czy zmiany licencyjne w Anaconda wpływają na bezpieczeństwo?
Bezpośrednio nie, zmiany licencyjne dotyczą głównie warunków korzystania z oprogramowania. Jednak mogą one pośrednio wpływać na bezpieczeństwo, na przykład poprzez opóźnienia w dostępie do aktualizacji bezpieczeństwa spowodowane koniecznością dostosowania się do nowych warunków licencyjnych.
Rekomendowane zapytania
- jak zarządzać podatnościami CVE w Anaconda
- narzędzia do skanowania bezpieczeństwa dla środowisk Python
- najnowsze podatności w pakietach nauki o danych
- wpływ open source na bezpieczeństwo oprogramowania
Źródła
Last updated May 17, 2025