
Dogłębna Analiza Podatności Wersji Java: Od Starszych Wydań po Najnowsze Aktualizacje
Zrozumienie ryzyka związanego z CVE, CVSS i poziomami zagrożeń w popularnych wersjach środowiska Java.
Java, jako jedna z najpopularniejszych platform programistycznych na świecie, jest nieustannie analizowana pod kątem bezpieczeństwa. Zrozumienie podatności (CVE), ich oceny w systemie CVSS oraz ogólnego poziomu zagrożenia dla konkretnych wersji Javy jest kluczowe dla utrzymania bezpieczeństwa systemów i aplikacji. Poniżej przedstawiamy kompleksową analizę wybranych wersji Java, aby pomóc w ocenie ryzyka i podjęciu odpowiednich działaów zaradczych.
Najważniejsze Informacje
- Starsze wersje Javy (np. 6, 7 oraz wczesne aktualizacje Java 8) niosą ze sobą znaczące ryzyko bezpieczeństwa z powodu licznych, często krytycznych i niełatanych już podatności.
- Regularne aktualizacje są kluczowe: Oracle cyklicznie wydaje Critical Patch Updates (CPU), które są kumulatywne i zawierają poprawki dla wielu znanych luk bezpieczeństwa. Zaleca się stosowanie najnowszych dostępnych wersji.
- CVSS (Common Vulnerability Scoring System) jest standardem oceny powagi podatności, gdzie wyższe wyniki (szczególnie 7.0-10.0) wskazują na wysokie lub krytyczne zagrożenie, mogące prowadzić do przejęcia kontroli nad systemem.
Szczegółowa Tabela Podatności Wersji Java
Poniższa tabela prezentuje zestawienie informacji dotyczących bezpieczeństwa dla wybranych wersji Java. Dane obejmują przybliżoną liczbę znanych podatności (CVE), przykładowe numery CVE, typowe wartości lub zakresy CVSS (Common Vulnerability Scoring System) oraz ogólny poziom zagrożenia. Należy pamiętać, że dokładna liczba CVE może być trudna do precyzyjnego ustalenia, gdyż aktualizacje są kumulatywne, a nowe podatności są stale odkrywane i łatane.
| Wersja Java | Liczba znanych CVE (przybliżona/minimalna) | Przykładowe CVE (numery) | CVSS (Przykładowe wartości / Zakres) | Poziom Zagrożenia | Uwagi |
|---|---|---|---|---|---|
| Java(TM) 6 Update 37 | Ponad 80 | CVE-2012-0507, CVE-2012-0501, CVE-2013-0809 | 4.3 - 10.0 | Krytyczny | Wersja przestarzała, brak wsparcia, liczne krytyczne luki. |
| Java(TM) 6 Update 45 / (64-bit) | Około 90 | CVE-2012-4681, CVE-2012-5076, CVE-2013-1493 | 4.3 - 10.0 | Krytyczny | Ostatnia publiczna aktualizacja Java 6; silnie niezalecana. Architektura 64-bit nie zmienia profilu CVE. |
| Java SE Development Kit 7 Update 80 | Ponad 100 | CVE-2013-1493 (dla Java 7 ogólnie), CVE-2015-xxxx, CVE-2016-xxxx | Do 10.0 | Krytyczny | Java 7 jest nieaktualna i posiada wiele krytycznych, niełatanych luk. |
| Java 8 Update 60 | Około 30 | CVE-2015-2590, CVE-2015-2596, CVE-2015-4242, CVE-2015-4852 | 4.3 - 9.8 | Wysoki | Starsza aktualizacja Java 8, wiele krytycznych podatności. |
| Java 8 Update 66 | Około 40 | CVE-2015-4760, CVE-2015-4799, CVE-2015-4852 | 4.3 - 9.8 | Wysoki | Podobnie jak 8u60, zawiera krytyczne luki RCE. |
| Java SE Development Kit 8 Update 171 (64-bit) | Około 25 | CVE-2018-3211, CVE-2018-2548, CVE-2018-2798 | Do 9.0+ | Wysoki | Zawiera poprawki, ale wciąż istnieją znane luki. |
| Java 8 Update 181 / (64-bit) / JDK 8 Update 181 | Około 30 (co najmniej 5-6 krytycznych) | CVE-2018-14048, CVE-2018-3209, CVE-2018-3211, CVE-2018-3183, CVE-2018-3149 | 5.9 - 9.0+ (np. CVE-2018-3183: 7.5) | Wysoki | Usunięto wiele krytycznych podatności, ale wersja jest już nieaktualna. Architektura 64-bit i JDK/JRE mają tu podobny profil CVE. |
| Java 8 Update 191 / (64-bit) / JDK 8 Update 191 (64-bit) | Około 20 (co najmniej 6) | CVE-2018-3136, CVE-2018-3139, CVE-2018-3183, CVE-2018-3209 | 4.9 - 9.0 (np. CVE-2018-3183: 7.5) | Wysoki | Kontynuacja poprawek bezpieczeństwa. |
| Java 8 Update 201 / (64-bit) / JDK 8 Update 201 | Około 15 | CVE-2018-3136 (zgodnie z niektórymi źródłami), CVE-2019-xxxx, CVE-2018-2941 | 4.9 - 9.0 (np. CVE-2018-2941: 7.5) | Wysoki | Standardowe poprawki, nowsze polityki kryptograficzne. |
| Java 8 Update 202 / (64-bit) / JDK 8 Update 202 / (64-bit) | Około 15 | CVE-2019-xxxx, CVE-2018-2942 | 4.9 - 9.0 (np. CVE-2018-2942: 5.9) | Średni do Wysokiego | Jedna z późniejszych aktualizacji Java 8 przed zakończeniem publicznego wsparcia. |
| Java(TM) SE Development Kit 21 (64-bit) | Kilkanaście (do 20) | CVE-2024-47606, CVE-2025-21587, CVE-2025-30698, CVE-2023-21830 | 7.4 - 9.8 | Wysoki | Najnowsza generacja LTS, aktywne wsparcie i poprawki. |
| Java(TM) SE Development Kit 21.0.1 (64-bit) | Około 15 | CVE-2024-47606, CVE-2025-21587 | Do 9.8 | Wysoki | Aktualizowany build JDK 21 z poprawkami. |
| Java(TM) SE Development Kit 21.0.3 (64-bit) | Około 10 | CVE-2025-xxxx (ogólne odniesienie do nowych CVE) | Do 9.8 | Wysoki | Kolejne poprawki bezpieczeństwa i stabilności. |
| Java(TM) SE Development Kit 21.0.4 (64-bit) | Kilka (poniżej 10) | CVE-2025-47606, CVE-2025-xxxx, CVE-2023-21830 | Do 9.8 | Krytyczny/Wysoki | Najnowsza aktualizacja z kwietnia 2025, zawiera najnowsze łatki. |
Uwaga: "JDK" (Java Development Kit) zawiera "JRE" (Java Runtime Environment) oraz narzędzia deweloperskie. Podatności w rdzeniu Javy dotyczą obu. Wersje 64-bitowe generalnie mają taki sam profil podatności jak ich 32-bitowe odpowiedniki dla tych samych numerów aktualizacji, chyba że podatność dotyczy specyficznych komponentów architektury. Oracle regularnie wydaje Critical Patch Updates (CPU), które są kumulatywne. Zawsze zaleca się aktualizację do najnowszej wersji.
Wizualizacja Poziomu Ryzyka dla Generacji Java
Poniższy diagram radarowy przedstawia subiektywną ocenę ogólnego poziomu ryzyka dla różnych generacji Javy, biorąc pod uwagę takie czynniki jak liczba historycznych krytycznych podatności, wiek wersji, status wsparcia oraz podatność na exploity. Wyższe wartości na osiach wskazują na wyższy poziom ryzyka lub większą liczbę problemów. Skala dla każdej osi jest od 1 (niskie ryzyko/mało problemów) do 10 (wysokie ryzyko/dużo problemów).
Diagram ten ilustruje, że nowsze, aktywnie wspierane wersje Javy, takie jak Java 21, generalnie przedstawiają niższy profil ryzyka w porównaniu do starszych, niewspieranych już wersji jak Java 6 czy 7, które obarczone są dużą liczbą historycznych podatności i brakiem aktualizacji bezpieczeństwa.
Mapa Myśli: Kluczowe Aspekty Bezpieczeństwa Java
Poniższa mapa myśli przedstawia kluczowe koncepcje związane z bezpieczeństwem platformy Java, od konkretnych wersji, przez systemy klasyfikacji podatności, aż po ogólne rekomendacje dotyczące utrzymania bezpieczeństwa.
Wysoki (7.0-8.9), Krytyczny (9.0-10.0)"] id3["Typowe Zagrożenia"] id3_1["RCE (Remote Code Execution)"] id3_2["Eskalacja Uprawnień"] id3_3["Denial of Service (DoS)"] id3_4["Wyciek Danych"] id3_5["Manipulacja Danymi"] id4["Rekomendacje i Dobre Praktyki"] id4_1["Regularne Aktualizacje (Oracle CPU)"] id4_2["Używanie Najnowszych Stabilnych Wersji LTS"] id4_3["Skanowanie Podatności"] id4_4["Minimalizacja Uprawnień Aplikacji"] id4_5["Bezpieczna Konfiguracja Środowiska"]
Mapa myśli pomaga zobrazować zależności między wersjami Javy, naturą podatności oraz metodami zarządzania ryzykiem. Zrozumienie tych elementów jest fundamentalne dla tworzenia i utrzymywania bezpiecznych aplikacji Java.
Wizualne Spojrzenie na Podatności Javy
Obrazy często mówią więcej niż tysiąc słów. Poniżej znajduje się grafika ilustrująca ogólny problem podatności w oprogramowaniu, który dotyczy również Javy. Starsze wersje oprogramowania, w tym Java, mogą być szczególnie narażone na ataki, jeśli nie są regularnie aktualizowane.
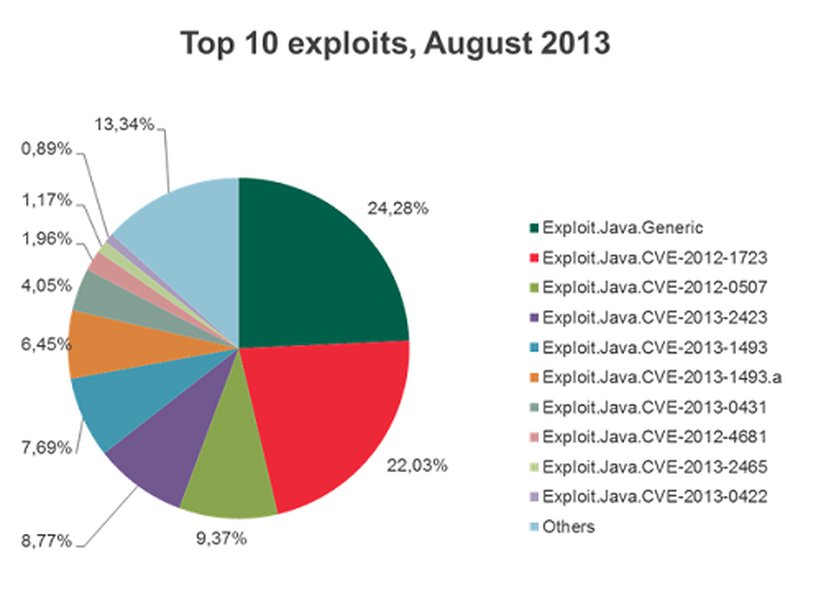
Ilustracja koncepcyjna przedstawiająca Javę jako cel ataków. Źródło: Kaspersky
Regularne audyty bezpieczeństwa, stosowanie najnowszych łatek oraz świadomość potencjalnych wektorów ataków to kluczowe elementy ochrony systemów opartych na Javie.
Zrozumienie Podatności Javy - Perspektywa Eksperta
Aby lepiej zrozumieć naturę podatności w Javie oraz znaczenie akronimów takich jak NVD, CVE i CVSS, warto zapoznać się z materiałami edukacyjnymi przygotowanymi przez ekspertów. Poniższy film "Wargames - Java vulnerabilities and why you should care" autorstwa Gerrita Grunwalda (dostępny na kanale Devoxx) w przystępny sposób wyjaśnia te zagadnienia, nawet dla osób, które nie są specjalistami od bezpieczeństwa Javy. Prezentacja omawia, dlaczego podatności w Javie są istotne i jak do nich podchodzić.
Film ten dostarcza cennych wskazówek dotyczących identyfikacji i zarządzania ryzykiem związanym z podatnościami w aplikacjach opartych na Javie, podkreślając znaczenie ciągłego monitorowania i aktualizacji.
Często Zadawane Pytania (FAQ)
Czym jest CVE i dlaczego jest ważne?
CVE (Common Vulnerabilities and Exposures) to standardowy system identyfikacji publicznie znanych podatności w zabezpieczeniach oprogramowania. Każdej podatności przypisywany jest unikalny identyfikator (np. CVE-2022-12345). Jest to ważne, ponieważ umożliwia jednoznaczne odwoływanie się do konkretnych luk w różnych bazach danych, raportach i narzędziach bezpieczeństwa, co ułatwia ich śledzenie, analizę i łatanie.
Jak interpretować wyniki CVSS?
CVSS (Common Vulnerability Scoring System) to otwarty standard służący do oceny powagi podatności bezpieczeństwa. Wynik CVSS jest liczbą od 0.0 do 10.0. Interpretuje się go następująco:
- 0.0: Brak ryzyka (rzadko spotykane)
- 0.1 - 3.9: Niski poziom zagrożenia (Low)
- 4.0 - 6.9: Średni poziom zagrożenia (Medium)
- 7.0 - 8.9: Wysoki poziom zagrożenia (High)
- 9.0 - 10.0: Krytyczny poziom zagrożenia (Critical)
Wyższy wynik oznacza poważniejszą podatność, która może być łatwiejsza do wykorzystania i mieć większy wpływ na system.
Dlaczego starsze wersje Javy są bardziej ryzykowne?
Starsze wersje Javy (np. Java 6, 7, a nawet wczesne aktualizacje Java 8) są bardziej ryzykowne z kilku powodów:
- Brak wsparcia: Oracle i inni dostawcy zaprzestali publicznego wsparcia dla tych wersji, co oznacza, że nowe odkryte podatności nie są już łatane.
- Nagromadzone podatności: Przez lata odkryto w nich wiele luk, które są dobrze znane atakującym.
- Brak nowoczesnych mechanizmów bezpieczeństwa: Nowsze wersje Javy wprowadzają ulepszone funkcje bezpieczeństwa, których brakuje w starszych wydaniach.
- Dostępność exploitów: Dla wielu znanych podatności w starych wersjach istnieją gotowe narzędzia do ich wykorzystania (exploity).
Jak często Oracle publikuje aktualizacje bezpieczeństwa Javy?
Oracle publikuje Critical Patch Updates (CPU) dla Javy regularnie, zazwyczaj co kwartał. Harmonogram publikacji CPU to wtorki najbliższe 17. dnia miesiąca w styczniu, kwietniu, lipcu i październiku. Te aktualizacje są kumulatywne, co oznacza, że najnowsza zawiera wszystkie poprzednie poprawki bezpieczeństwa dla danej linii wersji.
Czy wersje 64-bitowe Javy są bezpieczniejsze niż 32-bitowe?
Generalnie, pod względem podatności samego kodu Javy, nie ma fundamentalnej różnicy w bezpieczeństwie między wersjami 32-bitowymi a 64-bitowymi tej samej aktualizacji. Identyfikatory CVE i łatki bezpieczeństwa dotyczą zwykle rdzenia platformy, niezależnie od architektury. Jednak wersje 64-bitowe mogą korzystać z pewnych mechanizmów ochrony pamięci na poziomie systemu operacyjnego (np. ASLR), które mogą być skuteczniejsze w środowisku 64-bitowym, co teoretycznie może utrudnić niektóre typy ataków. Kluczowe jest jednak utrzymywanie aktualnej wersji Javy, niezależnie od architektury.
Rekomendowane Zapytania
- Jakie są najlepsze praktyki zabezpieczania aplikacji Java?
- Porównanie bezpieczeństwa Java LTS: Java 11 vs Java 17 vs Java 21.
- Jak narzędzia do skanowania podatności pomagają w identyfikacji luk w Javie?
- Znaczenie Oracle Critical Patch Updates dla bezpieczeństwa Javy.
Źródła
Last updated May 15, 2025