
Analiza Podatności Apache NiFi 2.4.0: Kompleksowy Raport Bezpieczeństwa
Dogłębne spojrzenie na bezpieczeństwo, funkcjonalności i ekosystem Apache NiFi
Kluczowe Wnioski Dotyczące Apache NiFi 2.4.0
- Wersja 2.4.0 jest najnowszą wersją, wydaną 1 maja 2025 roku, która zawiera liczne ulepszenia i poprawki błędów, jednak nie odnotowano jeszcze bezpośrednich podatności CVE dla tej konkretnej wersji.
- Bezpieczeństwo jest kluczowym aspektem w projektowaniu NiFi, z wbudowanymi mechanizmami uwierzytelniania, autoryzacji i szyfrowania danych, chociaż historyczne wersje posiadały znane luki.
- Apache NiFi działa jako system orkiestracji danych, elastycznie współpracujący z różnymi środowiskami, zarówno lokalnymi, jak i chmurowymi (w tym AWS, Google Cloud), oraz integrując się z szerokim wachlarzem aplikacji i bibliotek.
Wprowadzenie do Apache NiFi
Apache NiFi, którego nazwa pochodzi od "NiagaraFiles", to potężny, łatwy w użyciu i niezawodny system do przetwarzania i dystrybucji danych. Został zaprojektowany w celu automatyzacji przepływów danych między systemami oprogramowania. Jego podstawowe koncepcje opierają się na paradygmacie ETL (Extract, Transform, Load), umożliwiając efektywne zbieranie, modyfikowanie i przesyłanie danych. NiFi jest aplikacją Java, która działa w środowisku Java Virtual Machine na serwerze, co zapewnia mu elastyczność w różnych systemach operacyjnych. Jest szeroko stosowany w różnych branżach do automatyzacji zadań związanych z cyberbezpieczeństwem, obserwowalnością, strumieniami zdarzeń i potokami danych dla generatywnej sztucznej inteligencji.
System ten jest wysoce konfigurowalny i oferuje interfejs użytkownika oparty na sieci Web, który pozwala na wizualne projektowanie i monitorowanie przepływów danych. Każda jednostka "danych użytkownika" w NiFi jest nazywana FlowFile, składającą się z atrybutów (metadanych) i właściwej treści danych. Architektura NiFi, z Flow Controllerem jako mózgiem operacji, pozwala na dynamiczne planowanie zasobów i zarządzanie rozszerzeniami.
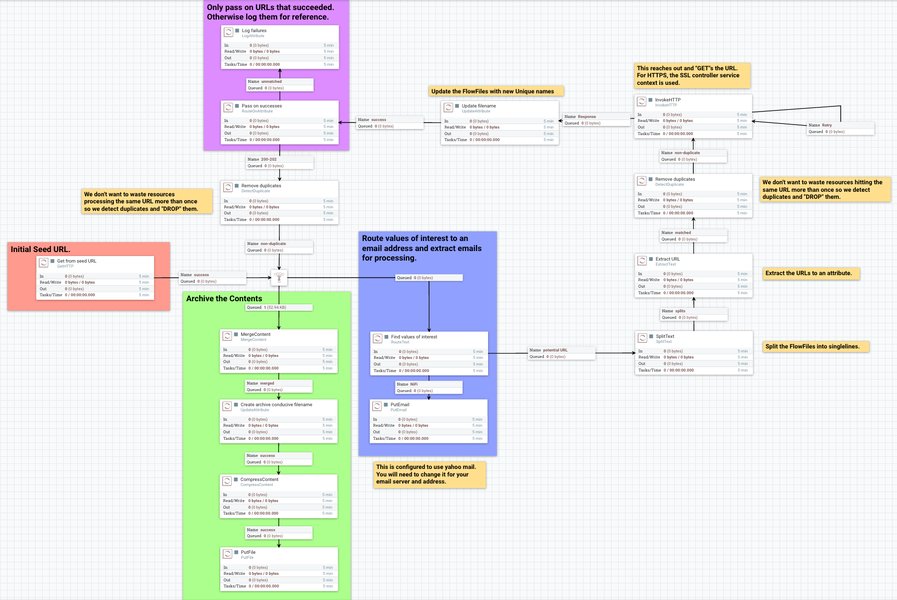
Typowy diagram przepływu danych w Apache NiFi, wizualizujący etapy ekstrakcji, transformacji i ładowania.
Architektura i Działanie Apache NiFi
NiFi działa jako system przepływu danych w czasie rzeczywistym, zaprojektowany do obsługi dużych ilości danych. Jego kluczowe komponenty obejmują:
- Flow Controller: Mózg NiFi, który zarządza i orkiestruje uruchamianie rozszerzeń NiFi oraz alokację zasobów.
- Procesory: Podstawowe jednostki przetwarzające dane w NiFi. Wykonują one specyficzne zadania, takie jak pobieranie danych z systemu źródłowego, ich transformacja, routing, czy zapisywanie do systemu docelowego.
- Connection (Połączenia): Kolejki danych między procesorami. Są buforami, które umożliwiają asynchroniczne przetwarzanie i zarządzanie backpresurem.
- Process Group (Grupy Procesów): Mechanizm do organizowania i hermetyzowania złożonych przepływów danych, ułatwiający zarządzanie i ponowne użycie.
- Repositories (Repozytoria): NiFi utrzymuje różne typy repozytoriów do zarządzania danymi i ich metadanymi:
- FlowFile Repository: Przechowuje stan i atrybuty FlowFiles.
- Content Repository: Przechowuje rzeczywistą zawartość FlowFiles.
- Provenance Repository: Zapisuje szczegółową historię każdego FlowFile, co jest kluczowe dla obserwowalności i audytu danych.
NiFi może działać zarówno w trybie samodzielnym (single-node), jak i w klastrze, zapewniając wysoką dostępność i skalowalność. W środowisku klastrowym węzły współpracują, aby rozkładać obciążenie i zapewniać odporność na awarie.
Podatności Apache NiFi 2.4.0 i Ogólne Aspekty Bezpieczeństwa
Apache NiFi 2.4.0 to najnowsza wersja, wydana 1 maja 2025 roku. Jest to wersja z poprawkami błędów i ulepszeniami, z ponad 109 rozwiązanymi problemami. Według dostępnych baz danych, takich jak Snyk, dla pakietów org.apache.nifi:nifi, org.apache.nifi:nifi-framework-components, i org.apache.nifi:nifi-framework-core-api w wersji 2.4.0, nie znaleziono bezpośrednich podatności w bazach Snyk. Podobnie, przeglądając bazy NVD i Tenable, nie odnotowano jeszcze specyficznych CVE bezpośrednio przypisanych do wersji 2.4.0. To sugeruje, że jest to względnie bezpieczna wersja w momencie jej wydania, ze względu na niedawne wprowadzenie poprawek.
Przegląd Historycznych Podatności NiFi (Wersje Przed 2.4.0)
Chociaż wersja 2.4.0 wydaje się być wolna od znanych bezpośrednich CVE, wcześniejsze wersje Apache NiFi miały szereg podatności. Zrozumienie tych historycznych luk jest kluczowe dla oceny ogólnego bezpieczeństwa i podejścia deweloperów do łatania błędów. Poniżej przedstawiono niektóre z typów podatności, które dotykały wcześniejsze wersje NiFi:
- Cross-Site Scripting (XSS): Wiele wersji, w tym 1.10.0 do 1.27.0 i 2.0.0-M1 do 2.0.0-M3, było podatnych na XSS poprzez pola opisu w konfiguracji Parameter Context. Autoryzowany użytkownik mógł wprowadzić złośliwy kod JavaScript, który byłby wykonywany w sesji przeglądarki innego autoryzowanego użytkownika. Podobne luki XSS występowały w komponentach UI w wersjach sprzed 0.7.4 i 1.3.0.
- Brak Kontroli Autoryzacji: Wersje 1.10.0 do 2.0.0 miały luki w kontroli autoryzacji dla Parameter Contexts, Controller Services i Parameter Providers, gdy tworzono nowe Process Groups. Podatność ta była ograniczona do autoryzowanych użytkowników posiadających uprawnienia do tworzenia Process Groups. Rekomendowanym rozwiązaniem była aktualizacja do NiFi 2.1.0, która zawierała odpowiednie sprawdzenia autoryzacji.
- Wstrzykiwanie Poświadczeń do Zdarzeń Provenance: Wersje 1.13.0 do 2.2.0 mogły przypadkowo zawierać nazwy użytkowników i hasła używane do uwierzytelniania z MongoDB w zdarzeniach provenance generowanych przez komponenty MongoDB. Uwierzytelniony użytkownik z dostępem do zdarzeń provenance mógł zobaczyć te poświadczenia.
- XML External Entity (XXE): Wersje od 1.0.0 do 1.11.4 miały luki, gdzie zaufani administratorzy mogli nieumyślnie skonfigurować złośliwy plik XML w menedżerze usług powiadomień lub w obiektach dostawców zasad autoryzacji, co pozwalało na zewnętrzne wywołania usług. Podobna luka XXE występowała w TransformXML processorach przed 1.15.1, umożliwiając ujawnienie wrażliwych informacji.
- Brak Ochrony CSRF: Przed wersją 1.15.0, NiFi nie posiadał wbudowanej ochrony przed atakami Cross-Site Request Forgery (CSRF) w dostępie do interfejsu użytkownika opartego na ciasteczkach sesyjnych. Wersja 1.15.0 wprowadziła tę ochronę, opierając się na funkcjach Spring Security.
- Podatności Zależności: NiFi, jak każde oprogramowanie, korzysta z wielu bibliotek zewnętrznych, które mogą być źródłem podatności. Przykładowo, starsze wersje NiFi miały problemy z zależnościami takimi jak jQuery (CVE-2020-11023), AngularJS (CVE-2020-7676-9658), Jackson-databind (CVE-2021-20190) i Jetty (CVE-2020-27218). Zespół Apache NiFi aktywnie aktualizuje te zależności, aby zminimalizować ryzyko.
Apache NiFi 1.x ma również przestarzałe zależności, takie jak Jetty 9.4, Spring Framework 5.3 i AngularJS 1.8, których nie można już uaktualnić. Z tego powodu zespół Apache NiFi zdecydowanie zachęca użytkowników do aktualizacji do NiFi 2.x.
Współpraca z Oprogramowaniem, Środowiskami i Bibliotekami
NiFi jest wysoce modułowy i współpracuje z szeroką gamą technologii. Działa na nowoczesnych systemach operacyjnych i wymaga aktualnych wersji języka Java. Może integrować się z różnymi bazami danych (np. MongoDB, H2 Database Engine, PostgreSQL JDBC driver), systemami kolejkowania wiadomości (np. Apache Kafka), oraz innymi narzędziami i frameworkami (np. Spring Security, Jackson-databind, Jetty). Dzięki swoim procesorom, może łączyć się z praktycznie dowolnym źródłem danych lub miejscem docelowym, takim jak systemy plików, bazy danych, usługi sieciowe, API REST i wiele innych.
Przetwarzanie Danych: Lokalnie czy w Chmurze?
Apache NiFi jest elastycznym systemem, który może przetwarzać dane zarówno lokalnie (on-premise), jak i w środowiskach chmurowych. Może być wdrażany na własnych serwerach, w kontenerach (np. Docker) lub na platformach chmurowych. NiFi natywnie wspiera integrację z chmurami publicznymi, takimi jak:
- Amazon Web Services (AWS): NiFi może być używany do zbierania danych z usług AWS (np. S3, Kinesis) i dostarczania ich do innych usług AWS lub systemów zewnętrznych.
- Google Cloud Platform (GCP): Podobnie, może integrować się z usługami GCP (np. Cloud Storage, Pub/Sub).
- Inne chmury prywatne i publiczne.
Jego zdolność do automatyzacji przepływu danych między systemami sprawia, że jest idealnym narzędziem do budowania potoków danych hybrydowych, łączących środowiska lokalne z chmurą.
Aplikacja czy System?
Apache NiFi jest zarówno aplikacją, jak i systemem. Jest to aplikacja w sensie, że jest to samodzielny program, który użytkownicy instalują i uruchamiają. Jednak jego kompleksowa architektura i możliwości orkiestracji przepływów danych sprawiają, że funkcjonuje jako pełnoprawny system zarządzania i dystrybucji danych. Służy jako platforma do budowania złożonych potoków danych, a nie tylko do wykonywania pojedynczych zadań.
Sposoby Narażenia i Połączenia z Innymi Systemami
NiFi może być narażony na ataki w wielu punktach, głównie poprzez swój interfejs użytkownika (UI) i API. Potencjalne wektory ataków to:
- Ataki na interfejs Web: Luki XSS (jak wspomniano wcześniej) mogą pozwolić na kradzież sesji lub przekierowanie użytkowników. Niewłaściwe zarządzanie certyfikatami SSL/TLS (np. użycie samopodpisanych certyfikatów w środowiskach produkcyjnych) może osłabić szyfrowanie komunikacji.
- Wstrzykiwanie złośliwego kodu/konfiguracji: Poprzez manipulację wejściami w procesorach (np. w polach tekstowych, URL-ach sterowników), autoryzowany, ale złośliwy użytkownik może wprowadzić kod, który zostanie wykonany lub doprowadzi do ujawnienia wrażliwych informacji.
- Brak kontroli dostępu: Niewłaściwie skonfigurowane polityki autoryzacji mogą pozwolić nieautoryzowanym użytkownikom na dostęp do wrażliwych danych lub funkcji.
- Zależności: Podatności w używanych bibliotekach zewnętrznych mogą być dziedziczone przez NiFi, co wymaga regularnych aktualizacji i monitorowania.
NiFi z natury rzeczy łączy się z wieloma innymi systemami i usługami. Jest to jego główna funkcja – ułatwianie przepływu danych. Połączenia te mogą obejmować:
- Bazy Danych: (relacyjne i NoSQL) do odczytu i zapisu danych.
- Systemy Plików: (lokalne, rozproszone np. HDFS, obiekty chmurowe np. S3) do zarządzania plikami.
- Usługi Komunikacyjne: (kolejki wiadomości, strumienie zdarzeń) do przesyłania danych w czasie rzeczywistym.
- API REST: do interakcji z aplikacjami i usługami.
- Systemy Monitorowania i Logowania: do raportowania zdarzeń i metryk.
Każde z tych połączeń stanowi potencjalny punkt wejścia lub wyjścia, który musi być odpowiednio zabezpieczony.
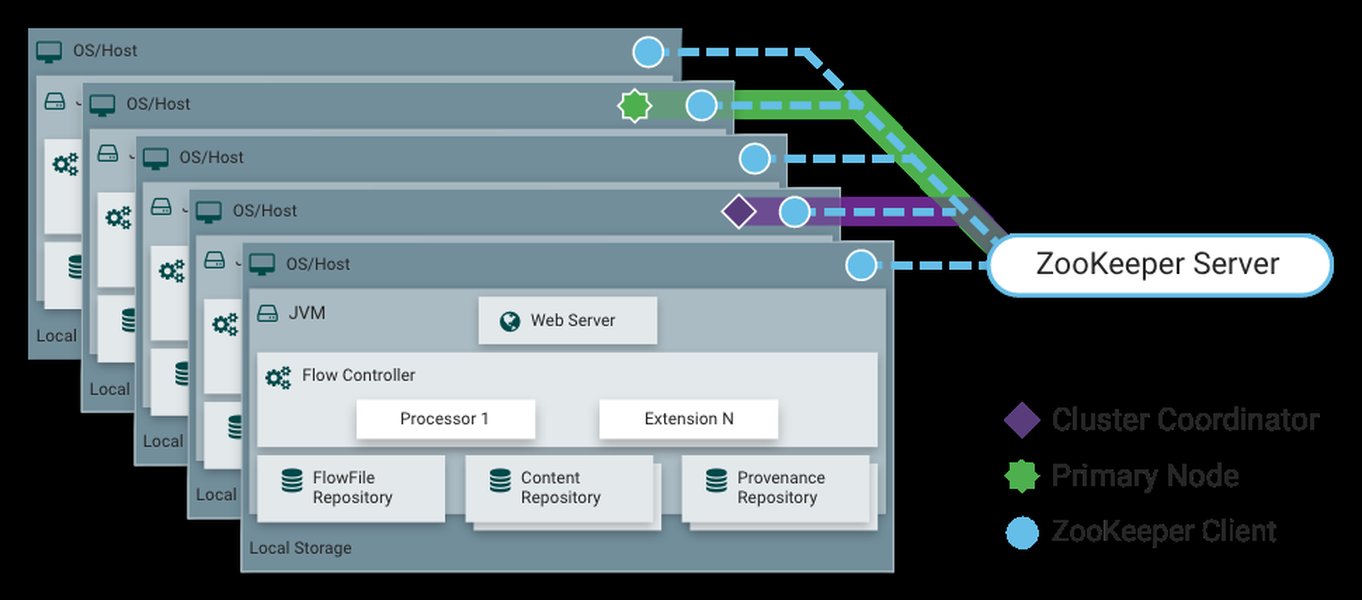
Reprezentacja klastra Apache NiFi, pokazująca współdziałanie wielu węzłów dla lepszej wydajności i odporności.
Ocena Poziomu Bezpieczeństwa Apache NiFi
Apache NiFi jest uważany za bezpieczny system, pod warunkiem prawidłowej konfiguracji i regularnych aktualizacji. Zespół Apache aktywnie publikuje raporty bezpieczeństwa i wydaje poprawki dla wykrytych podatności. Kluczowe aspekty bezpieczeństwa w NiFi to:
- Uwierzytelnianie: Obsługa uwierzytelniania opartego na certyfikatach klienta (TLS), uwierzytelniania w oparciu o OpenID Connect 1.0 (OAuth 2.0 Token Revocation) oraz SAML 2.0.
- Autoryzacja: Wbudowane mechanizmy autoryzacji pozwalają na definiowanie granularnych polityk dostępu do komponentów, danych i funkcji UI.
- Szyfrowanie: Obsługa TLS v1.2 dla komunikacji UI i API, a także możliwość szyfrowania zawartości FlowFiles i wrażliwych wartości w przepływach danych (AES Galois/Counter Mode - AES-GCM).
- Integralność Danych: Wykorzystanie repozytorium provenance do śledzenia pochodzenia i transformacji danych, co zwiększa audytowalność i integralność.
- Odporność na CSRF: Wprowadzona w późniejszych wersjach ochrona przed CSRF.
Mimo tych funkcji, bezpieczeństwo NiFi zależy w dużej mierze od odpowiedzialnej konfiguracji i zarządzania. Użytkownicy powinni zawsze dbać o aktualizacje do najnowszych wersji, unikać używania domyślnych lub słabych poświadczeń, prawidłowo konfigurować polityki autoryzacji oraz stosować certyfikaty z zaufanych urzędów certyfikacji w środowiskach produkcyjnych, zamiast samopodpisanych.
Wykres radarowy przedstawiający ocenę aspektów bezpieczeństwa Apache NiFi, biorąc pod uwagę funkcjonalności wbudowane, historyczne luki i rekomendacje użytkowników.
Podsumowanie
| Aspekt | Szczegóły |
|---|---|
| 1. Podatności | Dla Apache NiFi 2.4.0 nie odnotowano bezpośrednich CVE w bazach danych takich jak NVD czy Snyk w momencie jej wydania (1 maja 2025). Wcześniejsze wersje NiFi miały jednak znane luki, takie jak XSS, braki w kontroli autoryzacji, wstrzykiwanie poświadczeń do zdarzeń provenance, luki XXE oraz podatności wynikające z przestarzałych zależności (jQuery, AngularJS, Jackson-databind, Jetty). Rekomenduje się aktualizację do NiFi 2.x w celu eliminacji tych starszych problemów. |
| 2. Bezpieczeństwo | Apache NiFi jest zaprojektowany z myślą o bezpieczeństwie, oferując silne mechanizmy uwierzytelniania (certyfikaty, OpenID Connect, SAML), autoryzacji (granularne polityki dostępu), oraz szyfrowania danych (TLS v1.2, AES-GCM). Posiada również mechanizmy provenance do śledzenia danych, co zwiększa audytowalność. Kluczowe jest jednak prawidłowe wdrożenie i regularne aktualizacje, aby zapewnić ciągłe bezpieczeństwo i łatać nowo odkryte luki. |
| 3. Licencja | Apache NiFi jest rozpowszechniany na zasadach licencji Apache License, Version 2.0. Jest to liberalna licencja open-source, która pozwala na swobodne używanie, modyfikowanie i rozpowszechnianie oprogramowania, zarówno w celach komercyjnych, jak i niekomercyjnych, z zachowaniem informacji o licencji. |
| 4. Data Wydania/Aktualizacji | Apache NiFi wersja 2.4.0 została wydana 1 maja 2025 roku. Jest to bieżąca stabilna wersja. |
| 5. Do kiedy Wsparcie? | Oficjalne wsparcie dla serii NiFi 1.x kończy się 8 grudnia 2024 roku. Zespół Apache NiFi zdecydowanie zachęca użytkowników do aktualizacji do NiFi 2.x, co oznacza, że wersja 2.4.0 będzie aktywnie wspierana i rozwijana w przyszłości. Brak konkretnej daty zakończenia wsparcia dla wersji 2.x, co jest typowe dla projektów Apache, które są rozwijane w ramach ciągłego cyklu wydawniczego. |
Dodatkowe Wnioski i Rekomendacje
NiFi, jako system do automatyzacji przepływu danych, jest niezwykle użytecznym narzędziem, ale jego bezpieczeństwo jest ściśle powiązane z poprawną konfiguracją i bieżącym zarządzaniem. Regularne monitorowanie raportów bezpieczeństwa Apache, aktualizacje do najnowszych wersji oraz stosowanie najlepszych praktyk w zakresie zarządzania dostępem i szyfrowaniem są kluczowe dla utrzymania bezpiecznego środowiska NiFi.
Ponadto, świadomość środowiska, w którym NiFi jest wdrażany (lokalnie czy w chmurze, publicznej czy prywatnej), oraz integracje z innymi systemami, wymaga kompleksowego podejścia do bezpieczeństwa na poziomie całej infrastruktury.
Wideo przedstawiające przegląd i wprowadzenie do Apache NiFi, ilustrujące jego możliwości w obszarze przepływu danych.
Powyższe wideo "Apache NiFi Overview" dostarcza wizualnego i koncepcyjnego wprowadzenia do Apache NiFi, omawiając jego podstawowe funkcjonalności i zastosowania. Jest to doskonały punkt wyjścia do zrozumienia, jak NiFi działa i jakie problemy rozwiązuje, co jest niezbędne przed zagłębieniem się w jego aspekty bezpieczeństwa. Film podkreśla elastyczność NiFi w zarządzaniu strumieniami danych, co bezpośrednio wpływa na jego zdolność do integracji z różnymi środowiskami i systemami, a tym samym na szeroki zakres potencjalnych punktów, które należy zabezpieczyć.
Często Zadawane Pytania (FAQ)
Rekomendowane Zapytania
- Jak zabezpieczyć Apache NiFi w środowisku produkcyjnym?
- Porównanie Apache NiFi i Apache Kafka dla bezpiecznego przesyłania danych
- Wdrożenie Apache NiFi w chmurze publicznej (AWS, GCP) i wyzwania bezpieczeństwa
- Jak korzystać z Apache NiFi do zbierania logów bezpieczeństwa i zarządzania incydentami?
Referencje
Last updated May 21, 2025