
解密APP安全加固报告:构建移动应用坚不可摧的防线
深入剖析APP安全加固报告的核心要素、关键技术与最佳实践,确保您的应用安全无虞。
核心洞察
- 关键文档:APP安全加固报告是评估、记录和验证移动应用安全防护措施有效性的核心文件,对于指导安全策略和满足合规性至关重要。
- 核心技术:有效的APP安全加固依赖于多层防御策略,关键技术包括代码混淆、数据加密、反编译与反调试、完整性校验及运行时保护。
- 持续过程:APP安全加固并非一次性任务,而是一个贯穿应用开发、测试、部署和维护全生命周期的持续性过程,需要定期审计和更新。
APP安全加固报告概览
在数字时代,移动应用(APP)已成为我们日常生活和商业运作不可或缺的一部分。然而,随之而来的是日益严峻的安全挑战,如数据泄露、代码被篡改、恶意攻击等。APP安全加固报告正是为了应对这些挑战而生的关键文档。它系统地记录了为保护APP所采取的安全措施、评估这些措施的有效性,并为未来的安全改进提供方向。
为何APP安全加固报告如此重要?
一份全面的APP安全加固报告具有多方面的重要性:
- 风险识别与评估:帮助开发者和企业清晰了解其APP面临的安全风险点和潜在漏洞。
- 效果验证:客观展示已实施的加固策略(如代码混淆、数据加密等)的防护效果。
- 决策支持:为管理层和安全团队提供决策依据,支持合规审计和持续的安全改进计划。
- 合规性要求:满足特定行业或地区(如《信息安全技术移动互联网应用程序(App)生命周期安全管理指南》)的安全法规和标准要求。
- 提升信任度:向用户和合作伙伴展示对应用安全的重视,增强其信任感。
APP安全加固报告的核心构成要素
一份专业且详尽的APP安全加固报告通常包含以下几个关键部分,确保信息的完整性和可操作性:
1. 报告概述与应用基本信息
目标与范围
明确报告的目的,例如评估特定版本的APP在经过一系列安全加固措施后的安全状态。同时,清晰界定加固的范围,是针对代码层面的防护,还是包括数据安全、运行时环境检测等。
应用详情
列出被加固APP的基本信息,如:
- APP名称及版本号
- 目标平台(Android, iOS, HarmonyOS等)
- 开发语言与框架
- 包名或Bundle ID
- 加固日期
2. 安全现状评估(加固前)
此部分旨在记录APP在实施加固之前的原始安全状态。通过专业的安全检测工具和人工审计,识别存在的安全漏洞和潜在风险。
- 漏洞扫描结果:详细列出通过静态分析(SAST)、动态分析(DAST)等手段发现的漏洞,如硬编码密钥、不安全的API调用、组件漏洞等。
- 风险点分析:对发现的漏洞进行风险等级评估(高、中、低),并分析其可能被利用的方式及潜在危害。
- 依赖库与第三方SDK安全分析:评估所使用的第三方库和SDK是否存在已知的安全问题。
3. 加固方案与实施详述
这是报告的核心部分,详细描述了为提升APP安全性所采用的具体加固技术和措施,以及实施过程。
- 采用的加固技术:例如代码混淆(方法名、类名、控制流混淆)、字符串加密、DEX/DLL文件保护、资源文件加密、反调试、反篡改、完整性校验、SO库加固、数据加密(本地存储加密、传输加密)、权限管理优化等。
- 实施过程记录:记录加固操作的具体步骤、使用的工具(如ProGuard, R8, 或商业加固平台如网易易盾、阿里云MSA、360加固保等)及其配置。
- 技术原理简述:对关键加固技术的原理进行简要说明,帮助理解其防护机制。
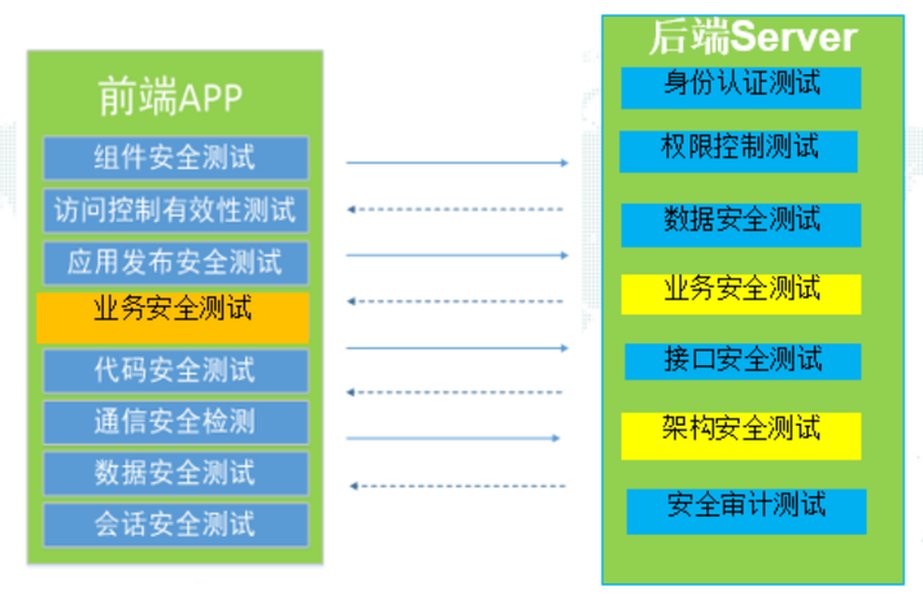
多层防护是APP安全加固的核心策略,确保应用在不同层面得到保护。
4. 加固效果验证(加固后)
在实施加固后,必须对APP进行再次的安全评估,以验证加固措施的有效性。
- 安全评估对比:将加固后的安全检测结果与加固前进行对比,突出显示风险降低和漏洞修复情况。
- 漏洞复测结果:针对加固前发现的漏洞进行专项复测,确认是否已成功修复或缓解。
- 抗逆向与抗篡改测试:尝试对加固后的APP进行反编译、动态调试、内存抓取、代码注入等攻击,评估其抵抗能力。
- 性能与稳定性影响评估:分析加固措施对APP启动时间、运行流畅度、资源消耗等性能指标以及稳定性的影响。理想的加固应在保障安全的同时,尽可能减小对用户体验的负面影响。
5. 结论与安全建议
基于上述评估和验证结果,对APP的整体安全状态做出总结,并提出进一步的安全建议。
- 总体安全状态总结:概括APP当前的安全级别和防护能力。
- 剩余风险说明:指出经过加固后可能仍然存在的安全风险,或者某些加固措施的局限性。
- 后续防护建议:提出持续的安全维护和改进建议,例如定期安全审计、关注新的安全威胁并更新加固策略、加强用户安全意识教育等。
- 维护和持续加固规划:强调安全加固不是一劳永逸的,需要根据业务发展和安全态势变化进行持续的迭代和优化。
关键的APP安全加固技术
APP安全加固涉及多种技术手段,旨在从不同层面保护应用免受攻击。以下是一些核心的加固技术:
代码层面防护
- 代码混淆 (Code Obfuscation): 通过对类名、方法名、变量名进行无意义重命名,打乱代码执行逻辑(控制流混淆),插入无效指令等方式,增加攻击者阅读和理解源代码的难度,从而有效防止逆向工程。
- 字符串加密 (String Encryption): 对应用中使用的敏感字符串(如API密钥、URL、提示信息等)进行加密处理,在运行时动态解密,防止静态分析时直接获取这些信息。
- DEX/DLL文件保护 (Android/iOS): 针对Android的DEX文件或iOS的Mach-O文件(包含编译后的代码)进行整体加密或加壳保护,防止被轻易反编译或分析。
数据安全防护
- 本地数据加密 (Local Data Encryption): 对存储在设备本地的敏感数据(如用户配置、账户信息、缓存数据)使用强加密算法(如AES、RSA)进行加密,防止数据即使被窃取也无法直接读取。
- 传输数据加密 (Transmission Data Encryption): 强制使用HTTPS/TLS等安全协议进行网络通信,确保数据在客户端与服务器之间传输过程中的机密性和完整性,防范中间人攻击。
- 敏感信息哈希存储 (Sensitive Info Hashing): 对于密码等高度敏感信息,不应明文存储或可逆加密存储,而应使用加盐的哈希算法(如SHA-256)存储其哈希值。
运行时保护
- 反调试技术 (Anti-Debugging): 在应用运行时检测是否存在调试器依附、是否运行在模拟器或Root/越狱设备等异常环境,若检测到则采取相应措施(如退出应用、功能限制)。
- 反篡改与完整性校验 (Anti-Tampering & Integrity Check): 通过对应用自身的代码段、资源文件等进行签名校验或哈希校验,确保应用未被恶意修改或二次打包。
- 内存保护 (Memory Protection): 防止运行时通过内存Dump、注入等手段窃取敏感数据或修改应用行为。
其他重要措施
- 权限最小化管理 (Permission Minimization): 应用应仅申请业务功能所必需的最小权限,避免权限滥用带来的隐私泄露风险。
- 安全SDK集成 (Secure SDK Integration): 使用经过验证的第三方安全SDK,可以快速集成上述多种防护能力,简化加固过程。
- 漏洞扫描与修复 (Vulnerability Scanning & Patching): 定期对应用进行漏洞扫描,并及时修复已知的安全漏洞。
APP安全加固的实施流程
APP安全加固是一个系统性的过程,通常遵循以下步骤。下面的思维导图清晰地展示了这一流程及其中的关键要素,帮助理解从初始评估到报告生成的完整环节。
(版本、平台、语言等)"] id2_2["安全现状评估 (加固前)"] id2_2_1["漏洞扫描与静态分析结果"] id2_2_2["动态分析与风险点识别"] id2_2_3["第三方组件安全检查"] id2_3["加固方案与实施细节"] id2_3_1["采用技术栈详述
(混淆、加密、反调试等)"] id2_3_2["实施过程与工具记录"] id2_3_3["配置参数说明"] id2_4["加固效果验证 (加固后)"] id2_4_1["安全评估对比分析"] id2_4_2["漏洞复测与闭环确认"] id2_4_3["抗逆向与抗篡改测试"] id2_4_4["性能与兼容性测试"] id2_5["结论与安全建议"] id2_5_1["总体安全水平评价"] id2_5_2["剩余风险与局限性说明"] id2_5_3["持续改进与维护建议"] id3["关键加固技术领域"] id3_1["代码层面防护"] id3_1_1["代码混淆 (名称、控制流)"] id3_1_2["DEX/Mach-O文件保护"] id3_1_3["字符串与资源加密"] id3_1_4["SO库加固"] id3_2["数据安全保障"] id3_2_1["本地敏感数据加密存储"] id3_2_2["安全数据传输 (HTTPS/TLS)"] id3_2_3["安全键盘/输入保护"] id3_3["运行时动态保护"] id3_3_1["反调试与反Hook技术"] id3_3_2["应用完整性校验"] id3_3_3["环境检测 (模拟器、Root/越狱)"] id3_3_4["内存注入与Dump防护"] id3_4["权限与组件安全"] id3_4_1["权限最小化原则"] id3_4_2["组件安全配置"] id3_5["安全SDK/服务集成"] id4["规范的加固实施流程"] id4_1["需求分析与初始状态调研"] id4_2["制定详细加固策略与方案"] id4_3["选择合适的加固工具或服务"] id4_4["执行加固操作并进行初步测试"] id4_5["全面测试与效果评估验证"] id4_6["撰写、审核并提交加固报告"] id4_7["持续监控与迭代优化"]
这个流程强调了从需求分析到持续优化的闭环管理,确保安全加固的系统性和有效性。
评估加固有效性:多维度比较
APP安全加固的效果并非单一指标所能衡量,需要从多个维度进行综合评估。下面的雷达图直观地比较了一个APP在不同加固阶段(加固前、基础加固后、全面加固后)其各项安全属性的变化。这些属性代表了APP抵抗常见威胁的能力以及合规性满足程度。通过这种比较,可以清晰地看到加固工作带来的安全提升。
从图中可见,随着加固措施的逐步深入,APP在代码防护、数据安全、反篡改、运行时保护等方面的能力均有显著提升,漏洞覆盖率和合规性也得到改善,整体安全态势向好。这证明了系统性安全加固的价值。
APP面临的常见安全威胁与挑战
移动应用生态系统复杂,APP开发者和运营者需要警惕多种潜在的安全威胁。下表总结了一些常见的APP安全威胁及其可能带来的影响:
| 威胁类型 | 描述 | 潜在影响 |
|---|---|---|
| 逆向工程 (Reverse Engineering) | 攻击者分析APP代码逻辑,提取核心算法、API密钥、加密方法等敏感信息。 | 知识产权泄露、核心业务逻辑暴露、应用被破解或仿冒、付费功能被绕过、二次打包植入恶意代码。 |
| 代码篡改 (Code Tampering) | 攻击者修改APP的二进制代码或资源文件,植入恶意功能(如广告SDK、钓鱼页面、挖矿脚本、后门程序)后重新打包分发。 | 用户数据被窃取、账户资金损失、设备被远程控制、传播恶意软件、品牌声誉严重受损。 |
| 数据泄露 (Data Leakage) | APP在本地存储或网络传输过程中的敏感数据(如用户凭证、个人身份信息、银行卡号、交易记录)因保护不当而被窃取。 | 大规模用户隐私泄露、账户被盗用、金融欺诈、身份盗窃、引发监管处罚和法律诉讼。 |
| 动态调试与注入 (Dynamic Debugging & Injection) | 攻击者在APP运行时附加调试器,分析内存数据、修改程序行为,或通过Hook技术、代码注入等方式执行恶意操作。 | 绕过应用内安全机制、窃取实时敏感数据(如支付密码)、实现游戏外挂、应用核心功能被非法利用。 |
| 权限滥用 (Permission Abuse) | APP请求过多不必要的敏感权限(如位置、通讯录、短信、相机、麦克风),或在用户不知情的情况下滥用已获取的权限。 | 用户隐私被过度收集和泄露、设备资源被非法占用、可能用于精准诈骗或用户画像分析。 |
| 不安全的通信 (Insecure Communication) | APP与服务器之间的通信未使用HTTPS或TLS加密,或加密实现存在缺陷(如弱加密算法、证书校验不当)。 | 通信内容被中间人攻击者窃听、篡改或伪造,导致会话劫持、敏感信息泄露、钓鱼攻击。 |
| 组件漏洞 (Component Vulnerabilities) | APP使用的第三方库、SDK或框架存在已知的安全漏洞,未及时更新修复。 | 攻击者可利用这些已知漏洞对APP进行攻击,可能导致应用崩溃、拒绝服务、权限提升、远程代码执行等。 |
| 不安全的身份验证与授权 | 身份验证机制薄弱(如弱密码策略、无二次验证),或授权逻辑存在缺陷,导致未授权访问。 | 账户被暴力破解或盗用,用户数据被非法访问、修改或删除,越权操作。 |
理解这些威胁是制定有效安全加固策略的前提,并在安全加固报告中对这些威胁的防范情况进行评估。
常见问题解答 (FAQ)
什么是APP安全加固报告?它为什么重要?
APP安全加固报告是一份详细记录对移动应用程序所采取的安全增强措施、评估这些措施有效性,并提供进一步安全建议的文档。它非常重要,因为它可以帮助开发者和企业了解应用的安全状况,验证加固效果,满足合规要求,并指导持续的安全改进,最终保护用户数据和企业声誉。
APP安全加固报告通常包含哪些核心内容?
一份典型的APP安全加固报告通常包含:
1. 报告概述:包括APP基本信息、加固目标与范围。
2. 安全现状评估(加固前):描述加固前的漏洞和风险。
3. 加固方案与实施详述:详细说明采用的加固技术和操作过程。
4. 加固效果验证(加固后):通过测试对比加固前后的安全状况。
5. 结论与建议:总结安全状况,提出剩余风险和改进建议。
有哪些常见的APP安全加固技术?
常见的APP安全加固技术包括:
- 代码混淆:增加代码阅读难度,防止逆向分析。
- 数据加密:保护本地存储和网络传输中的敏感数据。
- 反调试与反篡改:防止应用在运行时被动态分析或修改。
- 完整性校验:确保应用代码和资源未被非法篡改。
- SO库加固/DLL保护:针对本地库文件的保护。
- 环境检测:检测Root/越狱、模拟器等不安全环境。
- 权限管理:遵循最小权限原则。
APP安全加固能完全防止破解吗?
不能。APP安全加固的主要目标是显著提高攻击者的破解成本和难度,延长破解所需时间,从而最大限度地保护应用安全。没有任何技术能保证100%不被破解,因为攻防本身就是一个持续对抗的过程。因此,安全加固应与其他安全措施(如服务器端安全、安全编码规范、定期审计)结合,形成纵深防御体系。
如何选择合适的APP加固服务或工具?
选择APP加固服务或工具时,应考虑以下因素:
- 防护能力:提供的加固技术是否全面且先进。
- 兼容性与稳定性:加固后APP的性能影响、兼容性表现。
- 易用性:集成和操作是否便捷。
- 更新与支持:服务商是否能及时响应新的安全威胁并提供技术支持。
- 行业口碑与案例:参考其他用户的使用经验和成功案例。
- 合规性:是否符合相关法律法规和行业标准。
- 成本效益:综合评估价格与提供的服务价值。
推荐进一步探索
- 如何评估APP安全加固措施的有效性以及常用的测试方法有哪些?
- 针对Android和iOS平台,APP安全加固策略有哪些核心差异和共通之处?
- 在APP的整个开发生命周期(SDLC)中,应在哪些关键阶段融入安全加固的考量与实践?
- 当前最新的APP安全威胁趋势有哪些,以及如何通过持续的安全加固来有效防范这些新兴风险?
参考文献
Last updated May 12, 2025