
AttackSurfaceMapper: Ваш Автоматизированный Разведчик в Мире Кибербезопасности
Узнайте, как этот мощный инструмент помогает раскрывать и анализировать поверхность атаки любой цели.
По состоянию на 18 мая 2025 года, AttackSurfaceMapper (ASM) является актуальным и востребованным инструментом в арсенале специалистов по кибербезопасности. Он предназначен для автоматизации процесса разведки и картографирования поверхности атаки.
Ключевые моменты
- Комплексная автоматизация: AttackSurfaceMapper автоматизирует сбор информации из открытых источников (OSINT) и с помощью активных методов, значительно сокращая время на разведку.
- Расширение поверхности атаки: Инструмент эффективно обнаруживает связанные домены, поддомены, IP-адреса и другие активы, предоставляя полную картину потенциальных точек входа для злоумышленников.
- Гибкость и интеграция: ASM поддерживает различные входные данные, интегрируется с популярными API (Shodan, VirusTotal, Censys и др.) и работает на большинстве операционных систем.
Что такое AttackSurfaceMapper?
AttackSurfaceMapper (ASM) — это инструмент с открытым исходным кодом, написанный на Python 3.x, который предназначен для автоматизации и упрощения процесса разведки (reconnaissance) в сфере кибербезопасности. Его основная задача — помочь специалистам по информационной безопасности, таким как пентестеры (red teams), аналитики по безопасности (blue teams) и исследователи, выявлять и расширять «поверхность атаки» целевых систем или организаций.
Поверхность атаки (attack surface) представляет собой совокупность всех возможных точек, через которые злоумышленник может попытаться проникнуть в систему или получить несанкционированный доступ. Это могут быть веб-сайты, серверы, сетевые сервисы, API, учетные данные сотрудников и многое другое. ASM систематизирует поиск такой информации, делая процесс более эффективным и структурированным.
Инструмент был разработан Андреасом Георгиу (@superhedgy) и Джейкобом Уилкином (@greenwolf) и доступен на GitHub, что позволяет сообществу использовать, модифицировать и улучшать его.
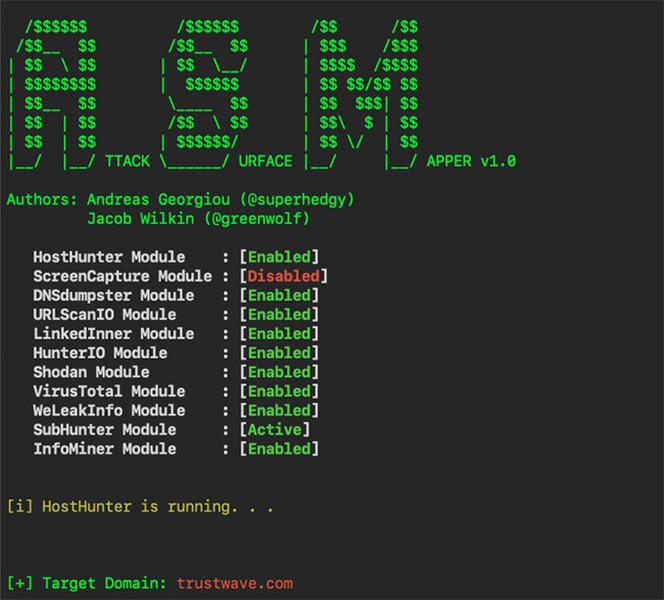
Пример интерфейса и модулей AttackSurfaceMapper, демонстрирующий его возможности.
Как работает AttackSurfaceMapper?
AttackSurfaceMapper принимает на вход начальные данные о цели, такие как доменное имя, IP-адрес или список IP-адресов. Затем он использует комбинацию пассивных и активных методов для сбора информации и расширения первоначального списка целей.
Этапы работы инструмента:
-
Входные данные
Пользователь предоставляет инструменту одну или несколько целей: домен (например,
example.com), поддомен, отдельный IP-адрес или файл со списком IPv4-адресов. -
Расширение списка целей
ASM применяет различные техники для обнаружения связанных активов:
- Перечисление поддоменов: Используются методы брутфорса (перебор по словарю) и пассивного поиска (например, через поисковые системы и специализированные сервисы) для выявления поддоменов (например,
dev.example.com,mail.example.com). - Поиск связанных IP-адресов: Инструмент анализирует информацию о владельце сетевого блока (Netblock Owner), автономных системах (ASN) и CIDR-блоках, чтобы найти другие IP-адреса, принадлежащие той же организации или находящиеся в той же сети.
- Идентификация IP-адресов с несколькими доменами: Обнаруживает IP-адреса, на которых размещено несколько доменных имен.
- Перечисление поддоменов: Используются методы брутфорса (перебор по словарю) и пассивного поиска (например, через поисковые системы и специализированные сервисы) для выявления поддоменов (например,
-
Сбор информации (Разведка)
После расширения списка целей ASM приступает к сбору детальной информации, используя два основных подхода:
-
Пассивная разведка (OSINT): Этот метод не предполагает прямого взаимодействия с целевыми системами, что снижает риск обнаружения. ASM использует:
- Публичные API сервисов, таких как Shodan (поиск устройств, подключенных к интернету), Censys (анализ конфигурации хостов в интернете), VirusTotal (анализ файлов и URL на наличие вредоносного ПО), Hunter.io (поиск email-адресов), LinkedIn (сбор информации о сотрудниках), GrayHatWarfare (поиск открытых бакетов Amazon S3).
- Поисковые системы и общедоступные базы данных для поиска утечек учетных данных, технической документации и другой релевантной информации.
-
Активная разведка (опционально): Эти методы включают прямое взаимодействие с целью и могут быть зафиксированы системами защиты. Пользователь может включить:
- Захват скриншотов веб-сайтов для визуальной оценки.
- Прямое сканирование портов (если не используется информация из пассивных источников, таких как Shodan).
--stealth), ограничиваясь только пассивными OSINT-методами.
-
Пассивная разведка (OSINT): Этот метод не предполагает прямого взаимодействия с целевыми системами, что снижает риск обнаружения. ASM использует:
-
Вывод и анализ результатов
Собранная информация сохраняется в удобных форматах, таких как CSV (Comma-Separated Values) и TXT (текстовые файлы). Эти файлы могут быть легко импортированы в другие инструменты для дальнейшего анализа, сканирования уязвимостей (например, с помощью Nmap) или эксплуатации. ASM также может генерировать визуальные карты поверхности атаки, помогая наглядно представить связи между различными активами.
Ключевые возможности и преимущества
AttackSurfaceMapper предлагает ряд мощных функций, которые делают его ценным инструментом для специалистов по кибербезопасности:
- Автоматизация рутинных задач: Значительно сокращает время и усилия, затрачиваемые на ручной сбор информации.
- Комплексный подход: Сочетание OSINT и активных методов позволяет получить более полную картину поверхности атаки.
- Расширяемость: Возможность интеграции с многочисленными внешними API значительно обогащает собираемые данные. Для этого необходимо сконфигурировать API-ключи в файле
keylist.asm. - Гибкость конфигурации: Пользователи могут настраивать параметры сканирования, выбирать между пассивным и активным режимами, указывать словари для брутфорса поддоменов.
- Кроссплатформенность: Будучи написанным на Python, ASM работает на различных операционных системах, включая Linux, macOS, Windows и ChromeOS (в режиме разработчика).
- Поддержка различных форматов вывода: Результаты сохраняются в форматах CSV и TXT, что упрощает их дальнейшую обработку и использование в других инструментах.
- Открытый исходный код: Позволяет сообществу вносить свой вклад в развитие инструмента, а пользователям — адаптировать его под свои нужды.
- Визуализация: Некоторые функции позволяют генерировать визуальные представления собранных данных, что облегчает анализ сложных взаимосвязей.
Сравнение методов разведки в AttackSurfaceMapper
AttackSurfaceMapper использует как пассивные, так и активные методы для сбора информации. Понимание различий между ними важно для эффективного и безопасного использования инструмента. В таблице ниже представлено их сравнение:
| Характеристика | Пассивные методы (OSINT) | Активные методы |
|---|---|---|
| Взаимодействие с целью | Нет прямого взаимодействия или оно минимально и осуществляется через третьи стороны (например, API поисковых систем). | Прямое взаимодействие с целевыми системами (например, отправка запросов на веб-серверы, сканирование портов). |
| Риск обнаружения | Низкий. Целевая организация, как правило, не замечает такую активность. | Выше. Активные действия могут быть зафиксированы системами обнаружения вторжений (IDS/IPS) и брандмауэрами. |
| Собираемая информация | Поддомены, связанные IP-адреса, ASN, информация о DNS, утечки учетных данных, email-адреса сотрудников, технологии, используемые на сайтах (через Shodan/Censys), открытые S3 бакеты. | Скриншоты веб-страниц, баннеры сервисов, открытые порты (при прямом сканировании), версии ПО на активных сервисах. |
| Используемые техники и источники | Публичные API (Shodan, Censys, VirusTotal, Hunter.io, LinkedIn, GrayHatWarfare), поисковые системы, общедоступные базы данных, DNS-записи. | Прямые HTTP-запросы, TCP/UDP сканирование портов, запросы к специфичным службам. |
| Примеры модулей/функций ASM | Поиск по VirusTotal, Shodan, Censys, Hunter.io, LinkedIn; пассивное перечисление поддоменов. | Захват скриншотов веб-приложений (модуль eyewitness или аналогичный), активное сканирование портов (если включено и не используется пассивный сбор). |
Режим "Stealth" (--stealth) |
Основной режим работы при включенной опции --stealth. |
Отключаются при использовании опции --stealth. |
Выбор между пассивными и активными методами зависит от целей тестирования, разрешений и допустимого уровня риска обнаружения.
Визуализация процесса работы AttackSurfaceMapper
Для лучшего понимания того, как AttackSurfaceMapper обрабатывает информацию и расширяет поверхность атаки, рассмотрим его рабочий процесс в виде ментальной карты. Эта карта иллюстрирует ключевые этапы, начиная от ввода исходных данных и заканчивая получением структурированных результатов.
(Домен, IP, Список IP)"] expansion["Расширение списка целей"] subdomains["Перечисление поддоменов
(Bruteforce, Пассивный поиск)"] related_ips["Поиск связанных IP
(Блоки сети, ASN, Netblock Owner)"] multi_domain_ips["IP с несколькими доменами"] recon["Разведка"] passive["Пассивная (OSINT)"] apis["API сервисов
(Shodan, Censys, VirusTotal, Hunter.io, LinkedIn, GrayHatWarfare)"] public_data["Публичные данные
(Утечки учетных данных, Поисковые системы)"] active["Активная (Опционально)"] screenshots["Скриншоты веб-сайтов"] direct_scans["Прямое сканирование портов/сервисов
(если включено)"] output["Выходные данные"] reports["Отчеты (CSV, TXT)"] visuals["Визуальные карты (если применимо)"] дальнейший_анализ["Данные для дальнейшего анализа
и использования в других инструментах (Nmap и т.д.)"]
Эта схема наглядно демонстрирует многоэтапный подход ASM к сбору и систематизации информации, что делает его мощным инструментом для анализа поверхности атаки.
Оценка эффективности различных аспектов AttackSurfaceMapper
AttackSurfaceMapper выделяется несколькими ключевыми сильными сторонами. Диаграмма ниже представляет субъективную оценку эффективности различных функциональных аспектов инструмента, основанную на его возможностях и отзывах пользователей. Эти оценки показывают, насколько хорошо ASM справляется с конкретными задачами в процессе разведки.
Как видно из диаграммы, ASM особенно силен в автоматизации OSINT, расширении списка целей за счет различных методик и интеграции с внешними API для сбора обогащенных данных. Активное сканирование является опциональной, но полезной функцией, а возможности визуализации, хоть и присутствуют, могут быть дополнены другими специализированными инструментами для более глубокого графического анализа.
Для чего нужен AttackSurfaceMapper?
AttackSurfaceMapper является многоцелевым инструментом, который находит применение в различных сценариях кибербезопасности:
- Тестирование на проникновение (Red Teams): Пентестеры используют ASM для сбора исчерпывающей информации о цели перед началом атаки. Это помогает выявить потенциальные точки входа, слабые места и составить более точный план атаки.
- Защита и мониторинг (Blue Teams): Специалисты по защите могут использовать ASM для оценки внешнего периметра своей организации, выявления неизвестных или забытых активов, а также для понимания того, какую информацию об их компании могут найти злоумышленники.
- Управление поверхностью атаки (Attack Surface Management): Компании могут использовать ASM для регулярной оценки и количественного анализа своей общедоступной инфраструктуры в интернете. Это помогает выявлять и устранять уязвимости до того, как они будут использованы.
- Аудит безопасности: Инструмент полезен при проведении аудитов безопасности для быстрой оценки внешних рисков.
- Исследование угроз: Аналитики могут использовать ASM для сбора данных об инфраструктуре злоумышленников или для исследования конкретных кампаний.
По сути, AttackSurfaceMapper помогает "уровнять правила игры", предоставляя защитникам те же возможности по сбору информации, что и у потенциальных атакующих, и тем самым способствуя построению более надежной защиты.
Как начать использовать AttackSurfaceMapper?
Начать работу с AttackSurfaceMapper довольно просто, особенно если у вас уже есть опыт работы с инструментами командной строки и Python.
Установка:
-
Клонирование репозитория:
Сначала необходимо скачать исходный код инструмента с GitHub. Откройте терминал и выполните команду:
git clone https://github.com/superhedgy/AttackSurfaceMapper.git -
Переход в директорию:
После завершения клонирования перейдите в созданную папку:
cd AttackSurfaceMapper -
Установка зависимостей:
ASM требует наличия определенных библиотек Python. Установите их с помощью менеджера пакетов pip, используя файл
requirements.txt:python3 -m pip install --no-cache-dir -r requirements.txt(Возможно, потребуется использовать
pipвместоpip3илиpythonвместоpython3в зависимости от вашей системы и конфигурации Python.)
Конфигурация API-ключей (рекомендуется):
Для максимальной эффективности AttackSurfaceMapper может использовать API различных онлайн-сервисов (Shodan, Censys, VirusTotal, Hunter.io и т.д.). Чтобы их задействовать:
- Зарегистрируйтесь на соответствующих сервисах и получите API-ключи. Многие из них предлагают бесплатные уровни доступа.
- Откройте файл
keylist.asmв директории AttackSurfaceMapper с помощью текстового редактора. - Введите полученные API-ключи в соответствующие поля в этом файле.
Хотя ASM может работать и без API-ключей, их использование значительно расширяет объем и качество собираемых данных.
Запуск инструмента:
После установки и (опционально) настройки API-ключей вы можете запустить AttackSurfaceMapper. Вот базовый пример команды:
python3 asm.py -t example.com -o output_resultsГде:
-t example.com: Указывает целевой домен для сканирования. Вместоexample.comподставьте нужный вам домен или IP-адрес.-o output_results: Указывает папку, в которую будут сохранены результаты сканирования.
ASM имеет множество других опций командной строки для более тонкой настройки. Например, вы можете указать файл со списком целей, использовать словари для перебора поддоменов (-w path/to/wordlist.txt), включить режим только пассивного OSINT (--stealth) и многое другое. Для получения полного списка опций используйте команду:
python3 asm.py -hДемонстрация AttackSurfaceMapper
Чтобы лучше понять, как AttackSurfaceMapper работает на практике, вы можете посмотреть демонстрационное видео. В этом видео показан простой запуск инструмента и некоторые из его возможностей по сбору информации и расширению поверхности атаки. Это поможет визуализировать процесс и оценить функциональность ASM.
Видео-демонстрация работы AttackSurfaceMapper.
Просмотр демонстрации может быть особенно полезен для тех, кто только начинает знакомиться с инструментом и хочет увидеть его в действии перед самостоятельным использованием.
Часто задаваемые вопросы (FAQ)
Какие входные данные принимает AttackSurfaceMapper?
ASM может принимать в качестве входных данных одно доменное имя (например, example.com), один IP-адрес (например, 8.8.8.8) или путь к файлу, содержащему список IPv4-адресов (каждый IP-адрес на новой строке). Эта гибкость позволяет адаптировать инструмент под различные сценарии разведки.
AttackSurfaceMapper использует только пассивные методы разведки?
Нет, AttackSurfaceMapper разработан для использования как пассивных методов (OSINT), так и активных методов разведки. Пассивные методы включают сбор информации из общедоступных источников без прямого взаимодействия с целью. Активные методы, такие как захват скриншотов веб-сайтов или прямое сканирование, предполагают взаимодействие с целевыми системами. Пользователь может выбрать режим работы, включая опцию --stealth, которая ограничивает инструмент только пассивными OSINT-техниками для минимизации риска обнаружения.
На каких операционных системах работает AttackSurfaceMapper?
AttackSurfaceMapper написан на языке Python 3.x, что обеспечивает его кроссплатформенность. Он совместим и может быть запущен на большинстве современных операционных систем, включая Linux (различные дистрибутивы), macOS и Windows. Также сообщается о возможности его работы на ChromeOS в режиме разработчика.
Нужны ли API-ключи для использования всех функций AttackSurfaceMapper?
Хотя базовый функционал AttackSurfaceMapper доступен и без API-ключей, их использование настоятельно рекомендуется для получения более полных и точных данных. ASM может интегрироваться с различными сервисами (например, Shodan.io, Censys.io, VirusTotal, Hunter.io, LinkedIn, GrayHatWarfare). Предоставление API-ключей для этих сервисов в конфигурационном файле keylist.asm позволяет инструменту собирать значительно больше информации, такой как данные о портах, уязвимостях, сотрудниках, утечках и т.д.
Рекомендуемые запросы
- Как настроить API-ключи для AttackSurfaceMapper для максимальной эффективности?
- Какие существуют альтернативы AttackSurfaceMapper для OSINT и разведки?
- Примеры использования AttackSurfaceMapper в сценариях тестирования на проникновение.
- Как интерпретировать результаты работы AttackSurfaceMapper и использовать их для улучшения безопасности?
Источники
- AttackSurfaceMapper - GitHub (Основной репозиторий инструмента с исходным кодом, документацией и инструкциями по установке.)
- AttackSurfaceMapper: Automate and Simplify the OSINT Process - Trustwave SpiderLabs Blog (Статья с обзором целей и методов работы AttackSurfaceMapper.)
- README.md for AttackSurfaceMapper - GitHub (Детальное описание инструмента, его возможностей, параметров командной строки и примеров использования.)
- AttackSurfaceMapper - OffSec Tools (Описание инструмента как средства для разведки с использованием OSINT и активных техник.)
- Attack Surface Mapper – Automate And Simplify The OSINT Process - Security Online (Руководство по установке и примеры использования инструмента.)
- AttackSurfaceMapper automates the reconnaissance process - Help Net Security (Статья об автоматизации процесса разведки с помощью ASM.)
AttackSurfaceMapper: Ваш Автоматизированный Разведчик в Мире Кибербезопасности
Узнайте, как этот мощный инструмент помогает раскрывать и анализировать поверхность атаки любой цели.
По состоянию на 18 мая 2025 года, AttackSurfaceMapper (ASM) является актуальным и востребованным инструментом в арсенале специалистов по кибербезопасности. Он предназначен для автоматизации процесса разведки и картографирования поверхности атаки.
Ключевые моменты
- Комплексная автоматизация: AttackSurfaceMapper автоматизирует сбор информации из открытых источников (OSINT) и с помощью активных методов, значительно сокращая время на разведку.
- Расширение поверхности атаки: Инструмент эффективно обнаруживает связанные домены, поддомены, IP-адреса и другие активы, предоставляя полную картину потенциальных точек входа для злоумышленников.
- Гибкость и интеграция: ASM поддерживает различные входные данные, интегрируется с популярными API (Shodan, VirusTotal, Censys и др.) и работает на большинстве операционных систем.
Что такое AttackSurfaceMapper?
AttackSurfaceMapper (ASM) — это инструмент с открытым исходным кодом, написанный на Python 3.x, который предназначен для автоматизации и упрощения процесса разведки (reconnaissance) в сфере кибербезопасности. Его основная задача — помочь специалистам по информационной безопасности, таким как пентестеры (red teams), аналитики по безопасности (blue teams) и исследователи, выявлять и расширять «поверхность атаки» целевых систем или организаций.
Поверхность атаки (attack surface) представляет собой совокупность всех возможных точек, через которые злоумышленник может попытаться проникнуть в систему или получить несанкционированный доступ. Это могут быть веб-сайты, серверы, сетевые сервисы, API, учетные данные сотрудников и многое другое. ASM систематизирует поиск такой информации, делая процесс более эффективным и структурированным.
Инструмент был разработан Андреасом Георгиу (@superhedgy) и Джейкобом Уилкином (@greenwolf) и доступен на GitHub, что позволяет сообществу использовать, модифицировать и улучшать его.
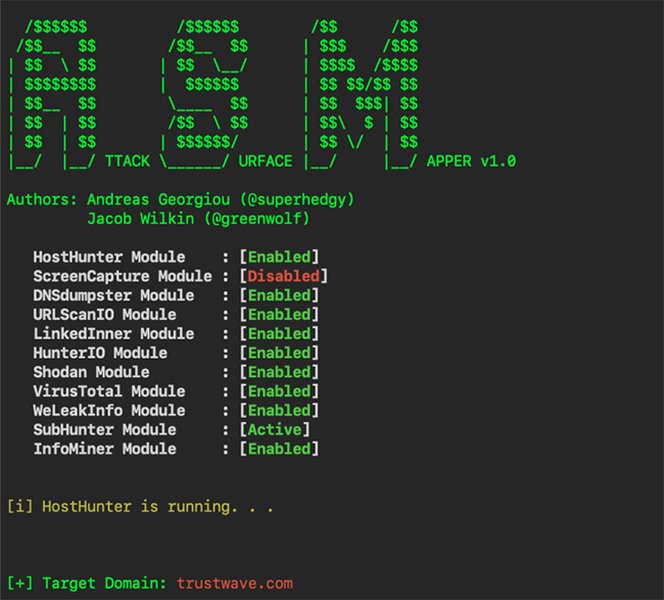
Пример интерфейса и модулей AttackSurfaceMapper, демонстрирующий его возможности.
Как работает AttackSurfaceMapper?
AttackSurfaceMapper принимает на вход начальные данные о цели, такие как доменное имя, IP-адрес или список IP-адресов. Затем он использует комбинацию пассивных и активных методов для сбора информации и расширения первоначального списка целей.
Этапы работы инструмента:
-
Входные данные
Пользователь предоставляет инструменту одну или несколько целей: домен (например,
example.com), поддомен, отдельный IP-адрес или файл со списком IPv4-адресов. -
Расширение списка целей
ASM применяет различные техники для обнаружения связанных активов:
- Перечисление поддоменов: Используются методы брутфорса (перебор по словарю) и пассивного поиска (например, через поисковые системы и специализированные сервисы) для выявления поддоменов (например,
dev.example.com,mail.example.com). - Поиск связанных IP-адресов: Инструмент анализирует информацию о владельце сетевого блока (Netblock Owner), автономных системах (ASN) и CIDR-блоках, чтобы найти другие IP-адреса, принадлежащие той же организации или находящиеся в той же сети.
- Идентификация IP-адресов с несколькими доменами: Обнаруживает IP-адреса, на которых размещено несколько доменных имен.
- Перечисление поддоменов: Используются методы брутфорса (перебор по словарю) и пассивного поиска (например, через поисковые системы и специализированные сервисы) для выявления поддоменов (например,
-
Сбор информации (Разведка)
После расширения списка целей ASM приступает к сбору детальной информации, используя два основных подхода:
-
Пассивная разведка (OSINT): Этот метод не предполагает прямого взаимодействия с целевыми системами, что снижает риск обнаружения. ASM использует:
- Публичные API сервисов, таких как Shodan (поиск устройств, подключенных к интернету), Censys (анализ конфигурации хостов в интернете), VirusTotal (анализ файлов и URL на наличие вредоносного ПО), Hunter.io (поиск email-адресов), LinkedIn (сбор информации о сотрудниках), GrayHatWarfare (поиск открытых бакетов Amazon S3).
- Поисковые системы и общедоступные базы данных для поиска утечек учетных данных, технической документации и другой релевантной информации.
-
Активная разведка (опционально): Эти методы включают прямое взаимодействие с целью и могут быть зафиксированы системами защиты. Пользователь может включить:
- Захват скриншотов веб-сайтов для визуальной оценки.
- Прямое сканирование портов (если не используется информация из пассивных источников, таких как Shodan).
--stealth), ограничиваясь только пассивными OSINT-методами.
-
Пассивная разведка (OSINT): Этот метод не предполагает прямого взаимодействия с целевыми системами, что снижает риск обнаружения. ASM использует:
-
Вывод и анализ результатов
Собранная информация сохраняется в удобных форматах, таких как CSV (Comma-Separated Values) и TXT (текстовые файлы). Эти файлы могут быть легко импортированы в другие инструменты для дальнейшего анализа, сканирования уязвимостей (например, с помощью Nmap) или эксплуатации. ASM также может генерировать визуальные карты поверхности атаки, помогая наглядно представить связи между различными активами.
Ключевые возможности и преимущества
AttackSurfaceMapper предлагает ряд мощных функций, которые делают его ценным инструментом для специалистов по кибербезопасности:
- Автоматизация рутинных задач: Значительно сокращает время и усилия, затрачиваемые на ручной сбор информации.
- Комплексный подход: Сочетание OSINT и активных методов позволяет получить более полную картину поверхности атаки.
- Расширяемость: Возможность интеграции с многочисленными внешними API значительно обогащает собираемые данные. Для этого необходимо сконфигурировать API-ключи в файле
keylist.asm. - Гибкость конфигурации: Пользователи могут настраивать параметры сканирования, выбирать между пассивным и активным режимами, указывать словари для брутфорса поддоменов.
- Кроссплатформенность: Будучи написанным на Python, ASM работает на различных операционных системах, включая Linux, macOS, Windows и ChromeOS (в режиме разработчика).
- Поддержка различных форматов вывода: Результаты сохраняются в форматах CSV и TXT, что упрощает их дальнейшую обработку и использование в других инструментах.
- Открытый исходный код: Позволяет сообществу вносить свой вклад в развитие инструмента, а пользователям — адаптировать его под свои нужды.
- Визуализация: Некоторые функции позволяют генерировать визуальные представления собранных данных, что облегчает анализ сложных взаимосвязей.
Сравнение методов разведки в AttackSurfaceMapper
AttackSurfaceMapper использует как пассивные, так и активные методы для сбора информации. Понимание различий между ними важно для эффективного и безопасного использования инструмента. В таблице ниже представлено их сравнение:
| Характеристика | Пассивные методы (OSINT) | Активные методы |
|---|---|---|
| Взаимодействие с целью | Нет прямого взаимодействия или оно минимально и осуществляется через третьи стороны (например, API поисковых систем). | Прямое взаимодействие с целевыми системами (например, отправка запросов на веб-серверы, сканирование портов). |
| Риск обнаружения | Низкий. Целевая организация, как правило, не замечает такую активность. | Выше. Активные действия могут быть зафиксированы системами обнаружения вторжений (IDS/IPS) и брандмауэрами. |
| Собираемая информация | Поддомены, связанные IP-адреса, ASN, информация о DNS, утечки учетных данных, email-адреса сотрудников, технологии, используемые на сайтах (через Shodan/Censys), открытые S3 бакеты. | Скриншоты веб-страниц, баннеры сервисов, открытые порты (при прямом сканировании), версии ПО на активных сервисах. |
| Используемые техники и источники | Публичные API (Shodan, Censys, VirusTotal, Hunter.io, LinkedIn, GrayHatWarfare), поисковые системы, общедоступные базы данных, DNS-записи. | Прямые HTTP-запросы, TCP/UDP сканирование портов, запросы к специфичным службам. |
| Примеры модулей/функций ASM | Поиск по VirusTotal, Shodan, Censys, Hunter.io, LinkedIn; пассивное перечисление поддоменов. | Захват скриншотов веб-приложений (модуль eyewitness или аналогичный), активное сканирование портов (если включено и не используется пассивный сбор). |
Режим "Stealth" (--stealth) |
Основной режим работы при включенной опции --stealth. |
Отключаются при использовании опции --stealth. |
Выбор между пассивными и активными методами зависит от целей тестирования, разрешений и допустимого уровня риска обнаружения.
Визуализация процесса работы AttackSurfaceMapper
Для лучшего понимания того, как AttackSurfaceMapper обрабатывает информацию и расширяет поверхность атаки, рассмотрим его рабочий процесс в виде ментальной карты. Эта карта иллюстрирует ключевые этапы, начиная от ввода исходных данных и заканчивая получением структурированных результатов.
(Домен, IP, Список IP)"] expansion["Расширение списка целей"] subdomains["Перечисление поддоменов
(Bruteforce, Пассивный поиск)"] related_ips["Поиск связанных IP
(Блоки сети, ASN, Netblock Owner)"] multi_domain_ips["IP с несколькими доменами"] recon["Разведка"] passive["Пассивная (OSINT)"] apis["API сервисов
(Shodan, Censys, VirusTotal, Hunter.io, LinkedIn, GrayHatWarfare)"] public_data["Публичные данные
(Утечки учетных данных, Поисковые системы)"] active["Активная (Опционально)"] screenshots["Скриншоты веб-сайтов"] direct_scans["Прямое сканирование портов/сервисов
(если включено)"] output["Выходные данные"] reports["Отчеты (CSV, TXT)"] visuals["Визуальные карты (если применимо)"] дальнейший_анализ["Данные для дальнейшего анализа
и использования в других инструментах (Nmap и т.д.)"]
Эта схема наглядно демонстрирует многоэтапный подход ASM к сбору и систематизации информации, что делает его мощным инструментом для анализа поверхности атаки.
Оценка эффективности различных аспектов AttackSurfaceMapper
AttackSurfaceMapper выделяется несколькими ключевыми сильными сторонами. Диаграмма ниже представляет субъективную оценку эффективности различных функциональных аспектов инструмента, основанную на его возможностях и отзывах пользователей. Эти оценки показывают, насколько хорошо ASM справляется с конкретными задачами в процессе разведки.
Как видно из диаграммы, ASM особенно силен в автоматизации OSINT, расширении списка целей за счет различных методик и интеграции с внешними API для сбора обогащенных данных. Активное сканирование является опциональной, но полезной функцией, а возможности визуализации, хоть и присутствуют, могут быть дополнены другими специализированными инструментами для более глубокого графического анализа.
Для чего нужен AttackSurfaceMapper?
AttackSurfaceMapper является многоцелевым инструментом, который находит применение в различных сценариях кибербезопасности:
- Тестирование на проникновение (Red Teams): Пентестеры используют ASM для сбора исчерпывающей информации о цели перед началом атаки. Это помогает выявить потенциальные точки входа, слабые места и составить более точный план атаки.
- Защита и мониторинг (Blue Teams): Специалисты по защите могут использовать ASM для оценки внешнего периметра своей организации, выявления неизвестных или забытых активов, а также для понимания того, какую информацию об их компании могут найти злоумышленники.
- Управление поверхностью атаки (Attack Surface Management): Компании могут использовать ASM для регулярной оценки и количественного анализа своей общедоступной инфраструктуры в интернете. Это помогает выявлять и устранять уязвимости до того, как они будут использованы.
- Аудит безопасности: Инструмент полезен при проведении аудитов безопасности для быстрой оценки внешних рисков.
- Исследование угроз: Аналитики могут использовать ASM для сбора данных об инфраструктуре злоумышленников или для исследования конкретных кампаний.
По сути, AttackSurfaceMapper помогает "уровнять правила игры", предоставляя защитникам те же возможности по сбору информации, что и у потенциальных атакующих, и тем самым способствуя построению более надежной защиты.
Как начать использовать AttackSurfaceMapper?
Начать работу с AttackSurfaceMapper довольно просто, особенно если у вас уже есть опыт работы с инструментами командной строки и Python.
Установка:
-
Клонирование репозитория:
Сначала необходимо скачать исходный код инструмента с GitHub. Откройте терминал и выполните команду:
git clone https://github.com/superhedgy/AttackSurfaceMapper.git -
Переход в директорию:
После завершения клонирования перейдите в созданную папку:
cd AttackSurfaceMapper -
Установка зависимостей:
ASM требует наличия определенных библиотек Python. Установите их с помощью менеджера пакетов pip, используя файл
requirements.txt:python3 -m pip install --no-cache-dir -r requirements.txt(Возможно, потребуется использовать
pipвместоpip3илиpythonвместоpython3в зависимости от вашей системы и конфигурации Python.)
Конфигурация API-ключей (рекомендуется):
Для максимальной эффективности AttackSurfaceMapper может использовать API различных онлайн-сервисов (Shodan, Censys, VirusTotal, Hunter.io и т.д.). Чтобы их задействовать:
- Зарегистрируйтесь на соответствующих сервисах и получите API-ключи. Многие из них предлагают бесплатные уровни доступа.
- Откройте файл
keylist.asmв директории AttackSurfaceMapper с помощью текстового редактора. - Введите полученные API-ключи в соответствующие поля в этом файле.
Хотя ASM может работать и без API-ключей, их использование значительно расширяет объем и качество собираемых данных.
Запуск инструмента:
После установки и (опционально) настройки API-ключей вы можете запустить AttackSurfaceMapper. Вот базовый пример команды:
python3 asm.py -t example.com -o output_resultsГде:
-t example.com: Указывает целевой домен для сканирования. Вместоexample.comподставьте нужный вам домен или IP-адрес.-o output_results: Указывает папку, в которую будут сохранены результаты сканирования.
ASM имеет множество других опций командной строки для более тонкой настройки. Например, вы можете указать файл со списком целей, использовать словари для перебора поддоменов (-w path/to/wordlist.txt), включить режим только пассивного OSINT (--stealth) и многое другое. Для получения полного списка опций используйте команду:
python3 asm.py -hДемонстрация AttackSurfaceMapper
Чтобы лучше понять, как AttackSurfaceMapper работает на практике, вы можете посмотреть демонстрационное видео. В этом видео показан простой запуск инструмента и некоторые из его возможностей по сбору информации и расширению поверхности атаки. Это поможет визуализировать процесс и оценить функциональность ASM.
Видео-демонстрация работы AttackSurfaceMapper.
Просмотр демонстрации может быть особенно полезен для тех, кто только начинает знакомиться с инструментом и хочет увидеть его в действии перед самостоятельным использованием.
Часто задаваемые вопросы (FAQ)
Какие входные данные принимает AttackSurfaceMapper?
ASM может принимать в качестве входных данных одно доменное имя (например, example.com), один IP-адрес (например, 8.8.8.8) или путь к файлу, содержащему список IPv4-адресов (каждый IP-адрес на новой строке). Эта гибкость позволяет адаптировать инструмент под различные сценарии разведки.
AttackSurfaceMapper использует только пассивные методы разведки?
Нет, AttackSurfaceMapper разработан для использования как пассивных методов (OSINT), так и активных методов разведки. Пассивные методы включают сбор информации из общедоступных источников без прямого взаимодействия с целью. Активные методы, такие как захват скриншотов веб-сайтов или прямое сканирование, предполагают взаимодействие с целевыми системами. Пользователь может выбрать режим работы, включая опцию --stealth, которая ограничивает инструмент только пассивными OSINT-техниками для минимизации риска обнаружения.
На каких операционных системах работает AttackSurfaceMapper?
AttackSurfaceMapper написан на языке Python 3.x, что обеспечивает его кроссплатформенность. Он совместим и может быть запущен на большинстве современных операционных систем, включая Linux (различные дистрибутивы), macOS и Windows. Также сообщается о возможности его работы на ChromeOS в режиме разработчика.
Нужны ли API-ключи для использования всех функций AttackSurfaceMapper?
Хотя базовый функционал AttackSurfaceMapper доступен и без API-ключей, их использование настоятельно рекомендуется для получения более полных и точных данных. ASM может интегрироваться с различными сервисами (например, Shodan.io, Censys.io, VirusTotal, Hunter.io, LinkedIn, GrayHatWarfare). Предоставление API-ключей для этих сервисов в конфигурационном файле keylist.asm позволяет инструменту собирать значительно больше информации, такой как данные о портах, уязвимостях, сотрудниках, утечках и т.д.
Рекомендуемые запросы
- Как настроить API-ключи для AttackSurfaceMapper для максимальной эффективности?
- Какие существуют альтернативы AttackSurfaceMapper для OSINT и разведки?
- Примеры использования AttackSurfaceMapper в сценариях тестирования на проникновение.
- Как интерпретировать результаты работы AttackSurfaceMapper и использовать их для улучшения безопасности?
Источники
Last updated May 18, 2025