
Décrypter la Sécurité de l'IA : Votre Guide Complet pour un Audit Efficace
Maîtriser l'analyse des menaces, risques et vulnérabilités des systèmes d'intelligence artificielle pour une protection optimale.
Bienvenue ! Votre projet d'audit IT axé sur la sécurité des systèmes d'intelligence artificielle (IA) est non seulement pertinent mais essentiel dans le paysage technologique actuel. Les systèmes d'IA, bien que puissants, introduisent des vecteurs d'attaque et des vulnérabilités uniques qui nécessitent une approche d'audit spécialisée et approfondie. Ce guide synthétise les meilleures pratiques et les connaissances actuelles pour vous accompagner dans chaque étape de votre mission.
Points Clés à Retenir
- Spécificité des Risques IA : Les audits d'IA doivent aller au-delà des cadres de sécurité traditionnels pour adresser des menaces uniques comme l'empoisonnement des données, les attaques adversariales et l'extraction de modèles.
- Importance des Frameworks : L'utilisation de cadres dédiés (ex: NIST AI RMF, MAESTRO de la CSA, OWASP Top 10 pour LLM) est cruciale pour une analyse structurée et complète des risques et vulnérabilités.
- Approche Holistique : Un audit IA réussi intègre l'évaluation technique, la gouvernance des données, la conformité réglementaire, les aspects éthiques (biais, équité) et la validation continue des mesures de sécurité.
1. Étude de l’Existant : Poser les Fondations
Comprendre l'Écosystème IA sous Audit
Avant de plonger dans l'analyse des menaces, une compréhension approfondie du système IA cible est indispensable. Cette phase initiale jette les bases de l'ensemble de l'audit.
Inventaire et Cartographie
Commencez par dresser un inventaire précis de tous les composants de l'écosystème IA :
- Modèles d'IA : Quels algorithmes sont utilisés (Machine Learning, Deep Learning, LLM, etc.) ? Quelle est leur architecture ?
- Frameworks et Plateformes : Quels outils (TensorFlow, PyTorch, etc.) et plateformes (cloud, on-premise) supportent le développement et le déploiement ?
- Sources de Données : D'où proviennent les données d'entraînement et d'inférence (internes, externes, open-source) ? Comment sont-elles collectées, stockées et traitées ?
- Flux de Données : Cartographiez le parcours des données à travers le système, de l'ingestion à la sortie, en identifiant les points de traitement critiques et les interfaces.
- Environnements : Où les systèmes sont-ils déployés (développement, test, production) ?
Revue Documentaire et Conformité
Examinez la documentation existante et le contexte réglementaire :
- Documentation Technique : Architecture système, spécifications des modèles, politiques de sécurité existantes.
- Cadres et Standards : Familiarisez-vous avec les référentiels pertinents comme le NIST AI Risk Management Framework, les guides de la Cloud Security Alliance (CSA), ou encore les recommandations OWASP pour les LLM.
- Réglementations : Prenez en compte les lois applicables sur la protection des données (ex: RGPD), la cybersécurité et l'éthique de l'IA.
- Ressources Humaines : Identifiez les équipes impliquées dans le cycle de vie de l'IA et évaluez leurs compétences en matière de sécurité.
Cette étude initiale permet de définir le périmètre exact de l'audit et d'identifier les zones potentielles de risque dès le départ.
2. Identification des Menaces : Cartographier le Paysage des Dangers
Reconnaître les Vecteurs d'Attaque Spécifiques à l'IA
Les systèmes d'IA sont exposés à des menaces traditionnelles mais aussi à des attaques spécifiquement conçues pour exploiter leurs caractéristiques uniques. Il est crucial de les identifier exhaustivement.
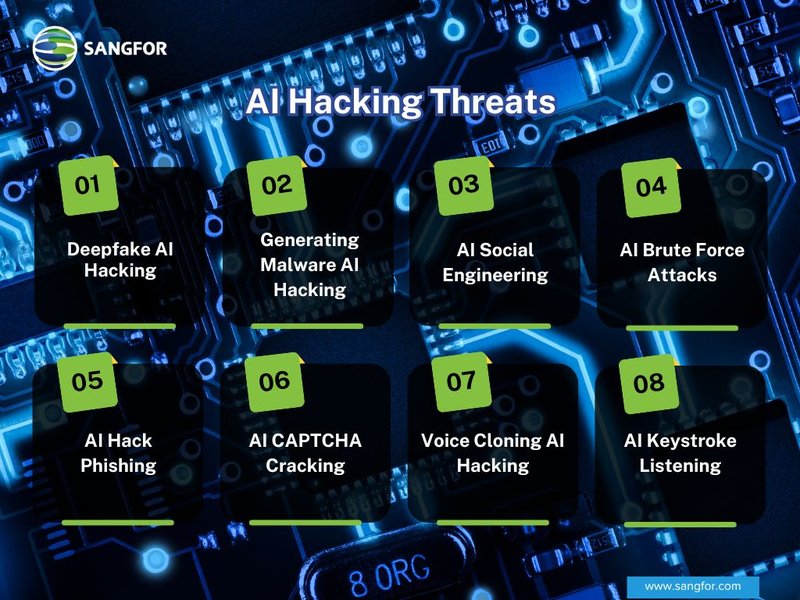
Les menaces exploitant l'IA sont diverses et en constante évolution.
Catégories de Menaces
- Menaces Externes : Acteurs malveillants (hackers, concurrents) cherchant à compromettre le système, voler des données ou perturber les opérations.
- Menaces Internes : Employés (intentionnellement ou non) pouvant causer des fuites de données, introduire des biais ou mal configurer les systèmes.
- Défaillances Techniques : Bugs logiciels, pannes matérielles, erreurs de configuration.
- Erreurs Humaines : Mauvaise manipulation des données, erreurs de programmation, non-respect des politiques.
Menaces Spécifiques à l'IA
Ces menaces ciblent directement les composants et processus de l'IA :
- Empoisonnement des Données (Data Poisoning) : Injection de données corrompues ou malveillantes dans les ensembles d'entraînement pour biaiser le modèle ou créer des portes dérobées (backdoors).
- Attaques Adversariales (Adversarial Attacks) : Modifications subtiles et souvent imperceptibles des données d'entrée (images, textes) pour tromper le modèle et lui faire produire des résultats erronés ou dangereux.
- Extraction de Modèle (Model Extraction / Stealing) : Tentatives de reconstituer ou voler la propriété intellectuelle d'un modèle IA (ses paramètres ou son architecture) via des requêtes répétées.
- Inférence de Membres (Membership Inference) : Déterminer si une donnée spécifique a été utilisée lors de l'entraînement du modèle, pouvant entraîner des fuites de données sensibles.
- Inversion de Modèle (Model Inversion) : Reconstruire des données d'entraînement sensibles à partir des sorties du modèle.
- Déni de Service (DoS) Ciblé : Surcharger les ressources spécifiques de l'IA (ex: calculs intensifs) pour rendre le service indisponible.
- Exploitation des Vulnérabilités des Frameworks : Failles dans les bibliothèques logicielles (TensorFlow, PyTorch, Scikit-learn) ou les plateformes de déploiement.
- Attaques par Injection (Prompt Injection / Indirect Prompt Injection) : Manipulation des instructions (prompts) données aux modèles génératifs (LLM) pour contourner les sécurités, générer du contenu inapproprié ou exécuter des actions non désirées.

La manipulation des algorithmes est au cœur des attaques spécifiques à l'IA.
Utilisation de Frameworks de Modélisation des Menaces
Des cadres comme MAESTRO (Multi-Agent Environment, Security, Threat, Risk, and Outcome), proposé par la CSA, sont conçus pour aborder les défis uniques de l'IA (notamment agentique). MAESTRO décompose l'écosystème IA en couches fonctionnelles (Modèles de Fondation, Opérations de Données, Frameworks Agents, Infrastructure, Couches de Sécurité, Écosystème Agent) pour une analyse structurée des menaces à chaque niveau. D'autres ressources comme l'OWASP Top 10 for LLM Applications listent les risques majeurs pour les modèles de langage.
3. Analyse des Risques : Évaluer l'Impact Potentiel
Quantifier et Prioriser les Dangers Identifiés
Une fois les menaces identifiées, il faut évaluer les risques associés. Cela implique d'analyser la probabilité qu'une menace se concrétise et l'impact potentiel sur l'organisation, les utilisateurs et le système lui-même.
Méthodologie d'Évaluation
- Probabilité : Estimer la vraisemblance qu'une menace spécifique exploite une vulnérabilité existante. Cela dépend de facteurs comme l'attractivité de la cible, la complexité de l'attaque, et les contrôles de sécurité en place.
- Impact : Évaluer les conséquences potentielles si la menace se réalise. L'impact peut être financier, opérationnel, réputationnel, légal, ou concerner la sécurité des personnes. Les impacts spécifiques à l'IA incluent :
- Compromission de la confidentialité des données (entraînement, utilisateurs).
- Atteinte à l'intégrité des décisions ou prédictions de l'IA.
- Indisponibilité du service IA.
- Discrimination ou injustice due aux biais du modèle.
- Violation de la vie privée.
- Perte de propriété intellectuelle (modèle volé).
- Matrice de Risques : Combiner probabilité et impact pour classer les risques (par exemple, Faible, Moyen, Élevé, Critique). Cette priorisation aide à concentrer les efforts de mitigation sur les dangers les plus significatifs.
Considérations Spécifiques à l'IA
- Risques Émergents : Intégrer les risques liés à la gouvernance (manque de supervision), à l'opacité des modèles ("boîtes noires"), aux biais algorithmiques et aux questions éthiques.
- Risques Systémiques : Considérer comment la défaillance d'un système IA peut impacter d'autres systèmes interconnectés ou processus métier critiques.
- Utilisation de Référentiels : S'appuyer sur des bases de connaissances comme "The AI Risk Repository" mentionné par certaines sources, qui catalogue de nombreux risques IA connus.
L'analyse des risques doit être un processus continu, car le paysage des menaces et les systèmes IA évoluent constamment.
4. Évaluation des Vulnérabilités : Identifier les Failles
Trouver les Points Faibles Exploitables
Cette étape consiste à rechercher activement les faiblesses spécifiques dans les systèmes IA et leur environnement qui pourraient être exploitées par les menaces identifiées précédemment.

L'évaluation des vulnérabilités nécessite de sonder en profondeur les systèmes IA.
Domaines d'Inspection
- Données :
- Qualité et représentativité des données d'entraînement (biais potentiels).
- Sécurité du stockage et de l'accès aux données.
- Processus de validation et de nettoyage des données (vulnérabilité à l'empoisonnement).
- Modèles :
- Robustesse face aux attaques adversariales.
- Présence de "backdoors" potentielles introduites lors de l'entraînement.
- Vulnérabilités liées à l'architecture spécifique du modèle ou aux hyperparamètres choisis.
- Risques de fuites d'informations via les sorties du modèle.
- Code et Frameworks :
- Vulnérabilités connues dans les bibliothèques et dépendances logicielles.
- Failles dans le code personnalisé implémentant le modèle ou le pipeline MLOps.
- Sécurité des API exposant le modèle.
- Infrastructure :
- Sécurité de l'environnement de déploiement (cloud, serveurs).
- Configuration des contrôles d'accès et des pare-feux.
- Sécurité du pipeline CI/CD et MLOps.
- Processus Humains :
- Manque de formation ou de sensibilisation à la sécurité IA.
- Procédures de gestion des accès et des changements inadéquates.
Techniques d'Évaluation
- Tests d'Intrusion (Penetration Testing) Spécifiques à l'IA : Simuler des attaques comme l'empoisonnement, les attaques adversariales, l'extraction de modèle, ou l'injection de prompt pour tester la résilience du système.
- Audit Algorithmique (Algorithmic Auditing) : Examiner les modèles pour détecter les biais, vérifier l'équité, la transparence et la conformité éthique et réglementaire.
- Analyse de Code Statique et Dynamique : Rechercher les vulnérabilités dans le code source et le comportement de l'application en cours d'exécution.
- Revue de Configuration : Vérifier la configuration sécurisée des plateformes, bases de données, et services cloud.
- Analyse des Dépendances : Identifier les composants logiciels tiers et vérifier s'ils contiennent des vulnérabilités connues (CVEs).
Visualisation des Domaines Clés de l'Audit IA
Complexité et Importance Relatives
L'audit d'un système d'IA couvre de multiples facettes, dont l'importance et la complexité peuvent varier. Le graphique radar ci-dessous offre une vue d'ensemble subjective de ces dimensions pour un système IA typique dans un environnement d'entreprise. Une note plus élevée indique une plus grande importance perçue ou une complexité accrue pour l'audit.
Ce graphique met en évidence que des domaines comme la robustesse du modèle face aux attaques spécifiques, la conformité éthique (biais), et l'explicabilité sont souvent perçus comme particulièrement complexes à auditer, tout en étant d'une importance stratégique majeure.
5. Proposition de Solutions et de Mesures d'Atténuation : Renforcer les Défenses
Définir des Stratégies de Sécurisation Adaptées
Sur la base des risques et vulnérabilités identifiés, l'étape suivante consiste à proposer des solutions concrètes et des mesures d'atténuation pour renforcer la sécurité du système IA.
Stratégies Techniques
- Durcissement des Données et Modèles (Model Hardening) :
- Techniques de nettoyage et validation des données pour contrer l'empoisonnement.
- Entraînement contradictoire (Adversarial Training) pour améliorer la robustesse face aux attaques adversariales.
- Utilisation d'architectures de modèles plus résilientes.
- Re-entraînement régulier des modèles avec des données fraîches et vérifiées.
- Détection et Surveillance :
- Mise en place de systèmes de monitoring pour détecter les anomalies dans les données d'entrée ou les prédictions du modèle (pouvant indiquer une attaque).
- Utilisation de l'IA elle-même pour la threat intelligence et la détection d'attaques (ex: détection d'anomalies comportementales).
- Surveillance continue de l'intégrité des modèles et des données.
- Contrôles d'Accès et Sécurisation de l'Infrastructure :
- Application du principe de moindre privilège pour l'accès aux données, modèles et infrastructures.
- Chiffrement des données au repos et en transit.
- Sécurisation des API et des points d'accès au modèle.
- Gestion rigoureuse des correctifs (patch management) pour l'infrastructure et les dépendances logicielles.
- Techniques d'Ensemble (Ensemble Learning) : Combiner les prédictions de plusieurs modèles pour augmenter la robustesse et la fiabilité globales.
Mesures Organisationnelles et de Gouvernance
- Adoption de Cadres de Gestion des Risques : Mettre en œuvre des frameworks comme le NIST AI RMF pour une approche structurée et continue de la gestion des risques IA.
- Politiques et Procédures Claires : Définir des politiques de sécurité spécifiques à l'IA, des procédures de gestion des incidents, et des lignes directrices éthiques.
- Formation et Sensibilisation : Former les équipes (développeurs, data scientists, opérateurs) aux menaces spécifiques à l'IA et aux meilleures pratiques de sécurité.
- Audits Réguliers : Planifier des audits internes et externes périodiques pour évaluer l'efficacité des contrôles.
- Transparence et Explicabilité (XAI) : Lorsque possible et pertinent, utiliser des techniques pour rendre les décisions de l'IA plus compréhensibles et auditables.
Tableau Récapitulatif : Menaces, Impacts, Mitigations
Le tableau suivant résume quelques menaces clés, leurs impacts potentiels et des exemples de mesures d'atténuation :
| Menace Spécifique à l'IA | Impact Potentiel Majeur | Exemples de Mesures d'Atténuation |
|---|---|---|
| Empoisonnement des Données | Décisions biaisées ou erronées, backdoor dans le modèle | Validation stricte des données d'entrée, filtrage, entraînement sur des sous-ensembles, détection d'anomalies |
| Attaques Adversariales | Classification erronée, contournement de sécurité (ex: reconnaissance faciale) | Entraînement contradictoire, détection d'inputs adversariaux, lissage (smoothing), techniques d'ensemble |
| Extraction de Modèle | Vol de propriété intellectuelle, perte d'avantage concurrentiel | Limitation du taux de requêtes (rate limiting), watermarking des modèles, obfuscation partielle, API sécurisées |
| Injection de Prompt (LLM) | Génération de contenu malveillant, exécution de commandes non autorisées, fuite de données système | Filtrage et sanitisation des prompts, instructions système robustes, modèles moins permissifs, détection d'instructions suspectes |
| Biais Algorithmique | Discrimination, décisions injustes, perte de confiance | Audit des données et du modèle pour les biais, techniques de mitigation des biais (pré-, in-, post-processing), diversification des données d'entraînement |
Mindmap du Processus d'Audit de Sécurité IA
Visualisation des Étapes Clés et Sous-Composants
Ce mindmap offre une vue d'ensemble du processus d'audit des systèmes d'IA, en décomposant les 6 étapes principales de votre projet en éléments constitutifs essentiels.
(Poisoning, Adversarial, Extraction, Injection...)"] id2_3["Analyse Frameworks (MAESTRO, OWASP LLM)"] id2_4["Vecteurs d'Attaque (Données, Modèle, Infra)"] id3["3. Analyse des Risques"] id3_1["Évaluation Probabilité"] id3_2["Évaluation Impact (Technique, Métier, Éthique)"] id3_3["Matrice de Risques & Priorisation"] id3_4["Analyse Risques Émergents (Gouvernance, Biais)"] id4["4. Évaluation des Vulnérabilités"] id4_1["Inspection Technique (Données, Modèles, Code, Infra)"] id4_2["Tests d'Intrusion Spécifiques IA"] id4_3["Audit Algorithmique (Biais, Équité)"] id4_4["Analyse de Configuration & Dépendances"] id5["5. Proposition de Solutions & Mitigation"] id5_1["Durcissement Données & Modèles"] id5_2["Détection & Surveillance Continue"] id5_3["Contrôles d'Accès & Sécurité Infra"] id5_4["Gouvernance (Politiques, Cadres)"] id5_5["Formation & Sensibilisation"] id5_6["Stratégies de Transparence (XAI)"] id6["6. Test et Validation des Solutions"] id6_1["Tests d'Efficacité (Pentests Post-Correction)"] id6_2["Simulations Adversariales Contrôlées"] id6_3["Vérification de Non-Régression"] id6_4["Audits Périodiques & Surveillance Continue"] id6_5["Reporting Structuré & Traçabilité"]
Ce schéma illustre l'interconnexion des différentes phases et la nécessité d'une approche méthodique pour couvrir tous les aspects de la sécurité IA.
Plongée Vidéo : Audit IA et Gestion des Risques
Comprendre les Objectifs et Pratiques de l'Audit IA
La vidéo suivante offre un aperçu exclusif des principes fondamentaux de l'audit des systèmes d'IA et de la gestion des risques associés. Elle aborde l'importance d'évaluer l'intégrité, la fiabilité et la conformité des systèmes IA, des concepts clés pour votre mission.
Cette ressource souligne que l'objectif principal de l'audit IA est de s'assurer que les systèmes fonctionnent comme prévu, de manière sécurisée et en conformité avec les réglementations et les normes éthiques. Elle met en lumière la nécessité d'une évaluation rigoureuse pour garantir la confiance dans ces technologies complexes.
6. Test et Validation des Solutions : Vérifier l'Efficacité
S'assurer que les Mesures de Sécurité Fonctionnent
La dernière étape cruciale de votre mission est de tester et valider l'efficacité des solutions et mesures d'atténuation mises en place. Il ne suffit pas de proposer des corrections, il faut s'assurer qu'elles fonctionnent comme prévu et qu'elles n'introduisent pas de nouvelles vulnérabilités.
Méthodes de Validation
- Tests d'Intrusion Post-Correction : Répéter les tests d'intrusion (en particulier ceux spécifiques à l'IA qui avaient réussi auparavant) pour vérifier que les vulnérabilités identifiées ont bien été corrigées.
- Simulations Adversariales Contrôlées : Mettre en œuvre des scénarios d'attaque réalistes dans un environnement contrôlé pour évaluer la résilience du système renforcé.
- Tests de Non-Régression : S'assurer que les correctifs n'ont pas négativement impacté les fonctionnalités normales du système IA ou introduit de nouvelles failles.
- Audit de Conformité : Vérifier que les solutions implémentées respectent les politiques internes, les normes de l'industrie et les exigences réglementaires.
- Évaluation Continue : Mettre en place des outils et processus pour une surveillance continue de la performance et de la sécurité du modèle, afin de détecter toute dérive ou nouvelle menace. Utiliser l'IA pour analyser les logs et les alertes peut être pertinent ici.
- Revue par les Pairs et Validation Indépendante : Faire examiner les solutions et les résultats des tests par une équipe indépendante ou des experts externes pour une validation objective.
Documentation et Reporting
Il est essentiel de documenter rigoureusement tout le processus de test et de validation :
- Description des tests effectués et des méthodologies utilisées.
- Résultats détaillés des tests (succès, échecs, observations).
- Preuves de la correction des vulnérabilités.
- Confirmation de la conformité aux exigences.
- Recommandations pour des améliorations futures ou une surveillance continue.
Un reporting clair et structuré est fondamental pour fournir une traçabilité complète, justifier les actions entreprises et informer les décisions managériales concernant la gestion des risques résiduels.
FAQ : Questions Fréquentes sur l'Audit des Systèmes IA
Qu'est-ce qui rend l'audit des systèmes IA différent d'un audit IT traditionnel ?
L'audit IA va au-delà des contrôles IT classiques. Il doit évaluer des éléments spécifiques comme :
- La qualité et les biais des données d'entraînement.
- La robustesse du modèle face à des attaques spécifiques (adversariales, empoisonnement).
- La transparence et l'explicabilité des décisions de l'IA (XAI).
- La conformité éthique (équité, non-discrimination).
- La sécurité de la propriété intellectuelle du modèle lui-même.
- Les vulnérabilités propres aux frameworks et bibliothèques d'IA.
Cela nécessite des compétences et des outils spécialisés que l'on ne trouve pas toujours dans les audits IT standards.
Quels sont les plus grands risques de sécurité liés à l'IA aujourd'hui ?
Plusieurs risques sont particulièrement préoccupants :
- Attaques adversariales : Peuvent tromper des systèmes critiques (ex: véhicules autonomes, diagnostic médical).
- Empoisonnement des données : Peut corrompre subtilement le comportement d'un modèle sur le long terme.
- Injection de Prompt (LLM) : Permet de contourner les garde-fous des IA génératives pour des usages malveillants.
- Fuites de données via les modèles : Risques accrus de violation de la confidentialité (inférence de membres, inversion de modèle).
- Biais et Discrimination : Peuvent entraîner des décisions injustes et nuire à la réputation, avec des conséquences légales potentielles.
- Vol de modèle : Perte d'un avantage concurrentiel coûteux et de propriété intellectuelle.
Quels frameworks ou standards peut-on utiliser pour guider un audit IA ?
Plusieurs ressources sont utiles :
- NIST AI Risk Management Framework (AI RMF) : Un cadre complet pour la gouvernance et la gestion des risques IA.
- ISO/IEC 42001 : Norme internationale pour les systèmes de management de l'IA.
- Cloud Security Alliance (CSA) : Fournit des guides sur la sécurité de l'IA dans le cloud, y compris le framework MAESTRO pour la modélisation des menaces.
- OWASP Top 10 for Large Language Model Applications : Se concentre sur les risques spécifiques aux LLM.
- ETSI GR SAI 004 : Spécifications sur l'évaluation de la sécurité de l'IA.
- Cadres d'audit IT existants (COBIT, ISO 27001) : Peuvent être adaptés, mais doivent être complétés par des considérations spécifiques à l'IA.
Comment tester la robustesse d'un modèle IA face aux attaques adversariales ?
Tester la robustesse adversariale implique généralement :
- Choisir des métriques de robustesse pertinentes pour le cas d'usage.
- Générer des exemples adversariaux en utilisant différentes techniques d'attaque (ex: FGSM, PGD, C&W) sur un jeu de données de test. Ces attaques peuvent être de type "boîte blanche" (accès au modèle) ou "boîte noire" (accès via API).
- Évaluer la performance du modèle sur ces exemples adversariaux (ex: taux de succès de l'attaque, dégradation de la précision).
- Comparer les résultats à des benchmarks ou aux exigences de robustesse définies.
- Utiliser des bibliothèques spécialisées (ex: CleverHans, ART - Adversarial Robustness Toolbox) pour faciliter la génération d'attaques et l'évaluation.
C'est un domaine de recherche actif, et les techniques d'attaque et de défense évoluent rapidement.
Références
Voici une sélection de ressources pertinentes issues des analyses fournies, utiles pour approfondir votre compréhension :
- AI Risk Management Framework - NIST
- Agentic AI Threat Modeling Framework: MAESTRO - CSA
- OWASP Top 10: LLM & Generative AI Security Risks - OWASP
- 7 Serious AI Security Risks and How to Mitigate Them - Wiz
- What Is the Role of AI in Threat Detection? - Palo Alto Networks
- AI Risk Assessment: Strategies, Tools, and Best Practices - Securiti
-
Risks and Mitigation Strategies for Adversarial Artificial Intelligence - DHS
Pistes d'Exploration Recommandées
Pour aller plus loin, vous pourriez explorer les requêtes suivantes :
Last updated April 20, 2025