
Kompleksowy Plan Zabezpieczenia Databricks w Azure
Wytyczne i najlepsze praktyki ochrony środowiska Databricks
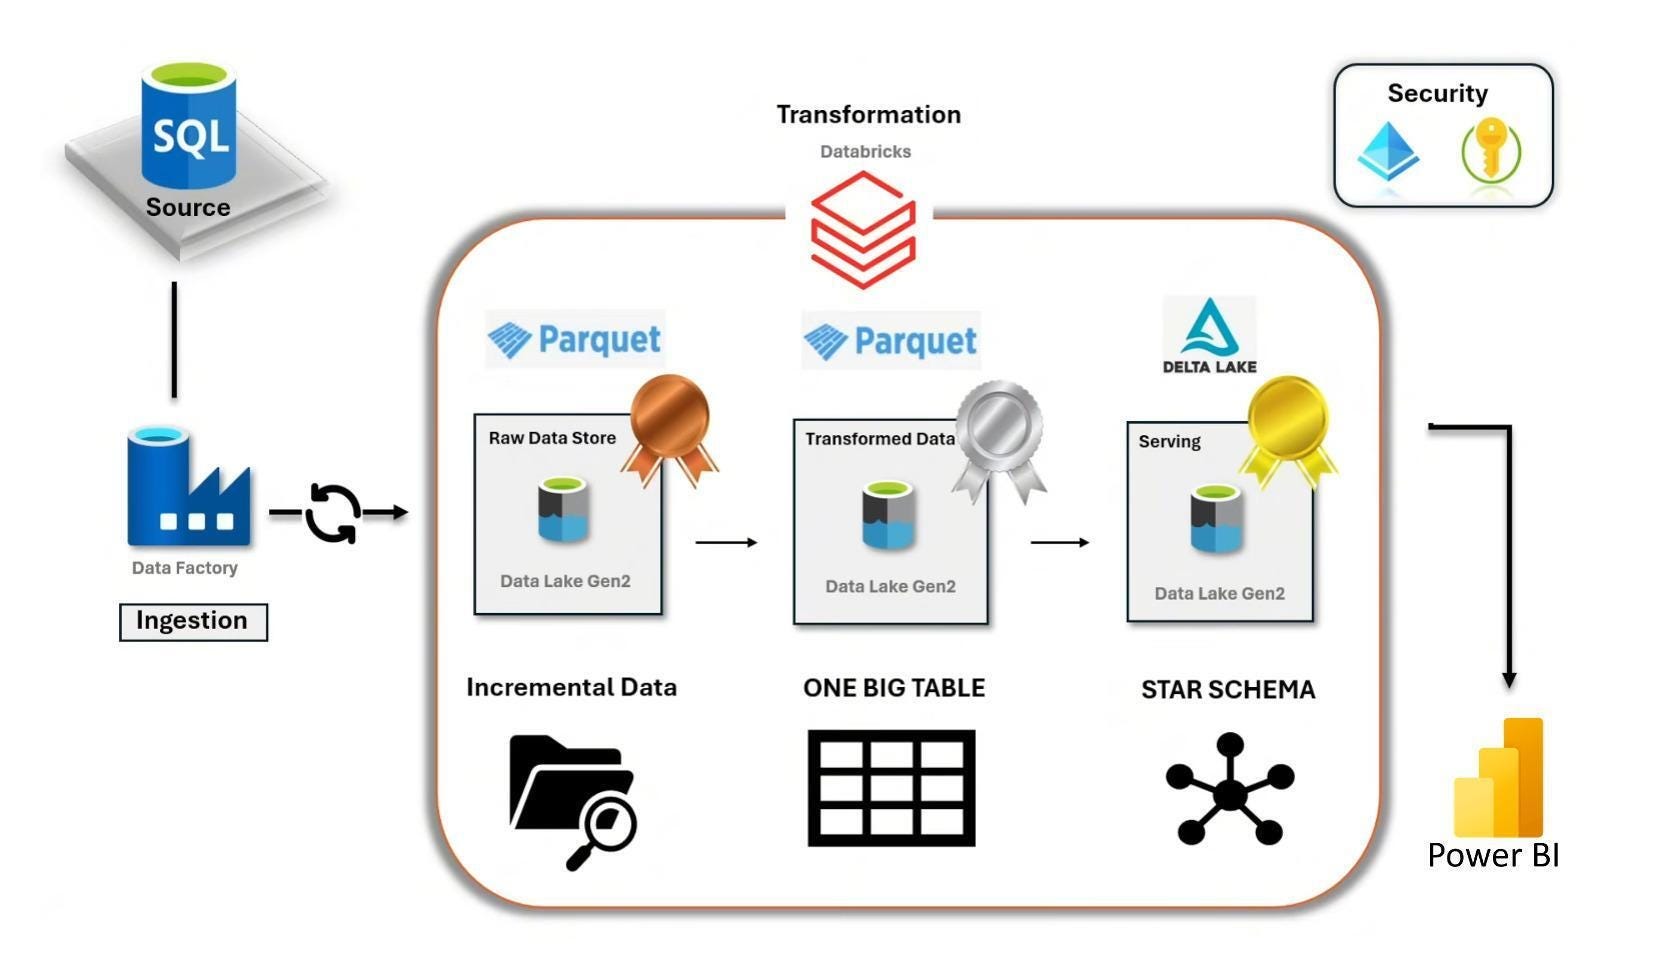
Główne Wskazówki
- Zarządzanie Tożsamością i Dostępem: Wykorzystanie AAD, SSO, MFA i RBAC by zapewnić minimalne uprawnienia.
- Zabezpieczenia Sieci: Wdrożenie VNet, NSG oraz prywatnych punktów końcowych w celu izolacji ruchu.
- Ochrona Danych i Monitorowanie: Szyfrowanie danych, użycie Azure Key Vault oraz kompleksowe audytowanie i monitorowanie.
1. Zarządzanie Tożsamością i Dostępem
1.1 Uwierzytelnianie
Kluczowym elementem zabezpieczenia Databricks w Azure jest zapewnienie bezpiecznego uwierzytelniania. Integracja z usługą Azure Active Directory (AAD) umożliwia centralne zarządzanie tożsamościami. Wdrożenie mechanizmu Single Sign-On (SSO) pozwala na uproszczenie logowania przy jednoczesnym zwiększeniu poziomu bezpieczeństwa. Warto również wymusić uwierzytelnianie wieloskładnikowe (MFA) dla dodatkowej warstwy ochrony, co jest szczególnie istotne w środowiskach o krytycznym charakterze.
1.2 Kontrola Dostępu i Role
Stosując zasady kontroli dostępu oparte na rolach (RBAC) oraz zasadę najmniejszych uprawnień, administratorzy mogą przydzielać dostęp wyłącznie do niezbędnych zasobów. Dodatkowo, warto wdrożyć automatyczne mechanizmy zarządzania użytkownikami za pomocą protokołu SCIM, co usprawni proces rekrutacji i usuwania dostępu.
1.3 Uwierzytelnianie Usługowe
W środowisku Databricks konieczne jest także stosowanie Service Principals czy dedykowanych jednostek usługi, aby umożliwić aplikacjom i skryptom łączenie się z zasobami bez wykorzystywania kont indywidualnych użytkowników. Działania te pomagają utrzymać ścisłą kontrolę nad dostępem do krytycznych zasobów.
2. Zabezpieczenia Sieci
2.1 Izolacja Sieci (VNet Injection)
Izolacja środowiska Databricks w dedykowanej sieci wirtualnej (VNet) jest fundamentem bezpiecznej konfiguracji. Wdrożenie usługi VNet Injection umożliwia umieszczenie zasobów Databricks w ramach własnej, zarządzanej sieci, co pozwala na kontrolowanie komunikacji i ruchu sieciowego.
2.2 Prywatne Połączenia i NSG
Używanie prywatnych punktów końcowych oraz konfiguracja grup zabezpieczeń sieci (NSG) pozwala na zawężenie dostępu do klastrów oraz ochronę komunikacji między komponentami systemu. Dzięki niestandardowym regułom NSG oraz listom kontroli dostępu IP, można wymusić dostęp wyłącznie z określonych adresów IP, co znacząco redukuje powierzchnię ataku.
2.3 Bezpieczne Połączenia Klastra (SCC)
Secure Cluster Connectivity (SCC) umożliwia klastrom komunikację z infrastrukturą Databricks bez wystawiania publicznych adresów IP, co jest ważnym aspektem minimalizacji ryzyka nieuprawnionego dostępu.
3. Ochrona Danych
3.1 Szyfrowanie Danych
Dane przechowywane w Azure Databricks powinny być zawsze chronione poprzez szyfrowanie zarówno w spoczynku, jak i w trakcie transmisji. Na poziomie spoczynku warto używać standardów takich jak Azure Storage Encryption, a dla transmisji – protokołów TLS. Dodatkowo, wdrożenie kluczy zarządzanych przez klienta (CMK) w Azure Key Vault pozwala na większą kontrolę nad mechanizmami szyfrowania.
3.2 Zarządzanie Tajemnicami
W celu ochrony danych uwierzytelniających, poświadczeń oraz kluczy API, warto korzystać z funkcjonalności Databricks Secrets. Narzędzie to umożliwia bezpieczne przechowywanie wrażliwych informacji, eliminując ryzyko ich przypadkowego ujawnienia w notatnikach lub aplikacjach.
3.3 Unity Catalog
Dla centralnego zarządzania danymi oraz kontroli dostępu, rekomendowane jest wdrożenie Unity Catalog, który umożliwia zarówno definiowanie polityk bezpieczeństwa, jak i wykonywanie audytu uprawnień.
4. Monitorowanie i Audyt
4.1 Rejestrowanie i Analiza Logów
Aby skutecznie monitorować dostęp i działania w środowisku Databricks, niezbędne jest włączenie logów audytu. Monitorowanie aktywności użytkowników, operacji na danych oraz incydentów bezpieczeństwa powinno odbywać się za pomocą narzędzi takich jak Azure Monitor oraz Azure Security Center.
4.2 Narzędzia Analizy Bezpieczeństwa
Wdrażanie narzędzi, takich jak Security Analysis Tool (SAT), umożliwia automatyczną analizę konfiguracji zabezpieczeń i wykrywanie potencjalnych luk. Te regularnie uruchamiane przepływy pracy pomagają utrzymać środowisko w zgodzie z najlepszymi praktykami i standardami bezpieczeństwa.
4.3 Alerty i Reagowanie na Incydenty
Ważne jest skonfigurowanie systemu alertów, który informuje administratorów o podejrzanych działaniach lub anomaliach w systemie. Plan reagowania na incydenty powinien być klarownie opisany, zawierać procedury eskalacji oraz strategie radzenia sobie z potencjalnymi zagrożeniami.
5. Zarządzanie Aktualizacjami i Kopie Zapasowe
5.1 Regularne Aktualizacje i Patche
Aby zminimalizować ryzyko wykorzystania znanych luk w zabezpieczeniach, konieczne jest regularne aktualizowanie Databricks oraz powiązanych komponentów. Użycie usług takich jak Azure Update Management pozwala na automatyzację i harmonogramowanie poprawek.
5.2 Tworzenie Kopii Zapasowych i Odzyskiwanie
Zapewnienie ciągłości działania wymaga wdrożenia strategii backupu i odzyskiwania danych. Usługi takie jak Azure Backup umożliwiają regularne tworzenie kopii zapasowych konfiguracji oraz danych, co jest niezbędne w wypadku awarii lub ataku.
6. Inne Środki Bezpieczeństwa i Automatyzacja
6.1 Zasady Klastra i Automatyzacja
Konfiguracja zasad klastra umożliwia wymuszenie standardowych ustawień oraz ogranicza możliwość modyfikowania krytycznych parametrów. Warto wykorzystać automatyczne narzędzia monitorujące i mechanizmy CI/CD, aby na bieżąco identyfikować oraz korygować potencjalne problemy bezpieczeństwa.
6.2 Szkolenia i Świadomość Zespołu
Organizowanie regularnych szkoleń oraz kampanii zwiększających świadomość zagrożeń wśród użytkowników finalnych i administratorów jest kluczowe dla budowania kultury bezpieczeństwa w organizacji. Dzięki temu wszyscy uczestnicy procesów IT są świadomi zasad bezpiecznego korzystania z zasobów oraz metod reagowania w sytuacjach kryzysowych.
Tabela – Podsumowanie Głównych Elementów Planu
| Kategoria | Kluczowe Działania | Narzędzia/Usługi |
|---|---|---|
| Zarządzanie Tożsamością |
|
|
| Zabezpieczenia Sieci |
|
|
| Ochrona Danych |
|
|
| Monitorowanie i Audyt |
|
|
| Zarządzanie Aktualizacjami |
|
|
| Automatyzacja i Szkolenia |
|
|
Zasoby i Odniesienia
- Best practices for security, compliance, & privacy - Microsoft Learn
- Azure Databricks Security Best Practices - Microsoft Learn
- Azure Databricks Security Best Practices - Databricks Blog
- Security Best Practices - Databricks
- Azure Databricks Security Baseline - Microsoft Security
Rekomendowane Zapytania
Last updated March 20, 2025