
Bridge Netfilter 代碼深度架構分析說明
全面解析 Linux 內核中 bridge netfilter 的架構與功能
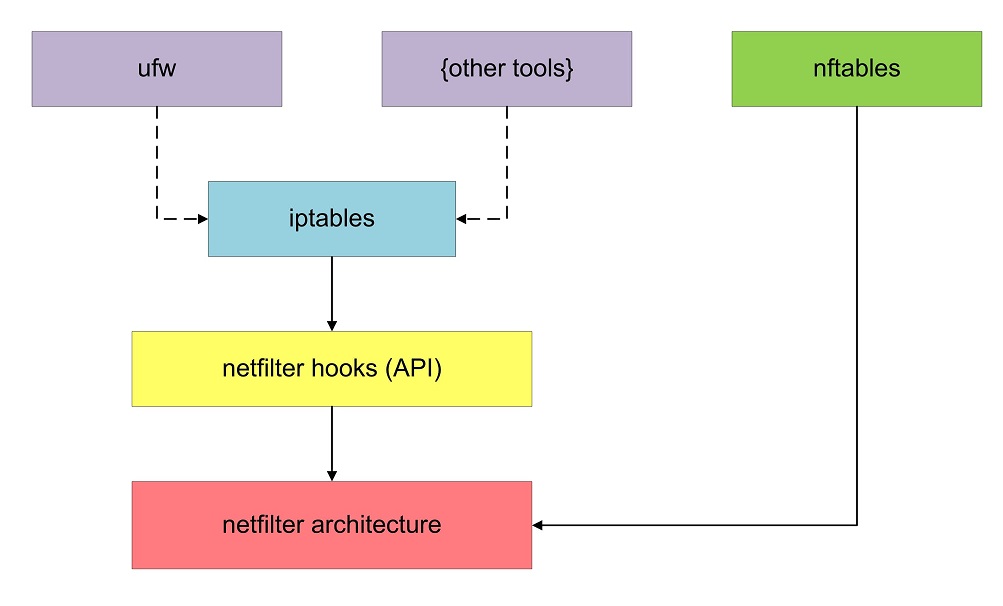
深度重點摘要
- 橋接子系統與 Netfilter 的整合實現了二層數據包的過濾與管理。
- 核心架構包括 Netfilter Hooks、ebtables、br_netfilter 模組等關鍵組件。
- Bridge Netfilter 支持多種應用場景,如虛擬化環境的網路隔離與透明防火牆。
基本概念與組件
什麼是 Bridge Netfilter
Bridge Netfilter 是 Linux 內核中 Netfilter 框架的一個模組,允許在二層橋接(Layer 2 Bridge)模式下對數據包進行過濾和操作。它將傳統基於三層(Layer 3)的 Netfilter 功能擴展至橋接接口,實現對經過橋接的以太網幀進行過濾、修改與重定向。
核心組件
- Linux Bridge 子系統: 負責在多個物理或虛擬網路接口之間進行橋接,形成一個單一的交換域(Broadcast Domain)。透過 MAC 地址學習,決定數據包的轉發路徑。
- Netfilter Hooks: Netfilter 框架在內核的網路數據包處理管線中設置的各個鉤子點,允許自定義代碼在特定階段攔截和處理數據包。
- br_netfilter 模組: 將 Netfilter Hooks 擴展到橋接數據包處理路徑中,實現對橋接流量的攔截和過濾。
- ebtables: 與 Netfilter 配合使用的用戶空間工具,專門用於配置橋接狀態下的防火牆規則,類似於 iptables,但針對二層以太網幀。
- iptables 與 nftables: 雖然主要用於三層流量過濾,但在 Bridge Netfilter 的上下文中,這些工具透過 br_netfilter 模組也能夠應用於橋接流量的高層過濾。
工作原理與數據包處理流程
Bridge Netfilter 的工作階段
- 數據包進入橋設備: 當數據包進入橋接接口時,br_netfilter 模組在
NF_BR_PRE_ROUTING鉤子點攔截數據包,允許進行初步的過濾和檢查。 - 本地處理: 若數據包的目的地址屬於本地橋接設備,則在
NF_BR_LOCAL_IN鉤子點進行處理。 - 轉發處理: 對於需在橋之間轉發的數據包,
NF_BR_FORWARD鉤子點會被觸發,根據過濾規則決定是否轉發。 - 數據包發出: 在數據包離開橋接接口之前,
NF_BR_POST_ROUTING鉤子點允許最後的處理,例如 NAT 轉換。
Netfilter Hooks 與處理機制
| Hook 名稱 | 觸發時機 | 主要功能 |
|---|---|---|
NF_BR_PRE_ROUTING |
數據包進入橋設備時 | 初步過濾和檢查數據包,決定是否繼續處理 |
NF_BR_LOCAL_IN |
數據包目的地址屬於本地橋接設備時 | 處理目的為本地的數據包,應用相應的防火牆規則 |
NF_BR_FORWARD |
數據包在橋之間轉發時 | 根據過濾規則決定是否轉發數據包 |
NF_BR_POST_ROUTING |
數據包即將離開橋接接口時 | 最後的數據包處理,如 NAT 轉換和修改 |
在數據包的各個處理階段,通過 ebtables 和 iptables 等工具設置的防火牆規則會被應用於上下文中,根據定義的策略對數據包進行接受、丟棄、拒絕、修改或重定向等操作。這些規則基於以太網幀中的各種信息(如 MAC 地址、VLAN 標籤等)來匹配和處理數據包。
封包處理流程詳解
以下是數據包在橋接網路中的詳細處理流程:
- 數據包進入: 外界數據包從一個物理或虛擬接口進入橋接系統,首先被 Linux Bridge 子系統接收。
- Pre-Routing 階段: 在
NF_BR_PRE_ROUTING鉤子點,數據包經過初步的過濾和檢查,例如根據 MAC 地址或 VLAN 標籤匹配規則。 - Local In 處理: 如果數據包的目的地址屬於本地橋接設備,則在
NF_BR_LOCAL_IN鉤子點進行處理,應用相關的防火牆規則。 - 轉發處理: 若數據包需在橋之間轉發,
NF_BR_FORWARD鉤子點將根據定義的規則決定是否允許轉發。 - Post-Routing 階段: 在
NF_BR_POST_ROUTING鉤子點,數據包經過最後的處理,如 NAT 轉換,準備離開橋接接口。
配置管理與工具
br_netfilter 模組的啟用與配置
自 Linux kernel 3.18-rc1 起,可以通過以下命令動態載入 br_netfilter 模組:
sudo modprobe br_netfilter載入後,需配置相關的 sysctl 參數以啟用對各協議的過濾:
echo 1 | sudo tee /proc/sys/net/bridge/bridge-nf-call-iptables
echo 1 | sudo tee /proc/sys/net/bridge/bridge-nf-call-ip6tables
echo 1 | sudo tee /proc/sys/net/bridge/bridge-nf-call-ebtables
這些設置分別啟用 iptables、ip6tables 和 ebtables 對橋接流量的過濾。
使用 ebtables 和 iptables 設置防火牆規則
ebtables 專門用於處理二層以太網幀的過濾。例如,根據 MAC 地址阻擋特定設備:
sudo ebtables -A FORWARD -s 00:11:22:33:44:55 -j DROPiptables 則處理三層協議的過濾,例如允許特定端口的流量:
sudo iptables -A FORWARD -p tcp --dport 22 -j ACCEPT配置選項詳解
bridge-nf-call-iptables:啟用 iptables 對橋接流量的過濾。bridge-nf-call-ip6tables:啟用 ip6tables 對橋接流量的過濾。bridge-nf-call-ebtables:啟用 ebtables 對橋接流量的過濾。
這些配置位於 /proc/sys/net/bridge/ 目錄下,可以使用 echo 命令進行設置,如上所示。
應用場景與性能考量
常見應用場景
- 虛擬化環境: 在 KVM、Docker 等虛擬化技術中,Bridge Netfilter 用於實現虛擬機間的網路隔離與安全策略,確保不同虛擬實例之間的通信符合安全規範。
- 透明防火牆: 在不改變現有網路拓撲的情況下,對經過橋接的流量進行自主的防火牆控制,實現對內部網路的細粒度管理。
- 混合二層/三層網路: 同時支持基於二層的 ebtables 過濾和基於三層的 iptables 過濾,適應更為複雜的網路需求和安全策略。
- VLAN 控制: 通過橋接和 Netfilter 提供 VLAN 分段支持,增強網路的組織和安全性,適用於需要多租戶隔離的環境。
性能優化與挑戰
在高流量環境下,Bridge Netfilter 可能會導致系統 CPU 負載增加,影響整體性能。以下是一些優化措施:
- 限制過濾規則的數量和複雜度: 過於複雜的規則集會導致匹配和處理延遲,應儘量保持規則簡潔高效。
- 禁用不必要的 Netfilter Hooks: 根據實際需求禁用某些不常用的鉤子點,減少不必要的處理開銷。
- 使用支持硬件卸載的網卡: 部分高階網卡支持 Flow Offloading 或其他硬件加速功能,可以將部分過濾任務轉交給硬件,減輕 CPU 負載。
- 優化鏈表和規則匹配順序: 將常用的規則置於鏈表前端,加快匹配速度。
此外,持續監控系統性能並根據流量特性動態調整配置,有助於保持系統的穩定性與高效性。
安全性考量
Bridge Netfilter 提供靈活的數據包過濾能力,但若配置不當,可能導致安全漏洞。以下是一些安全性最佳實踐:
-
最小權限原則: 僅開啟必要的過濾規則,避免過度放寬防火牆設置。
-
定期更新規則集: 根據實際需求和最新威脅情報,定期審查並更新防火牆規則。
-
使用狀態追蹤(Conntrack): 啟用連線追蹤功能,防止狀態不明的連線進行數據包傳輸。
-
日誌記錄與監控: 配置適當的日誌記錄,並持續監控異常流量,快速響應潛在的安全事件。
實際案例與實作範例
案例一:虛擬化環境中的網路隔離
在使用 KVM 虛擬化技術時,可以通過 Bridge Netfilter 配置虛擬機間的網路隔離,確保不同租戶的虛擬機之間無法直接通信,除非經過明確允許的路由或過濾規則。
配置步驟如下:
- 創建橋接接口並啟用 br_netfilter 模組。
- 配置 ebtables 規則,阻擾不同橋接介面之間的直接通信。
- 使用 iptables 設定特定流量的允許策略,如允許特定虛擬機訪問外部網路。
# 創建橋接接口
sudo brctl addbr br0
sudo brctl addif br0 eth0

# 啟用 br_netfilter
sudo modprobe br_netfilter
echo 1 | sudo tee /proc/sys/net/bridge/bridge-nf-call-iptables

# 設定 ebtables 規則
sudo ebtables -A FORWARD -i br0 -j DROP

# 設定 iptables 規則
sudo iptables -A FORWARD -i br0 -o br0 -p tcp --dport 22 -j ACCEPT
案例二:透明防火牆配置
在企業網路中,部署透明防火牆可以在不改變現有網路拓撲的情況下,對內部流量進行全面的監控與控制。
配置步驟如下:
- 設置橋接接口並啟用 br_netfilter。
- 使用 ebtables 設置二層過濾規則,阻擋不信任的 MAC 地址。
- 使用 iptables 設定三層過濾規則,根據協議類型和端口號進行精細控制。
- 配置 NAT 轉換以管理內外網路的地址映射。
# 啟用 br_netfilter 並配置
sudo modprobe br_netfilter
echo 1 | sudo tee /proc/sys/net/bridge/bridge-nf-call-iptables

# 配置 ebtables 規則
sudo ebtables -A FORWARD -m mac --mac-source 00:AA:BB:CC:DD:EE -j ACCEPT
sudo ebtables -A FORWARD -j DROP

# 配置 iptables 規則
sudo iptables -A FORWARD -p tcp --dport 80 -j ACCEPT
sudo iptables -A FORWARD -j DROP

# 配置 NAT
sudo iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
未來展望與最佳實踐
向 nftables 過渡
隨著 nftables 的引入與普及,它逐漸取代了傳統的 iptables 提供更靈活和高效的包過濾能力。在 Bridge Netfilter 的上下文中,nftables 同樣能夠提供更豐富的過濾選項和更好的性能優化支持。建議在新部署的系統中優先考慮 nftables,以利用其現代化的特性和優勢。
持續監控與動態調整
網路環境的不斷變化要求防火牆規則具備高度的適應性。通過實施持續監控和動態調整策略,能夠根據流量模式和安全威脅迅速調整防火牆配置,提升整體網路的安全性與穩定性。
整合自動化管理工具
隨著基礎設施即代碼(Infrastructure as Code)概念的普及,使用自動化工具(如 Ansible、Terraform 等)來管理 Bridge Netfilter 的配置能夠顯著提升配置的一致性和可復用性,減少人為錯誤,並加快部署速度。
結論
Bridge Netfilter 作為 Linux 內核中 Netfilter 框架的重要組成部分,通過整合橋接子系統和 Netfilter Hooks,實現了靈活高效的數據包過濾與管理。無論是在虛擬化環境中的網路隔離,還是在透明防火牆中的應用,Bridge Netfilter 都提供了強大的功能支持。然而,隨著系統複雜性的提升,對於性能的優化和規則的精簡亦變得越來越重要。未來,隨著 nftables 等新技術的發展,Bridge Netfilter 的應用可能會進一步演進,滿足日益多樣化的網路安全需求。
參考資料
Last updated January 28, 2025