
会社の壁を越えてChatGPTを活用:セキュリティを維持しつつアクセスする秘策とは?
企業のアクセス制限下でも、ChatGPTの可能性を安全に引き出すための具体的なアプローチをご紹介します。
会社がChatGPTへのアクセスをブロックしている状況で、個人PCと個人Wi-Fiを利用する方法以外に、会社内でChatGPTを利用するためのいくつかの方法をご提案します。ただし、最も重要なのは会社のポリシーを遵守することです。不正なアクセス試行は就業規則違反となる可能性があるため、まずはIT部門や上司に相談し、正式な手順を踏むことを強くお勧めします。
重要なポイント
- 公式な導入を検討する: ChatGPT EnterpriseやAzure OpenAI Serviceなど、企業向けプランはセキュリティが強化されており、会社公認で導入できる可能性があります。
- API連携を活用する: 社内システムにChatGPTのAPIを組み込むことで、直接サイトにアクセスせずに機能を利用できます。
- IT部門との連携が鍵: どのような方法を選択するにしても、情報システム部門との協議と承認が不可欠です。
会社公認でChatGPTを利用するための道筋
会社のセキュリティポリシーや情報漏洩リスクへの懸念からアクセスが制限されている場合、正攻法で解決策を探ることが賢明です。以下に、会社としてChatGPTの導入を検討する際に考えられる選択肢を挙げます。
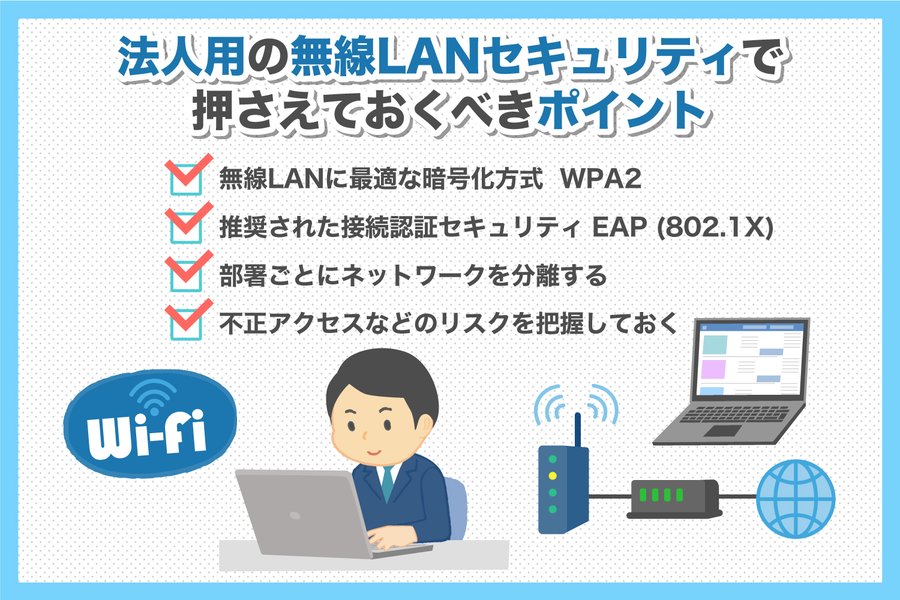
法人環境でのセキュアなAI活用には、適切なネットワーク設定とポリシーが不可欠です。
1. 企業向けソリューションの導入
OpenAIやMicrosoftは、企業が安全に生成AIを活用できるよう、特化したサービスを提供しています。これらは、セキュリティ、プライバシー保護、管理機能が強化されている点が特徴です。
ChatGPT Enterprise
OpenAIが提供する「ChatGPT Enterprise」は、大企業向けの最上位プランです。高度なセキュリティとプライバシー機能、大規模な展開に対応する管理ツール、高速なGPT-4アクセス、拡張されたコンテキストウィンドウなどを提供します。データがデフォルトでモデル学習に使用されない点が大きなメリットです。導入には、OpenAIの営業担当への問い合わせが必要です。
Azure OpenAI Service
Microsoft Azureプラットフォームを通じて提供されるこのサービスは、OpenAIの強力なモデル(GPT-4、GPT-3.5-Turboなど)を、Azureの堅牢なセキュリティおよびコンプライアンス機能と共に利用できるものです。企業は自社のAzureテナント内で閉じた環境を構築し、データを外部に出すことなくAIモデルを活用できます。社内システムやアプリケーションとの連携も容易で、情報漏洩リスクを大幅に低減できます。
このサービスを利用することで、会社独自のデータと連携させた社内専用AIチャットボットの構築(RAG: Retrieval-Augmented Generationなど)も可能になります。
このビデオでは、Azure OpenAI Service を利用して企業がChatGPTを安全に社内展開する方法が紹介されています。企業のIT担当者にとって、セキュリティを確保しながらAIのメリットを享受するための具体的なヒントが得られます。
2. API連携による社内システムへの組み込み
ChatGPTのAPIを利用し、社内の既存システムや業務ツール(例: 社内ポータル、チャットツール、顧客管理システムなど)にAI機能を統合する方法です。このアプローチでは、従業員はChatGPTのウェブサイトに直接アクセスすることなく、使い慣れた社内ツールを通じてAIの支援を受けられます。データ管理も企業側で行えるため、セキュリティポリシーに準拠した運用が可能です。
- 社内FAQシステムへの応用
- 報告書作成支援
- コード生成・デバッグ支援
- 翻訳業務の効率化
3. IT部門へのアクセス許可申請とポリシー策定
最も基本的かつ重要なステップは、IT部門や関連部署に業務上の必要性を説明し、正式にアクセス許可を申請することです。その際、以下の点を明確に伝えることが重要です。
- 具体的な利用目的と期待される業務効率の向上
- 情報漏洩リスクへの理解と、それを防ぐための自主的な対策(例:機密情報を入力しない)
- 企業向けプランの利用提案
会社によっては、特定の部署やプロジェクトに限定して試験的にアクセスを許可し、その効果やリスクを評価した上で全社的な導入を検討するケースもあります。
代替アクセス手段の比較
以下の表は、会社でChatGPTを利用するための主なアプローチを比較したものです。それぞれのメリット・デメリットを理解し、自社の状況に最適な方法を検討する際の参考にしてください。
| アクセス方法 | セキュリティ | コスト | 導入の容易さ | 会社の承認 | 主な特徴 |
|---|---|---|---|---|---|
| 個人PC + 個人Wi-Fi | 低い(会社管理外) | 個人負担 | 容易 | 原則不可(ポリシー違反の可能性) | 会社のネットワーク制限を回避。情報漏洩リスク高い。 |
| ChatGPT Enterprise導入 | 非常に高い | 高 | 中(要契約・設定) | 必須 | 企業向け機能、高度なセキュリティ、データ保護。 |
| Azure OpenAI Service利用 | 非常に高い | 中~高(従量課金) | 中~高(要専門知識) | 必須 | Azure環境でセキュアに利用、カスタムアプリケーション開発可能。 |
| API連携による社内システム統合 | 高い(設計による) | 中(開発・API利用料) | 高(要開発) | 必須 | 既存システム内でAI機能を利用、データ管理が社内で可能。 |
| IT部門へのアクセス許可申請 | 管理下 | - | - | 必須 | 正式なルート、限定的な許可の可能性あり。 |
| VPNやプロキシの利用(非推奨) | 中~低(ポリシー違反リスク) | 様々 | 比較的容易 | 原則不可 | 会社のセキュリティポリシーに抵触する可能性が非常に高い。 |
各アクセス方法の特性レーダーチャート
以下のレーダーチャートは、ChatGPTへのアクセス方法ごとの特性を視覚的に比較したものです。各軸は1(低い/容易でない)から5(高い/容易である)のスケールで評価しています。これは一般的な傾向を示すものであり、具体的な状況によって評価は変動し得ます。
このチャートは、例えば「ChatGPT Enterprise」が高いセキュリティと機能柔軟性を提供するものの、コスト効率や導入の容易さでは他の選択肢に劣る場合があることを示唆しています。一方、「個人PC+個人Wi-Fi」は導入が容易でコスト効率も個人依存ですが、セキュリティと会社承認の観点では極めて低い評価となります。
企業内でのChatGPTアクセス戦略マインドマップ
以下のマインドマップは、企業がChatGPTへのアクセスをブロックしている場合に考えられる戦略と、それぞれの方向性を示しています。最終的な目標は、会社のポリシーを遵守しつつ、業務効率を向上させることです。
(最重要)"] id1_2["業務上の必要性評価"] id1_3["情報漏洩リスクの理解"] id2["公式・推奨ルート"] id2_1["IT部門への相談・申請"] id2_1_1["利用目的と効果の説明"] id2_1_2["セキュリティ対策の提案"] id2_2["企業向けプラン導入検討"] id2_2_1["ChatGPT Enterprise"] id2_2_1_1["特徴: 高セキュリティ、管理機能"] id2_2_1_2["コスト: 高"] id2_2_2["Azure OpenAI Service"] id2_2_2_1["特徴: Azure連携、閉域網利用"] id2_2_2_2["コスト: 中~高"] id2_3["API連携による社内システム統合"] id2_3_1["既存ツールへの組み込み"] id2_3_2["カスタムAIソリューション開発"] id3["代替手段 (自己責任・非推奨)"] id3_1["個人PC + 個人Wi-Fi"] id3_1_1["メリット: 即時利用可能"] id3_1_2["デメリット: ポリシー違反、セキュリティリスク大"] id3_2["VPN・プロキシ (会社未承認)"] id3_2_1["メリット: ブロック回避の可能性"] id3_2_2["デメリット: ポリシー違反、検知リスク、セキュリティ懸念"] id4["その他検討事項"] id4_1["代替AIツールの調査"] id4_2["社内ガイドライン作成"] id4_3["従業員教育"]
このマインドマップは、まず現状を正確に把握し(会社のポリシー確認が最優先)、その上で公式なルート(IT部門への相談、企業向けプランの検討、API連携)を模索することの重要性を示しています。個人判断での非推奨な手段はリスクが高いため、避けるべきです。
注意点:セキュリティとコンプライアンス
どのような方法を選択するにせよ、以下の点に常に留意する必要があります。
- 情報漏洩リスクの管理: 機密情報、個人情報、顧客データなどをChatGPTに入力しないよう徹底する。特に、デフォルト設定では入力データが学習に使われる可能性があるため、オプトアウト設定や企業向けプランの利用が推奨されます。
- 会社のセキュリティポリシーの遵守: 会社のITガイドラインや就業規則を最優先し、違反行為は避ける。
- 利用目的の明確化: 業務に関係のない私的利用は控え、生産性向上に繋がる具体的な用途に限定する。
- 出力内容の確認: AIが生成する情報は必ずしも正確とは限らないため、鵜呑みにせずファクトチェックを行う。
会社のPCやネットワークの利用には、常にセキュリティリスクが伴います。個人利用と同様の感覚でのアクセスは危険です。
最終的には、会社の方針に従い、IT部門や上長と十分にコミュニケーションを取りながら、最も安全かつ効果的な方法でChatGPTを活用していくことが重要です。
よくある質問 (FAQ)
Q1: VPNを使えば会社にバレずにChatGPTにアクセスできますか?
A1: 技術的にはVPNを利用してアクセス制限を回避できる可能性はありますが、多くの企業ではVPNの使用自体を監視・制限しており、無断での利用はセキュリティポリシー違反となるリスクが非常に高いです。発覚した場合は懲戒処分の対象となることもあり得るため、推奨されません。必ず会社のIT部門に確認してください。
Q2: ChatGPT Enterpriseを導入するメリットは何ですか?
A2: ChatGPT Enterpriseは、データのプライバシー保護(入力データがモデル学習に使用されない)、高度なセキュリティ機能、ユーザー管理機能、無制限の高速GPT-4アクセス、より長いコンテキストウィンドウなど、企業利用に特化した多くのメリットがあります。これにより、情報漏洩リスクを低減しつつ、組織全体で安全かつ効率的にChatGPTを活用できます。
Q3: Azure OpenAI ServiceとChatGPT APIの違いは何ですか?
A3: ChatGPT APIはOpenAIが直接提供するAPIで、様々なアプリケーションにAI機能を組み込むために利用されます。一方、Azure OpenAI ServiceはMicrosoft Azureプラットフォーム上で提供されるサービスで、OpenAIのモデルをAzureのセキュリティ、コンプライアンス、ネットワーク機能(VNetなど閉域網での利用)と組み合わせて利用できます。企業が自社のクラウド環境内でより厳格なデータ管理やセキュリティ統制を求める場合に特に適しています。
Q4: 会社にChatGPTの導入を提案する際、どのような点を強調すれば良いですか?
A4: 提案時には、具体的な業務改善効果(例:報告書作成時間の短縮、アイデア創出の支援、定型業務の自動化)、生産性向上への貢献、そして情報漏洩リスクへの対策(企業向けプランの利用、社内ガイドラインの策定など)をセットで説明することが重要です。費用対効果を示し、セキュリティ懸念を払拭できるような提案内容を心がけましょう。
推奨される関連検索
- ChatGPTエンタープライズプランの導入手順と費用について詳しく知りたい
- Azure OpenAI Serviceを社内システムに連携させる具体的な方法とは
- 企業が生成AIを導入する際のセキュリティガイドライン事例
- ChatGPTのAPIを活用した業務効率化の成功事例
参考文献
Last updated May 9, 2025