
Kompleksowy Przewodnik po Atakach DDoS
Zrozumienie, Skutki i Metody Ochrony Przed Atakami Rozproszonej Odmowy Usługi
Najważniejsze Informacje o Atakach DDoS
- Definicja: Atak DDoS to złośliwa próba zakłócenia normalnego ruchu na serwerze, usłudze lub sieci poprzez przytłoczenie go ogromną ilością fałszywego ruchu internetowego pochodzącego z wielu źródeł.
- Mechanizm Działania: Ataki DDoS wykorzystują zazwyczaj botnety – sieci zainfekowanych urządzeń – do jednoczesnego wysyłania masowych zapytań do celu, co prowadzi do jego przeciążenia i uniemożliwienia dostępu dla legalnych użytkowników.
- Skutki: Ataki DDoS mogą powodować znaczne przestoje w działaniu usług online, straty finansowe, utratę reputacji oraz trudności w dostępie do kluczowych systemów i danych.
Czym Jest Atak DDoS?
Atak typu Distributed Denial-of-Service (DDoS), czyli rozproszona odmowa usługi, to rodzaj cyberataku, którego celem jest uniemożliwienie legalnym użytkownikom dostępu do zasobu sieciowego, takiego jak strona internetowa, serwer lub usługa online. Atak ten różni się od tradycyjnego ataku DoS (Denial-of-Service) tym, że ruch atakujący pochodzi z wielu rozproszonych źródeł, co czyni go trudniejszym do zablokowania.
Wyobraź sobie autostradę (Twoja sieć lub serwer) o określonej przepustowości. Normalny ruch (legalni użytkownicy) porusza się po niej swobodnie. W przypadku ataku DDoS, nagle na autostradzie pojawia się ogromna liczba dodatkowych pojazdów (fałszywy ruch z wielu źródeł), które całkowicie ją zapychają, uniemożliwiając przejazd normalnym pojazdom. W ten sposób legalni użytkownicy nie mogą dotrzeć do celu.
Podstawowa Koncepcja Ataku DDoS
Podstawowa idea ataku DDoS polega na wyczerpaniu zasobów docelowego systemu, takich jak przepustowość sieci, zasoby serwera (CPU, pamięć) lub zasoby aplikacji. Poprzez wysyłanie ogromnej liczby zapytań lub pakietów danych, atakujący sprawiają, że system docelowy staje się przeciążony i nie jest w stanie prawidłowo obsłużyć legalnych żądań.
W przeciwieństwie do ataku DoS, gdzie atak pochodzi z jednego źródła, atak DDoS jest prowadzony z wielu komputerów lub urządzeń jednocześnie. Te urządzenia często są nieświadome, że biorą udział w ataku, ponieważ zostały zainfekowane złośliwym oprogramowaniem i stały się częścią botnetu.
Botnety i Ich Rola w Atakach DDoS
Botnet to sieć zainfekowanych urządzeń pod kontrolą atakującego. Urządzenia te, zwane "botami" lub "zombie", mogą obejmować komputery osobiste, smartfony, a nawet urządzenia Internetu Rzeczy (IoT), takie jak kamery bezpieczeństwa czy inteligentne domy. Atakujący wykorzystuje oprogramowanie do zdalnego sterowania tymi urządzeniami, kierując je do jednoczesnego ataku na wyznaczony cel.
Zwiększająca się liczba podłączonych do Internetu urządzeń IoT, często z domyślnymi hasłami i słabymi zabezpieczeniami, sprawia, że są one łatwym celem do zainfekowania i włączenia do botnetów. Duże botnety mogą generować ruch o ogromnej skali, co czyni ataki DDoS coraz potężniejszymi.
Rodzaje Ataków DDoS
Ataki DDoS można kategoryzować w zależności od warstwy modelu OSI, na którą są skierowane. Atakujący często stosują kombinację różnych typów ataków, tworząc tzw. ataki wielowektorowe, aby utrudnić obronę.
Ataki Wolumetryczne (Warstwa Sieci i Transportu - Warstwy 3 i 4)
Celem ataków wolumetrycznych jest przytłoczenie przepustowości sieci docelowej. Polegają one na generowaniu ogromnej ilości ruchu, który konsumuje całą dostępną przepustowość, uniemożliwiając dotarcie legalnego ruchu do celu.
Przykłady Ataków Wolumetrycznych:
- UDP Flood: Atak ten polega na wysyłaniu dużej liczby pakietów UDP do losowych portów na celu. System docelowy musi przetwarzać te pakiety i wysyłać odpowiedzi, co szybko wyczerpuje jego zasoby.
- ICMP Flood: Podobnie do UDP Flood, atak ICMP Flood wykorzystuje pakiety ICMP (np. echo requests) do przeciążenia celu.
- DNS Amplification: Atakujący wysyła małe zapytania DNS do serwerów DNS, podszywając się pod adres IP celu. Serwery DNS odpowiadają na ten adres IP, wysyłając znacznie większe odpowiedzi, co skutkuje zwielokrotnionym ruchem skierowanym do celu.
Ataki Protokolowe (Warstwa Sieci i Transportu - Warstwy 3 i 4)
Ataki protokołowe wykorzystują luki w protokołach sieciowych, aby wyczerpać zasoby serwera lub urządzenia sieciowego, takie jak firewalle czy load balancery. Niekoniecznie zużywają dużą przepustowość, ale koncentrują się na wyczerpaniu zasobów obliczeniowych.
Przykłady Ataków Protokolowych:
- SYN Flood: Atakujący wysyła dużą liczbę żądań połączenia TCP SYN do celu, ale nie kończy procesu uzgadniania połączenia (three-way handshake). Serwer docelowy alokuje zasoby na półotwarte połączenia, co w końcu wyczerpuje jego pulę połączeń.
- Fragmentacja IP: Atakujący wysyła pofragmentowane pakiety IP, które system docelowy musi złożyć. Nadmierna liczba pofragmentowanych pakietów może obciążyć zasoby procesora.
Ataki Warstwy Aplikacji (Warstwa 7)
Ataki warstwy aplikacji są bardziej wyrafinowane i skierowane na konkretne aplikacje, takie jak serwery webowe. Wykorzystują one legalne, ale szkodliwe żądania do wyczerpania zasobów aplikacji. Są trudniejsze do wykrycia, ponieważ ruch wygląda na normalny ruch HTTP.
Przykłady Ataków Warstwy Aplikacji:
- HTTP Flood: Atakujący wysyła dużą liczbę żądań HTTP (np. GET lub POST) do serwera webowego. Każde żądanie wymaga od serwera pewnych zasobów do przetworzenia, a ogromna liczba żądań może go przeciążyć.
- Slowloris: Ten typ ataku próbuje utrzymać jak najwięcej połączeń HTTP z serwerem webowym przez jak najdłuższy czas, wysyłając częściowe żądania. Wyczerpuje to pulę dostępnych połączeń serwera.
Motywacje Atakujących
Motywacje stojące za atakami DDoS są różnorodne i mogą obejmować:
Wyczerpanie Zasobów Konkurencji
Konkurencyjne firmy mogą wykorzystywać ataki DDoS, aby zakłócić działanie usług online rywali, co prowadzi do strat finansowych i utraty klientów.
Aktywizm i Hacktywizm
Grupy hakerów o motywacjach politycznych lub społecznych mogą używać ataków DDoS, aby wyrazić swoje poglądy lub zakłócić działanie organizacji, z którymi się nie zgadzają.
Wymuszenia
Przestępcy często stosują ataki DDoS jako formę wymuszenia, żądając okupu w zamian za zaprzestanie ataku. Niepłacenie okupu może skutkować kontynuacją lub eskalacją ataku.
Cyberwojna i Ataki Państwowe
W kontekście konfliktów geopolitycznych, ataki DDoS mogą być wykorzystywane przez państwa lub grupy powiązane z państwami do zakłócania kluczowej infrastruktury, usług rządowych lub mediów w krajach przeciwnika.
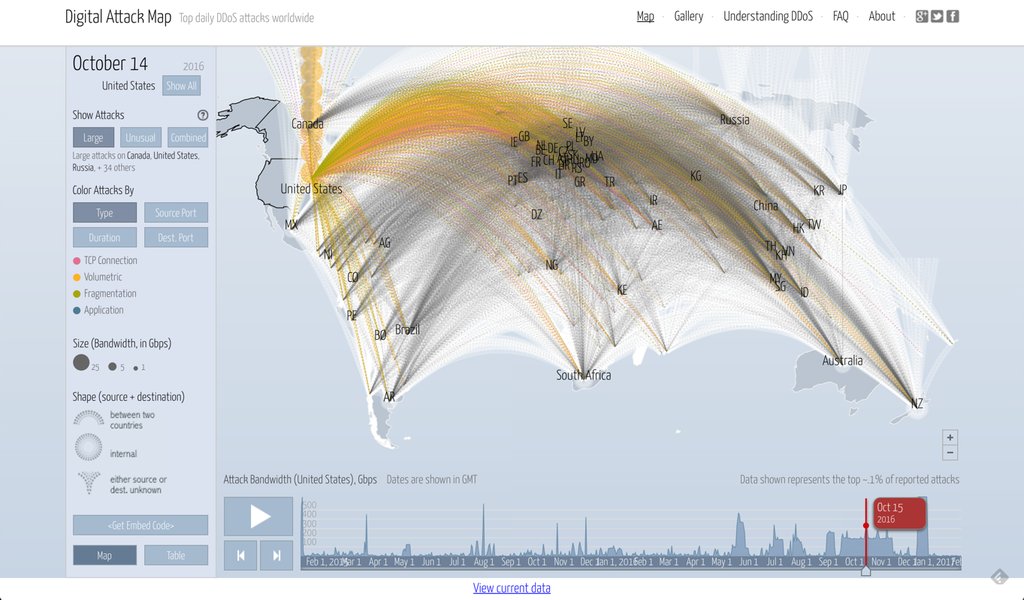
Skutki Ataków DDoS
Skutki ataku DDoS mogą być poważne i dotknąć zarówno organizacje, jak i pojedynczych użytkowników.
Przestoje w Działaniu Usług
Głównym i najbardziej bezpośrednim skutkiem ataku DDoS jest niedostępność lub znaczne spowolnienie działania usług online. Może to dotyczyć stron internetowych, aplikacji internetowych, serwerów pocztowych, systemów bankowych czy platform e-commerce.
Straty Finansowe
Przestoje w działaniu usług prowadzą do strat finansowych związanych z utratą sprzedaży, kosztami naprawy i odtworzenia systemów, a także potencjalnymi karami umownymi.
Utrata Reputacji
Niedostępność usług w wyniku ataku DDoS może negatywnie wpłynąć na reputację firmy, prowadząc do utraty zaufania klientów i partnerów biznesowych.
Trudności w Dostępie dla Legalnych Użytkowników
W wyniku ataku DDoS, legalni użytkownicy nie są w stanie uzyskać dostępu do potrzebnych im informacji lub usług, co może prowadzić do frustracji i problemów operacyjnych.
Wykrywanie i Łagodzenie Ataków DDoS
Wykrycie i skuteczne łagodzenie ataku DDoS wymaga wielowarstwowego podejścia i odpowiednich narzędzi.
Wykrywanie Ataku
Najbardziej oczywistym symptomem ataku DDoS jest nagłe spowolnienie lub niedostępność usługi. Jednakże, podobne problemy mogą być spowodowane innymi czynnikami, takimi jak gwałtowny wzrost legalnego ruchu. Aby potwierdzić atak DDoS, konieczne jest monitorowanie ruchu sieciowego pod kątem nietypowych wzorców, takich jak:
-
Nienaturalnie duża ilość ruchu z pojedynczego źródła (w przypadku DoS) lub wielu rozproszonych źródeł (w przypadku DDoS).
-
Wzrost ruchu pochodzącego z nietypowych adresów IP lub regionów geograficznych.
-
Duża liczba żądań do jednego zasobu.
-
Nietypowe wzorce ruchu na poziomie aplikacji.
Strategie Łagodzenia
Łagodzenie ataku DDoS ma na celu odfiltrowanie złośliwego ruchu, jednocześnie umożliwiając przepływ legalnego ruchu do celu.
Zwiększenie Przepustowości
Posiadanie zapasowej przepustowości może pomóc w absorpcji części ruchu atakującego, opóźniając moment przeciążenia systemu.
Ograniczanie Prędkości (Rate Limiting)
Konfiguracja systemów do ograniczania liczby żądań z pojedynczego adresu IP w określonym czasie może pomóc w zwalczaniu niektórych typów ataków.
Filtrowanie Ruchu (Traffic Filtering)
Implementacja list kontroli dostępu (ACL) lub firewalla aplikacji webowych (WAF) może pomóc w blokowaniu ruchu opartego na znanych wzorcach ataków.
Przekierowanie Ruchu do Centrów Czyszczących (Scrubbing Centers)
W przypadku dużych ataków, efektywną strategią jest przekierowanie całego ruchu sieciowego do wyspecjalizowanych centrów czyszczących DDoS. Centra te posiadają ogromną przepustowość i zaawansowane systemy filtrujące, które odseparowują złośliwy ruch od legalnego, a następnie przesyłają oczyszczony ruch do celu.
Korzystanie z Sieci Dostarczania Treści (CDN)
CDN rozpraszają ruch na wiele serwerów w różnych lokalizacjach geograficznych. W przypadku ataku DDoS, atakujący ruch jest rozłożony na wiele punktów, co zmniejsza obciążenie pojedynczego serwera.
Plan Reagowania na Incydenty
Posiadanie dobrze zdefiniowanego planu reagowania na incydenty DDoS jest kluczowe. Plan powinien obejmować kroki do szybkiego wykrycia ataku, identyfikacji jego typu, wdrożenia odpowiednich strategii łagodzenia oraz komunikacji z klientami i partnerami.
Przykłady Znanych Ataków DDoS
Ataki DDoS stały się częstym narzędziem cyberprzestępców i grup aktywistów. W historii odnotowano wiele znaczących ataków:
| Cel Ataku | Data | Szczytowa Wielkość (Przybliżona) | Uwagi |
|---|---|---|---|
| Google Cloud | Wrzesień 2017 | 2.54 Tb/s | Jeden z największych ataków zarejestrowanych w historii. |
| Amazon Web Services (AWS) | Luty 2020 | 2.3 Tb/s | Duży atak, który spowodował znaczne zakłócenia. |
| Klient Cloudflare | Lipiec 2021 | 17.2 miliona zapytań na sekundę | Atak z wykorzystaniem botnetu Mirai. |
| Ukraina (sektor rządowy i finansowy) | Luty 2022 | Niezdefiniowana, ale znacząca | Atak o dużym wpływie w kontekście konfliktu. |
Perspektywy i Zagrożenia
Krajobraz zagrożeń DDoS stale ewoluuje. Atakujący wykorzystują coraz bardziej zaawansowane techniki, w tym ataki szyfrowane i ataki wielowektorowe, co utrudnia obronę. Rozwój Internetu Rzeczy (IoT) i rosnąca liczba niezabezpieczonych urządzeń stanowią rosnące źródło botnetów.
Organizacje muszą inwestować w zaawansowane rozwiązania do wykrywania i łagodzenia ataków DDoS, a także regularnie testować swoje systemy obronne poprzez symulowane ataki (pen-testing DDoS), aby upewnić się, że są przygotowane na rzeczywiste zagrożenia.
FAQ dotyczące Ataków DDoS
Jaka jest różnica między atakiem DoS a DDoS?
Główna różnica polega na liczbie źródeł ruchu atakującego. Atak DoS pochodzi z pojedynczego źródła, podczas gdy atak DDoS jest prowadzony z wielu rozproszonych źródeł, często z wykorzystaniem botnetu.
Jakie są najczęstsze typy ataków DDoS?
Najczęstsze typy to ataki wolumetryczne (np. UDP Flood, ICMP Flood, DNS Amplification), ataki protokołowe (np. SYN Flood) oraz ataki warstwy aplikacji (np. HTTP Flood).
Jak mogę się chronić przed atakiem DDoS?
Kompleksowa ochrona obejmuje wdrożenie rozwiązań do wykrywania i łagodzenia ataków DDoS, takich jak usługi ochrony DDoS oferowane przez dostawców usług bezpieczeństwa w chmurze, zwiększenie przepustowości sieci, stosowanie ograniczania prędkości, filtrowanie ruchu oraz posiadanie planu reagowania na incydenty.
Czy małe firmy są narażone na ataki DDoS?
Tak, ataki DDoS mogą dotknąć firmy każdej wielkości. Choć duże korporacje i instytucje finansowe są częstym celem, małe i średnie przedsiębiorstwa również mogą paść ofiarą ataków, np. w ramach wymuszeń lub działań konkurencji.
Jak długo może trwać atak DDoS?
Czas trwania ataku DDoS może być bardzo różny, od kilku minut do kilku dni, a nawet dłużej. Niektóre ataki są krótkie, ale intensywne, podczas gdy inne są długotrwałe i mają na celu stałe zakłócenie działania.
Referencje
 akamai.com
Last updated May 17, 2025