
العناوين الخاصة بالأمن السيبراني ومخاطر الأمن السيبراني
نظرة شاملة على موضوع حماية البيانات والتحديات الرقمية
أهم النقاط الرئيسية
- تنوع المجالات: تشمل الأمن السيبراني العديد من الفروع مثل أمان الشبكات، والحوسبة السحابية، وإنترنت الأشياء، وأمان البيانات والتطبيقات.
- مخاطر متعددة الأبعاد: تتراوح المخاطر من الهجمات الخارجية مثل البرامج الضارة والتصيد إلى التهديدات الداخلية وسلسلة التوريد وتعقيدات البيئة الجغرافية والسياسية.
- التحديات والابتكار: الاعتماد المتزايد على التقنيات الناشئة مثل الذكاء الاصطناعي والتعلم الآلي يشكّل تحديات وفرصًا لتحسين الأنظمة الدفاعية ومكافحة الهجمات.
مقدمة عامة
يُعتبر الأمن السيبراني مجالًا حيويًا وحيويًا في عصر التحول الرقمي الذي نعيشه، حيث يتمثل الهدف الرئيسي له في حماية البنى التحتية والبيانات الحيوية من التهديدات المتنوعة. تتباين المواضيع والتخصصات المتعلقة بالأمن السيبراني بين تأمين أنظمة الشبكات، وتحديث تقنيات الحماية، وتقييم المخاطر المرتبطة بالهجمات الإلكترونية التي تتطور باستمرار. يتناول هذا المقال نظرة شاملة على كافة العناوين المتعلقة بالأمن السيبراني وكذلك المخاطر المُشتتة التي تهدد أمن المعلومات، مستعرضًا المجالات التطبيقية النظرية والتحديات العملية، وتقديم مقترحات بحثية وأسئلة مفتوحة لمواكبة التطور السريع في هذا المجال.
فروع الأمن السيبراني الأساسية
أمان الشبكات
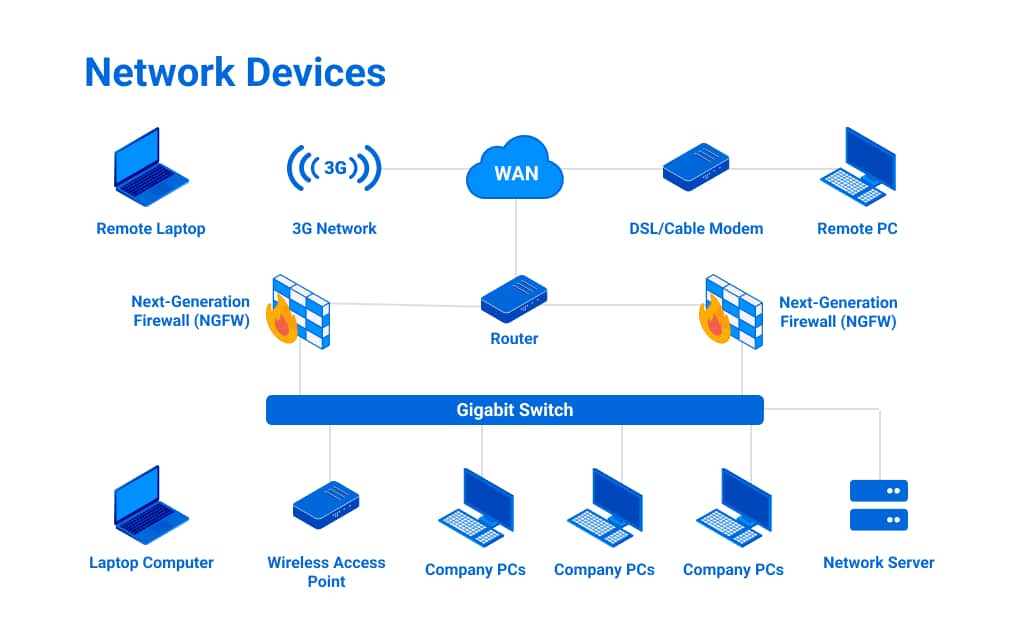
يعد أمان الشبكات أحد أهم الفروع في الأمن السيبراني، إذ يهدف إلى حماية بنى الاتصالات من الاختراقات غير المصرح بها والهجمات المستهدفة. يتضمن ذلك تطوير أجهزة الحماية مثل جدران النار، ونظم كشف التسلل، وآليات التشفير والرقابة على مرور البيانات لتعطيل نشاطات المهاجمين واستهداف الثغرات الأمنية.
أمن السحابة
تتزايد أهمية أمن البيانات المخزنة في السحابة نتيجة التدفق المتصاعد للمعلومات عبر الإنترنت. يشمل أمن السحابة تقنيات تشفير البيانات وضمان سلامة منصات التخزين والعزل بين المستخدمين؛ حيث تبرز أهمية الرقابة المستمرة والتحديثات الأمنية الدورية للحماية من الهجمات المستمرة.
الأمان الرقمي وإنترنت الأشياء (IoT)
يمثل الأمان الرقمي جانبًا شاملاً يشمل حماية كافة البيانات والمعاملات التي تتم عبر الشبكات الرقمية، بينما يتعامل أمن إنترنت الأشياء مع حماية الأجهزة الذكية المتصلة بالإنترنت. تتطلب هذه المجالات حلولًا مبتكرة للتعامل مع العدد الكبير من الأجهزة وطرق الاتصال المتعددة التي توفرها الشبكات الحديثة.
أمان البيانات والتطبيقات
يُركز أمان البيانات على حماية المعلومات الحساسة ومنع الوصول غير المصرح به إليها، بينما يتناول أمان التطبيقات التحقق من سلامة البرامج وتصحيح الثغرات الأمنية الموجودة في الأكواد البرمجية. يتضمن ذلك استخدام أدوات تحليل الأمان وأنظمة التشفير لضمان سلامة عملية نقل وتخزين البيانات.
أمان نقاط النهاية
تعتبر نقاط النهاية مثل الحواسيب الشخصية والهواتف الذكية والأجهزة اللوحية جزءًا حيويًا من البيئة السيبرانية للمؤسسات. يتطلب أمان هذه النقاط تطوير حلول مضادة للفيروسات، وبرامج لاستكشاف الهجمات، وأنظمة محدثة للحماية من التهديدات المتزايدة.
العناوين البحثية والدراسات المتخصصة
تحليل الهجمات السيبرانية وتحديد نقاط الضعف
يمثل تحليل الهجمات السيبرانية عنصراً أساسياً لفهم كيفية تلاعب المهاجمين بالأنظمة واستغلال الثغرات الأمنية. من هذا المنطلق، تتناول الدراسات البحثية أساليب التسلل المتطورة، ومراقبة حركة البيانات، وتقييم كفاءة نظم الحماية التقليدية مقابل التهديدات الحديثة. تشمل الدراسات المتخصصة تحليل الاتجاهات الناشئة مثل الهجمات المُدعمة بالذكاء الاصطناعي وكيفية مواجهة التصعيد في الهجمات المنظمة.
تقييم فعالية تقنيات الحماية
تهدف هذه الدراسات إلى تحديد مستوى الفاعلية الذي تقدمه التكنولوجيا الدفاعية الحالية عبر المؤسسات. يشمل ذلك تحليل أداء أنظمة التشفير، وتقييم استراتيجيات التحكم في الوصول، ودراسة تجارب حقيقية لكشف الاختراقات. تُستخدم نتائج هذه الدراسات لتحسين التصميمات الأمنية وتطوير تقنيات جديدة تتناسب مع بيئة التهديدات المتطورة.
أبحاث حول التكنولوجيا الرقمية وإدارتها
تركز بعض الدراسات على كيفية تحويل التكنولوجيا الرقمية إلى نظام أمان متكامل على مستوى المؤسسات. تجمع هذه الأبحاث بين جوانب تقنية البنية التحتية والنظم الإدارية والمعايير التنظيمية لتحديد كيفية التعامل مع المخاطر السيبرانية بفعالية. تعتبر هذه الأبحاث مرجعاً هاماً للمشرعين لإرساء سياسات أمنية متماسكة وتطبيقها على أرض الواقع.
الدراسات المتعلقة بأمن البنية التحتية الحيوية
يتطلب تأمين البنية التحتية الحيوية مثل الطاقة والاتصالات والنقل تقنيات متقدمة وأنظمة رصد مستمرة للتعامل مع الهجمات السيبرانية التي قد تهدد سلامة المجتمع. تركز هذه الدراسات على تقييم مستويات المخاطر وتقديم استراتيجيات لمواجهة التحديات الأمنية في بيئات عمل حساسة، مما يعزز التعاون الدولي والمحلي بين مؤسسات الأمن السيبراني.
تأثير الذكاء الاصطناعي والتعلم الآلي في الأمن السيبراني
مع توسع استخدام الذكاء الاصطناعي والتعلم الآلي في مختلف الصناعات، أصبحت هذه التقنيات محور أبحاث الأمن السيبراني. إذ يمكن استخدامها لاكتشاف نمط الهجمات وتحديد الثغرات الأمنية قبل وقوعها. كما تساهم في تحسين سرعة الاستجابة والتحليل وتوفير حلول أكثر تخصصاً وفعالية. وفي ذات الوقت، تشكل تقنيات الذكاء الاصطناعي تحدياً من حيث استغلالها في تنفيذ هجمات سيبرانية معقدة.
الأمن السيبراني في قطاعات محددة
تتنوع دراسات الأمن السيبراني بين مختلف القطاعات الحيوية مثل التجارة الإلكترونية والتعليم والصحة والقطاع المالي والحكومي. تبرز هذه الدراسات خصوصية كل قطاع، مما يتطلب حلولاً مخصصة تأخذ في الاعتبار الخصائص التقنية والتنظيمية لكل بيئة. ومن بين المواضيع البحثية تحليل تقنيات الحماية المتخصصة في نظم الرعاية الصحية وكيفية تأمين الأنظمة المالية من هجمات الابتزاز الإلكتروني.
مخاطر الأمن السيبراني: التهديدات والتحديات الرئيسية
التهديدات الخارجية
تشمل التهديدات الخارجية الهجمات السيبرانية التي ينفذها جهات خارجية واستغلال الثغرات في البنى التحتية الرقمية. من أهم هذه المخاطر:
- البرمجيات الخبيثة: تتضمن الفيروسات، وأحصنة طروادة، والديدان البرمجية التي تمكن المهاجم من اختراق الأنظمة ونقل بيانات حساسة.
- التصيد الاحتيالي: تعتمد هذه التقنيات على خداع المستخدمين لسرقة بياناتهم الشخصية أو المالية من خلال رسائل مزيفة وبرامج وهمية.
- هجمات رفض الخدمة (DoS/DDoS): تستهدف هذه الهجمات إغراق الأنظمة بزيادات غير طبيعية من الطلبات لإحداث توقف أو بطء كبير في أداء الشبكات.
- الابتزاز الإلكتروني: أسلوب يعتمد على تهديد المؤسسات بنشر بيانات حساسة ما لم يتم دفع مبالغ معينة أو تحقيق مطالب محددة.
التهديدات الداخلية
تنشأ التهديدات الداخلية غالباً من داخل المؤسسات وتكون نتيجة لسلوك الموظفين أو نتيجة لهجمات من داخل المنظمة:
- الهجمات الداخلية: قد يقوم موظفون غير موثوقين أو متضررون بالتحريف أو سرقة البيانات أو التسبب بأضرار جسيمة للأنظمة.
- الأخطاء البشرية: عدم اتباع إجراءات الأمان أو الإهمال في التعامل مع المعلومات الحساسة يمكن أن يؤدي إلى تسريب البيانات أو حدوث ثغرات أمنية.
تحديات البيئة التقنية والتنظيمية
تواجه مؤسسات الأمن السيبراني العديد من التحديات فيما يتعلق بتحديث التقنيات واعتماد الأنظمة المتكاملة:
- تقنيات الهجمات المدعومة بالذكاء الاصطناعي: يستغل المهاجمون تقنيات الذكاء الاصطناعي لتحسين أساليب الاختراق والتسلل بطرق أكثر تعقيداً.
- سلاسل التوريد والبيئات المتشابكة: تعقد سلاسل التوريد الرقمية يزيد من احتمالية وقوع اختراقات غير متوقعة، مما يستدعي ضرورة وضع آليات رقابية دقيقة.
- نقص المهارات والكفاءات: الحاجة إلى متخصصين في مجال الأمن السيبراني ترتفع مع تعقيد الهجمات والتقنيات الحديثة، مما يمثل تحدياً في توظيف وتدريب الكوادر المؤهلة.
- التحديات التنظيمية والقانونية: تتراوح من نقص التشريعات الصارمة إلى الفجوات في التوافق الدولي في التعامل مع الجرائم الإلكترونية، مما يعقد العملية الأمنية.
تحديات البنى التحتية الحيوية
تشكل البنى التحتية الحيوية مثل أنظمة الطاقة والاتصالات والنقل من أكثر القطاعات تعرضاً للتحديات، إذ أن الهجمات على هذه الأنظمة قد تؤدي إلى اضطرابات تؤثر على الأمن القومي والاقتصاد. تُعد الدراسات التي تركز على هذا الجانب من الأمن السيبراني ذات أهمية قصوى في تطوير حلول استراتيجية لحماية هذه القطاعات الحيوية.
دور التقنيات الناشئة في تعزيز الأمن السيبراني
استخدام الذكاء الاصطناعي والتعلم الآلي
يعد الذكاء الاصطناعي والتعلم الآلي من الأدوات الحيوية في تحسين قدرات الدفاع السيبراني عبر:
- تحليل سلوك الشبكات واكتشاف أنماط الهجوم بسرعة فائقة.
- أتمتة عمليات الرقابة وتعزيز قدرات الاستجابة في الوقت الحقيقي.
- توفير تقارير دقيقة حول نقاط الضعف والثغرات الأمنية لاتخاذ إجراءات تصحيحية سريعة.
التشفير المتقدم وإدارة الهوية
يُمثل التشفير المتقدم واحداً من الركائز الأساسية في الحفاظ على سرية البيانات، إضافة إلى إدارة الهوية التي تضمن وصول المستخدمين المصرح لهم فقط إلى المعلومات الحساسة. تُستخدم تقنيات التشفير المعيارية وأساليب المصادقة المتعددة العوامل لتعزيز أمان الأنظمة ومنع تسريب البيانات.
حلول الأمان المستندة إلى السحابة
مع اعتماد المؤسسات على الحوسبة السحابية، برزت الحاجة لتطوير تقنيات متخصصة تُركز على:
- توفير حماية مخصصة للبيانات المخزنة في منصات السحابة.
- تعزيز التوافرية والتكامل بين خدمات الحماية السحابية والأدوات المحلية.
- ضمان تكامل سياسات الأمان مع متطلبات المرونة والتوسع في بيئة العمل الرقمي.
الأمان في التطبيقات ونقاط النهاية
تزداد أهمية تأمين التطبيقات ونقاط النهاية مع انتشار الأجهزة الذكية واستخدام التطبيقات المتنوعة، وتتضمن هذه الحلول:
- اختبار الأمان الدوري للتطبيقات والبحث عن ثغرات قبل نشرها في البيئات الحية.
- اعتماد برامج مضادة للفيروسات وأنظمة رصد خاصة بنقاط النهاية.
- تنفيذ حلول تشمل تقنيات التحكم في الوصول وتحديد الهوية لضمان تقليل التعرض للتهديدات.
جدول يلخص تصنيفات عناوين ومخاطر الأمن السيبراني
| الفئة | العناوين / المواضيع |
|---|---|
| أمان الشبكات والسحابة | أمان الشبكات، أمان السحابة، أنظمة الحماية (جدران النار، نظم كشف التسلل) |
| الأمن الرقمي وبيانات التطبيقات | أمان البيانات، أمان التطبيقات، إدارة الهوية والوصول، التشفير |
| أنظمة نقاط النهاية | حماية الهواتف، الحواسيب المحمولة، وغيرها من الأجهزة المتصلة |
| الدراسات والأبحاث المتخصصة | تحليل الهجمات السيبرانية، تقييم فعالية تقنيات الحماية، أبحاث حول الذكاء الاصطناعي والدورة الرقمية |
| المخاطر الخارجية | البرمجيات الخبيثة، هجمات التصيد، هجمات DDoS، الابتزاز الإلكتروني |
| المخاطر الداخلية والتنظيمية | الهجمات الداخلية، الأخطاء البشرية، نقص المهارات، التحديات القانونية والتنظيمية |
التحديات المستقبلية والاتجاهات الناشئة في الأمن السيبراني
التطورات التقنية وتأثيرها على البيئة السيبرانية
في ظل التطورات التكنولوجية السريعة، يتعرض مجال الأمن السيبراني لتحديات مستقبلية تتطلب حلولًا استباقية. من بين أبرز هذه التحديات:
- التصعيد في الهجمات المدعومة بالذكاء الاصطناعي، التي تعتمد على تحليل البيانات بسرعة فائقة والثغرات التي يصعب اكتشافها باستخدام الطرق التقليدية.
- التعرض المتزايد للتهديدات عبر سلاسل التوريد الرقمية؛ حيث يمكن لاختراق نقطة واحدة أن يؤثر على عدة مستويات من النظام الأمني للمؤسسة.
- تزايد التوترات الجيوسياسية التي قد تستخدم الهجمات السيبرانية كأسلوب في الصراعات الدولية، مما يستدعي التعاون بين الدول وتوحيد المعايير الأمنية الدولية.
- ظهور تقنيات جديدة مثل الحوسبة الكمومية، التي تحمل وعودًا بتسريع التشفير وفي نفس الوقت قد تُشكّل تهديدًا لبنى التشفير التقليدية إذا لم يتم تطوير آليات جديدة للتصدي لها.
استراتيجيات بناء نظم أمنية متكاملة
لتلبية هذه التحديات يجب على المؤسسات اعتماد استراتيجيات شاملة تجمع بين التقنيات المتقدمة والأطر التنظيمية الصارمة. من الاستراتيجيات الواعدة:
- اعتماد نماذج الأمان متعدد الطبقات التي تغطي جميع جوانب النظام بدءًا من البنية التحتية وحتى المستخدم النهائي.
- تطبيق آليات الكشف والرد التلقائي على الهجمات، والتي تقلل من زمن الاستجابة وتساعد على منع انتشار التهديدات.
- استخدام التحليل التنبؤي والتعلم الآلي لتحديد نقاط الضعف قبل وقوع الهجمات، مما يساهم في تحسين دقة عمليات المراقبة.
- تحسين التعاون بين الجهات الصناعية والحكومية وتبادل المعلومات حول التهديدات، لتشكيل شبكة دفاع قوية ضد الهجمات السيبرانية المتطورة.
التطبيقات العملية وتجارب المؤسسات
دراسات حالة وتجارب عالمية
اعتمدت العديد من المؤسسات العالمية على تجارب ناجحة في حماية بياناتها ونظمها بطرق مبتكرة. من خلال تحليل حالات فعليّة، يظهر أن:
- التحديث المستمر للبرمجيات وأنظمة المراقبة يعد أمرًا أساسيًا لمنع الهجمات الناشئة.
- تطبيق استراتيجيات تعليم وتدريب العاملين على فهم السياسات الأمنية يساهم في الحد من المخاطر الناتجة عن الأخطاء البشرية.
- المراجعة الدورية للاجراءات الأمنية وتصميم خطط للطوارئ تعد من أفضل الممارسات التي توفرها الخبرات الدولية.
التواصل والتعاون الدولي
يؤكد الخبراء على ضرورة تعزيز التعاون الدولي في مجال الأمن السيبراني. يتجلى هذا في:
- إنشاء مراكز تبادل المعلومات حول الهجمات والتهديدات السيبرانية لتحديث البيانات بشكل فوري.
- تنظيم ورش عمل ومؤتمرات دولية للبحث في أحدث الأساليب التقنية والأمنية.
- تطوير أطر قانونية وتنظيمية مشتركة تساعد على مكافحة الجرائم الإلكترونية عبر الحدود.
خلاصة واستنتاجات
يُظهر توسع عناوين الأمن السيبراني ومخاطر الأمن السيبراني شمولية وتعقيد هذا المجال الذي يشهد تطوراً سريعاً ليستجيب لحاجات العصر الرقمي. فقد تم تناول مجموعة واسعة من الجوانب التي تشمل:
- تأمين البنى التحتية من خلال تطوير حلول متكاملة تضمن حماية الشبكات، السحابة، وأنظمة التطبيقات.
- تقييم المخاطر الناجمة من التهديدات الخارجية والداخلية، بدءًا من البرمجيات الخبيثة والهجمات الاحتيالية وصولاً إلى التهديدات الناتجة عن الأخطاء البشرية والتحديات التنظيمية.
- الاستفادة من التقنيات الناشئة مثل الذكاء الاصطناعي والتعلم الآلي لتقديم حلول دفاعية متقدمة وتحليل سريع للتهديدات.
- ضرورة التنسيق الدولي وتحديث السياسات التنظيمية لتتماشى مع التطورات التقنية المتسارعة والتهديدات المتزايدة عبر الحدود.
تمثل دراسات الحالة وآخر التجارب العالمية مؤشرات واضحة على أن استخدام نماذج الأمان المتكاملة والتحديث المستمر للتقنيات الأمنية أمر لا غنى عنه في ظل بيئة تتزايد فيها الهجمات السيبرانية. وبالإضافة إلى ذلك، فإن تطبيقاً فعالاً للإجراءات الأمنية يتطلب جهدًا مستمرًا في مجال التعليم والتدريب وزيادة الوعي بين جميع المستخدمين والمؤسسات.
بشكل عام، يتضح أن مجال الأمن السيبراني ليس مجرد مجموعة من الإجراءات التقنية بل إطار شامل يجمع بين الحلول التقنية والسياسات التنظيمية، مما يحقق مستوى عاليًا من الحماية للأصول الرقمية. إن هذه النظرة الشاملة تساعد المؤسسات على إعداد أنفسها لمواجهة المخاطر المستقبلية عبر تبني استراتيجيات دفاعية مرنة وقابلة للتطوير.
خلاصة واستنتاج
في ختام هذه الدراسة الشاملة، يتبين أن الأمن السيبراني مجال متنوع ومعقد يتطلب تكاملاً بين مختلف التخصصات والتقنيات. يشمل هذا المجال أمن الشبكات، أمان السحابة، حماية البيانات، أمان التطبيقات، ونقاط النهاية، مع التركيز على أحدث أساليب التهديدات مثل الهجمات المدعومة بالذكاء الاصطناعي والهجمات على سلاسل التوريد. أظهرت الدراسات أن تقييم المخاطر وتحليل الثغرات يعدان من الخطوات الأساسية لبناء نظام دفاعي قوي. كما أن التعاون الدولي وتبادل الخبرات يسهمان بصورة كبيرة في مواجهة الجرائم الإلكترونية التي تتجاوز الحدود الجغرافية.
تعتبر هذه الاستراتيجيات والتوجهات جزءًا أساسيًا من منهجيات الأمان الحديثة التي تمكن المؤسسات من التصدي للتهديدات المتزايدة بفعالية، مع الاعتماد على الأنظمة المتقدمة والابتكار التقني كعامل محوري في حماية البيانات والمعلومات. على ضوء هذه النقاط، نوصي بأن يقوم كل من يهتم بالمجال بالاطلاع على المستجدات والاعتماد في سياسات الأمن السيبراني على منهجيات شاملة ومحدثة باستمرار.
المراجع
- عناوين بحوث في الأمن السيبراني - المدونة العربية
- عناوين بحوث في الأمن السيبراني - موقع متخصص
- مخاطر الأمن السيبراني - منصة معلوماتية
- تحديات الأمن السيبراني مع حلول 2025 - موقع إخباري
- رسائل ماجستير ودكتوراه في الأمن السيبراني - منصة المنارة للاستشارات
الموصى به
 tts-attaa-webinar.s3.me-south-1.amazonaws.com
 aws.amazon.com
Last updated February 22, 2025