
إتقان الدفاع الرقمي: دورة شاملة في الأمن السيبراني
تعزيز الوعي وبناء القدرات لمواجهة التهديدات السيبرانية المتطورة في عام 2025 وما بعده
أبرز النقاط الرئيسية في الأمن السيبراني
- أهمية متزايدة: يتزايد اعتمادنا على التقنيات الرقمية، مما يجعل الأمن السيبراني ضرورة قصوى لحماية البيانات والأنظمة الحساسة.
- نهج شامل: تغطي دورة الأمن السيبراني المحاضرات الأساسية مثل تعريف الأمن السيبراني، التهديدات الشائعة (مثل التصيد الاحتيالي وبرامج الفدية)، إدارة المخاطر، أدوات وتقنيات الحماية، استجابة الحوادث، الالتزام بالمعايير، ومستقبل الأمن السيبراني.
- تكامل مرئي: يتم تعزيز كل محاضرة بمواد بصرية مصممة خصيصًا لعروض PowerPoint، مع التركيز على الرسوم التوضيحية، المخططات، والأمثلة العملية لتسهيل الفهم والاحتفاظ بالمعلومات.
في عصرنا الرقمي المتسارع، أصبح الأمن السيبراني حجر الزاوية في حماية الأفراد والمؤسسات والدول من التهديدات المتزايدة. مع تزايد وتيرة الهجمات السيبرانية وتطورها، بات فهم مبادئ الأمن السيبراني وتطبيق أفضل الممارسات أمرًا بالغ الأهمية. هذه الدورة التدريبية الشاملة في الأمن السيبراني، المصممة في شكل محاضرات متكاملة، تهدف إلى تزويد المشاركين بالمعرفة والأدوات اللازمة لمواجهة هذه التحديات بفعالية. سنستعرض في هذه الدورة مفاهيم الأمن السيبراني الأساسية، وأنواع التهديدات الشائعة، واستراتيجيات الحماية، مع التركيز على تقديم المحتوى بطريقة بصرية وجذابة باستخدام عروض PowerPoint التقديمية.
هيكل دورة الأمن السيبراني المقترحة
تم تصميم هذه الدورة لتكون متسلسلة ومنطقية، بدءًا من الأساسيات وصولاً إلى المفاهيم المتقدمة والتحديات المستقبلية في عام 2025. تهدف كل محاضرة إلى تقديم فهم عميق لموضوع معين، مع دعم بصري مكثف لتعزيز التعلم.
المحاضرة 1: مقدمة في الأمن السيبراني والمفاهيم الأساسية
تُعد هذه المحاضرة نقطة الانطلاق في رحلة الأمن السيبراني، حيث تُقدم للمشاركين الأساسيات التي سيبنى عليها باقي المحتوى.
تعريف الأمن السيبراني وأهميته
يشمل الأمن السيبراني مجموعة من التقنيات والإجراءات والممارسات التي تهدف إلى حماية الأنظمة الحاسوبية، الشبكات، البيانات، والبرامج من الهجمات، الضرر، أو الوصول غير المصرح به. في عالم يزداد ترابطًا، حيث تعتمد الأعمال والحياة اليومية بشكل كبير على التكنولوجيا الرقمية، أصبحت أهمية الأمن السيبراني لا يمكن إنكارها. فهو يحمي المعلومات الحساسة، ويمنع الخسائر المالية والمعنوية، ويحافظ على السمعة، ويضمن استمرارية الأعمال.
أهداف الأمن السيبراني: ثلاثية CIA
- السرية (Confidentiality): ضمان أن المعلومات لا يمكن الوصول إليها إلا من قبل الأشخاص المصرح لهم.
- التكاملية (Integrity): ضمان دقة واكتمال البيانات ومنع التعديل غير المصرح به.
- التوافرية (Availability): ضمان أن الأنظمة والبيانات متاحة للمستخدمين المصرح لهم عند الحاجة.
المفاهيم الأساسية
- الضعف (Vulnerability): نقطة ضعف أو خلل في النظام أو الشبكة يمكن استغلالها من قبل المهاجمين.
- التهديد (Threat): أي خطر محتمل قد يستغل ضعفًا ما، مثل هجوم برامج الفدية.
- المخاطر (Risk): احتمالية وقوع ضرر نتيجة لاستغلال تهديد لضعف معين.
- الهجمات السيبرانية (Cyber Attacks): الأفعال الخبيثة التي تستهدف الأنظمة والبيانات.
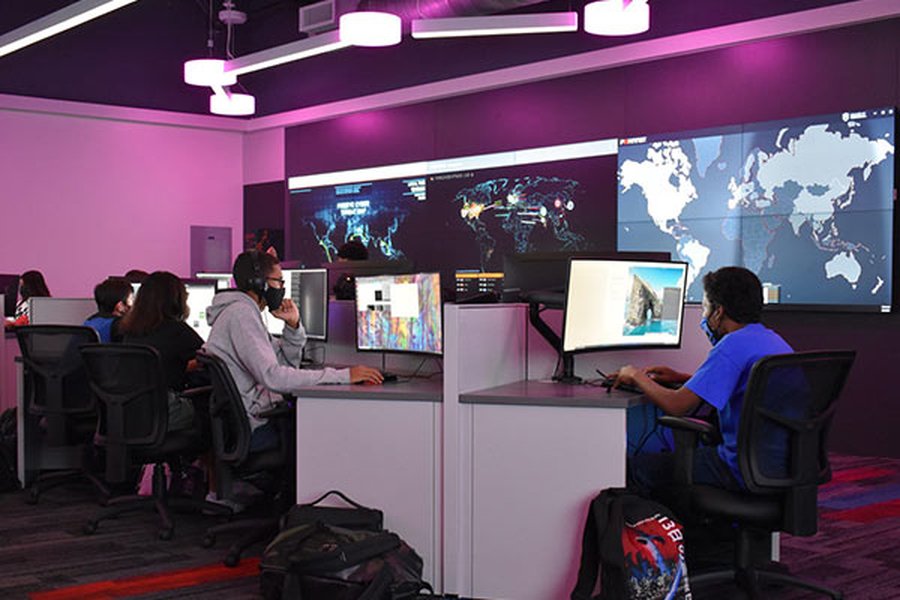
قاعة تدريب على الأمن السيبراني
المحاضرة 2: التهديدات السيبرانية الشائعة وكيفية التعرف عليها
تُسلط هذه المحاضرة الضوء على أبرز التهديدات التي تواجه الأفراد والمؤسسات في الفضاء السيبراني، وكيفية تحديدها وتجنبها.
أنواع التهديدات السيبرانية الشائعة في عام 2025
- التصيد الاحتيالي (Phishing): محاولات خداع المستخدمين للكشف عن معلومات حساسة (مثل بيانات الاعتماد أو معلومات بطاقة الائتمان) غالبًا عبر رسائل بريد إلكتروني أو رسائل نصية تبدو مشروعة.
- علامات التحذير: أخطاء إملائية، طلب معلومات شخصية، روابط مشبوهة.
- التصيد الموجه (Spear Phishing): هجمات تستهدف أفرادًا أو منظمات محددة.
- البرمجيات الخبيثة (Malware): برامج ضارة مصممة لإلحاق الضرر بالأنظمة أو سرقة البيانات، وتشمل:
- الفيروسات (Viruses): برامج تلتصق ببرامج أخرى وتنتشر عند تشغيلها.
- الديدان (Worms): برامج ذاتية التكاثر تنتشر عبر الشبكات.
- أحصنة طروادة (Trojans): برامج تتخفى كبرامج شرعية لأداء وظائف خبيثة.
- برامج الفدية (Ransomware): تشفر ملفات المستخدم وتطلب فدية لإلغاء التشفير.
- برامج التجسس (Spyware): تجمع معلومات عن المستخدم دون علمه.
- هندسة اجتماعية (Social Engineering): التلاعب النفسي بالأشخاص لجعلهم يقومون بأعمال معينة أو يكشفون عن معلومات سرية.
- هجمات حجب الخدمة الموزعة (DDoS): إغراق نظام أو خادم بالطلبات لمنع المستخدمين الشرعيين من الوصول إليه.
- التزوير (Spoofing): انتحال هوية شخص أو نظام موثوق به لخداع الضحية.
المحاضرة 3: إدارة المخاطر وإجراءات الوقاية اليومية
تركز هذه المحاضرة على كيفية تقييم المخاطر السيبرانية وتطوير استراتيجيات لمنع الهجمات.
إدارة المخاطر السيبرانية
تتضمن إدارة المخاطر تحديدًا وتقييمًا وتخفيفًا للمخاطر المحتملة التي قد تؤثر على أمن المعلومات. يتم ذلك من خلال:
- تحديد المخاطر: تحديد الأصول المعلوماتية والتهديدات المحتملة التي قد تستهدفها.
- تقييم المخاطر: تحليل احتمالية حدوث التهديد وتأثيره المحتمل على الأصول.
- تخفيف المخاطر: تطبيق ضوابط أمنية لتقليل احتمالية أو تأثير المخاطر.
خطوات يومية لمنع الوقوع ضحية
- كلمات المرور القوية: استخدام كلمات مرور طويلة ومعقدة وفريدة لكل حساب، وتجنب استخدام معلومات شخصية سهلة التخمين.
- المصادقة متعددة العوامل (MFA): إضافة طبقة أمان إضافية تتطلب أكثر من طريقة للتحقق من الهوية، مثل كلمة المرور ورمز يتم إرساله إلى الهاتف.
- تحديث البرامج والأنظمة بانتظام: تثبيت التحديثات الأمنية فور توفرها لسد الثغرات التي يمكن استغلالها.
- النسخ الاحتياطي للبيانات: عمل نسخ احتياطية منتظمة للبيانات الهامة وتخزينها بشكل آمن.
- الوعي بالروابط المشبوهة والمرفقات: عدم النقر على الروابط غير المعروفة أو فتح المرفقات من مصادر غير موثوقة.
- التصفح الآمن للإنترنت: استخدام بروتوكولات التشفير (HTTPS) وتجنب المواقع المشبوهة.
يوضح الرسم البياني الراداري أعلاه تقييمًا افتراضيًا لمستويات الأمان السيبراني على المستويين الشخصي والمؤسسي عبر عدة محاور رئيسية مثل الوعي بالتهديدات، استخدام كلمات المرور القوية، وتحديث البرامج. يظهر الرسم نقاط القوة والضعف النسبية، ويساعد في تحديد المجالات التي تحتاج إلى تحسين لتعزيز الدفاعات السيبرانية.
المحاضرة 4: أدوات وتقنيات الحماية السيبرانية
تُقدم هذه المحاضرة الأدوات والتقنيات الأساسية المستخدمة في بناء دفاعات سيبرانية قوية.
تقنيات الحماية الأساسية
- جدران الحماية (Firewalls): تتحكم في حركة مرور الشبكة، وتسمح بمرور حركة المرور المصرح بها وتحظر الضارة.
- برامج مضادة للفيروسات والبرامج الضارة (Antivirus & Anti-Malware): تكشف وتزيل البرامج الضارة من الأنظمة.
- أنظمة كشف التسلل (IDS) وأنظمة منع التسلل (IPS): تراقب حركة مرور الشبكة بحثًا عن الأنشطة المشبوهة؛ IDS يكتشف التسلل ويصدر تنبيهات، بينما IPS يمنع التسلل بشكل فعال.
- الشبكات الافتراضية الخاصة (VPNs): تنشئ اتصالاً آمنًا ومشفرًا عبر شبكة عامة، مما يحمي خصوصية البيانات وسريتها.
- التشفير (Encryption): تحويل البيانات إلى تنسيق مشفر لا يمكن قراءته إلا بمفتاح فك التشفير، مما يضمن سرية البيانات.
أدوات المراقبة والتحليل الأمني
تشمل أدوات مثل أنظمة إدارة معلومات وفعاليات الأمن (SIEM) التي تجمع وتحلل سجلات الأمان من مصادر متعددة لاكتشاف التهديدات والاستجابة لها.
المحاضرة 5: استجابة الحوادث وإدارة المخاطر في الأمن السيبراني
تتناول هذه المحاضرة الجانب العملي للتعامل مع الهجمات السيبرانية وكيفية التخطيط للتعافي منها.
مفهوم استجابة الحوادث (Incident Response)
هي مجموعة من الخطوات المتبعة للتعامل مع حادث أمني، بهدف تقليل الأضرار واستعادة العمليات العادية في أسرع وقت ممكن. وتشمل هذه الخطوات:
- الكشف (Detection): تحديد وقوع حادث أمني.
- التحليل (Analysis): فهم طبيعة ونطاق الحادث.
- الاحتواء (Containment): عزل الأنظمة المتأثرة لمنع انتشار الضرر.
- الاستئصال (Eradication): إزالة السبب الجذري للحادث.
- التعافي (Recovery): استعادة الأنظمة والخدمات إلى حالتها الطبيعية.
- الدروس المستفادة (Post-Incident Review): تحليل الحادث لمنع تكراره مستقبلاً.
معايير وإطارات العمل المعتمدة
يُعد إطار عمل NIST للأمن السيبراني (NIST Cybersecurity Framework) أحد أهم المعايير المعتمدة عالمياً، والذي يوفر إرشادات شاملة للمؤسسات لتقييم وتحسين برامج الأمن السيبراني لديها.
(السرية، التكاملية، التوافرية)"] M1_4["المفاهيم الأساسية
(الضعف، التهديد، المخاطر)"] M2["المحاضرة 2: التهديدات السيبرانية الشائعة"] M2_1["التصيد الاحتيالي (Phishing)"] M2_2["البرمجيات الخبيثة (Malware)
(فيروس، دودة، حصان طروادة، فدية)"] M2_3["هندسة اجتماعية (Social Engineering)"] M2_4["هجمات DDoS"] M2_5["التزوير (Spoofing)"] M3["المحاضرة 3: إدارة المخاطر والوقاية"] M3_1["تقييم المخاطر"] M3_2["تخفيف المخاطر"] M3_3["كلمات المرور القوية"] M3_4["المصادقة متعددة العوامل (MFA)"] M3_5["تحديث البرامج والنسخ الاحتياطي"] M4["المحاضرة 4: أدوات وتقنيات الحماية"] M4_1["جدران الحماية (Firewalls)"] M4_2["مضادات الفيروسات"] M4_3["IDS و IPS"] M4_4["الشبكات الافتراضية الخاصة (VPNs)"] M4_5["التشفير (Encryption)"] M5["المحاضرة 5: استجابة الحوادث"] M5_1["خطوات استجابة الحوادث"] M5_2["خطط التعافي من الكوارث"] M5_3["إطار عمل NIST"] M5_4["التدريب والتوعية المستمرة"] M6["المحاضرة 6: الأمن السيبراني المؤسسي والقوانين"] M6_1["سياسات الأمن في المؤسسات"] M6_2["الثقافة الأمنية"] M6_3["القوانين والتشريعات (GDPR, HIPAA)"] M7["المحاضرة 7: مستقبل الأمن السيبراني"] M7_1["تطورات التكنولوجيا (AI, IoT, Cloud)"] M7_2["التهديدات الناشئة (Deepfake, Supply Chain)"] M7_3["الاستثمار في الأنظمة الذكية"] M7_4["التعاون بين القطاعين"]
يمثل المخطط الذهني أعلاه الهيكل العام لدورة الأمن السيبراني المقترحة، موضحًا الترابط بين المحاضرات والمواضيع الفرعية الرئيسية لكل منها. يهدف هذا التصميم إلى تقديم نظرة شاملة ومنظمة للمادة التعليمية، مما يسهل على المتدربين تتبع التقدم وفهم العلاقة بين المفاهيم المختلفة في مجال الأمن السيبراني.
المحاضرة 6: الأمن السيبراني في المؤسسات والالتزام بالقوانين
تتناول هذه المحاضرة أهمية الأمن السيبراني في بيئة العمل المؤسسية، والالتزام باللوائح القانونية.
سياسات الأمن في المؤسسات
تعتبر السياسات الأمنية العمود الفقري لأي برنامج أمني فعال في المؤسسات. تشمل هذه السياسات قواعد وإجراءات تحدد كيفية التعامل مع البيانات، الوصول إلى الأنظمة، استخدام الأجهزة، والتعامل مع الحوادث الأمنية.
الثقافة الأمنية
يُعد رفع الوعي الأمني بين الموظفين أمرًا حيويًا، حيث أن العنصر البشري غالبًا ما يكون الحلقة الأضعف في سلسلة الأمن. يتضمن ذلك تدريب الموظفين على التعرف على التهديدات الشائعة، مثل التصيد الاحتيالي، وكيفية الإبلاغ عن الأنشطة المشبوهة.
فيديو تدريبي على الوعي بالأمن السيبراني، يوضح أهمية تدريب الموظفين على كيفية التعرف على التهديدات وتجنبها في بيئة العمل، ويقدم نصائح عملية لحماية المعلومات.
هذا الفيديو التدريبي على الوعي بالأمن السيبراني يقدم إرشادات قيمة للموظفين حول كيفية حماية أنفسهم ومؤسساتهم من الهجمات السيبرانية. يركز الفيديو على أهمية فهم التهديدات الشائعة مثل التصيد الاحتيالي والبرامج الضارة، ويقدم نصائح عملية حول إنشاء كلمات مرور قوية، وتحديد رسائل البريد الإلكتروني المشبوهة، والإبلاغ عن أي نشاط غير عادي. يعتبر هذا التدريب ضروريًا لتعزيز الثقافة الأمنية داخل أي مؤسسة، حيث يقلل من المخاطر المرتبطة بالأخطاء البشرية ويعزز خط الدفاع الأول ضد الهجمات السيبرانية.
القوانين والتشريعات
تخضع المؤسسات لعدد متزايد من القوانين والتشريعات المتعلقة بحماية البيانات، مثل اللائحة العامة لحماية البيانات (GDPR) في أوروبا، وقانون قابلية نقل التأمين الصحي والمساءلة (HIPAA) في الولايات المتحدة. يضمن الالتزام بهذه القوانين حماية البيانات الشخصية والخاصة ويجنب المؤسسات عقوبات مالية كبيرة.
المحاضرة 7: مستقبل الأمن السيبراني والتحديات القادمة في 2025
تُلقي هذه المحاضرة نظرة على الاتجاهات المستقبلية في الأمن السيبراني والتهديدات الناشئة.
تطورات التكنولوجيا وتأثيرها
مع التقدم السريع في مجالات مثل الذكاء الاصطناعي (AI)، إنترنت الأشياء (IoT)، والحوسبة السحابية، تظهر تحديات وفرص جديدة للأمن السيبراني. بينما توفر هذه التقنيات إمكانيات هائلة، فإنها تُقدم أيضًا نقاط ضعف جديدة يمكن استغلالها.
التهديدات الناشئة
- هجمات الذكاء الاصطناعي: استخدام الذكاء الاصطناعي لتطوير هجمات أكثر تعقيدًا وتكيّفًا، مثل التزييف العميق (Deepfake) الذي يمكن استخدامه في عمليات الاحتيال.
- هجمات سلسلة التوريد (Supply Chain Attacks): استهداف نقاط الضعف في سلسلة توريد البرمجيات أو الأجهزة للوصول إلى المؤسسات.
- تهديدات إنترنت الأشياء: استغلال الأجهزة المتصلة بالإنترنت غير المؤمّنة كنقاط دخول للشبكات.
أهمية الاستثمار في أنظمة الأمان الذكية
يجب على المؤسسات الاستثمار في منصات الأمن التي تعتمد على الذكاء الاصطناعي والتعلم الآلي لتمكين الكشف الاستباقي عن التهديدات والاستجابة السريعة لها.
التعاون بين الحكومات والقطاع الخاص
لمواجهة التحديات السيبرانية المتزايدة، يصبح التعاون الوثيق بين الحكومات والقطاع الخاص أمرًا ضروريًا لتبادل المعلومات، تطوير أفضل الممارسات، وإنشاء استراتيجيات دفاعية قوية.
تعزيز المحاضرات بصيغة بوربوينت
لجعل المحاضرات جذابة وفعالة، يجب تعزيزها بصريًا باستخدام عروض PowerPoint مصممة باحترافية. إليك جدول يوضح كيف يمكن لكل محاضرة أن تتكامل مع عروض PowerPoint:
| المحاضرة | المحتوى الرئيسي | عناصر PowerPoint المقترحة |
|---|---|---|
| 1. مقدمة في الأمن السيبراني | تعريف، أهمية، أهداف، مفاهيم أساسية. | صورة لقفل رقمي، رسوم بيانية لثلاثية CIA، أيقونات للضعف والتهديد والمخاطر. |
| 2. التهديدات السيبرانية الشائعة | التصيد الاحتيالي، برامج الفدية، الهندسة الاجتماعية، DDoS. | أمثلة لرسائل بريد إلكتروني تصيدية، رسوم توضيحية لانتشار البرامج الضارة، مخططات لهجمات DDoS. |
| 3. إدارة المخاطر والوقاية | تقييم المخاطر، كلمات المرور القوية، MFA، التحديثات، النسخ الاحتياطي. | مخططات لعملية إدارة المخاطر، رسوم بيانية لقوة كلمات المرور، أيقونات للنسخ الاحتياطي والتحديثات. |
| 4. أدوات وتقنيات الحماية | جدران الحماية، مضادات الفيروسات، IDS/IPS، VPNs، التشفير. | رسوم توضيحية لعمل جدار الحماية، مخططات بسيطة لعملية التشفير، مقارنات بين IDS و IPS. |
| 5. استجابة الحوادث | خطوات الاستجابة، خطط التعافي، إطار عمل NIST، التدريب. | مخطط تدفق لخطوات الاستجابة للحوادث، رسوم توضيحية لإطار عمل NIST، صور لفرق الاستجابة. |
| 6. الأمن السيبراني المؤسسي والقوانين | سياسات الأمن، الثقافة الأمنية، GDPR، HIPAA. | مخططات تنظيمية لسياسات الأمن، رسوم بيانية لزيادة الوعي الأمني، خرائط توضح مناطق تطبيق القوانين. |
| 7. مستقبل الأمن السيبراني | AI، IoT، Cloud، التهديدات الناشئة (Deepfake)، التعاون. | رسوم بيانية لتطور التكنولوجيا، أيقونات للذكاء الاصطناعي وإنترنت الأشياء، مخططات للتعاون الحكومي. |
يمكن الاستعانة بقوالب PowerPoint الجاهزة والمجانية المتوفرة على مواقع مثل Slide Egg وFPPT.com لإنشاء عروض تقديمية جذابة بصريًا. يجب أن تركز كل شريحة على فكرة رئيسية واحدة، مع استخدام نص قليل ومختصر، والاعتماد بشكل كبير على الصور، الرسوم البيانية، والأيقونات لتوصيل المعلومة بفعالية.
الأسئلة الشائعة
ما هو الفرق بين التهديد والضعف في الأمن السيبراني؟
لماذا تعتبر المصادقة متعددة العوامل (MFA) مهمة جدًا؟
ما هي أهمية النسخ الاحتياطي للبيانات في الأمن السيبراني؟
ما هي أبرز اتجاهات الأمن السيبراني المتوقعة في عام 2025؟
الخلاصة
تُعد دورة الأمن السيبراني هذه خطة متكاملة لتقديم معرفة شاملة حول الدفاع الرقمي، بدءًا من الأساسيات وصولاً إلى التحديات المستقبلية. من خلال هيكل المحاضرات المصمم بعناية، والتكامل البصري مع عروض PowerPoint، يمكن للمشاركين اكتساب فهم عميق للمفاهيم الأساسية، وأنواع التهديدات، وأفضل الممارسات للحماية، واستراتيجيات الاستجابة للحوادث. الهدف الأسمى هو تمكين الأفراد والمؤسسات من بناء دفاعات سيبرانية قوية وفعالة، قادرة على مواجهة المشهد المتغير باستمرار للتهديدات السيبرانية في عام 2025 وما بعده.
استكشاف المزيد
- أفضل ممارسات أمان كلمات المرور للمؤسسات.
- دور الذكاء الاصطناعي في تعزيز الأمن السيبراني.
- كيفية بناء خطة استجابة فعالة للحوادث السيبرانية.
- أحدث التهديدات السيبرانية وتأثيرها على الأعمال الصغيرة.
نتائج بحث مرجعية
 higherlogicdownload.s3.amazonaws.com