
Formations Cybersécurité pour Dirigeants PME : Un Parcours sur Mesure
Découvrez des plans de formation ciblés pour renforcer la sécurité numérique de vos PME
Points Clés à Retenir
- Adaptabilité : Des formations modulées selon le niveau et les besoins des dirigeants.
- Conformité Réglementaire : Sensibilisation aux directives telles que NIS 2 et RGPD pour assurer une bonne gouvernance.
- Méthodologie Interactive : Combinaison de théorie, cas pratiques et ateliers permettant une assimilation concrète.
Introduction aux Plans de Formation
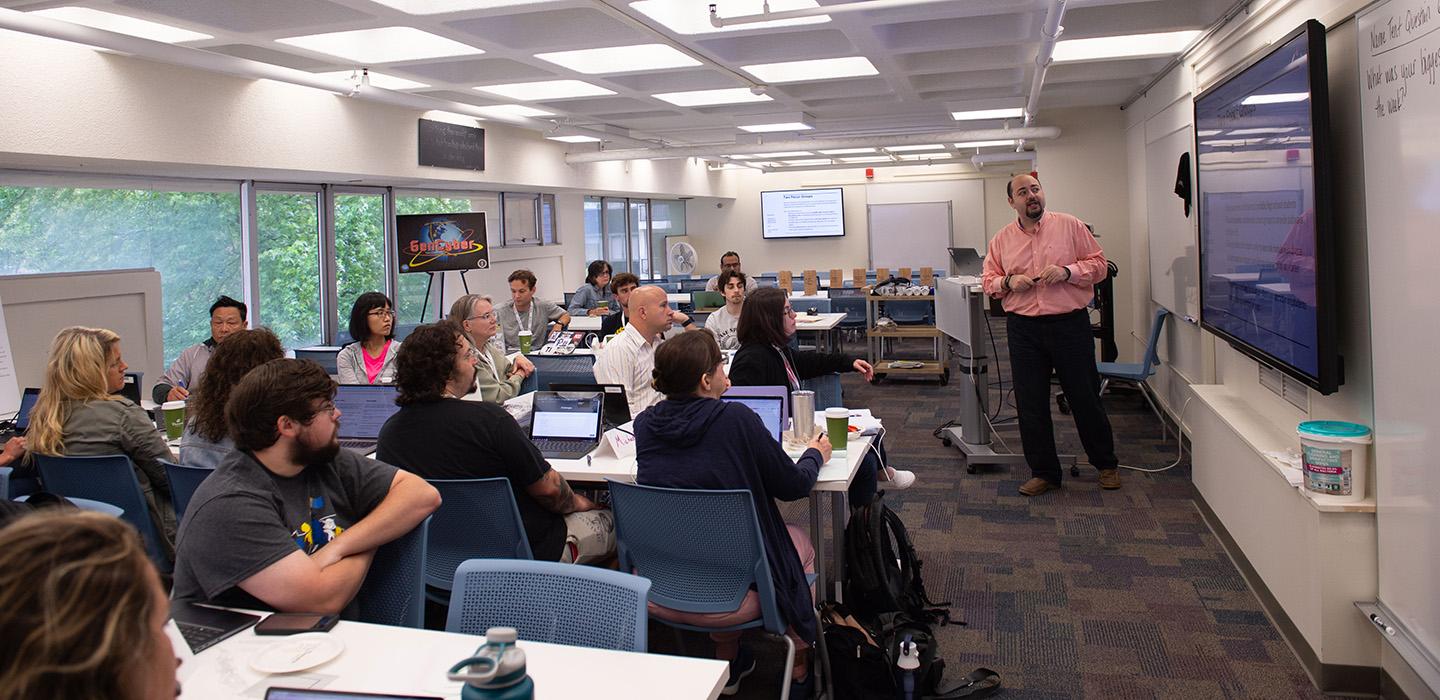
Face aux menaces croissantes liées aux cyberattaques, il est devenu impératif pour les dirigeants de PME de se doter des compétences nécessaires pour piloter la cybersécurité de leur entreprise. Les parcours de formation en présentiel permettent non seulement d’appréhender les fondamentaux de la sécurité numérique, mais aussi d’élaborer des stratégies efficaces pour prévenir et répondre aux incidents. La formation s’adresse aussi bien aux dirigeants désireux de sensibiliser leur équipe qu’aux responsables souhaitant intégrer la cybersécurité dans la stratégie globale de l’entreprise.
Plans de Formation en Présentiel en Cybersécurité
Plan 1 : Sensibilisation et Introduction à la Cybersécurité
Objectifs et Public Cible
Ce premier plan vise à sensibiliser les dirigeants aux enjeux cruciaux de la cybersécurité en leur fournissant une compréhension de base des menaces et des bonnes pratiques. Idéal pour ceux qui n'ont aucune connaissance préalable, le programme contribue à instaurer une culture de sécurité dès le niveau décisionnel.
Contenu et Modalités Pédagogiques
Le programme se structure autour de modules interactifs traitant :
- Les principales menaces numériques : phishing, ransomwares, etc.
- Les cadres réglementaires généraux, notamment le RGPD et la directive NIS 2.
- Les bonnes pratiques en gestion des mots de passe, authentification à deux facteurs, et sensibilisation des employés.
Modalités pédagogiques : conférences, études de cas réels et échanges interactifs.
Plan 2 : Formation Avancée en Gestion des Risques et Cybersécurité
Objectifs et Contenu
Cette formation approfondie est conçue pour les dirigeants qui souhaitent devenir des ambassadeurs de la cybersécurité au sein de leur PME. L’objectif principal est de former les décideurs à l’évaluation des risques, à la mise en place de politiques de sécurité, et à la gestion des incidents.
Les principaux modules comprennent :
- Évaluation des Risques : Identifier les actifs critiques et analyser les vulnérabilités.
- Mise en Place d’un Plan de Cybersécurité : Élaboration d’une politique de sécurité, stratégies de réponse aux incidents et audits internes.
- Sensibilisation Continue : Création d’une culture de sécurité, formation pratique des employés et simulations d’incidents.
Modalités Pédagogiques
Les méthodes utilisées incluent des ateliers pratiques, des études de cas détaillées et des simulations d’attaques pour tester la réactivité des participants.
Plan 3 : Conformité et Réglementation pour la Cybersécurité
Objectifs et Public Cible
Ce plan est spécifiquement axé sur la maîtrise des obligations légales et réglementaires. Il s’adresse aux dirigeants et responsables désireux de s’aligner sur les exigences du RGPD et les nouvelles normes issues de la directive NIS 2.
Contenu de la Formation
Les participants aborderont :
- Les obligations légales en cybersécurité et les règlements en vigueur
- L’intégration de mesures techniques et organisationnelles dans leur stratégie
- Les pratiques pour réussir les audits de conformité et préparer une réponse adéquate aux contrôles réglementaires
Le programme est structuré autour d’exposés théoriques et d’ateliers pratiques permettant d’intégrer ces contraintes dans la stratégie globale de l’entreprise.
Plan 4 : Technologies Émergentes et Solutions Innovantes en Cybersécurité
Objectifs et Public Cible
Ce plan de formation met l’accent sur l’incorporation des nouvelles technologies dans la gestion de la cybersécurité. Adapté aux dirigeants qui souhaitent être à la pointe de l'innovation, il explore l’impact de l’intelligence artificielle, de la blockchain et d'autres technologies sur la sécurité informatique.
Programme et Modules de la Formation
Les modules incluent :
- Introduction aux technologies émergentes en cybersécurité
- Cas pratiques d’utilisation de l’intelligence artificielle pour détecter et répondre aux menaces
- Utilisation de la blockchain pour renforcer la sécurité et la traçabilité des données
- Présentation d’outils et de logiciels de cybersécurité innovants adaptés aux PME
Ce plan allie séances théoriques et démonstrations pratiques, assurant que les dirigeants puissent évaluer comment ces technologies peuvent être intégrées dans leur plan de sécurité global.
Comparatif des Plans de Formation
| Plan de Formation | Durée | Objectif Principal | Public Cible | Contenu Clé |
|---|---|---|---|---|
| Sensibilisation et Introduction | 1 journée (7 heures) | Introduction aux menaces et bonnes pratiques | Dirigeants sans connaissances préalables |
|
| Gestion Avancée des Risques | 2 à 5 jours | Évaluation des risques et élaboration d’un plan stratégique | Dirigeants souhaitant approfondir leurs connaissances |
|
| Conformité et Réglementation | 1 journée (7 heures) | Maîtriser les obligations légales et audits | Responsables de conformité et dirigeants voulant répondre aux normes |
|
| Technologies Émergentes | 1 journée (7 heures) | Exploration des solutions innovantes en cybersécurité | Dirigeants et responsables IT en quête d'innovation |
|
Mise en Œuvre et Modalités d’Organisation
Choix du Prestataire
Il est essentiel de choisir un prestataire reconnu qui propose des formations adaptées aux PME et conforme aux référentiels de l’ANSSI, aux normes SecnumEdu-FC ou encore aux directives européennes (telles que NIS 2). Les organismes comme l’ANSSI, France Num, Efrei Executive Education, Securesphere ou encore les Chambres de Commerce et d’Industrie (CCI) fournissent des formations de qualité associant cours théoriques et pratiques.
Approche Pédagogique
Les formations en présentiel reposent sur un apprentissage mixte intégrant :
- Des exposés interactifs pour présenter les concepts clés et les menaces actuelles en cybersécurité.
- Des ateliers pratiques permettant aux dirigeants de simuler des scénarios de cyberattaque et de mettre en place des réponses adaptées.
- Des études de cas basées sur des incidents réels concernant des PME pour illustrer l’impact et la réactivité attendue.
- Des sessions de questions/réponses et des échanges directs avec des experts en cybersécurité.
Intégration au sein des Stratégies d’Entreprise
Intégrer ces formations dans la stratégie globale de l’entreprise permet aux dirigeants de disposer d’un référentiel de sécurité robuste. Cela favorise une communication efficace avec les équipes IT et de management, rationalise les investissements dans des solutions de cybersécurité, et renforce la capacité de l’entreprise à se conformer aux exigences réglementaires.
Références
-
La cybersécurité pour les dirigeants - Cyber.gouv.fr
- Formations en cybersécurité - France Num
- Formation cybersécurité dirigeants - Securesphere
- Référent cybersécurité TPE/PME - Efrei Executive Education
- Devenir Référent Cybersécurité - CCI Seine-et-Marne
Recommandations pour Approfondir
Last updated March 25, 2025