
Пошаговое руководство по созданию базы данных для веб-сайта товаров и услуг
Полное решение для разработки, безопасности и масштабируемости
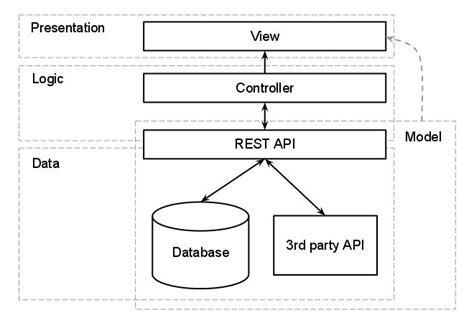
Ключевые выводы
- Проектирование эффективной структуры базы данных
- Обеспечение безопасности и надежности системы
- Масштабируемость и производительность для роста бизнеса
1. Проектирование структуры базы данных
Начальный этап разработки базы данных включает определение основных сущностей и их взаимосвязей. Для веб-сайта, предоставляющего товары и услуги, следует учитывать следующие основные категории:
1.1. Основные сущности и их связи
-
Пользователи (Users): Хранятся данные о клиентах и администраторах.
-
Категории (Categories): Включают основные и подкатегории для товаров и услуг.
-
Товары (Products): Содержат информацию о продуктах, такие как описание, цена и фотографии.
-
Услуги (Services): Включают описание услуг и примеры проектов.
-
Проекты (Projects): Представляют примеры выполненных проектов по услугам с описаниями и фотографиями.
-
Комментарии (Comments): Позволяют пользователям оставлять отзывы к проектам.
-
Заказы (Orders): Управляют информацией о заказах товаров и услуг.
-
Детали заказов (Order_Items): Содержат информацию о конкретных товарах или услугах в заказе.
1.2. Диаграмма сущностей и связей
Для наглядности рекомендуется создать диаграмму сущностей и связей (ERD), которая поможет визуализировать взаимосвязи между таблицами.
2. Создание базы данных в PostgreSQL
После проектирования структуры базы данных, переходите к её созданию в PostgreSQL.
2.1. Инициализация базы данных
Создайте новую базу данных:
CREATE DATABASE ecommerce;2.2. Создание таблиц
Используйте следующие SQL-запросы для создания необходимых таблиц:
-- Таблица пользователей
CREATE TABLE users (
    id SERIAL PRIMARY KEY,
    name VARCHAR(100) NOT NULL,
    email VARCHAR(150) UNIQUE NOT NULL,
    password_hash VARCHAR(255) NOT NULL,
    role VARCHAR(50) DEFAULT 'user',
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

-- Таблица категорий
CREATE TABLE categories (
    id SERIAL PRIMARY KEY,
    name VARCHAR(255) NOT NULL,
    parent_id INT REFERENCES categories(id) ON DELETE SET NULL,
    type VARCHAR(20) NOT NULL -- 'product' или 'service'
);

-- Таблица товаров
CREATE TABLE products (
    id SERIAL PRIMARY KEY,
    category_id INT REFERENCES categories(id) ON DELETE SET NULL,
    name VARCHAR(255) NOT NULL,
    description TEXT,
    price DECIMAL(10,2) NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

-- Таблица фотографий товаров
CREATE TABLE product_images (
    id SERIAL PRIMARY KEY,
    product_id INT REFERENCES products(id) ON DELETE CASCADE,
    image_url VARCHAR(255) NOT NULL
);

-- Таблица услуг
CREATE TABLE services (
    id SERIAL PRIMARY KEY,
    category_id INT REFERENCES categories(id) ON DELETE SET NULL,
    name VARCHAR(255) NOT NULL,
    description TEXT,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

-- Таблица проектов (услуг)
CREATE TABLE projects (
    id SERIAL PRIMARY KEY,
    service_id INT REFERENCES services(id) ON DELETE CASCADE,
    name VARCHAR(255) NOT NULL,
    description TEXT,
    price DECIMAL(10,2) NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

-- Таблица фотографий проектов
CREATE TABLE project_images (
    id SERIAL PRIMARY KEY,
    project_id INT REFERENCES projects(id) ON DELETE CASCADE,
    image_url VARCHAR(255) NOT NULL
);

-- Таблица комментариев к проектам
CREATE TABLE comments (
    id SERIAL PRIMARY KEY,
    project_id INT REFERENCES projects(id) ON DELETE CASCADE,
    user_id INT REFERENCES users(id) ON DELETE CASCADE,
    comment TEXT NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

-- Таблица заказов
CREATE TABLE orders (
    id SERIAL PRIMARY KEY,
    user_id INT REFERENCES users(id) ON DELETE CASCADE,
    total_amount DECIMAL(10,2) NOT NULL,
    status VARCHAR(50) NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

-- Таблица деталей заказов
CREATE TABLE order_items (
    id SERIAL PRIMARY KEY,
    order_id INT REFERENCES orders(id) ON DELETE CASCADE,
    product_id INT REFERENCES products(id),
    service_id INT REFERENCES services(id),
    quantity INT NOT NULL,
    price DECIMAL(10,2) NOT NULL
);
3. Настройка Backend на Node.js (ES6 с import)
Для взаимодействия с базой данных и предоставления API используем Node.js с использованием синтаксиса ES6.
3.1. Установка необходимых пакетов
Инициализируйте проект и установите необходимые зависимости:
npm init -y
npm install express pg sequelize bcrypt jsonwebtoken dotenv cors
3.2. Структура проекта
Организуйте проект следующим образом:
| Папка/Файл | Описание |
|---|---|
| models/ | Определение моделей Sequelize для таблиц базы данных |
| routes/ | Маршруты для API |
| controllers/ | Логика обработки запросов |
| middleware/ | Middleware для авторизации и обработки ошибок |
| config/ | Конфигурация базы данных и сервера |
| app.js | Основной файл сервера |
| .env | Переменные среды |
3.3. Конфигурация базы данных
Создайте файл config/database.js для подключения к PostgreSQL:
import { Sequelize } from 'sequelize';
import dotenv from 'dotenv';

dotenv.config();

const sequelize = new Sequelize(process.env.DB_NAME, process.env.DB_USER, process.env.DB_PASSWORD, {
  host: process.env.DB_HOST,
  dialect: 'postgres',
});

export default sequelize;
3.4. Определение моделей
Пример модели пользователя models/user.js:
import { DataTypes } from 'sequelize';
import sequelize from '../config/database.js';
import bcrypt from 'bcrypt';

const User = sequelize.define('User', {
  name: {
    type: DataTypes.STRING,
    allowNull: false,
  },
  email: {
    type: DataTypes.STRING,
    allowNull: false,
    unique: true,
  },
  password_hash: {
    type: DataTypes.STRING,
    allowNull: false,
  },
  role: {
    type: DataTypes.STRING,
    defaultValue: 'user',
  },
  created_at: {
    type: DataTypes.DATE,
    defaultValue: DataTypes.NOW,
  },
});

// Хэширование пароля перед сохранением
User.beforeCreate(async (user) => {
  user.password_hash = await bcrypt.hash(user.password_hash, 10);
});

export default User;
4. Реализация авторизации пользователей
Для обеспечения безопасности и управления доступом реализуем регистрацию и авторизацию с использованием JWT.
4.1. Регистрация пользователя
Создайте файл маршрута routes/auth.js:
import express from 'express';
import User from '../models/user.js';
import bcrypt from 'bcrypt';
import jwt from 'jsonwebtoken';

const router = express.Router();

// Регистрация
router.post('/register', async (req, res) => {
  const { name, email, password } = req.body;
  try {
    const existingUser = await User.findOne({ where: { email } });
    if (existingUser) return res.status(400).json({ message: 'Пользователь уже существует' });

    const user = await User.create({ name, email, password_hash: password });
    res.status(201).json({ message: 'Пользователь зарегистрирован', user: { id: user.id, name: user.name } });
  } catch (error) {
    res.status(500).json({ error: 'Ошибка сервера' });
  }
});

// Авторизация
router.post('/login', async (req, res) => {
  const { email, password } = req.body;
  try {
    const user = await User.findOne({ where: { email } });
    if (!user) return res.status(400).json({ message: 'Пользователь не найден' });

    const validPassword = await bcrypt.compare(password, user.password_hash);
    if (!validPassword) return res.status(400).json({ message: 'Неверный пароль' });

    const token = jwt.sign({ id: user.id, role: user.role }, process.env.JWT_SECRET, { expiresIn: '1h' });
    res.json({ token, user: { id: user.id, name: user.name } });
  } catch (error) {
    res.status(500).json({ error: 'Ошибка сервера' });
  }
});

export default router;
4.2. Middleware для проверки токенов
Создайте файл middleware/auth.js для аутентификации запросов:
import jwt from 'jsonwebtoken';

export const authenticateToken = (req, res, next) => {
  const authHeader = req.headers['authorization'];
  const token = authHeader && authHeader.split(' ')[1];

  if (!token) return res.status(401).json({ message: 'Доступ запрещен' });

  try {
    const decoded = jwt.verify(token, process.env.JWT_SECRET);
    req.user = decoded;
    next();
  } catch (err) {
    res.status(403).json({ message: 'Неверный токен' });
  }
};
5. Реализация функционала заказов товаров и услуг
Создание заказов требует взаимодействия между пользователями, товарами и услугами. Реализуем это с помощью соответствующих маршрутов и контроллеров.
5.1. Маршруты для заказов
Создайте файл маршрута routes/orders.js:
import express from 'express';
import { authenticateToken } from '../middleware/auth.js';
import Order from '../models/order.js';
import OrderItem from '../models/order_item.js';

const router = express.Router();

// Создание заказа
router.post('/', authenticateToken, async (req, res) => {
  const { items } = req.body; // Массив объектов { product_id, service_id, quantity, price }

  try {
    const order = await Order.create({ user_id: req.user.id, total_amount: 0, status: 'pending' });
    let total = 0;

    for (const item of items) {
      await OrderItem.create({
        order_id: order.id,
        product_id: item.product_id || null,
        service_id: item.service_id || null,
        quantity: item.quantity,
        price: item.price,
      });
      total += item.price * item.quantity;
    }

    order.total_amount = total;
    await order.save();

    res.status(201).json({ message: 'Заказ создан', order });
  } catch (error) {
    res.status(500).json({ error: 'Ошибка сервера' });
  }
});

// Получение заказов пользователя
router.get('/', authenticateToken, async (req, res) => {
  try {
    const orders = await Order.findAll({ where: { user_id: req.user.id }, include: [OrderItem] });
    res.json(orders);
  } catch (error) {
    res.status(500).json({ error: 'Ошибка сервера' });
  }
});

export default router;
6. Обеспечение безопасности
Безопасность является критически важным аспектом при разработке веб-приложений. Рассмотрим основные меры безопасности.
6.1. Использование HTTPS
Для защиты данных при передаче используйте HTTPS. Это обеспечит шифрование данных между клиентом и сервером.
6.2. Хеширование паролей
Пароли пользователей никогда не должны храниться в открытом виде. Используйте bcrypt для безопасного хеширования паролей.
6.3. JWT для аутентификации
JSON Web Tokens (JWT) позволяют безопасно передавать информацию между клиентом и сервером. Они используются для подтверждения подлинности пользователей.
6.4. Валидация данных
Все входные данные должны быть валидированы на стороне сервера. Используйте библиотеки вроде Joi для проверки корректности данных.
6.5. Хранение чувствительных данных в .env
Все чувствительные данные, такие как секретные ключи и пароли, должны храниться в файле .env и никогда не попадать в систему контроля версий.
7. Масштабируемость и производительность
При разработке системы важно предусмотреть возможность её масштабирования и обеспечения высокой производительности.
7.1. Пули соединений PostgreSQL
Используйте пулы соединений для эффективного управления подключениями к базе данных, что позволяет обрабатывать больше запросов одновременно.
7.2. Кэширование с Redis
Для ускорения доступа к часто запрашиваемым данным используйте кэширование с помощью Redis. Это значительно уменьшит нагрузку на базу данных.
7.3. Пагинация для больших списков
При работе с большими объемами данных внедрите пагинацию, чтобы избежать перегрузки сервера и улучшить пользовательский опыт.
7.4. Индексы на часто используемых полях
Создавайте индексы на полях, по которым часто выполняются запросы. Это ускорит выполнение этих запросов.
7.5. Горизонтальное масштабирование
Разделите приложение на микросервисы при необходимости, чтобы обеспечить горизонтальное масштабирование и более эффективное распределение нагрузки.
8. Дополнительные улучшения
Для повышения функциональности и удобства использования веб-сайта рассмотрите следующие дополнения.
8.1. Поиск по товарам и услугам
Реализуйте функционал поиска, который позволит пользователям быстро находить нужные товары и услуги по ключевым словам.
8.2. Загрузка нескольких фотографий
Добавьте возможность загрузки нескольких изображений для товаров и проектов, что улучшит визуальное представление.
8.3. Пагинация
Внедрите пагинацию для списков товаров и услуг, чтобы страницы загружались быстрее и были удобнее для навигации.
9. Пример структуры проекта
Ниже приведена примерная структура проекта Node.js:
ecommerce-backend/
├── models/           # Модели Sequelize
│   ├── user.js
│   ├── category.js
│   ├── product.js
│   ├── service.js
│   ├── project.js
│   ├── comment.js
│   ├── order.js
│   └── order_item.js
├── routes/           # Маршруты API
│   ├── auth.js
│   ├── products.js
│   ├── services.js
│   ├── projects.js
│   └── orders.js
├── controllers/      # Логика обработки запросов
│   ├── authController.js
│   ├── productController.js
│   ├── serviceController.js
│   ├── projectController.js
│   └── orderController.js
├── middleware/       # Middleware
│   ├── auth.js
│   └── errorHandler.js
├── config/           # Конфигурация
│   ├── database.js
│   └── server.js
├── services/         # Сервисы (например, для работы с внешними API)
├── app.js            # Основной файл сервера
├── package.json      # Зависимости и скрипты
└── .env              # Переменные среды
10. Заключение
Создание базы данных для веб-сайта, предлагающего товары и услуги, требует тщательного планирования и реализации. Следуя приведенному пошаговому руководству, вы сможете разработать надежную, безопасную и масштабируемую систему, способную поддерживать рост вашего бизнеса. Не забывайте регулярно обновлять зависимости и проводить аудит безопасности для поддержания высокого уровня защиты.
Ссылки на источники
Last updated January 20, 2025