
La Directive NIS2 et le Cyber Resilience Act : Renforcer la Cybersécurité de l'Union Européenne
Une analyse approfondie des nouvelles réglementations européennes pour un paysage numérique plus sûr
L'Union Européenne, face à l'intensification des cybermenaces, a mis en place deux cadres législatifs majeurs : la Directive NIS2 (Network and Information Security 2) et le Cyber Resilience Act (CRA). Ces deux initiatives visent à renforcer la cybersécurité à travers le bloc, mais elles opèrent à des niveaux et dans des domaines d'application distincts. Comprendre leurs objectifs, leurs exigences et leurs différences est crucial pour les entreprises et les organisations opérant dans l'UE ou plaçant des produits sur le marché européen.
Points Clés à Retenir
- Directive NIS2 : Cette directive élargit considérablement le champ d'application de son prédécesseur, la NIS1, en incluant un plus grand nombre de secteurs et d'entités, tant "essentielles" qu'"importantes". Elle met un accent fort sur la gestion des risques, la gouvernance d'entreprise et les obligations de signalement des incidents pour les opérateurs de services critiques et les fournisseurs de services numériques.
- Cyber Resilience Act (CRA) : Le CRA vise à renforcer la cybersécurité des produits avec des éléments numériques tout au long de leur cycle de vie. Il impose des exigences obligatoires aux fabricants, importateurs et distributeurs, garantissant que les produits mis sur le marché européen sont "sécurisés par conception".
- Synergie et Distinction : Bien que les deux réglementations partagent l'objectif commun d'améliorer la cybersécurité, la NIS2 se concentre sur la sécurité des réseaux et des systèmes d'information des organisations, tandis que le CRA se penche sur la sécurité intrinsèque des produits numériques eux-mêmes. Ils sont complémentaires et créent un cadre de cybersécurité plus cohérent et robuste pour l'UE.
La Directive NIS2 : Élever le Niveau de Cybersécurité Opérationnelle
La Directive NIS2 (Directive (UE) 2022/2555), qui est entrée en vigueur en janvier 2023 et devait être transposée en droit national par les États membres au plus tard le 17 octobre 2024, est une refonte et une expansion significatives de la Directive NIS originale de 2016. Son objectif principal est d'harmoniser et de renforcer les mesures de cybersécurité dans l'ensemble de l'Union Européenne, en s'attaquant aux lacunes identifiées dans la première directive.
Un Champ d'Application Élargi et des Catégories d'Entités Clarifiées
L'une des évolutions les plus marquantes de la NIS2 est son champ d'application étendu. Elle couvre désormais un plus grand nombre de secteurs jugés critiques pour l'économie et la société. Les entités sont classifiées en deux catégories principales : "essentielles" et "importantes", en fonction de leur taille et de l'importance de leurs services. Les secteurs concernés incluent, sans s'y limiter, l'énergie, les transports, la santé, l'infrastructure numérique, la banque, les services financiers, la gestion de l'eau, les services numériques et la fabrication de certains produits critiques. Cette expansion garantit que plus d'organisations sont tenues de respecter des normes de cybersécurité élevées.
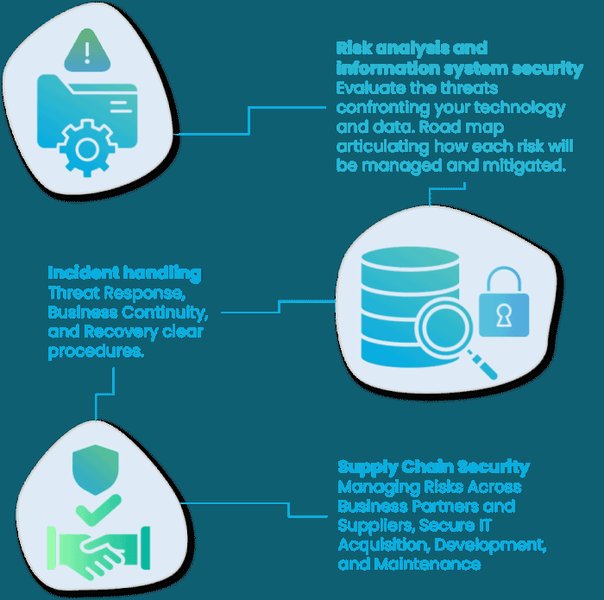
Infographie résumant les exigences clés de la Directive NIS2.
Exigences Clés de la NIS2
La NIS2 impose une série d'exigences rigoureuses aux entités concernées. Ces exigences peuvent être regroupées en plusieurs domaines :
Gestion des Risques de Cybersécurité
- Les organisations doivent mettre en œuvre des mesures techniques et organisationnelles appropriées et proportionnées pour gérer les risques liés à la sécurité des réseaux et des systèmes d'information qu'elles utilisent.
- Cela inclut l'analyse des risques, les politiques de sécurité des systèmes d'information, la gestion des incidents, la sécurité de la chaîne d'approvisionnement, la continuité des activités et la gestion des crises.
- Une attention particulière est portée à la sécurité de la chaîne d'approvisionnement, obligeant les entreprises à évaluer la sécurité de leurs fournisseurs directs et de l'ensemble de leur chaîne d'approvisionnement.
Gouvernance et Responsabilité d'Entreprise
- Les organes de direction des entités (par exemple, les conseils d'administration) sont tenus d'approuver et de superviser la mise en œuvre des mesures de cybersécurité.
- Les dirigeants doivent également suivre une formation en cybersécurité pour comprendre les risques et les mesures de gestion.
- Des sanctions significatives peuvent être imposées en cas de non-conformité, y compris des amendes pouvant atteindre 2% du chiffre d'affaires annuel mondial ou 10 millions d'euros, selon le montant le plus élevé.
Obligations de Signalement des Incidents
- La NIS2 introduit des délais stricts pour le signalement des incidents de cybersécurité significatifs. Un "avertissement précoce" doit être émis dans les 24 heures suivant la prise de connaissance de l'incident.
- Un rapport détaillé est attendu dans les 72 heures, suivi d'un rapport final dans les 14 jours.
- Ces exigences visent à améliorer la réactivité et la coopération entre les États membres et les autorités compétentes.
Coopération et Partage d'Informations
- La directive encourage une coopération accrue entre les États membres, notamment par le biais de réunions régulières du Groupe de coopération NIS et de l'échange d'informations sur les menaces et les vulnérabilités via le réseau des CSIRT (Computer Security Incident Response Teams).
- Des stratégies nationales de cybersécurité doivent être adoptées par chaque État membre, intégrant des politiques de sécurité de la chaîne d'approvisionnement, de gestion des vulnérabilités et de sensibilisation à la cybersécurité.
Le Cyber Resilience Act (CRA) : Sécuriser les Produits Numériques par Conception
Le Cyber Resilience Act (Règlement (UE) 2024/2847), entré en vigueur le 10 décembre 2024, avec des obligations principales applicables à partir du 11 décembre 2027, est une législation pionnière au niveau de l'UE. Il vise à créer un cadre unifié pour la cybersécurité des produits avec des éléments numériques tout au long de leur cycle de vie, depuis leur conception jusqu'à leur maintenance.
Portée et Objectifs du CRA
Le CRA s'applique à tous les produits avec des éléments numériques (matériel et logiciel) qui sont mis sur le marché de l'UE et qui peuvent être connectés à un appareil ou à un réseau. Cela inclut une vaste gamme de produits, des appareils IoT aux logiciels d'entreprise. L'objectif est de s'assurer que ces produits sont "sécurisés par conception et par défaut", comblant ainsi le vide législatif concernant la cybersécurité intrinsèque des produits.
Cette vidéo illustre comment le Cyber Resilience Act impactera les fabricants d'appareils et la conception de produits numériques.
Exigences Clés du CRA
Le CRA impose des obligations spécifiques aux différents acteurs économiques : fabricants, importateurs et distributeurs.
Obligations pour les Fabricants
- Exigences Essentielles de Cybersécurité : Les produits doivent être conçus, développés et produits de manière à assurer un niveau de cybersécurité approprié, conformément aux exigences essentielles de cybersécurité énoncées dans le règlement.
- Gestion des Vulnérabilités : Les fabricants doivent mettre en place des processus de gestion des vulnérabilités tout au long du cycle de vie du produit, y compris la mise à disposition de mises à jour de sécurité gratuites et en temps opportun.
- Signalement des Vulnérabilités et Incidents : Les fabricants sont tenus de signaler les vulnérabilités activement exploitées et les incidents de cybersécurité graves à l'ENISA (Agence de l'Union Européenne pour la Cybersécurité) et aux CERT (Computer Emergency Response Teams) nationaux via une plateforme de signalement unique dans des délais spécifiés (24 heures pour un signalement initial, 72 heures pour un rapport détaillé, et 14 jours pour un rapport final).
- Documentation Technique et Évaluation de la Conformité : Ils doivent établir une documentation technique détaillée démontrant la conformité aux exigences du CRA et, pour les produits plus critiques, passer par des évaluations de conformité par des tiers.
- Durée de Support : Le CRA exige une période de support avec des mises à jour de sécurité gratuites pour les utilisateurs finaux, garantissant que le fabricant gère activement les vulnérabilités pendant cette période.
Obligations pour les Importateurs et Distributeurs
- Ces acteurs doivent s'assurer que les produits qu'ils mettent sur le marché sont conformes aux exigences du CRA.
- Ils sont tenus d'informer les fabricants et les autorités de surveillance du marché en cas de vulnérabilité significative identifiée ou de suspicion de risque de cybersécurité.
Sanctions
La non-conformité avec le CRA peut entraîner des amendes allant jusqu'à 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu.
Comparaison et Complémentarité : NIS2 vs. CRA
Bien que la NIS2 et le CRA aient des objectifs similaires en matière de renforcement de la cybersécurité au sein de l'UE, leurs champs d'application et leurs approches sont distincts et complémentaires. La NIS2 se concentre sur les entités qui fournissent des services essentiels ou importants et vise à améliorer leur résilience opérationnelle face aux cybermenaces. Le CRA, quant à lui, s'attaque à la sécurité des produits numériques eux-mêmes, en s'assurant qu'ils sont "sécurisés par conception" dès le départ.
| Caractéristique | Directive NIS2 | Cyber Resilience Act (CRA) |
|---|---|---|
| Objectif Principal | Élever le niveau général de cybersécurité des réseaux et systèmes d'information dans l'UE pour les entités critiques. | Assurer la cybersécurité des produits avec des éléments numériques tout au long de leur cycle de vie, par conception et par défaut. |
| Champ d'Application | Organisations (entités "essentielles" et "importantes") opérant dans des secteurs critiques (énergie, transport, santé, services numériques, etc.). | Produits matériels et logiciels avec des éléments numériques mis sur le marché de l'UE. |
| Cible des Obligations | Opérateurs de services essentiels et fournisseurs de services numériques. | Fabricants, importateurs et distributeurs de produits numériques. |
| Nature des Exigences | Mesures de gestion des risques (techniques et organisationnelles), gouvernance, gestion des incidents, sécurité de la chaîne d'approvisionnement, formation, obligations de signalement. | Exigences de cybersécurité intrinsèques au produit (sécurité par conception), gestion des vulnérabilités, mises à jour de sécurité, signalement des vulnérabilités exploitées/incidents, documentation technique, évaluation de la conformité. |
| Focus Principal | Résilience opérationnelle des organisations et protection des services. | Sécurité intrinsèque des produits numériques et réduction des vulnérabilités. |
| Type d'Acteur Couvert (Exemple) | Hôpitaux, fournisseurs d'énergie, opérateurs de transports publics, services cloud. | Fabricants de smartphones, de routeurs IoT, de logiciels antivirus, de systèmes d'exploitation. |
| Délais de Notification d'Incident | "Avertissement précoce" 24h, rapport détaillé 72h, rapport final 14 jours pour les incidents significatifs. | 24h pour les vulnérabilités activement exploitées ou incidents graves impactant la sécurité du produit. |
| Sanctions de Non-Conformité | Jusqu'à 10 millions d'euros ou 2% du chiffre d'affaires annuel mondial (selon le montant le plus élevé). | Jusqu'à 15 millions d'euros ou 2.5% du chiffre d'affaires annuel mondial (selon le montant le plus élevé). |
En essence, si la NIS2 met l'accent sur la "cybersécurité en tant que service" et la résilience des infrastructures qui fournissent ces services, le CRA se concentre sur la "cybersécurité en tant que produit", garantissant que les éléments constitutifs de notre environnement numérique sont intrinsèquement sécurisés. Ensemble, ils forment une approche multicouche pour protéger le marché unique numérique de l'UE.

Un cadre de résilience cyber, essentiel pour naviguer dans le paysage réglementaire complexe de l'UE.
Impact et Préparation pour les Entreprises
Ces deux réglementations ont des implications profondes pour les entreprises, qu'elles soient situées dans l'UE ou qu'elles y commercialisent des produits ou des services. La non-conformité peut entraîner des sanctions financières importantes et des dommages réputationnels.
Mesures Proactives pour la Conformité
- Évaluation du Champ d'Application : Déterminer si votre organisation ou vos produits tombent sous le coup de la NIS2 (en tant qu'entité essentielle ou importante) ou du CRA (en tant que fabricant, importateur, distributeur de produits numériques).
- Mise en Œuvre de Systèmes de Gestion de la Cybersécurité : Pour la NIS2, cela signifie renforcer les mesures de gestion des risques, les politiques de sécurité, les plans de réponse aux incidents et la sécurité de la chaîne d'approvisionnement.
- Sécurité par Conception et Mise à Jour Continuelle : Pour le CRA, les fabricants doivent intégrer la cybersécurité dès les premières étapes de conception des produits et s'engager à fournir des mises à jour de sécurité régulières et un support continu.
- Formation et Sensibilisation : La formation du personnel et de la direction sur les risques et les meilleures pratiques de cybersécurité est une exigence clé de la NIS2.
- Procédures de Signalement d'Incidents : Mettre en place des mécanismes clairs et rapides pour détecter, analyser et signaler les incidents et les vulnérabilités conformément aux délais prescrits par les deux directives.
- Audits et Vérifications : Préparer des audits internes et externes pour vérifier la conformité et être prêt pour d'éventuelles inspections réglementaires.
Évaluation de la Préparation à la Cybersécurité : Un Radar de Résilience
Pour mieux visualiser la préparation d'une organisation face à ces nouvelles réglementations, on peut imaginer un radar de résilience cyber. Ce graphique permet de cartographier la force de l'organisation sur divers piliers de la cybersécurité, en tenant compte des exigences de la NIS2 et du CRA.
Ce radar illustre comment une organisation pourrait évaluer sa propre préparation. Les "labels" représentent des domaines clés de conformité influencés par la NIS2 et le CRA. La "Préparation Actuelle" montre le niveau actuel de maturité de l'organisation, tandis que "l'Objectif de Conformité" représente le niveau idéal à atteindre pour une conformité robuste et une résilience accrue. Une analyse de ce graphique permettrait d'identifier les domaines nécessitant des investissements et des améliorations prioritaires.
Foire Aux Questions (FAQ)
Qu'est-ce que la Directive NIS2 ?
Qu'est-ce que le Cyber Resilience Act (CRA) ?
Quelles sont les principales différences entre NIS2 et CRA ?
Quelles sont les conséquences de la non-conformité ?
Conclusion
La Directive NIS2 et le Cyber Resilience Act représentent des avancées majeures dans le cadre législatif de la cybersécurité de l'Union Européenne. En abordant à la fois la résilience opérationnelle des organisations et la sécurité intrinsèque des produits numériques, ces deux réglementations créent un écosystème numérique plus sûr et plus résilient. Les entreprises doivent proactivement évaluer leur conformité, adapter leurs pratiques et investir dans les mesures de cybersécurité nécessaires pour naviguer avec succès dans ce nouveau paysage réglementaire et se protéger efficacement contre les menaces croissantes.
Requêtes Recommandées
- Comment se conformer à la directive NIS2 ?
- Quelles sont les exigences de sécurité pour les produits IoT sous le CRA ?
- Comment la gestion des vulnérabilités est-elle abordée par le Cyber Resilience Act ?
- Quel est l'impact de NIS2 sur la sécurité des chaînes d'approvisionnement ?
