
如何在 Docker Compose 环境中有效禁用 Transparent Huge Pages
为 Redis、MongoDB 和 TokuDB 等应用程序优化内存管理的完整指南
主要要点
- 为什么需要禁用:Redis、MongoDB 和 TokuDB 等数据库系统在启用 THP 时会出现性能问题
- 禁用方法多样:可通过宿主机配置、Docker 配置或创建专用容器等多种方式实现
- 安全性考量:使用特权容器简单但存在安全风险,生产环境建议直接在宿主机禁用
什么是 Transparent Huge Pages 及为什么需要禁用
Transparent Huge Pages (THP) 是 Linux 内核中的一个内存管理功能,旨在通过使用较大的内存页面(通常为 2MB 而非标准的 4KB)来提高系统性能。然而,对于某些应用程序,特别是 Redis、MongoDB 和使用 TokuDB 引擎的 MySQL/MariaDB,THP 可能导致性能下降、内存使用效率低下或不可预测的延迟问题。
这些数据库系统的开发者明确建议在运行其软件时禁用 THP,因为 THP 可能会:
- 导致内存分配不均
- 增加内存碎片化
- 造成系统暂停和延迟峰值
- 影响数据库系统自身的内存管理策略
Docker Compose 环境中禁用 THP 的方法
方法 1:在宿主机操作系统级别禁用 THP
这是最推荐的方法,特别是在生产环境中。在宿主机上禁用 THP 后,所有容器都将继承这一设置。
临时禁用(重启后失效)
echo never > /sys/kernel/mm/transparent_hugepage/enabled
echo never > /sys/kernel/mm/transparent_hugepage/defrag
永久禁用(通过系统启动脚本)
创建文件 /etc/rc.local(如果不存在)并添加以下内容:
#!/bin/bash
echo never > /sys/kernel/mm/transparent_hugepage/enabled
echo never > /sys/kernel/mm/transparent_hugepage/defrag
exit 0
然后设置执行权限:
chmod +x /etc/rc.local或者,在系统引导参数中添加设置(适用于使用 GRUB 的系统):
# 编辑 /etc/default/grub 文件,修改 GRUB_CMDLINE_LINUX 行
GRUB_CMDLINE_LINUX="transparent_hugepage=never"

# 然后更新 GRUB
sudo update-grub
方法 2:在 Docker Compose 配置中使用 sysctls 设置
在 docker-compose.yml 文件中,您可以通过 sysctls 设置来禁用特定容器的 THP:
version: '2.1'
services:
  redis:
    image: redis:latest
    sysctls:
      - kernel.mm.transparent_hugepage.enabled=never
      - kernel.mm.transparent_hugepage.defrag=never
请注意,此方法要求 Docker 以特权模式运行,且可能不适用于所有 Docker 环境,特别是 Docker for Mac/Windows。
方法 3:创建专用容器禁用 THP
这种方法创建一个特权容器,在启动时禁用 THP,其他容器依赖于它:
步骤 1:创建禁用 THP 的 Dockerfile
FROM ubuntu:latest
COPY ./disable-thp.sh /disable-thp.sh
RUN chmod +x /disable-thp.sh
ENTRYPOINT ["/disable-thp.sh"]
步骤 2:创建禁用脚本 disable-thp.sh
#!/bin/bash
echo never > /sys/kernel/mm/transparent_hugepage/enabled
echo never > /sys/kernel/mm/transparent_hugepage/defrag
echo "THP disabled successfully"
tail -f /dev/null  # 保持容器运行
步骤 3:在 docker-compose.yml 中配置服务
version: '3'
services:
  thp-disabler:
    build: ./thp-disabler  # 包含Dockerfile和脚本的目录
    privileged: true       # 必须使用特权模式
    restart: always

  redis:
    image: redis:latest
    depends_on:
      - thp-disabler
方法 4:在容器启动命令中禁用 THP
如果您希望在特定容器内禁用 THP,可以在 docker-compose.yml 中修改启动命令:
version: '3'
services:
  redis:
    image: redis:latest
    privileged: true
    command: bash -c "echo never > /sys/kernel/mm/transparent_hugepage/enabled && echo never > /sys/kernel/mm/transparent_hugepage/defrag && redis-server"
各禁用方法的比较分析
| 禁用方法 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|
| 宿主机级别禁用 | 一次配置全局生效;最安全;性能最佳 | 需要宿主机root权限;可能影响其他应用程序 | 生产环境;自有服务器 |
| sysctls 配置 | 配置简单;针对特定容器 | 需要特权模式;不支持所有Docker环境 | 开发测试环境;Docker 2.1+ |
| 专用容器禁用 | 不需要修改宿主机;可移植性强 | 需要特权模式;增加复杂性;安全风险 | 无法修改宿主机的环境 |
| 容器启动命令 | 不需要额外容器;实现简单 | 需要特权模式;每个容器都需配置 | 单容器开发环境;快速测试 |
不同数据库系统对 THP 的需求分析
上图展示了不同数据库系统对 Transparent Huge Pages 的敏感程度。Redis 和 MongoDB 对 THP 最为敏感,其官方文档明确建议禁用 THP,而一般应用则受影响较小。
THP 的工作原理及其对数据库的影响
禁用 THP 后的性能验证
禁用 Transparent Huge Pages 后,应当验证设置是否生效并观察性能改善情况:
验证 THP 是否成功禁用
# 在宿主机或特权容器中执行
cat /sys/kernel/mm/transparent_hugepage/enabled
cat /sys/kernel/mm/transparent_hugepage/defrag
如果输出包含 [never],则表示 THP 已成功禁用。例如:always madvise [never]
衡量性能改善
禁用 THP 后,应关注以下指标的变化:
- 数据库查询延迟和稳定性
- 系统暂停频率
- 内存使用效率
- Redis 或 MongoDB 日志中的相关警告
实际演示:禁用 THP
上述视频详细演示了在 Linux 系统中禁用 Transparent Huge Pages 的过程,这些步骤同样适用于运行 Docker 的宿主机。
Redis 作为禁用 THP 的典型案例
Redis 是最常见的需要禁用 THP 的应用程序之一。Redis 的官方文档明确指出,启用 THP 可能导致 Redis 实例出现延迟峰值,特别是在内存压力较大的情况下。
使用 Docker Compose 运行 Redis 时,如果未禁用 THP,通常会在 Redis 日志中看到如下警告:
WARNING you have Transparent Huge Pages (THP) support enabled in your kernel. This will create latency and memory usage issues with Redis. To fix this issue run the command 'echo never > /sys/kernel/mm/transparent_hugepage/enabled' as root, and add it to your /etc/rc.local in order to retain the setting after a reboot. Redis must be restarted after THP is disabled.在 Docker Compose 环境中,可以采用以下方式为 Redis 禁用 THP:
version: '3'
services:
  # 专门用于禁用 THP 的容器
  thp-disabler:
    image: alpine:latest
    privileged: true
    command: sh -c "echo never > /sys/kernel/mm/transparent_hugepage/enabled && echo never > /sys/kernel/mm/transparent_hugepage/defrag && tail -f /dev/null"
    restart: always

  # Redis 服务,依赖于 thp-disabler
  redis:
    image: redis:latest
    depends_on:
      - thp-disabler
    ports:
      - "6379:6379"
常见问答 (FAQ)
相关图片
Linux 系统中管理 Transparent Huge Pages 设置的界面,禁用 THP 需要在系统级别进行配置。
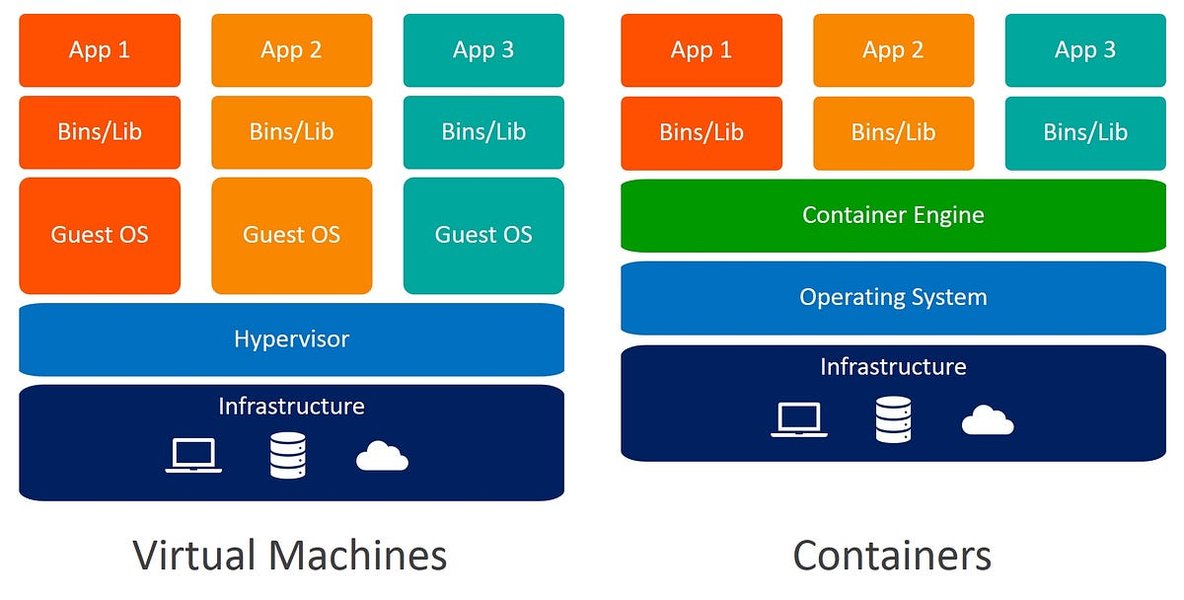
Docker 架构图,显示容器与宿主机内核的关系。系统级别的设置如 THP 通常在宿主机内核层面控制。
参考资料
- 禁用 Transparent Huge Pages (THP) - Docker Forums
- Running Redis in Docker Container with THP Warning - GitHub Redis Docker Issues
- 禁用 THP 的缺点及其默认启用原因 - Unix StackExchange
- 如何在 Docker for Mac/Windows 中禁用 THP - StackOverflow
- 如何禁用 Redis 和 TokuDB 所需的 THP - Docker Forums
- 禁用 Transparent Huge Pages 的详细指南 - Cloudera Documentation
探索更多
Last updated April 8, 2025