
掌握資安核心:打造企業第一道防線的高效教育訓練
提升員工資安意識與防護能力,保護企業資產免受內外部威脅的關鍵策略與實踐
關鍵要點
- 人為因素是最大風險: 超過50%的企業資安風險來自員工疏忽及缺乏資安意識,使資安教育訓練成為防禦策略的關鍵環節
- 客製化訓練內容: 根據不同角色(一般員工、IT人員、高階主管)制定差異化訓練內容,提高學習效果與實用性
- 互動式學習方法: 採用釣魚郵件模擬演練、密室逃脫等遊戲化教學方式,大幅提升員工參與度與記憶留存率
資安教育訓練的重要性
在數位轉型加速的時代,企業面臨的資安威脅不斷增加,而超過50%的資安風險來自於員工疏忽及缺乏資安意識。資安教育訓練已成為企業資安防護不可或缺的一環,它不僅能夠提升員工對資訊安全的重視,還能確保企業符合法規要求,如臺灣的資通安全管理法等相關規範。
一個全面的資安教育訓練計畫有助於:
- 提升員工的資安意識,減少人為錯誤導致的資安事件
- 建立企業整體的資安文化,形成集體防護意識
- 降低資安事件發生的機率及可能造成的損失
- 確保法規遵循,避免違法風險和罰款
- 強化客戶信任,保護企業聲譽
上圖展示了不同訓練方法對員工資安能力提升的比較。互動式訓練方法在各方面都顯著優於傳統訓練方法,特別是在提升員工意識和威脅識別能力方面效果更為顯著。
資安教育訓練的內容規劃
核心主題
資安基礎知識
資安教育訓練應從基礎開始,確保所有員工理解資訊安全的基本概念和重要性。內容應包括:
- 資訊安全的定義與重要性
- 機密性、完整性、可用性(CIA三要素)的概念
- 企業資安政策簡介
- 個人在資安防護中的角色與責任
常見資安威脅與攻擊手法
讓員工了解各種資安威脅的類型、特徵及攻擊手法,是預防資安事件的關鍵。主要內容包括:
- 社交工程攻擊:釣魚郵件、假冒網站、電話詐騙等
- 惡意軟體:病毒、木馬、勒索軟體等類型及其危害
- 密碼攻擊:暴力破解、字典攻擊、密碼噴灑攻擊等
- 網路攻擊:中間人攻擊、DDoS攻擊、SQL注入等
- 物理安全威脅:設備盜竊、未授權存取、肩窺等
安全最佳實踐
提供員工在日常工作中可以遵循的具體安全措施和指導原則:
- 強密碼管理:密碼複雜度、定期更換、使用密碼管理工具
- 多因素認證:啟用二次驗證,增加帳戶安全性
- 安全瀏覽習慣:識別不安全網站、避免點擊可疑連結
- 資料保護:敏感資料的正確處理、儲存和銷毀方法
- 設備安全:定期更新系統與軟體、安裝防毒軟體
- 遠距工作安全:使用VPN、保護家庭網路、避免使用公共Wi-Fi處理敏感資訊
資安政策與合規性
員工需要了解公司的資安政策和相關法規要求:
- 公司資安政策和程序
- 資通安全管理法及相關規範
- 個人資料保護法的要求與責任
- 行業特定的合規要求(如金融業、醫療業的特殊規範)
- 違反政策的後果與懲處措施
資安事件應變
當資安事件發生時,員工應知道如何正確應對:
- 資安事件的識別與報告程序
- 資安事件應變流程與角色分工
- 證據保存與事件記錄
- 事件後的復原與改進措施
依對象客製化訓練內容
| 對象類別 | 訓練重點 | 建議的訓練形式 | 訓練頻率 |
|---|---|---|---|
| 一般員工 |
- 基礎資安意識 - 電子郵件安全 - 密碼管理 - 社交工程防範 - 公司資安政策 |
- 線上課程 - 互動式工作坊 - 釣魚郵件模擬 - 資安宣導活動 |
每季一次 |
| IT與技術人員 |
- 進階技術防護 - 系統安全設置 - 漏洞管理 - 入侵偵測 - 事件應變 |
- 實機操作訓練 - 資安演練 - 技術研討會 - 專業認證課程 |
每月一次 |
| 高階主管 |
- 資安風險管理 - 資安治理 - 資安法規遵循 - 資安投資決策 - 危機管理 |
- 高階主管專場 - 個案研討 - 產業趨勢簡報 - 策略規劃會議 |
每半年一次 |
| 新進員工 |
- 公司資安政策 - 基本安全操作 - 資安責任與義務 - 報告程序 - 常見威脅介紹 |
- 新人訓練課程 - 線上學習模組 - 示範與實作 - 資安手冊 |
入職時 |
資安教育訓練的有效方法
多元化的訓練形式
資安教育訓練不應只是單調的簡報或講座,應採用多元化的形式提高員工的參與度和學習效果:
mindmap
root["資安教育訓練方法"]
線上學習
["自學式課程"]
["互動式教學模組"]
["微學習短影片"]
["線上測驗與評估"]
實體培訓
["講座與工作坊"]
["案例研討"]
["小組討論"]
["專家分享"]
互動式訓練
["釣魚郵件模擬"]
["資安演練"]
["密室逃脫遊戲"]
["角色扮演"]
遊戲化學習
["資安競賽"]
["情境模擬遊戲"]
["獎勵機制"]
["成就徽章"]
持續強化
["定期資安提醒"]
["資安電子報"]
["資安知識庫"]
["經驗分享平台"]
實施策略與最佳實踐
定期且持續的訓練
資安教育不應該是一次性活動,而應該是持續進行的過程。建議:
- 針對一般員工,每季至少進行一次資安意識更新
- 針對IT與技術人員,每月進行技術性更新與訓練
- 當出現新型威脅或公司政策變更時,立即進行特別訓練
真實案例分析
使用真實的資安事件案例進行教學,能夠讓員工更直觀地理解資安威脅的嚴重性:
- 分析國內外知名企業的資安事件與教訓
- 討論事件的原因、影響及如何預防
- 可能的話,分享公司內部曾經發生的資安事件(匿名處理)
模擬攻擊演練
通過模擬真實的攻擊場景,測試員工的應對能力:
- 定期進行釣魚郵件模擬測試
- 社交工程演練(例如偽裝身分詢問敏感信息)
- 紅隊演練(模擬真實駭客的攻擊手法)
培訓效果評估
定期評估訓練效果,並根據評估結果調整訓練計劃:
- 培訓前後的知識測驗
- 模擬攻擊的成功率監測
- 實際資安事件發生率的變化
- 員工反饋與建議收集
簡報設計最佳實踐
有效的資安教育訓練簡報應該具有以下特點:
- 簡潔明瞭:每頁幻燈片聚焦一個主題,避免資訊過載
- 視覺化呈現:使用圖表、圖像和影片,減少純文字內容
- 互動元素:加入問答、投票、小測驗等互動環節
- 實用性強:提供員工可以立即應用的具體建議和工具
- 情境化內容:使用與公司業務相關的例子和場景
- 分層次呈現:由淺入深,讓不同背景的員工都能理解
資安訓練視覺資源
以下是一些資安教育訓練中常用的視覺資源,能有效提升培訓效果:
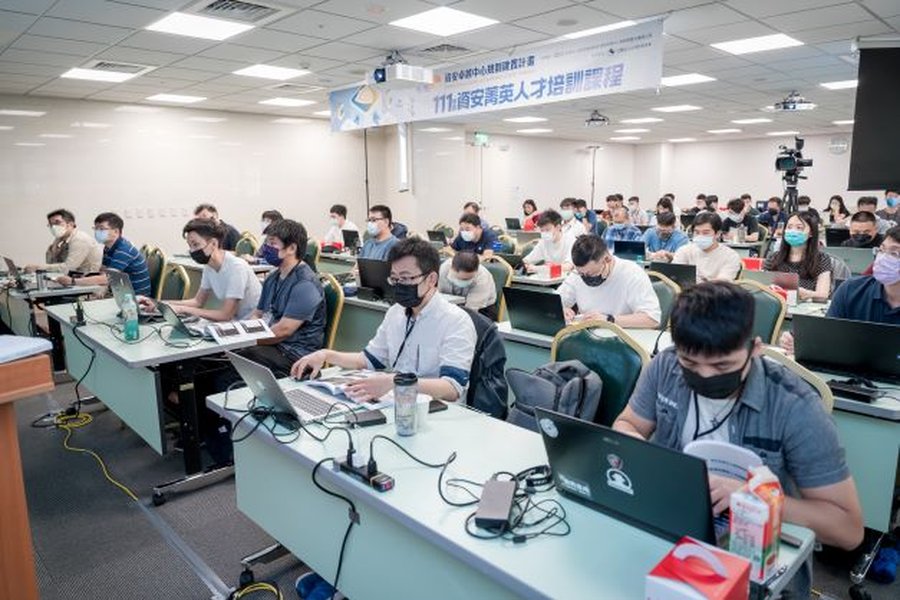
資安菁英人才培訓課程實景 - 互動式學習環境
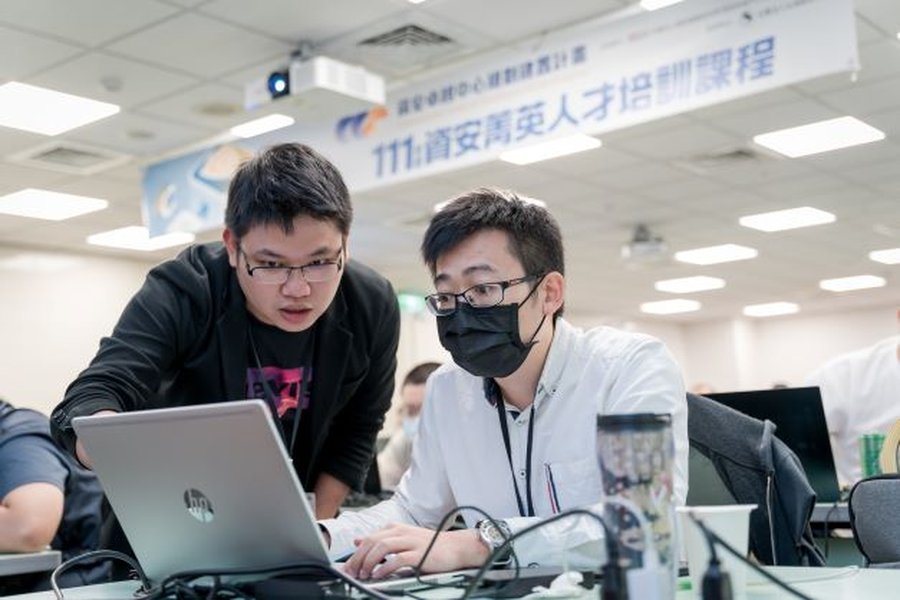
資安培訓實作課程 - 動手操作增強記憶
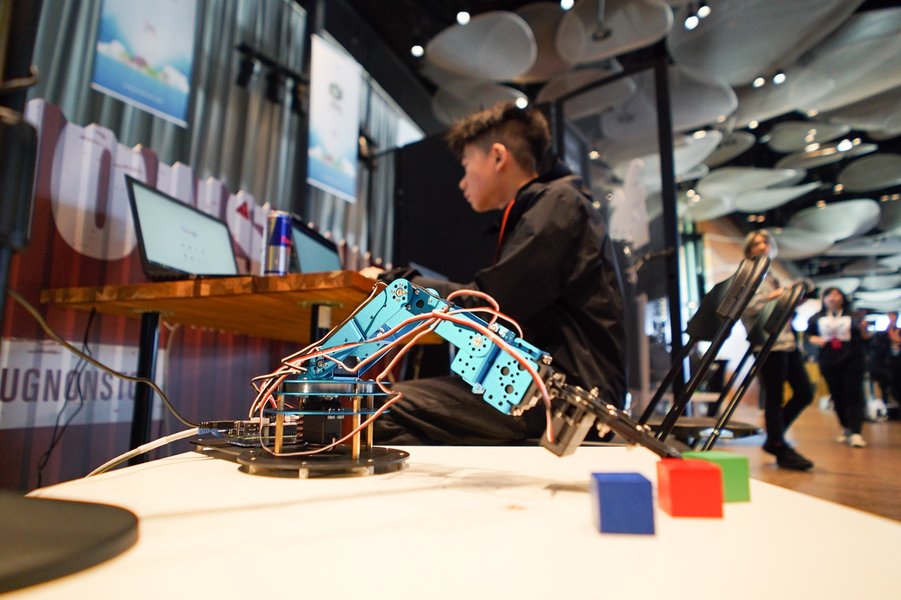
HITCON DEFENSE 資安競賽 - 培養團隊協作與實戰能力
企業資安防護佈建 - 全方位保護策略圖解
互動式資安訓練示範
觀看以下影片,了解如何進行有效的資安教育訓練,尤其是針對個人資料保護的部分:
此影片由臺灣雲市集製作,專門針對個資保護及資訊安全教育訓練,提供了實用的教學內容與方法。
資安教育訓練常見問題
我們公司規模較小,需要進行正式的資安教育訓練嗎?
如何提高員工參與資安訓練的積極性?
資安教育訓練的成效如何衡量?
如何製作資安教育訓練影片?
遠距工作環境下,如何有效進行資安教育訓練?
參考資源
-
國立中興大學計算機及資訊網路中心 - 資安教育訓練簡報專區
- 台灣證券交易所 - 上市櫃公司資安宣導教育訓練課程
- 數聯資安 - 資安通識教育訓練
- 行政院資通安全署 - 資安職能訓練發展藍圖
- TWCERT - 線上資訊安全教育訓練課程彙整
- e等公務園+學習平臺 - 113年資訊安全教育訓練(一般)
- 國立中山大學 - 資通安全教育訓練
推薦內容
Last updated April 6, 2025