
Acción Requerida: Su Guía Empática para Enviar el Formulario SAQ D con Stripe
Entendemos el cumplimiento PCI: Permítanos simplificar el proceso del SAQ D para usted.
Hemos preparado un borrador de correo electrónico que puede utilizar para comunicarse con sus usuarios sobre la necesidad de enviar el formulario SAQ D (Cuestionario de Autoevaluación) como parte de su integración con Stripe. Este correo electrónico está diseñado para ser claro, directo y empático, asegurando que el usuario comprenda la solicitud y se sienta apoyado durante el proceso.
Puntos Clave para el Usuario
- Acción Necesaria: La presentación del formulario SAQ D es un requisito derivado de la integración con Stripe para mantener el cumplimiento de seguridad.
- Sin Urgencia Inmediata: No hay una fecha límite estricta, eliminando la necesidad de prórrogas, pero se recomienda actuar con prontitud.
- Soporte Disponible: Se proporciona un enlace directo al panel de Stripe y se ofrece ayuda para cualquier duda o dificultad.
Borrador de Correo Electrónico para el Usuario
A continuación, encontrará el borrador de correo electrónico. Puede copiarlo, personalizar los detalles entre corchetes ([...]) y enviarlo a su usuario.
Asunto: Importante: Envío del Formulario SAQ D para su Integración con Stripe
Estimado/a [Nombre del usuario],
Espero que este mensaje le encuentre muy bien.
Nos ponemos en contacto para recordarle amablemente sobre un paso importante relacionado con su integración de pagos a través de Stripe. Para asegurar que todo siga funcionando sin problemas y cumpliendo con los estándares de seguridad de la industria, es necesario que presente el formulario SAQ D (Cuestionario de Autoevaluación).
Entendemos que los temas de cumplimiento, como el Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS), pueden parecer complejos. Queremos asegurarle que este es un procedimiento estándar diseñado para proteger tanto su negocio como los datos sensibles de sus clientes. Su seguridad y tranquilidad son muy importantes para nosotros.
Una buena noticia es que no hay una fecha de vencimiento específica para enviar este formulario. Esto significa que no necesita preocuparse por solicitar una prórroga. Puede tomarse el tiempo necesario para completarlo adecuadamente.
Sin embargo, le pedimos encarecidamente que, en cuanto reciba el formulario SAQ D, proceda a completarlo y enviarlo lo antes posible. Hacerlo con prontitud nos ayuda a todos a mantener un entorno de pagos seguro y conforme a las normativas vigentes, evitando posibles contratiempos futuros.
Para facilitarle el proceso y ofrecerle más detalles, puede consultar la sección de cumplimiento en su panel de control de Stripe. Aquí tiene el enlace directo:
https://dashboard.stripe.com/settings/compliance/ecommerce/flow
En este panel, a menudo encontrará recursos útiles e incluso asistentes que le guiarán paso a paso.
Sabemos que pueden surgir preguntas. Si en algún momento necesita ayuda para entender o completar el formulario, o si tiene cualquier otra duda, por favor, no dude en contactarnos. Estamos aquí para apoyarle en cada paso.
Agradecemos sinceramente su atención a este asunto y su compromiso continuo con la seguridad en los pagos. Su colaboración es fundamental.
Saludos cordiales,
[Su Nombre]
[Su Cargo o Empresa]
[Información de contacto opcional: Teléfono / Correo electrónico]
Comprendiendo el Cumplimiento PCI DSS y el SAQ D
¿Qué es PCI DSS?
El Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) es un conjunto de requisitos de seguridad diseñados para garantizar que todas las empresas que aceptan, procesan, almacenan o transmiten información de tarjetas de crédito mantengan un entorno seguro. Es un estándar global crucial para prevenir el fraude y las brechas de datos.
¿Qué es un SAQ?
Un Cuestionario de Autoevaluación (SAQ, por sus siglas en inglés) es una herramienta de validación utilizada por comerciantes y proveedores de servicios para autoevaluar su cumplimiento con el PCI DSS. Existen diferentes tipos de SAQ, cada uno aplicable a distintos entornos de procesamiento de pagos.
El SAQ D: El Más Completo
El SAQ D es el cuestionario más extenso y detallado. Generalmente aplica a comerciantes que no cumplen los criterios para otros tipos de SAQ más simplificados. Esto a menudo incluye a aquellos que almacenan datos de tarjetas de crédito electrónicamente o cuyas arquitecturas de procesamiento son más complejas. Si su integración con Stripe requiere el SAQ D, significa que ciertos aspectos de cómo maneja los datos de pago o su infraestructura tecnológica caen bajo estos requisitos más rigurosos.
Aunque pueda parecer intimidante, completar el SAQ D es un paso vital para asegurar una protección robusta de los datos. Stripe proporciona herramientas y guías para simplificar este proceso, como se menciona en el correo electrónico.
Comparativa de Complejidad entre Tipos de SAQ
Visualizando el Esfuerzo Requerido
No todos los SAQ son iguales. El tipo requerido depende de cómo una empresa procesa las transacciones con tarjeta. El SAQ D es conocido por ser el más exhaustivo. El siguiente gráfico compara de forma estimada la complejidad relativa, el alcance de los requisitos y el esfuerzo típico asociado con algunos de los SAQ más comunes, incluido el SAQ D.
Este gráfico ilustra por qué el SAQ D requiere una atención más detallada en comparación con otros formularios como el SAQ A (para comerciantes que externalizan completamente el procesamiento y no almacenan datos) o el SAQ A-EP (para comerciantes de comercio electrónico que externalizan pero cuyo sitio web puede impactar la seguridad de la transacción).
Flujo del Proceso de Envío del SAQ D
Pasos Clave para el Cumplimiento
Para ayudar a visualizar el proceso que el usuario debe seguir, hemos creado un mapa mental simple que describe los pasos principales desde la recepción hasta el envío del formulario SAQ D a través del panel de Stripe.
Este mapa mental simplifica el viaje del usuario, destacando las etapas clave para una presentación exitosa del SAQ D.
Áreas Clave Cubiertas por el SAQ D
Resumen de Requisitos Relevantes
El SAQ D abarca una amplia gama de requisitos de seguridad del PCI DSS. La siguiente tabla resume algunas áreas clave que los comerciantes que completan el SAQ D, especialmente aquellos que utilizan integraciones como Stripe, deben abordar.
| Área de Requisito PCI DSS | Descripción General | Consideraciones Típicas para Usuarios de SAQ D |
|---|---|---|
| Req 1: Seguridad de Red | Instalar y mantener una configuración de firewall para proteger los datos del titular de la tarjeta. | Asegurar firewalls, segmentación de red (si aplica), revisar reglas de firewall regularmente. |
| Req 2: Configuraciones Seguras | No usar valores predeterminados suministrados por el proveedor para contraseñas y otros parámetros de seguridad. | Cambiar contraseñas predeterminadas, endurecer configuraciones del sistema, mantener un inventario de sistemas. |
| Req 3: Protección de Datos Almacenados | Proteger los datos almacenados del titular de la tarjeta. | Minimizar el almacenamiento de datos, cifrar datos en reposo, gestionar claves de cifrado de forma segura (Nota: Stripe ayuda a minimizar la necesidad de almacenar datos sensibles directamente). |
| Req 4: Cifrado en Tránsito | Cifrar la transmisión de datos del titular de la tarjeta a través de redes públicas abiertas. | Usar TLS/SSL fuerte para todas las transmisiones (Stripe gestiona esto para las transacciones directas a su API). |
| Req 5: Protección contra Malware | Proteger todos los sistemas contra malware y actualizar regularmente el software o programas antivirus. | Instalar y mantener software antivirus actualizado en sistemas relevantes. |
| Req 6: Desarrollo y Mantenimiento Seguros | Desarrollar y mantener sistemas y aplicaciones seguras. | Aplicar parches de seguridad rápidamente, seguir prácticas de codificación segura, realizar revisiones de código. |
| Req 7: Restricción de Acceso | Restringir el acceso a los datos del titular de la tarjeta según la necesidad de saber del negocio. | Implementar controles de acceso basados en roles, principio de privilegio mínimo. |
| Req 8: Autenticación | Identificar y autenticar el acceso a los componentes del sistema. | Usar contraseñas fuertes, autenticación multifactor (MFA), gestionar identificadores de usuario. |
| Req 9: Seguridad Física | Restringir el acceso físico a los datos del titular de la tarjeta. | Proteger el acceso físico a servidores, terminales y medios (menos relevante si se usa solo la nube/Stripe hospedado, pero aún aplica a oficinas/dispositivos). |
| Req 10: Registro y Monitoreo | Rastrear y monitorear todo el acceso a los recursos de red y los datos del titular de la tarjeta. | Implementar registros de auditoría, revisar registros regularmente, usar sistemas de detección de intrusiones (si aplica). |
| Req 11: Pruebas de Seguridad | Probar regularmente los sistemas y procesos de seguridad. | Realizar escaneos de vulnerabilidad trimestrales (por un ASV), pruebas de penetración anuales (si aplica). |
| Req 12: Políticas de Seguridad | Mantener una política que aborde la seguridad de la información para todo el personal. | Documentar políticas y procedimientos de seguridad, realizar capacitación de concienciación sobre seguridad. |
Esta tabla no es exhaustiva, pero proporciona una visión general de la amplitud de los controles de seguridad evaluados en el SAQ D. La integración específica con Stripe puede simplificar el cumplimiento en algunas áreas (como el manejo directo de datos de tarjetas), pero el SAQ D aún requiere una revisión cuidadosa de todos los requisitos aplicables al entorno del comerciante.
Visualizando el Cumplimiento PCI
Recursos y Contexto Adicional
Comprender los diferentes tipos de SAQ y cómo encajan en el marco de cumplimiento PCI DSS puede ser útil. Las siguientes imágenes proporcionan contexto visual sobre los cuestionarios de autoevaluación y la seguridad en los pagos.
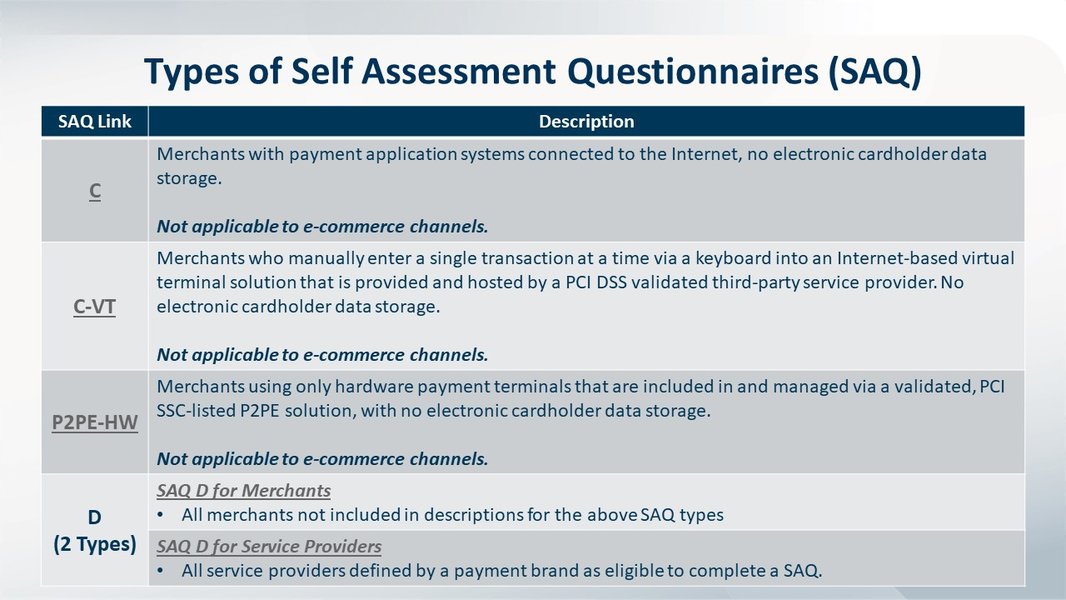
Fuente: ermprotect.com
Fuente: pcidssguide.com
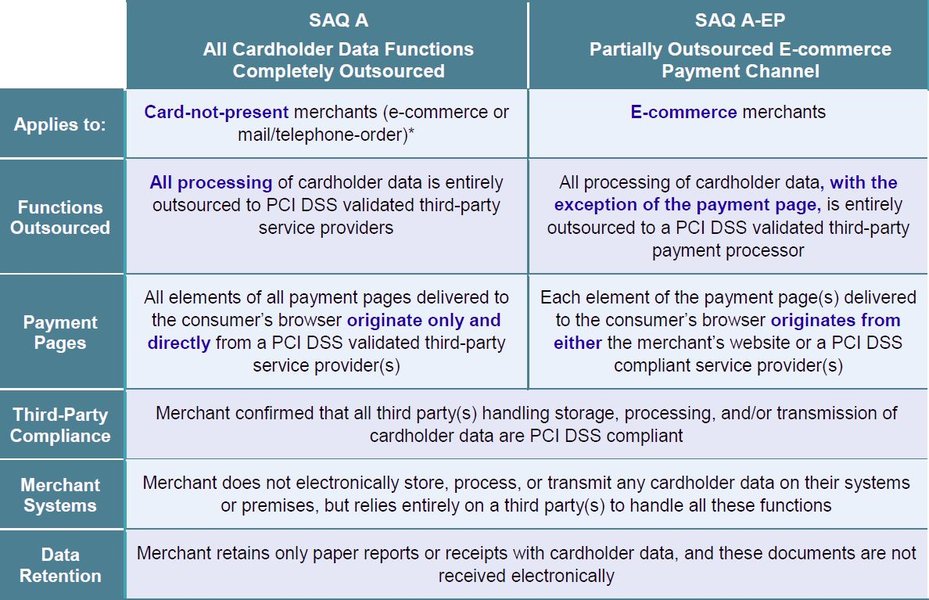
Fuente: techinasia.com
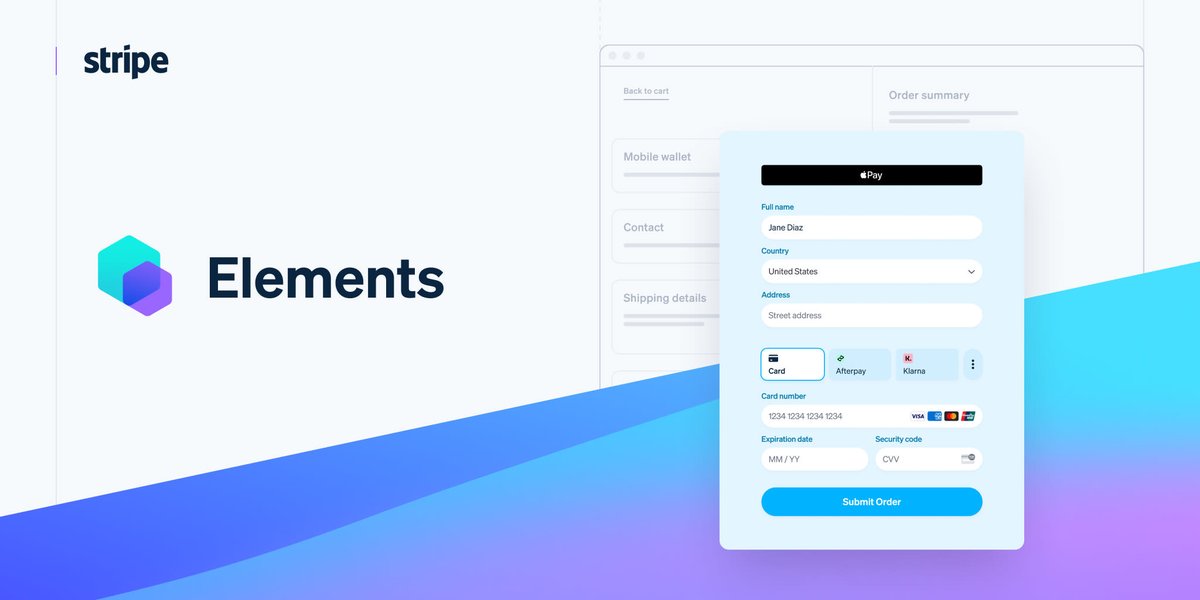
Fuente: stripe.com
Estas imágenes ilustran la variedad de cuestionarios disponibles y resaltan que el SAQ D es uno de los más completos. También muestran cómo soluciones como Stripe Elements están diseñadas para ayudar a los comerciantes a reducir su alcance de cumplimiento PCI.
Preguntas Frecuentes (FAQ)
Respuestas a sus Dudas Comunes
► ¿Qué es exactamente el formulario SAQ D?
► ¿Por qué necesito enviar el SAQ D debido a mi integración con Stripe?
► ¿Realmente no hay fecha límite? ¿Por qué debería enviarlo pronto?
► ¿Qué pasa si necesito ayuda para completar el formulario?
► ¿Tengo que hacer esto todos los años?
Referencias
- Panel de Cumplimiento de Stripe - Stripe
- Guía de Cumplimiento PCI de Stripe - Stripe
-
Seguridad en Stripe - Stripe
- Pagos con Stripe Terminal y Cumplimiento PCI - Stripe Support
- ¿Necesito Cumplimiento PCI con Stripe? - PCI Policy Portal
- PCI SAQ D para Proveedores de Servicios y Comerciantes - PCI DSS GUIDE
Lecturas Recomendadas
Last updated April 5, 2025