
Audit SOX IT : Comment Naviguer les Complexités Cyber de 2025 pour Assurer la Fiabilité Financière ?
Une analyse approfondie des méthodes, défis et meilleures pratiques pour optimiser vos audits SOX dans un paysage numérique en constante évolution.
Points Clés à Retenir
- Intégration Cyber Cruciale : Les contrôles de cybersécurité sont désormais indissociables de la conformité SOX, nécessitant une évaluation rigoureuse des risques et des défenses contre les menaces numériques évolutives pour garantir l'intégrité des données financières.
- Modernisation par l'Automatisation : L'adoption de technologies comme l'IA, le monitoring continu et les outils d'audit automatisés est essentielle pour améliorer l'efficacité, la précision et la rapidité des audits IT SOX face à la complexité croissante des systèmes.
- Approche Basée sur les Risques et Collaboration : Prioriser les efforts d'audit sur les domaines les plus critiques, aligner les contrôles sur des cadres reconnus (ex: NIST CSF), et renforcer la collaboration entre les équipes IT, sécurité, audit et finance sont fondamentaux pour une conformité SOX robuste en 2025.
Comprendre SOX et le Rôle Central des Audits IT
La loi Sarbanes-Oxley (SOX), promulguée en réponse à d'importants scandales financiers, a pour objectif premier de protéger les investisseurs en améliorant la précision, la fiabilité et la transparence des informations financières publiées par les entreprises cotées en bourse. Elle impose des exigences strictes en matière de gouvernance d'entreprise et de contrôles internes.
Au cœur de SOX se trouvent les Sections 302 et 404 :
- Section 302 : Exige que les dirigeants (CEO et CFO) certifient personnellement l'exactitude des états financiers trimestriels et annuels et l'efficacité des contrôles et procédures de divulgation.
- Section 404 : Impose aux entreprises d'établir, de maintenir et d'évaluer l'efficacité de leurs contrôles internes sur l'information financière (ICFR - Internal Controls over Financial Reporting). Elle requiert également un rapport d'audit externe indépendant sur l'évaluation de ces contrôles par la direction.
Dans le contexte actuel, où les systèmes d'information (IT) sont omniprésents dans la gestion et la production des données financières, l'audit IT SOX est devenu une composante indispensable de l'audit global. Sa mission est d'évaluer si les contrôles informatiques mis en place garantissent l'intégrité, la disponibilité, la sécurité et la confidentialité des informations financières.
La loi Sarbanes-Oxley impose des contrôles internes stricts pour la fiabilité financière.
Le Rôle Indispensable de l'IT et de la Cybersécurité dans la Conformité SOX
La dépendance croissante aux technologies de l'information signifie que la robustesse des contrôles internes financiers est intrinsèquement liée à la fiabilité et à la sécurité des systèmes IT sous-jacents. L'audit IT SOX se concentre donc sur l'évaluation des Contrôles Généraux Informatiques (CGI ou ITGC - IT General Controls) et des contrôles d'application qui supportent directement ou indirectement les processus de reporting financier.
Les Contrôles Généraux Informatiques (ITGC) Expliqués
Les ITGC constituent la fondation sur laquelle reposent les contrôles d'application spécifiques. Ils visent à garantir un environnement informatique globalement fiable et sécurisé. Les domaines clés évalués lors d'un audit IT SOX incluent :
Gestion des Accès Logiques
Ce contrôle vise à s'assurer que seuls les individus autorisés peuvent accéder aux systèmes, applications et données financières, en fonction de leurs rôles et responsabilités (principe du moindre privilège). Cela inclut les processus d'octroi, de modification et de révocation des accès, ainsi que la revue périodique des droits. Risques associés : accès non autorisé, fraude, modification ou vol de données.
Gestion des Changements
Ce processus contrôle la manière dont les modifications sont apportées aux systèmes d'information, aux applications et à l'infrastructure IT. Il garantit que tous les changements sont dûment autorisés, testés, documentés et déployés de manière contrôlée pour éviter d'introduire des erreurs ou des vulnérabilités. Risques associés : erreurs de traitement, failles de sécurité, indisponibilité des systèmes.
Gestion des Opérations IT
Ces contrôles assurent la continuité et l'efficacité des opérations informatiques quotidiennes qui soutiennent les processus financiers. Cela comprend la planification des tâches (batch processing), la surveillance des systèmes, la gestion des incidents et, crucialement, les processus de sauvegarde et de restauration des données. Risques associés : perte de données, interruption des activités, retards dans le reporting financier.
Sécurité des Données et Réponse aux Incidents
Ce domaine, de plus en plus critique, couvre les mesures techniques et organisationnelles visant à protéger les systèmes et les données financières contre les menaces internes et externes (malware, piratage, accès physique non autorisé). Il inclut également la capacité à détecter les incidents de sécurité et à y répondre rapidement pour minimiser leur impact. Risques associés : violations de données, cyberattaques, compromission de l'intégrité/confidentialité, rapports frauduleux.
Évaluation de l'Efficacité des Audits SOX IT Actuels
Méthodes Traditionnelles et Leurs Limites
Les audits IT SOX traditionnels reposent souvent sur des examens de documentation, des entretiens, des tests d'échantillons (par exemple, vérifier un certain nombre de comptes utilisateurs créés ou de changements approuvés) et des walkthroughs pour comprendre les processus. Bien qu'utiles, ces méthodes présentent des limites :
- Caractère ponctuel : Les tests sont souvent réalisés une fois par an, ne fournissant qu'un instantané de l'efficacité des contrôles.
- Intensifs en main-d'œuvre : Les collectes de preuves et les tests manuels sont chronophages et coûteux.
- Réactifs plutôt que proactifs : Ils détectent les défaillances après coup plutôt que de les prévenir ou de les identifier en temps réel.
- Sujets aux erreurs humaines : L'échantillonnage et l'analyse manuelle peuvent manquer certaines anomalies ou erreurs.
Succès et Lacunes Persistantes
Indéniablement, les audits SOX ont contribué à améliorer la gouvernance et la fiabilité de l'information financière. Ils ont forcé les entreprises à mieux documenter et formaliser leurs contrôles IT. Cependant, l'évolution rapide des technologies et des menaces signifie que les approches traditionnelles peinent parfois à suivre le rythme. La complexité croissante des environnements (cloud, SaaS, microservices) et la sophistication des cyberattaques exigent des méthodes d'audit plus dynamiques, continues et axées sur la technologie.
Naviguer le Paysage SOX en 2025 : Défis et Exigences
L'année 2025 apporte son lot de défis et d'exigences nouvelles pour les audits IT SOX, accentuant la nécessité d'une vigilance et d'une adaptation constantes.
Menaces Cybernétiques en Escalade
Les cybermenaces, telles que les ransomwares ciblés, le phishing sophistiqué et les attaques sur la chaîne d'approvisionnement logicielle, sont plus fréquentes et potentiellement dévastatrices. Une compromission des systèmes financiers peut directement impacter l'exactitude des états financiers, rendant la cybersécurité non plus un simple contrôle IT, mais un pilier fondamental de la conformité SOX.
Complexité des Environnements IT Modernes
L'adoption massive du cloud computing (IaaS, PaaS, SaaS), de l'intelligence artificielle (IA) dans les processus financiers, de l'Internet des Objets (IoT) et des architectures distribuées complexifie la cartographie des systèmes, des flux de données et des contrôles pertinents pour SOX. Auditer ces environnements interconnectés et souvent gérés par des tiers demande une expertise pointue.
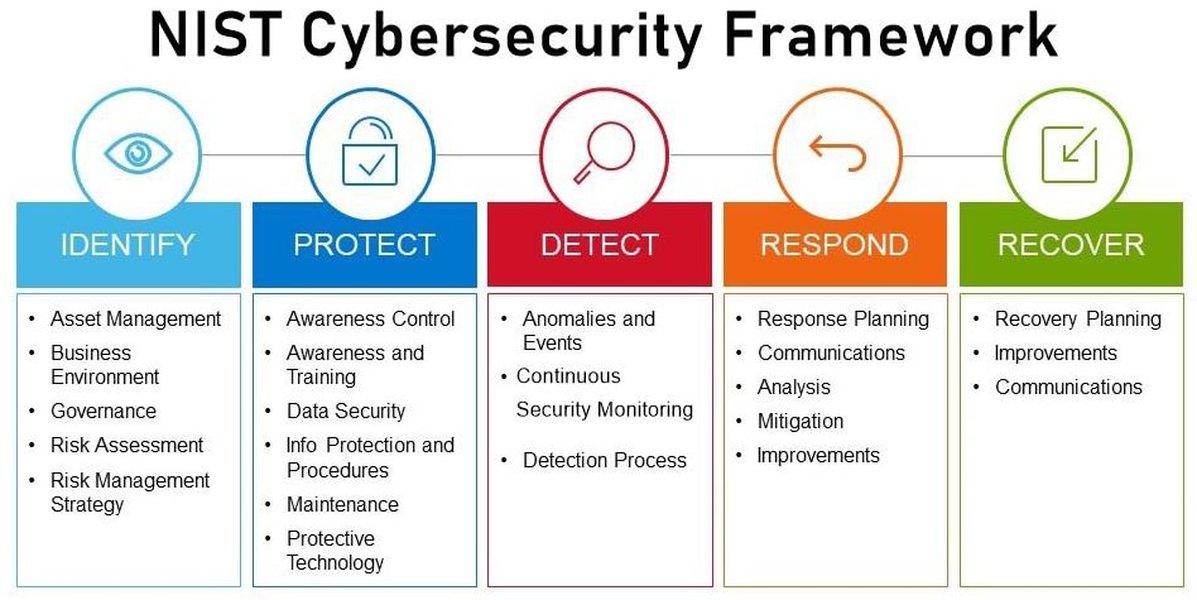
Les cadres comme le NIST Cybersecurity Framework aident à structurer les contrôles de sécurité requis par SOX.
Gestion du Risque Tiers
Les entreprises dépendent de plus en plus de fournisseurs externes pour héberger des données, fournir des applications critiques (ERP, CRM) ou gérer des infrastructures. S'assurer que ces tiers disposent de contrôles adéquats (via des rapports SOC 1/SOC 2, des audits directs, etc.) est un défi majeur mais essentiel pour la conformité SOX.
Attentes Réglementaires Évolutives
Les régulateurs, comme le PCAOB (Public Company Accounting Oversight Board) qui supervise les auditeurs des entreprises publiques, attendent des audits plus approfondis et une meilleure intégration des risques cyber. Les auditeurs doivent démontrer une compréhension suffisante des technologies utilisées et de leur impact sur les risques financiers.
Optimiser les Audits IT SOX pour 2025 : Meilleures Pratiques
Pour répondre à ces défis et améliorer l'efficacité, plusieurs bonnes pratiques émergent pour les audits IT SOX en 2025.
Adopter une Approche Basée sur les Risques (Risk-Based Approach)
Concentrer les efforts d'audit sur les systèmes, processus et contrôles IT qui présentent le risque le plus élevé pour l'information financière. Cela nécessite une évaluation dynamique et continue des risques, tenant compte des menaces actuelles et des vulnérabilités spécifiques à l'entreprise.
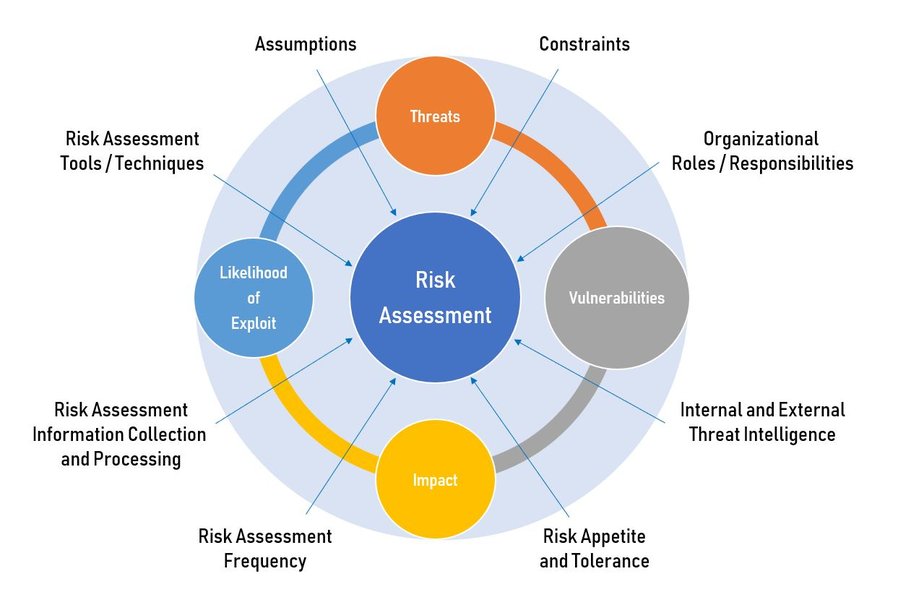
Une évaluation structurée des risques est cruciale pour prioriser les efforts d'audit SOX IT.
Tirer Parti de l'Automatisation et de la Technologie
L'utilisation d'outils d'automatisation (Robotic Process Automation - RPA), de plateformes GRC (Gouvernance, Risque, Conformité), de solutions SIEM (Security Information and Event Management) et d'analyse de données (voire d'IA) peut transformer l'audit. Ils permettent :
- Le monitoring continu : Surveiller les contrôles et détecter les anomalies en temps réel.
- L'automatisation des tests : Tester 100% des transactions ou des configurations plutôt que des échantillons.
- La collecte de preuves efficace : Générer automatiquement des pistes d'audit et des rapports.
- L'analyse prédictive : Identifier les risques émergents ou les faiblesses potentielles.
Aligner avec les Cadres de Cybersécurité
Utiliser des cadres reconnus comme le NIST Cybersecurity Framework (CSF), ISO 27001 ou COBIT peut aider à structurer l'approche des contrôles IT et de cybersécurité, à identifier les lacunes et à démontrer la diligence raisonnable aux auditeurs et régulateurs. Beaucoup de contrôles ITGC SOX recoupent les exigences de ces cadres.
Améliorer la Collaboration et l'Expertise
Une collaboration étroite entre les équipes d'audit interne, d'audit externe, IT, sécurité et finance est cruciale. Il est également essentiel de s'assurer que les auditeurs possèdent ou ont accès à l'expertise technique nécessaire pour évaluer les technologies complexes et les contrôles de cybersécurité avancés.
Renforcer la Documentation et les Tests
Maintenir une documentation claire, précise et à jour des processus IT, des contrôles, des risques associés et des preuves de tests est fondamental. Les entreprises devraient également encourager des tests de contrôles réguliers en interne tout au long de l'année, et pas seulement lors de l'audit annuel.
Visualisation des Domaines Clés de Contrôle IT SOX en 2025
Le graphique radar ci-dessous illustre l'importance perçue, la maturité typique des contrôles et le focus des audits externes pour plusieurs domaines critiques de l'ITGC dans le contexte SOX de 2025. Il met en évidence les domaines où des efforts supplémentaires pourraient être nécessaires (par exemple, Risque Tiers, Automatisation) par rapport à des domaines plus matures comme la Gestion des Accès.
Cartographie des Concepts de l'Audit IT SOX
Pour mieux appréhender les relations entre les différents aspects de l'audit IT SOX, le mindmap ci-dessous offre une vue d'ensemble des objectifs principaux, des contrôles clés (ITGC), des défis majeurs anticipés pour 2025, des bonnes pratiques recommandées et des risques inhérents si les contrôles sont défaillants.
Synthèse Comparative des Contrôles IT SOX Clés
Le tableau suivant résume les principaux domaines de contrôle ITGC, leurs objectifs, les risques majeurs associés à leur défaillance, et des exemples de procédures d'audit typiquement mises en œuvre pour évaluer leur efficacité.
| Domaine de Contrôle (ITGC) | Objectif Principal | Risques Clés en cas de Défaillance | Procédures d'Audit Typiques |
|---|---|---|---|
| Gestion des Accès Logiques | Assurer que seuls les utilisateurs autorisés accèdent aux systèmes et données financières, conformément au principe du moindre privilège. | Accès non autorisé, modification/suppression/vol de données, fraude, erreurs dues à des accès inappropriés. | Revue des politiques d'accès, test des processus d'octroi/modification/révocation des accès, analyse de la séparation des tâches (SoD), revue des accès privilégiés, vérification des revues périodiques des accès. |
| Gestion des Changements | Garantir que les modifications apportées aux systèmes, applications et infrastructures IT sont autorisées, testées, documentées et déployées correctement. | Introduction d'erreurs dans les rapports financiers, création de vulnérabilités de sécurité, contournement des contrôles existants, interruptions de service non planifiées. | Examen du processus formalisé de gestion des changements, test d'échantillons de changements (demande, approbation, tests, déploiement), vérification de la séparation des tâches entre développement, test et production. |
| Gestion des Opérations IT | Assurer la continuité, la fiabilité et l'efficacité des opérations informatiques critiques soutenant les processus financiers (sauvegardes, surveillance, traitement par lots). | Perte de données financières critiques, incapacité à restaurer les systèmes après un incident, interruption des processus financiers, retards ou erreurs dans le reporting. | Vérification des procédures de sauvegarde et de restauration (y compris tests de restauration), examen des journaux de surveillance système et des alertes, inspection des calendriers et de la réussite des traitements par lots critiques. |
| Sécurité des Données & Systèmes | Protéger l'infrastructure IT et les données financières contre les accès non autorisés, les modifications malveillantes, la destruction ou la divulgation (menaces internes et externes). Inclut la gestion des incidents. | Violation de données financières, cyberattaques (ransomware, etc.), compromission de l'intégrité ou de la confidentialité des données, rapports financiers frauduleux, non-conformité réglementaire. | Évaluation de l'architecture de sécurité, revue des configurations des pare-feu, antivirus, systèmes de détection/prévention d'intrusion (IDS/IPS), tests de vulnérabilité, examen des politiques de sécurité, revue du plan et des tests de réponse aux incidents. |
Perspectives d'Experts sur l'Amélioration de la Conformité SOX 404
Pour approfondir la compréhension des stratégies visant à renforcer la conformité SOX, notamment en ce qui concerne la Section 404 sur les contrôles internes, la vidéo suivante présente des perspectives et des conseils pratiques d'experts du domaine. Elle aborde des stratégies concrètes pour améliorer l'évaluation et l'efficacité des contrôles internes face aux exigences actuelles.
Défis Clés ("Problématiques") dans l'Audit IT SOX
Malgré les progrès, plusieurs défis ou "problématiques" persistent et complexifient la mission des audits IT SOX en 2025.
Suivre le Rythme des Cybermenaces
Les attaquants innovent constamment. Les audits doivent évoluer pour évaluer l'efficacité des contrôles face à des menaces de plus en plus sophistiquées (zero-day, attaques sans fichier, IA malveillante), ce qui demande une veille constante et une adaptation rapide des procédures d'audit.
Gérer la Complexité IT et l'Intégration
Les architectures hybrides, multi-cloud, l'utilisation croissante d'API et de microservices rendent la délimitation du périmètre SOX et l'évaluation des contrôles de bout en bout particulièrement ardues. L'intégration entre les systèmes IT et les processus financiers reste souvent un point faible.
Assurer l'Expertise et les Ressources Adéquates
Le manque de personnel qualifié en audit IT et en cybersécurité est un problème récurrent. Les équipes d'audit internes et externes peinent parfois à disposer des compétences nécessaires pour évaluer les nouvelles technologies et les risques associés, limitant la profondeur et la qualité de l'audit.
Équilibrer Coût, Efficacité et Rigueur
Les audits SOX, en particulier la composante IT, peuvent être coûteux et chronophages. Il existe une tension constante entre la nécessité d'être exhaustif pour satisfaire les exigences réglementaires et la pression pour maîtriser les coûts et les délais, ce qui peut conduire à des compromis sur la portée ou la profondeur des tests.
Gérer Efficacement les Risques Liés aux Tiers
Obtenir l'assurance nécessaire concernant les contrôles mis en place par les fournisseurs de services cloud, les éditeurs de logiciels SaaS ou d'autres partenaires critiques reste un défi majeur. Se fier uniquement aux rapports SOC n'est pas toujours suffisant.
Mesurer la Véritable Efficacité de l'Audit
Quantifier l'efficacité réelle des audits IT SOX au-delà de la simple conformité (par exemple, en termes de réduction des incidents réels, d'amélioration de la posture de sécurité, de diminution des erreurs financières liées à l'IT) demeure difficile.
Questions Fréquemment Posées (FAQ)
Quelle est la différence entre un audit SOX général et un audit IT SOX ?
L'audit SOX général couvre l'ensemble des contrôles internes sur l'information financière (ICFR), y compris les contrôles manuels et au niveau de l'entité. L'audit IT SOX est une composante spécifique de cet audit global qui se concentre sur l'évaluation des Contrôles Généraux Informatiques (ITGC) et des contrôles d'application informatisés qui impactent directement ou indirectement la fiabilité des données financières. Il évalue la conception et l'efficacité opérationnelle des contrôles liés aux systèmes d'information.
Pourquoi la cybersécurité est-elle si critique pour la conformité SOX en 2025 ?
En 2025, la dépendance aux systèmes numériques est totale et les cybermenaces sont omniprésentes et sophistiquées. Une faille de cybersécurité (ex: ransomware, violation de données) peut directement compromettre l'intégrité, la disponibilité ou la confidentialité des données financières, entraînant des erreurs matérielles dans les états financiers, des fraudes ou des interruptions d'activité. SOX vise à garantir la fiabilité de ces états ; par conséquent, des contrôles de cybersécurité robustes sont essentiels pour atteindre cet objectif et protéger les informations financières contre ces risques majeurs.
Comment l'automatisation peut-elle améliorer les audits SOX IT ?
L'automatisation peut considérablement améliorer les audits SOX IT en :
- Augmentant l'efficacité : Réduction du temps consacré aux tâches manuelles répétitives (collecte de preuves, tests).
- Améliorant la couverture : Permet de tester 100% des populations (transactions, logs, configurations) plutôt que des échantillons limités.
- Renforçant la précision : Réduit les erreurs humaines dans les tests et l'analyse.
- Permettant le monitoring continu : Détecte les exceptions ou défaillances de contrôle en temps réel plutôt qu'annuellement.
- Libérant du temps : Permet aux auditeurs de se concentrer sur des analyses à plus forte valeur ajoutée et sur les risques complexes.
Des outils comme les plateformes GRC, RPA, SIEM et l'analyse de données sont clés pour cette transformation.
Quels sont les principaux défis liés à l'évaluation des contrôles chez les fournisseurs tiers (risque tiers) ?
Évaluer les contrôles des tiers est complexe car :
- Manque de visibilité : L'entreprise a souvent une visibilité limitée sur les processus et contrôles internes du fournisseur.
- Dépendance aux rapports d'assurance : Se fier aux rapports SOC (System and Organization Controls) peut être insuffisant car ils ne couvrent pas toujours tous les contrôles pertinents pour l'entreprise ou ne sont pas toujours à jour.
- Difficulté d'audit direct : Réaliser des audits directs chez les fournisseurs peut être coûteux, complexe contractuellement et logistiquement.
- Responsabilité partagée : La délimitation des responsabilités de contrôle entre l'entreprise et le fournisseur (modèle de responsabilité partagée, notamment dans le cloud) peut être floue.
- Nombre de fournisseurs : Gérer et évaluer les risques pour un grand nombre de fournisseurs critiques est un défi opérationnel.
Quel rôle jouent les cadres comme NIST CSF dans les audits SOX IT ?
Les cadres comme le NIST Cybersecurity Framework (CSF) jouent un rôle de plus en plus important dans les audits SOX IT, bien qu'ils ne soient pas explicitement mandatés par la loi SOX elle-même. Ils servent de :
- Référence de bonnes pratiques : Ils fournissent une structure reconnue pour identifier, évaluer et gérer les risques de cybersécurité, ce qui est essentiel pour protéger les données financières.
- Base pour l'évaluation des contrôles : Les auditeurs peuvent utiliser ces cadres pour évaluer la maturité et l'adéquation des contrôles de cybersécurité d'une entreprise qui impactent la fiabilité financière.
- Outil de communication : Ils offrent un langage commun pour discuter des risques et des contrôles de cybersécurité entre les équipes techniques, la direction et les auditeurs.
- Démonstration de diligence : S'aligner sur un cadre reconnu comme le NIST CSF peut aider une entreprise à démontrer qu'elle prend les mesures appropriées pour sécuriser les systèmes liés à SOX.
De nombreux contrôles ITGC requis par SOX (gestion des accès, sécurité, opérations) se retrouvent dans les fonctions du NIST CSF (Identifier, Protéger, Détecter, Répondre, Récupérer).
Références
- SOX Cybersecurity Requirements and Best Practices for 2025 - Exabeam
- What Is SOX Cybersecurity Compliance? - AuditBoard
- Sarbanes-Oxley Act (SOX) Compliance in Cybersecurity - Fortinet
- ITGC SOX: The Basics and 6 Critical Best Practices - Pathlock
- What is SOX Compliance? Requirements & Checklist for 2025 - UpGuard
- SOX Compliance Guide: What It Is & How to Comply - BitSight
- SOX Audit-Ready in Minutes: Streamlined Compliance Reporting - ISACA
- SOX Compliance Checklist: Essential Steps for Financial Teams - MindBridge
Lectures Recommandées
Last updated April 24, 2025