
Fail2ban et Postfix : Votre Bouclier Ultime Contre les Cybermenaces sur la Messagerie ?
Découvrez comment cette combinaison puissante peut transformer la sécurité de votre serveur de messagerie.
Sécuriser un serveur de messagerie Postfix est une tâche cruciale pour tout administrateur système. Face à un flot constant de menaces, allant des attaques par force brute aux tentatives de relais de spam, il est impératif de mettre en place des défenses robustes. L'outil Fail2ban, lorsqu'il est judicieusement configuré avec Postfix, offre une solution dynamique et efficace pour automatiser la protection de votre serveur. Ce guide détaillé explore comment exploiter au mieux cette synergie pour blinder votre infrastructure de messagerie.
Fail2ban, un gardien vigilant pour vos serveurs.
Points Clés à Retenir
- Automatisation de la Défense : Fail2ban analyse en temps réel les journaux de Postfix pour détecter les activités suspectes (comme les échecs d'authentification répétés) et bannit automatiquement les adresses IP malveillantes.
- Configuration Fine et Personnalisée : La puissance de Fail2ban réside dans ses "jails" (prisons) et filtres configurables, permettant d'adapter précisément la surveillance aux services Postfix (SASL, SMTP, etc.) via le fichier
jail.local. - Approche de Sécurité en Couches : Pour une protection optimale, Fail2ban doit être combiné avec les mécanismes de sécurité internes de Postfix (limitation de débit, TLS), des règles de pare-feu strictes, et potentiellement des listes noires (RBLs).
Pourquoi Associer Fail2ban à Postfix ?
Postfix est un agent de transfert de courrier (MTA) populaire, réputé pour sa sécurité et sa flexibilité. Cependant, comme tout service exposé sur Internet, il est une cible pour diverses attaques. Fail2ban intervient comme une couche de protection proactive :
- Protection contre les attaques par force brute : Les attaquants tentent souvent de deviner les mots de passe des comptes de messagerie. Fail2ban identifie ces tentatives répétées d'authentification SASL (Simple Authentication and Security Layer) infructueuses et bloque les IP sources.
- Blocage des relais de spam : En interdisant les IP qui tentent d'abuser de votre serveur pour envoyer du spam, Fail2ban aide à maintenir la réputation de votre serveur de messagerie.
- Réduction de la charge serveur : En bloquant tôt les attaquants, Fail2ban diminue le nombre de connexions malveillantes traitées par Postfix, économisant ainsi des ressources système.
- Adaptabilité : Fail2ban peut surveiller divers aspects des logs de Postfix, y compris les tentatives de connexion aux ports SMTP (25, 587), SMTPS (465), et les erreurs liées à des clients mal configurés ou malveillants.
Installation de Fail2ban
Sur la plupart des distributions Linux basées sur Debian (comme Ubuntu), l'installation de Fail2ban est simple :
sudo apt update && sudo apt upgrade
sudo apt install fail2ban
Une fois installé, le service Fail2ban démarre généralement automatiquement. Vous pouvez vérifier son statut avec :
sudo systemctl status fail2banPour optimiser l'utilisation de la mémoire par Fail2ban, certains recommandent d'ajouter la ligne suivante dans le fichier /etc/default/fail2ban :
ulimit -s 256N'oubliez pas de redémarrer Fail2ban après une telle modification :
sudo systemctl restart fail2banConfiguration Essentielle : Le Fichier jail.local
La configuration de Fail2ban s'effectue principalement via des fichiers "jails". Le fichier de configuration par défaut est /etc/fail2ban/jail.conf. Cependant, pour éviter que vos personnalisations ne soient écrasées lors des mises à jour, il est impératif de créer un fichier local, par exemple /etc/fail2ban/jail.local, qui contiendra vos surcharges et configurations spécifiques.
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Dans ce fichier, vous activerez et peaufinerez les "jails" pour Postfix. Une "jail" est une combinaison d'un filtre (qui définit comment chercher les motifs d'attaque dans les logs) et d'actions (ce qu'il faut faire lorsqu'un attaquant est détecté, généralement le bannir via iptables).
Paramètres Communs d'une Jail
enabled:trueoufalsepour activer ou désactiver la jail.port: Le ou les ports concernés (ex:smtp,ssmtp,submissionou25,465,587).filter: Le nom du filtre à utiliser (situé dans/etc/fail2ban/filter.d/).logpath: Le chemin vers le fichier de log à surveiller (ex:/var/log/mail.logou/var/log/maillog).maxretry: Le nombre de tentatives infructueuses avant qu'une IP ne soit bannie.findtime: La période (en secondes) pendant laquellemaxretrytentatives doivent se produire pour déclencher un bannissement.bantime: La durée (en secondes) du bannissement. Une valeur de-1signifie un bannissement permanent.action: L'action à exécuter. Souvent une action iptables commeiptables-multiport[name=PostfixSASL, port="smtp,ssmtp,submission", protocol=tcp].ignoreip: Une liste d'adresses IP ou de réseaux CIDR à ne jamais bannir (ex:127.0.0.1/8 192.168.0.0/16).
Exemples de Jails pour Postfix
Jail pour Postfix SASL (Authentification)
Cette jail cible spécifiquement les échecs d'authentification SASL.
[postfix-sasl]
enabled  = true
port     = smtp,ssmtp,submission,imap2,imap3,imaps,pop3,pop3s
filter   = postfix-sasl
# Ou simplement 'sasl' si vous avez un filtre 'sasl.conf' générique et que Postfix logue les échecs SASL de manière standard.
# Le filtre 'postfix-sasl' est souvent inclus par défaut, sinon il faudra le créer ou ajuster 'postfix.conf'.
logpath  = /var/log/mail.log
maxretry = 3
findtime = 600  ; 10 minutes
bantime  = 3600 ; 1 heure
action   = %(action_)s
Note : %(action_)s utilise l'action par défaut définie dans jail.local ou jail.conf. Vous pouvez la spécifier explicitement si besoin.
Jail Générale pour Postfix
Cette jail peut utiliser un filtre plus large pour attraper d'autres types d'abus non couverts par SASL, en utilisant potentiellement les modes de filtre de Postfix.
[postfix]
enabled  = true
port     = smtp,ssmtp,submission
filter   = postfix[mode=more]
# 'mode=more' combine souvent plusieurs types de détections (erreurs, rejets RBL, etc.).
# Les modes disponibles (ex: normal, auth, rbl, ddos, extra, aggressive) sont définis dans '/etc/fail2ban/filter.d/postfix.conf'.
logpath  = /var/log/mail.log
maxretry = 5
findtime = 1800 ; 30 minutes
bantime  = 86400 ; 24 heures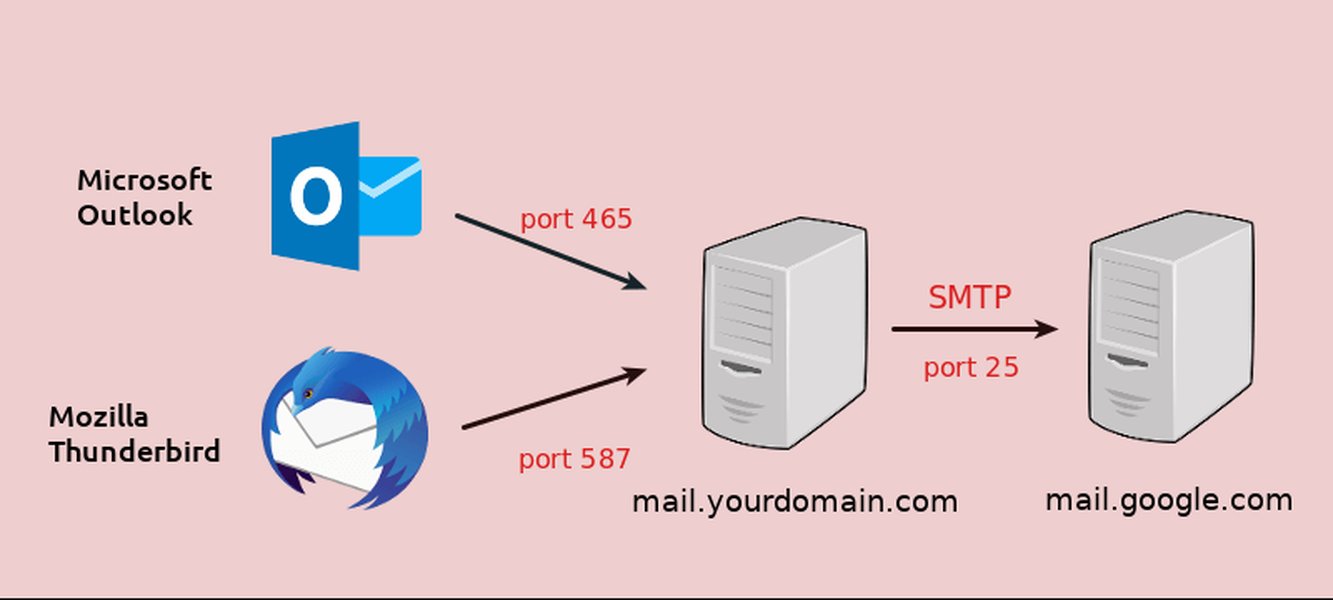
La configuration correcte des ports est essentielle pour la surveillance par Fail2ban.
Jail pour Dovecot (si utilisé pour SASL/IMAP/POP3)
Si Dovecot gère l'authentification SASL pour Postfix ou les services IMAP/POP3, une jail dédiée est recommandée :
[dovecot]
enabled  = true
port     = pop3,pop3s,imap,imaps
filter   = dovecot
logpath  = /var/log/mail.log
# Ou le chemin spécifique des logs de Dovecot si différent.
maxretry = 3
bantime  = 3600
Comprendre les Filtres Fail2ban
Les filtres sont le cœur de la détection. Ils se trouvent dans /etc/fail2ban/filter.d/ et contiennent des expressions régulières (failregex) pour identifier les lignes de log indiquant une tentative d'attaque.
Par exemple, un filtre postfix-sasl.conf pourrait contenir :
[Definition]
failregex = ^%(__prefix_line)swarning: [-._\w]+\[<HOST>\]: SASL (?:LOGIN|PLAIN|(?:CRAM|DIGEST)-MD5) authentication failed
            ^%(__prefix_line)sNOQUEUE: reject: RCPT from [-._\w]+\[<HOST>\]: 554 5\.7\.1 .*SASL authentication failed.*
ignoreregex =
Le fichier /etc/fail2ban/filter.d/postfix.conf fourni avec Fail2ban inclut souvent plusieurs "modes" (mode=...) qui activent différents ensembles de failregex pour couvrir une gamme plus large de scénarios d'abus Postfix.
Tester Votre Configuration
Avant de mettre en production, il est crucial de tester vos filtres pour s'assurer qu'ils correspondent correctement aux lignes de log sans générer de faux positifs. L'outil fail2ban-regex est parfait pour cela :
sudo fail2ban-regex /var/log/mail.log /etc/fail2ban/filter.d/postfix-sasl.confCette commande analysera votre fichier de log avec le filtre spécifié et vous montrera les correspondances trouvées.
Gérer le Service Fail2ban
Voici quelques commandes utiles pour gérer Fail2ban :
- Redémarrer Fail2ban (après modification de configuration) :
sudo systemctl restart fail2ban - Vérifier le statut du service :
sudo systemctl status fail2ban - Afficher le statut d'une jail spécifique (et les IP bannies) :
sudo fail2ban-client status postfix-sasl - Débannir manuellement une adresse IP :
sudo fail2ban-client unban <ADRESSE_IP>(si elle a été bannie par plusieurs jails, il faudra peut-être spécifier la jail avecset postfix-sasl unbanip <ADRESSE_IP>).
Écosystème de Sécurité Postfix avec Fail2ban : Vue d'Ensemble
Pour mieux comprendre comment Fail2ban s'intègre dans la stratégie de sécurité de Postfix, examinons le diagramme conceptuel suivant. Il illustre les interactions entre les différents composants, les menaces ciblées et les bonnes pratiques.
avec Fail2ban"] id1["Fail2ban"] id1_1["Jails (Prisons)"] id1_1_1["postfix-sasl"] id1_1_2["postfix (général)"] id1_1_3["dovecot"] id1_1_4["Paramètres clés
(maxretry, bantime, findtime)"] id1_2["Filtres"] id1_2_1["/etc/fail2ban/filter.d/"] id1_2_2["postfix.conf (modes)"] id1_2_3["sasl.conf"] id1_2_4["Expressions régulières (failregex)"] id1_3["Actions"] id1_3_1["Bannissement IP (iptables)"] id1_3_2["Notifications par email"] id2["Postfix"] id2_1["Journaux (mail.log)"] id2_2["Services
(SMTP, SMTPS, Submission)"] id2_3["Configuration Sécurité Interne"] id2_3_1["Limites de Connexion/Débit"] id2_3_2["TLS/SSL pour chiffrement"] id2_3_3["Authentification SMTP (SASL)"] id3["Menaces Ciblées"] id3_1["Attaques par Force Brute"] id3_2["Tentatives d'Authentification SASL Échouées"] id3_3["Relais de Spam et Abus"] id3_4["Scans de Ports"] id4["Synergie & Opérations"] id4_1["Surveillance Continue des Logs"] id4_2["Blocage Automatisé des IP"] id4_3["Gestion des Faux Positifs (ignoreip)"] id5["Bonnes Pratiques Complémentaires"] id5_1["Tests Réguliers (fail2ban-regex)"] id5_2["Mises à Jour (Fail2ban, OS, Postfix)"] id5_3["Utilisation de Listes Noires (RBLs)"] id5_4["Pare-feu au niveau du réseau"]
Ce diagramme met en évidence la nature multicouche de la sécurité d'un serveur de messagerie, où Fail2ban joue un rôle clé mais collaboratif.
Analyse Comparative de l'Efficacité des Couches de Sécurité
Pour évaluer l'apport de Fail2ban par rapport à d'autres mesures, le graphique radar ci-dessous présente une analyse comparative de l'efficacité de différentes couches de sécurité pour un serveur Postfix. Les scores sont une évaluation qualitative (sur une échelle de 1 à 10, où 10 est le plus efficace) basée sur leur capacité typique à contrer des menaces spécifiques.
Ce graphique illustre que Fail2ban excelle dans la mitigation des attaques basées sur les tentatives d'accès répétées, mais une sécurité robuste nécessite une approche combinée.
Renforcer la Sécurité : Au-delà de la Configuration de Base de Fail2ban
Fail2ban est un outil puissant, mais il est encore plus efficace lorsqu'il est intégré dans une stratégie de sécurité globale.
Durcissement Côté Postfix
Configurez Postfix lui-même pour limiter les abus potentiels. Modifiez /etc/postfix/main.cf pour inclure des paramètres comme :
smtpd_client_connection_rate_limit = 5: Limite le nombre de connexions qu'un client peut établir par minute.smtpd_client_connection_count_limit = 10: Limite le nombre de connexions simultanées d'un même client.smtpd_client_event_limit_exceptions = static:all: Permet d'exclure certaines IP de ces limites (par exemple, votre propre réseau).smtpd_error_sleep_time = 1s: Temps d'attente imposé au client après certaines erreurs.smtpd_soft_error_limit = 10: Nombre d'erreurs "soft" avant que Postfix ne ralentisse davantage.smtpd_hard_error_limit = 20: Nombre d'erreurs "hard" avant que Postfix ne coupe la connexion.
N'oubliez pas de recharger Postfix après ces modifications : sudo systemctl reload postfix.
Utilisation des Listes Noires en Temps Réel (RBLs)
Intégrez des RBLs (comme Spamhaus) directement dans la configuration de Postfix (main.cf, via smtpd_recipient_restrictions ou smtpd_client_restrictions) pour rejeter les e-mails provenant d'IP connues pour être des sources de spam. Fail2ban peut également être configuré avec des filtres (ex: postfix[mode=rbl]) pour bannir les IP qui tentent d'envoyer du courrier après avoir été listées.
Authentification SMTP (SMTP-AUTH) avec SASL
Assurez-vous que l'authentification SMTP est correctement configurée et requise pour les utilisateurs qui souhaitent relayer des e-mails via votre serveur. C'est une cible majeure pour Fail2ban (via les jails postfix-sasl ou sasl).
Chiffrement avec TLS (Transport Layer Security)
Configurez Postfix pour utiliser TLS afin de chiffrer les connexions SMTP, protégeant ainsi les identifiants et le contenu des e-mails en transit.
Notifications par Email
Vous pouvez configurer Fail2ban pour envoyer une notification par e-mail lorsqu'une IP est bannie. Cela se fait en ajoutant une action comme sendmail-whois[name=Postfix, dest=votre_email@example.com, sender=fail2ban@votre_serveur.com] à la ligne action de votre jail.
Tableau Récapitulatif des Paramètres de Jail Courants pour Postfix
Ce tableau résume les paramètres clés que vous rencontrerez lors de la configuration des jails Fail2ban pour Postfix, avec des exemples de valeurs.
| Paramètre | Description | Exemple (Postfix SASL) | Exemple (Postfix Général) |
|---|---|---|---|
enabled |
Active (true) ou désactive (false) la jail. | true |
true |
filter |
Nom du filtre utilisé pour la détection. | postfix-sasl ou sasl |
postfix[mode=more] |
logpath |
Chemin vers le fichier journal à surveiller. | /var/log/mail.log |
/var/log/mail.log |
port |
Ports surveillés (nom ou numéro). | smtp,ssmtp,submission |
smtp,465,submission |
maxretry |
Nombre d'échecs avant bannissement. | 3 |
5 |
findtime |
Fenêtre de temps (secondes) pour compter maxretry. |
600 (10 minutes) |
1800 (30 minutes) |
bantime |
Durée du bannissement (secondes). -1 pour permanent. |
3600 (1 heure) |
86400 (24 heures) |
action |
Action à exécuter (ex: bannissement iptables). | iptables-multiport[name=PostfixSASL, port="%(port)s", protocol=tcp] |
iptables-multiport[name=Postfix, port="%(port)s", protocol=tcp] |
Tutoriel Vidéo : Sécuriser Votre Serveur avec Fail2ban
Pour une introduction visuelle et des démonstrations pratiques sur l'installation et la configuration de Fail2ban (bien que non spécifique uniquement à Postfix), la vidéo suivante peut s'avérer très utile. Elle couvre les concepts fondamentaux de Fail2ban qui sont applicables à la sécurisation de nombreux services, y compris Postfix.
Ce tutoriel (en anglais) offre un bon aperçu général de Fail2ban.
Dépannage des Problèmes Courants
- Les IP ne sont pas bannies :
- Vérifiez le chemin
logpathdans votrejail.local. Est-il correct ? - Testez votre filtre avec
fail2ban-regex. Correspond-il aux lignes de log ? - Examinez les logs de Fail2ban (souvent
/var/log/fail2ban.log) pour des erreurs. - Assurez-vous que l'action de bannissement (ex: iptables) fonctionne correctement et que Fail2ban a les permissions nécessaires.
- Vérifiez qu'il n'y a pas de conflit avec d'autres règles de pare-feu.
- Vérifiez le chemin
- Fail2ban ne démarre pas ou s'arrête : Consultez les logs système (
journalctl -u fail2ban) et les logs de Fail2ban pour des messages d'erreur. - Bannissements retardés : Il peut y avoir un léger délai avant que les règles iptables ne soient pleinement appliquées. Pour des problèmes persistants, examinez la charge du système et la configuration d'iptables.
Limites à Prendre en Compte
Bien que Fail2ban soit un excellent outil, il a ses limites :
- Attaquants sophistiqués : Les attaquants peuvent changer d'adresse IP (attaques distribuées, proxys). Fail2ban réagit aux IP individuelles.
- Attaques ne générant pas de logs correspondants : Si une attaque n'est pas consignée d'une manière que vos filtres peuvent détecter, Fail2ban ne pourra pas agir.
- Faux positifs : Des configurations de filtre trop agressives ou des utilisateurs légitimes faisant des erreurs répétées peuvent entraîner des bannissements indésirables. La liste
ignoreipet un réglage fin demaxretryetfindtimesont importants. - Impact sur les performances (minime) : L'analyse des logs consomme des ressources, mais pour la plupart des serveurs, cet impact est négligeable.
Questions Fréquemment Posées (FAQ)
Quelle est la différence entre jail.conf et jail.local ?
+
jail.conf est le fichier de configuration par défaut fourni avec Fail2ban. Il ne faut JAMAIS le modifier directement, car vos modifications seraient écrasées lors des mises à jour de Fail2ban. jail.local est le fichier où vous devez placer vos configurations personnalisées. Les paramètres dans jail.local surchargent ceux de jail.conf.
Comment puis-je voir quelles adresses IP sont actuellement bannies ? +
Utilisez la commande sudo fail2ban-client status <nom_de_la_jail>. Par exemple, pour la jail postfix-sasl : sudo fail2ban-client status postfix-sasl. Cela listera les adresses IP actuellement bannies par cette jail.
Fail2ban protège-t-il contre tous les types d'attaques de messagerie ? +
Non. Fail2ban est principalement efficace contre les attaques basées sur des tentatives répétées à partir d'adresses IP spécifiques, comme les attaques par force brute ou les scans. Il ne protège pas contre le phishing, les malwares dans les pièces jointes, ou les attaques d'ingénierie sociale avancées. Il doit faire partie d'une stratégie de sécurité multicouche.
Puis-je utiliser Fail2ban si Postfix tourne dans un conteneur Docker ? +
Oui, c'est possible, mais la configuration peut être plus complexe. Fail2ban (qu'il tourne sur l'hôte ou dans un autre conteneur) doit avoir accès aux logs de Postfix et la capacité de modifier les règles de pare-feu de l'hôte (ou du conteneur réseau approprié). Des solutions comme Docker Mailserver intègrent souvent Fail2ban.
Recherches Recommandées
- Comment optimiser les filtres Fail2ban pour réduire les faux positifs sur Postfix ?
- Quelles sont les meilleures pratiques pour configurer l'action de bannissement iptables avec Fail2ban et Postfix ?
- Intégration de Fail2ban avec Postfix et Dovecot : guide complet pour une sécurité maximale.
- Comment configurer les notifications par email dans Fail2ban pour les bannissements liés à Postfix ?
Références
 importgeek.wordpress.com
Last updated May 13, 2025