
Cryptolocker: Votre Plan d'Action Essentiel en Cas d'Attaque
Un guide pas à pas pour réagir efficacement face à une infection par rançongiciel et protéger vos précieuses données.
Les cryptolockers, une forme de rançongiciel (ransomware), représentent une menace cybernétique majeure pour les particuliers comme pour les entreprises. Ces logiciels malveillants chiffrent vos fichiers, les rendant inaccessibles, puis exigent une rançon, souvent en cryptomonnaie, pour vous fournir (théoriquement) la clé de déchiffrement. Face à une telle attaque, la panique peut vite s'installer. C'est pourquoi disposer d'une fiche réflexe claire et précise est crucial. Ce document vous guide à travers les étapes critiques à suivre pour contenir l'incident, minimiser les dégâts, et entamer le processus de récupération. Les informations présentées ici sont à jour au vendredi 16 mai 2025.
Points Clés à Retenir Immédiatement
- Isolation Immédiate : Déconnectez la machine infectée de tout réseau (Ethernet, Wi-Fi, VPN) pour stopper la propagation du malware.
- Ne Payez Jamais la Rançon : Payer n'offre aucune garantie de récupérer vos fichiers et encourage les activités criminelles.
- Préservez les Preuves : Ne modifiez rien sur la machine infectée et documentez tout (messages de rançon, fichiers affectés, heure de découverte).
Comprendre l'Attaque : Détection et Identification
Reconnaître les Signes d'une Infection
Identifier rapidement une attaque par cryptolocker est la première étape vers une résolution efficace. Soyez attentif aux symptômes suivants :
- Messages de Rançon : L'apparition soudaine de messages (pop-ups, fichiers texte nommés README.txt, ou modification du fond d'écran) exigeant un paiement pour récupérer l'accès à vos fichiers est le signe le plus évident.
- Fichiers Inaccessibles et Renommés : Vos fichiers (documents, photos, vidéos, bases de données) deviennent illisibles et leurs extensions peuvent être modifiées (par exemple, .encrypted, .crypt, .locked, .[série_aléatoire]).
- Ralentissement du Système : Une activité disque anormalement élevée ou un ralentissement général de l'ordinateur peuvent indiquer que le processus de chiffrement est en cours.
- Alertes de Sécurité : Votre logiciel antivirus ou votre système de détection d'intrusion peut signaler une activité suspecte ou la détection d'un malware.
- Signalement Utilisateur : Un utilisateur peut rapporter avoir cliqué sur un lien suspect, ouvert une pièce jointe malveillante, ou navigué sur un site web compromis juste avant l'apparition des symptômes.
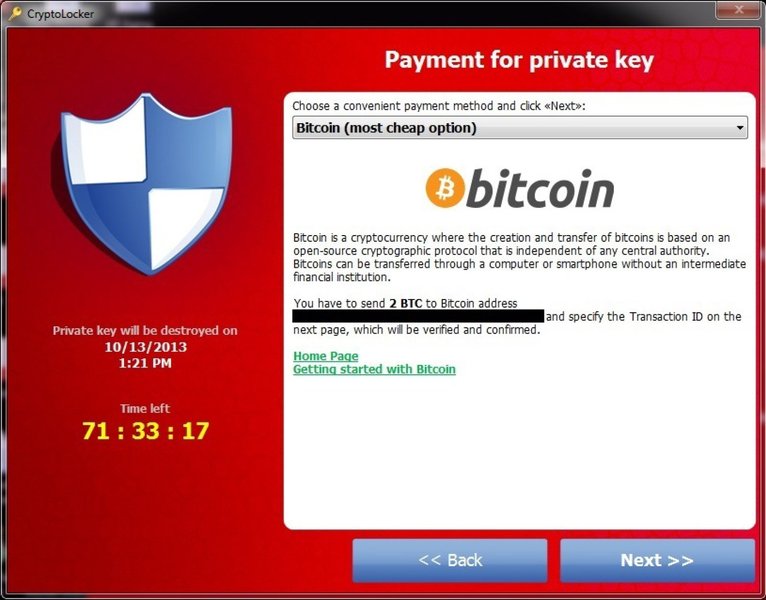
Exemple typique d'un message de rançon affiché par un cryptolocker, demandant un paiement pour le déchiffrement des fichiers.
Premières Actions Utilisateur en Cas de Suspicion
- Restez Calme : La panique peut entraîner des erreurs.
- Ne Touchez à Rien (ou Presque) : Évitez d'ouvrir d'autres fichiers, de lancer des programmes ou de tenter de supprimer des fichiers suspects. Si le chiffrement semble actif, n'éteignez pas brutalement la machine, sauf instruction contraire de l'équipe IT. Un arrêt "normal" peut parfois être préférable pour la conservation de certaines preuves en mémoire vive, mais l'isolation prime.
- Documentez : Prenez des photos ou des captures d'écran des messages de rançon, notez les noms des fichiers affectés, l'heure de découverte, et toute action que vous auriez pu effectuer juste avant (ouverture d'email, téléchargement, etc.).
Phase de Réponse Active : Confinement et Analyse
Mesures Immédiates pour l'Équipe IT / Support
Dès la confirmation d'une infection, une action rapide et coordonnée est essentielle.
1. Isolation Stricte
- Déconnexion du Réseau : Débranchez immédiatement le câble Ethernet de la machine infectée. Désactivez le Wi-Fi, le Bluetooth, et toute connexion VPN. L'objectif est d'empêcher le cryptolocker de se propager à d'autres machines, serveurs, ou partages réseau.
- Isolation des Segments Réseau : Si plusieurs machines sont suspectées ou si l'infection semble se propager, isolez les segments réseau concernés pour contenir l'attaque.
- Coupure des Partages : Interrompez les partages de fichiers actifs sur la machine infectée ou ceux auxquels elle avait accès, s'ils sont susceptibles d'être également ciblés.
2. Conservation des Preuves (Forensique)
- Laisser la Machine Allumée (Initialement) : Si l'attaque n'est plus activement en train de chiffrer et si cela ne présente pas un risque de propagation accrue (après isolation), laissez la machine allumée. Cela peut préserver des données volatiles en mémoire (RAM) utiles pour l'analyse forensique (identification du malware, vecteur d'infection). Suivez les consignes de vos experts en sécurité.
- Copies et Journaux :
- Conservez des exemples de fichiers chiffrés et de notes de rançon.
- Sauvegardez les journaux (logs) système, de sécurité, des applications, du pare-feu, et des serveurs DNS/proxy.
- Si possible et pertinent pour une enquête approfondie, envisagez une image disque de la machine infectée avant toute tentative de nettoyage.
3. Sécurisation des Comptes
- Désactivation des Comptes : Désactivez immédiatement tout compte utilisateur (standard ou administrateur) suspecté d'être compromis ou qui était actif sur la machine infectée.
- Réinitialisation des Mots de Passe : Changez les mots de passe des comptes administrateurs et des comptes de service critiques. Envisagez une réinitialisation plus large si le vecteur d'infection ou l'étendue de la compromission n'est pas clair.
- Surveillance des Connexions : Vérifiez et surveillez activement les connexions VPN et les accès à distance pour toute activité suspecte.
4. Analyse et Évaluation de l'Incident
- Identifier la Variante du Rançongiciel : Essayez d'identifier la souche spécifique du cryptolocker (ex: via des outils comme ID Ransomware en soumettant un fichier chiffré et la note de rançon). Cela peut aider à déterminer s'il existe des outils de déchiffrement connus.
- Déterminer le Vecteur d'Infection : Tentez de comprendre comment le malware a pénétré le système (e-mail de phishing, pièce jointe, site web compromis, vulnérabilité logicielle non corrigée, accès RDP non sécurisé, etc.). Cela est crucial pour prévenir de futures infections.
- Évaluer l'Étendue des Dégâts : Listez tous les systèmes, fichiers, partages réseau, et sauvegardes (si connectées) qui ont été chiffrés ou affectés.
Le diagramme suivant illustre les différentes phases de la réponse à un incident de type cryptolocker, mettant en lumière l'interconnexion des actions à mener.
demande de rançon)"] id1b["Alertes des outils de sécurité"] id1c["Signalement utilisateur"] id2["Phase 2: Confinement & Isolation"] id2a["Déconnecter la machine du réseau
(LAN, Wi-Fi, VPN)"] id2b["Isoler les segments réseau affectés"] id2c["Couper les partages de fichiers"] id2d["Bloquer les comptes compromis"] id3["Phase 3: Analyse & Évaluation"] id3a["Identifier la variante du malware"] id3b["Déterminer le vecteur d'infection"] id3c["Évaluer l'étendue des dégâts"] id3d["Conserver les preuves (logs, images disque)"] id4["Phase 4: Éradication & Récupération"] id4a["Supprimer le malware des systèmes affectés"] id4b["Restaurer depuis des sauvegardes
saines et vérifiées"] id4c["NE PAS PAYER la rançon"] id4d["Réinstaller les systèmes si nécessaire"] id5["Phase 5: Post-Incident & Prévention"] id5a["Analyse rétrospective (Retour d'Expérience)"] id5b["Mettre à jour les politiques de sécurité"] id5c["Renforcer la sensibilisation et la formation"] id5d["Améliorer les mesures techniques (patchs, EDR, etc.)"]
Stratégies de Remédiation et Récupération
Restaurer Vos Données en Toute Sécurité
La récupération des données est l'objectif principal après avoir contenu l'attaque.
-
Éradication du Malware :
- Avant toute restauration, assurez-vous que le cryptolocker a été complètement éliminé des systèmes affectés. Utilisez des outils antivirus/antimalware à jour.
- Dans de nombreux cas, la solution la plus sûre est de formater les disques durs des machines infectées et de réinstaller les systèmes d'exploitation et les applications à partir de sources fiables.
-
Restauration à Partir des Sauvegardes :
- C'est la méthode de récupération la plus fiable. Utilisez vos sauvegardes les plus récentes et vérifiées comme étant saines (non infectées).
- Assurez-vous que le système de restauration est lui-même sécurisé et isolé pendant le processus pour éviter toute recontamination.
- Testez minutieusement les données restaurées pour vous assurer de leur intégrité et de leur fonctionnalité.
-
Outils de Déchiffrement :
- Pour certaines variantes de rançongiciels plus anciennes ou moins sophistiquées, des outils de déchiffrement gratuits peuvent être disponibles (par exemple, sur des sites comme "No More Ransom"). Cependant, leur efficacité n'est pas garantie et dépend de la souche exacte du malware.
- Soyez extrêmement prudent et n'utilisez que des outils provenant de sources réputées pour éviter d'installer d'autres malwares.
Cette vidéo (en français) offre un aperçu des démarches à suivre lors d'une réponse à incident impliquant un ransomware, illustrant certains des concepts abordés.
Importance Relative des Actions de Réponse
Toutes les actions ne se valent pas en termes d'impact immédiat ou de complexité. Le graphique radar ci-dessous offre une perspective sur l'évaluation de différentes mesures clés dans la gestion d'un incident cryptolocker. Il compare l'impact positif attendu, la complexité de mise en œuvre, et la rapidité d'action requise. Ces évaluations sont basées sur des analyses expertes et des retours d'expérience généraux.
Ce graphique souligne que l'Isolation Immédiate est cruciale et doit être rapide, bien que relativement simple à mettre en œuvre. La Restauration via Sauvegardes a un impact positif maximal mais peut être plus complexe. Le Paiement de la Rançon est fortement déconseillé, ayant un impact positif quasi nul et une urgence faible (puisqu'il ne faut pas le faire). L'Analyse Forensique est complexe mais essentielle pour comprendre l'attaque.
Communication et Actions Post-Incident
Informer et Tirer les Leçons
Communication Interne et Externe
- Interne : Informez la direction, les responsables métiers concernés, et l'ensemble des employés des mesures prises et des précautions à suivre. La transparence est clé pour maintenir la confiance et assurer la coopération.
- Externe : Selon la nature et la gravité de l'incident (volume de données affectées, type de données, impact sur les clients/partenaires) :
- Autorités Compétentes : Déposez plainte auprès des services de police ou de gendarmerie. Conservez toutes les preuves (captures d'écran de la demande de rançon, fichiers chiffrés, logs) pour étayer votre plainte. Ce dépôt est souvent une condition pour les assurances.
- Organismes de Régulation : Si des données personnelles sont compromises, une notification à l'autorité de protection des données (comme la CNIL en France) peut être requise dans les délais impartis par le RGPD.
- Clients et Partenaires : Si l'incident a un impact sur eux, une communication claire et honnête est nécessaire.
Retour d'Expérience et Amélioration Continue
Une fois l'incident maîtrisé et les systèmes restaurés, il est impératif de mener une analyse post-incident (REX - Retour d'EXpérience) :
- Analysez en détail les causes de l'incident, les vulnérabilités exploitées, l'efficacité des mesures de réponse.
- Identifiez les points faibles dans vos défenses et vos procédures.
- Mettez à jour votre plan de réponse aux incidents, vos politiques de sécurité, et vos configurations techniques.
- Renforcez la formation et la sensibilisation des utilisateurs aux menaces cybernétiques, en particulier le phishing et les bonnes pratiques d'hygiène numérique.
Tableau Récapitulatif : Les Bons et Mauvais Réflexes
Pour une vision claire des actions à privilégier et celles à proscrire absolument lors d'un incident cryptolocker, consultez le tableau suivant :
| À FAIRE ABSOLUMENT | À ÉVITER IMPÉRATIVEMENT |
|---|---|
| Isoler immédiatement la machine infectée du réseau. | Payer la rançon. |
| Débrancher les câbles réseau (Ethernet) et désactiver le Wi-Fi/VPN. | Éteindre brutalement la machine si le chiffrement est en cours et que l'équipe IT n'a pas donné de consigne (peut corrompre des fichiers ou empêcher l'analyse forensique de la RAM). |
| Contacter immédiatement l'équipe IT/sécurité ou le prestataire désigné. | Interagir avec les messages de rançon ou tenter de contacter les attaquants. |
| Conserver toutes les preuves : messages de rançon, exemples de fichiers chiffrés, logs. Ne pas modifier l'état de la machine. | Supprimer des fichiers, des logs, ou tenter de "nettoyer" la machine soi-même sans expertise. |
| Changer les mots de passe des comptes critiques (administrateurs, services) et des comptes potentiellement compromis. | Reconnecter la machine infectée au réseau avant une désinfection et une validation complètes. |
| Restaurer les données à partir de sauvegardes vérifiées, saines et isolées. | Utiliser des outils de déchiffrement trouvés sur internet sans vérifier leur source et leur fiabilité. |
| Documenter chronologiquement toutes les actions entreprises et les observations faites. | Diffuser des informations non vérifiées ou spéculatives sur l'incident. |
| Déposer plainte auprès des autorités compétentes (Police/Gendarmerie). | Négliger la phase de retour d'expérience et les actions correctives post-incident. |
| Laisser la machine allumée (mais isolée) si possible pour l'analyse forensique. | Utiliser des clés USB ou disques externes sur la machine infectée (risque de propagation). |
Prévention : Votre Meilleure Défense
Mesures Proactives pour Éviter les Cryptolockers
La meilleure façon de gérer un cryptolocker est de ne jamais y être confronté. Voici des stratégies préventives essentielles :
- Sensibilisation et Formation des Utilisateurs : Des formations régulières sur la reconnaissance des e-mails de phishing, des liens suspects, des pièces jointes dangereuses, et sur les bonnes pratiques de navigation sécurisée sont cruciales. Les utilisateurs sont souvent la première ligne de défense.
- Sauvegardes Régulières et Vérifiées : Mettez en place une stratégie de sauvegarde robuste (ex: règle 3-2-1 : trois copies de vos données, sur deux supports différents, dont une hors site et/ou déconnectée). Testez régulièrement la restauration de ces sauvegardes.
- Mises à Jour Systématiques : Appliquez rapidement les correctifs de sécurité pour les systèmes d'exploitation, les navigateurs, les plugins, les logiciels antivirus, et toutes les applications. Les vulnérabilités non corrigées sont une porte d'entrée majeure pour les malwares.
- Solutions de Sécurité Performantes :
- Utilisez un antivirus/antimalware de nouvelle génération (EDR/XDR) avec protection spécifique contre les rançongiciels.
- Configurez un pare-feu robuste et des systèmes de détection/prévention d'intrusion (IDS/IPS).
- Filtrez les e-mails pour bloquer le spam et les pièces jointes malveillantes.
- Gestion Stricte des Accès et des Privilèges :
- Appliquez le principe du moindre privilège : les utilisateurs ne doivent avoir que les droits strictement nécessaires à leurs fonctions.
- Sécurisez les comptes administrateurs avec des mots de passe forts et uniques, et activez l'authentification multifacteur (MFA) partout où c'est possible.
- Limitez et surveillez l'utilisation du protocole RDP (Remote Desktop Protocol).
- Segmentation Réseau : Divisez votre réseau en segments isolés pour limiter la propagation d'une éventuelle infection.
- Surveillance Active : Mettez en place des outils de surveillance des journaux (SIEM) pour détecter les activités anormales ou suspectes en temps réel.
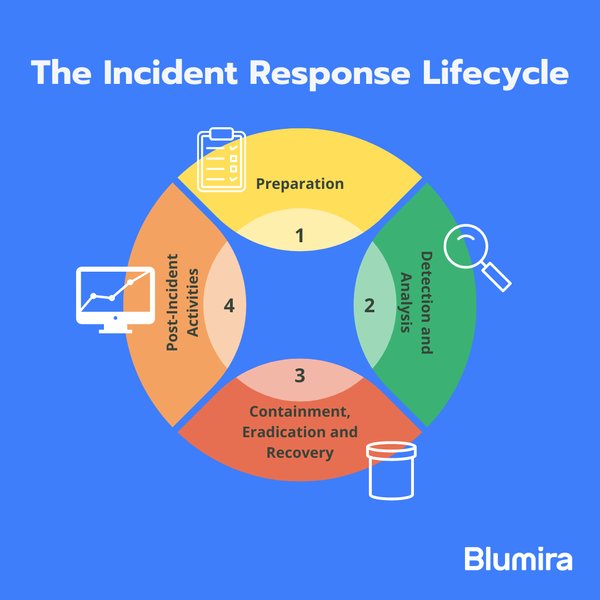
Le cycle de vie de la réponse aux incidents, de la préparation à la post-analyse, incluant la prévention comme une phase clé.
FAQ : Réponses à Vos Questions sur les Cryptolockers
Qu'est-ce qu'un cryptolocker et comment fonctionne-t-il ? ▼
Un cryptolocker est un type de logiciel malveillant (malware) classé comme rançongiciel (ransomware). Son objectif principal est de chiffrer les fichiers stockés sur l'ordinateur d'une victime ou sur les lecteurs réseau accessibles. Une fois les fichiers chiffrés, ils deviennent inutilisables. Les attaquants affichent ensuite un message demandant une rançon (généralement en cryptomonnaie comme le Bitcoin) en échange de la clé de déchiffrement. Les cryptolockers se propagent souvent par le biais de pièces jointes infectées dans des e-mails de phishing, de sites web compromis, ou en exploitant des vulnérabilités logicielles non corrigées. Ils utilisent des algorithmes de chiffrement puissants (comme RSA ou AES) rendant le déchiffrement sans la clé quasiment impossible.
Comment puis-je savoir si mon ordinateur est infecté par un cryptolocker ? ▼
Les signes les plus courants d'une infection par cryptolocker incluent :
- L'apparition d'un message demandant une rançon.
- L'incapacité d'ouvrir vos fichiers (documents, photos, etc.).
- Le changement des extensions de vos fichiers (par exemple, .encrypted, .locked, .crypt, ou une chaîne de caractères aléatoires).
- La présence de fichiers inhabituels (souvent des fichiers .txt ou .html) dans vos dossiers contenant des instructions pour le paiement de la rançon.
- Un ralentissement notable de votre ordinateur ou une activité disque intense, car le malware chiffre vos fichiers en arrière-plan.
- Des alertes de votre logiciel antivirus ou de sécurité.
Que dois-je faire en premier si je suspecte une infection ? ▼
La première action, et la plus critique, est d'isoler immédiatement la machine infectée. Cela signifie la déconnecter de tout réseau : débranchez le câble Ethernet, désactivez le Wi-Fi et toute connexion VPN. Cela empêchera le cryptolocker de se propager à d'autres ordinateurs ou serveurs sur le réseau et de chiffrer des partages de fichiers. Ensuite, contactez votre équipe de support IT ou un professionnel de la cybersécurité. Ne tentez pas de supprimer des fichiers ou de payer la rançon vous-même.
Est-il recommandé de payer la rançon ? Pourquoi ? ▼
Non, il n'est jamais recommandé de payer la rançon. Les forces de l'ordre et les experts en cybersécurité s'accordent sur ce point pour plusieurs raisons :
- Aucune Garantie : Payer ne garantit pas que vous récupérerez vos fichiers. Les criminels peuvent ne pas fournir la clé de déchiffrement, ou la clé fournie peut ne pas fonctionner.
- Encouragement du Crime : Payer finance les activités des cybercriminels et les encourage à poursuivre leurs attaques contre d'autres victimes.
- Cible Récurrente : Les victimes qui paient sont parfois ciblées à nouveau, car elles sont perçues comme disposées à payer.
- Coût Supplémentaire : Même après avoir payé, vous devrez toujours nettoyer vos systèmes et vous assurer qu'aucune porte dérobée (backdoor) n'a été laissée.
La meilleure approche est de se concentrer sur la restauration à partir de sauvegardes et sur le renforcement de la sécurité.
Comment puis-je récupérer mes fichiers après une attaque ? ▼
La méthode la plus fiable pour récupérer vos fichiers est de les restaurer à partir de sauvegardes saines et récentes que vous avez effectuées avant l'attaque. Il est crucial que ces sauvegardes soient stockées de manière isolée (hors ligne ou sur un cloud sécurisé non directement mappé au réseau principal) pour qu'elles ne soient pas elles-mêmes chiffrées.
Dans certains cas, pour des variantes de rançongiciels plus anciennes ou connues, des outils de déchiffrement gratuits peuvent exister (par exemple, via le projet "No More Ransom"). Cependant, leur disponibilité et leur efficacité sont limitées. Avant toute restauration, il est impératif de s'assurer que le malware a été complètement éradiqué du système affecté, ce qui implique souvent une réinstallation complète du système d'exploitation.
Quelles mesures préventives puis-je prendre contre les cryptolockers ? ▼
La prévention est la clé. Voici les mesures essentielles :
- Sauvegardes Régulières : Effectuez des sauvegardes fréquentes de vos données importantes et stockez-les hors ligne ou sur un support isolé. Testez régulièrement vos restaurations.
- Mises à Jour : Maintenez votre système d'exploitation, vos navigateurs, et tous vos logiciels (en particulier les antivirus et les solutions de sécurité) à jour avec les derniers correctifs.
- Prudence avec les E-mails : Soyez très vigilant avec les e-mails provenant d'expéditeurs inconnus, surtout s'ils contiennent des pièces jointes ou des liens. Ne cliquez pas sur des liens suspects et n'ouvrez pas de pièces jointes inattendues.
- Logiciels de Sécurité : Utilisez un logiciel antivirus et anti-malware réputé et maintenez-le à jour. Activez le pare-feu.
- Mots de Passe Forts et MFA : Utilisez des mots de passe uniques et complexes pour vos comptes et activez l'authentification multifacteur (MFA) partout où elle est disponible.
- Moindre Privilège : N'utilisez pas un compte administrateur pour les tâches quotidiennes.
- Sensibilisation : Formez-vous et formez vos employés aux risques de cybersécurité et aux bonnes pratiques.
Pour Aller Plus Loin
Si vous souhaitez approfondir votre compréhension des menaces de type cryptolocker et des stratégies de réponse, voici quelques pistes de recherche :
- Quelles sont les dernières techniques de prévention contre les rançongiciels en entreprise ?
- Comment mettre en place un plan de reprise d'activité efficace après une cyberattaque par rançongiciel ?
- Quel rôle joue l'analyse forensique dans la compréhension d'une attaque par cryptolocker ?
- Quelles sont les obligations légales de notification en cas de fuite de données suite à une attaque par cryptolocker ?
Références
Les informations contenues dans cette fiche réflexe s'appuient sur les recommandations et analyses de sources expertes en cybersécurité :
 media.advens.com
Last updated May 16, 2025