
Desbloqueando la Seguridad Empresarial con VPN IPsec y FortiGate: Una Guía Completa
Transforma tu conectividad con las soluciones VPN IPsec de FortiGate, asegurando confidencialidad, integridad y rendimiento en tu red empresarial.
Aspectos Destacados de la Implementación de VPN IPsec con FortiGate
- Seguridad Inquebrantable: IPsec VPN con FortiGate cifra y autentica datos a nivel de red, utilizando algoritmos avanzados como AES y SHA para proteger contra interceptaciones y alteraciones, garantizando la confidencialidad y la integridad de la información crítica.
- Rendimiento Superior y Escalabilidad: Gracias a la aceleración por hardware FortiASIC, FortiGate optimiza el rendimiento de IPsec, permitiendo conexiones de alta velocidad y la capacidad de escalar para redes grandes, soportando diversas topologías como punto a punto, estrella y malla completa para adaptarse a cualquier necesidad empresarial.
- Configuración Simplificada y Gestión Eficiente: FortiGate facilita la implementación de VPN IPsec mediante su asistente intuitivo (GUI) y opciones robustas de línea de comandos (CLI), complementado con soporte para IKEv2 para una negociación más rápida y eficiente, y políticas de seguridad granulares para un control de acceso preciso.
Beneficios Clave de Implementar una VPN IPsec con FortiGate en el Entorno Empresarial
La implementación de una VPN IPsec en un entorno empresarial, especialmente con dispositivos FortiGate, ofrece un conjunto robusto de beneficios que van más allá de la mera conectividad. Estos beneficios se centran en garantizar la seguridad, el rendimiento y la flexibilidad operativa de la red.
Seguridad Robusta y Conectividad Cifrada
FortiGate, al utilizar IPsec, proporciona una defensa integral al cifrar y autenticar todos los datos que transitan por la VPN. Esto protege la confidencialidad e integridad de la información, blindándola contra espionaje, ataques de intermediarios (MITM) y manipulaciones no autorizadas. La VPN IPsec opera en la capa de red del modelo OSI, lo que significa que el cifrado y la autenticación se aplican a todo el tráfico IP que pasa por el túnel, ofreciendo una protección más completa que otros protocolos VPN basados en capas superiores.
- Protección Integral de Datos: Los algoritmos criptográficos avanzados, como AES (AES128, AES256) para el cifrado y SHA (SHA1, SHA256, SHA512) para la integridad, aseguran que los datos sean ilegibles para terceros no autorizados y que no puedan ser alterados durante el tránsito.
- Autenticación Mutua y Autorización: Mediante el uso de claves precompartidas (PSK) o certificados digitales, IPsec valida la identidad de los extremos de la comunicación, garantizando que solo los dispositivos o usuarios autorizados puedan establecer el túnel VPN.
Acceso Remoto y Conexión entre Sedes de Forma Segura
Una de las aplicaciones más críticas de una VPN IPsec es la capacidad de conectar de forma segura ubicaciones geográficamente dispersas (VPN sitio a sitio) y permitir que empleados remotos accedan a los recursos de la red corporativa (acceso remoto). FortiGate facilita estas conexiones al actuar como una puerta de enlace VPN robusta y eficiente.
- Conectividad Sitio a Sitio: Permite interconectar redes privadas de diferentes oficinas o sucursales a través de túneles cifrados sobre Internet, asegurando que la comunicación entre ellas sea privada y segura.
- Acceso Remoto Seguro: Habilita a los empleados que trabajan desde casa o mientras viajan a acceder de forma segura a la red de la oficina y sus recursos, sin exponer la red privada a riesgos. FortiClient se integra perfectamente para este propósito, mejorando la experiencia del usuario final.
Rendimiento Optimizado y Escalabilidad
FortiGate aprovecha sus procesadores de seguridad FortiASIC, diseñados específicamente, para ofrecer una aceleración de hardware que garantiza un alto rendimiento incluso con el tráfico cifrado de IPsec. Esto es crucial para entornos que manejan grandes volúmenes de datos o aplicaciones sensibles a la latencia.
- Aceleración por Hardware: Minimiza el impacto en el rendimiento de la red, permitiendo que la VPN maneje grandes volúmenes de tráfico cifrado sin degradación significativa.
- Escalabilidad: FortiGate puede gestionar múltiples túneles VPN simultáneamente, lo que permite la expansión de la red a medida que la empresa crece, soportando diversas topologías de red para adaptarse a diferentes necesidades de conectividad.
Flexibilidad, Gestión y Compatibilidad
La capacidad de FortiGate para adaptarse a diversas configuraciones y su facilidad de integración con otras tecnologías de seguridad lo convierten en una solución VPN muy versátil.
- Flexibilidad de Protocolo: IPsec puede configurarse para funcionar sobre UDP o TCP (incluyendo el puerto 443), o en modo automático, lo cual es ideal para entornos donde el tráfico IPsec tradicional (UDP/500, UDP/4500) puede ser bloqueado por ISPs o NAT de grado de operador.
- Integración Avanzada: Soporta métodos de autenticación avanzados como SAML y MFA, mejorando la seguridad del acceso. Además, puede integrarse con soluciones SD-WAN para optimizar el enrutamiento del tráfico y el monitoreo del rendimiento.
- Facilidad de Gestión: FortiGate simplifica la configuración de IPsec VPN a través de su asistente gráfico (GUI) y ofrece control granular a través de la línea de comandos (CLI), reduciendo la complejidad de implementación y mantenimiento.
- Compatibilidad Multi-Fabricante: Permite la interconexión segura con una amplia variedad de dispositivos y proveedores de seguridad, facilitando la colaboración con partners y la integración en entornos heterogéneos.
Cómo el Protocolo IPsec Garantiza la Confidencialidad e Integridad de los Datos en Tránsito
IPsec es un conjunto de protocolos que operan en la capa de red (Capa 3 del modelo OSI) para asegurar las comunicaciones IP. Su fortaleza radica en la combinación de mecanismos de cifrado, autenticación e integridad que protegen los datos desde el momento en que se envían hasta que se reciben.
Componentes Fundamentales de IPsec
-
Encapsulating Security Payload (ESP)
ESP es el protocolo principal de IPsec que garantiza la confidencialidad de los datos. Cifra la carga útil (payload) del paquete IP, haciendo que el contenido sea ilegible si es interceptado sin la clave de descifrado. Adicionalmente, ESP puede proporcionar autenticación e integridad, pero su función primordial es el cifrado. Los algoritmos comunes de cifrado incluyen AES (Advanced Encryption Standard) en sus variantes de 128 o 256 bits, y 3DES.
-
Authentication Header (AH)
AH se enfoca exclusivamente en la integridad y autenticación. No proporciona cifrado de datos. Asegura que los paquetes no sean alterados durante el tránsito y que provengan de una fuente legítima. Utiliza algoritmos de hash criptográficos (como SHA-1, SHA-256, SHA-512) para crear una suma de verificación (hash) del paquete, que se adjunta al mismo. El receptor recalcula el hash y lo compara con el recibido; cualquier diferencia indica que el paquete ha sido modificado.
Mecanismos Clave para la Confidencialidad e Integridad
- Cifrado (Confidencialidad): IPsec utiliza algoritmos de cifrado simétrico robustos, como AES, para transformar los datos en un formato ilegible. Solo las partes que poseen la clave de descifrado pueden acceder al contenido original. Esto protege la información de la escucha no autorizada.
- Hashing (Integridad): Para garantizar la integridad, IPsec emplea funciones hash criptográficas (ej., SHA, HMAC). Estas funciones generan una huella digital única del paquete. Si el paquete se modifica en tránsito, la huella digital calculada por el receptor no coincidirá con la que se envió, alertando sobre la alteración.
- Autenticación: IPsec verifica la identidad de los extremos de la comunicación. Esto se logra mediante claves precompartidas (PSK), certificados digitales o autenticación Extensible Authentication Protocol (EAP). La autenticación asegura que el tráfico se establezca solo entre dispositivos autorizados, evitando ataques de suplantación.
- Establecimiento del Túnel (IKE): El protocolo Internet Key Exchange (IKE) es fundamental para establecer el túnel seguro. IKE negocia de forma segura las "Asociaciones de Seguridad" (SA), que son conjuntos de parámetros (algoritmos de cifrado, hashing, claves) que IPsec utilizará para proteger el tráfico de datos real. IKE opera en dos fases:
- **Fase 1:** Establece un canal seguro (SA de Fase 1) para proteger la negociación subsiguiente. Aquí se autentican los pares y se negocian los algoritmos para esta fase.
- **Fase 2:** Negocia las SA (SA de Fase 2) que protegerán el tráfico de datos real. Se definen los algoritmos de cifrado y autenticación para los datos, así como los selectores de tráfico (qué subredes o tráfico irá por el túnel).
- Protección contra Ataques de Reproducción (Replay Attacks): IPsec incluye un mecanismo para detectar y descartar paquetes duplicados o reordenados, lo que protege contra ataques donde un atacante intenta retransmitir paquetes válidos capturados previamente.
Pasos para Configurar una VPN IPsec en FortiGate Usando Clave Precompartida (PSK)
Configurar una VPN IPsec en FortiGate utilizando una Clave Precompartida (PSK) es un proceso directo que se puede realizar a través de la interfaz gráfica de usuario (GUI) mediante el asistente de IPsec o directamente desde la línea de comandos (CLI). A continuación, se detallan los pasos generales:
Configuración Mediante el Asistente de IPsec (GUI)
- Acceder al Asistente: Inicia sesión en la GUI de tu FortiGate y navega a
VPN > IPsec Wizard. - Seleccionar el Tipo de VPN:
- En el campo Name, introduce un nombre descriptivo para tu VPN (ej. "VPN_OficinaRemota").
- Para Template type, selecciona Site to Site (para conectar dos redes) o Remote Access (para usuarios individuales).
- Para NAT configuration, elige la opción que se ajuste a tu topología (usualmente "No NAT" para sitio a sitio).
- Para Remote device type, selecciona FortiGate si el otro extremo es un FortiGate, o "Standard" si es otro vendor.
- Configurar la Fase 1 (IKE Gateway):
- Remote Gateway: Introduce la dirección IP pública del FortiGate remoto (o del dispositivo remoto).
- Local Interface: Selecciona la interfaz WAN de tu FortiGate que se conectará a Internet (ej. "port1" o "wan1").
- Authentication Method: Elige Pre-shared Key.
- Pre-shared Key: Introduce una clave compleja y segura. ¡Esta clave debe coincidir exactamente en ambos FortiGates!
- Phase 1 Proposal: Define los algoritmos de cifrado y autenticación para la Fase 1 (ej., AES256-SHA256). Asegúrate de que los algoritmos de Cifrado, Autenticación y el Grupo Diffie-Hellman (DH Group) coincidan en ambos extremos.
- Configurar la Fase 2 (IPsec Tunnel):
- Phase 2 Selectors: Define las subredes que se comunicarán a través del túnel.
- Local Address: La subred local de tu FortiGate (ej., 10.0.1.0/24).
- Remote Address: La subred remota del otro FortiGate (ej., 10.0.2.0/24).
- Phase 2 Proposal: Define los algoritmos de cifrado y autenticación para el tráfico de datos real (ej., AES256-SHA256). Es recomendable habilitar Perfect Forward Secrecy (PFS) y seleccionar un Grupo Diffie-Hellman que también coincida en ambos extremos.
- Phase 2 Selectors: Define las subredes que se comunicarán a través del túnel.
- Crear Políticas de Firewall: El asistente generalmente crea políticas básicas. Sin embargo, debes verificar y ajustar las políticas de firewall para permitir el tráfico entre tu red local y la interfaz del túnel VPN, y viceversa. Esto se hace en
Policy & Objects > Firewall Policy. Necesitarás al menos dos políticas: una para el tráfico de la LAN a la VPN, y otra de la VPN a la LAN.
Configuración Mediante la Línea de Comandos (CLI)
La CLI ofrece un control más detallado. Aquí un ejemplo simplificado para la Fase 1 y Fase 2:
config vpn ipsec phase1-interface
    edit "Nombre_VPN"
        set interface "wan1"
        set peertype any
        set net-device enable
        set proposal aes256-sha256 aes128-sha256
        set remote-gw 203.0.113.1  // IP pública del FortiGate remoto
        set psksecret "TuClavePrecompartida" // La clave precompartida
        set dpd on-idle
        set ike-version 2 // Preferiblemente IKEv2
    next
end

config vpn ipsec phase2-interface
    edit "Nombre_VPN_P2"
        set phase1name "Nombre_VPN"
        set proposal aes256-sha256 aes128-sha256
        set pfs enable
        set dhgrp 14 // Grupo Diffie-Hellman para PFS
        set src-addr-type subnet
        set dst-addr-type subnet
        set src-subnet 10.0.1.0 255.255.255.0 // Subred local
        set dst-subnet 10.0.2.0 255.255.255.0 // Subred remota
    next
end

config firewall policy
    edit 0
        set name "LAN_to_VPN"
        set srcintf "internal" // Interfaz de tu red local
        set dstintf "Nombre_VPN" // Interfaz del túnel VPN
        set srcaddr "Tu_Subred_Local" // Objeto de dirección de tu subred local
        set dstaddr "Subred_Remota" // Objeto de dirección de la subred remota
        set action accept
        set schedule "always"
        set service "ALL"
        set nat disable
    next
    edit 0
        set name "VPN_to_LAN"
        set srcintf "Nombre_VPN"
        set dstintf "internal"
        set srcaddr "Subred_Remota"
        set dstaddr "Tu_Subred_Local"
        set action accept
        set schedule "always"
        set service "ALL"
        set nat disable
    next
end
Recuerda reemplazar "Nombre_VPN", "wan1", "TuClavePrecompartida", "203.0.113.1", "10.0.1.0/24", "10.0.2.0/24" y los nombres de objetos de dirección con tus valores reales.
Verificación y Solución de Problemas
Después de configurar, es crucial verificar el estado del túnel. Puedes usar el monitor de IPsec en la GUI de FortiGate (VPN > IPsec Tunnels) o los siguientes comandos CLI:
diagnose vpn tunnel list: Muestra el estado de los túneles VPN.diagnose debug app ike 255: Proporciona información detallada sobre el proceso de negociación IKE para solucionar problemas.get vpn ipsec tunnel summary: Ofrece un resumen del estado de los túneles.
Un error común es un desajuste de la clave precompartida o de los algoritmos de propuesta entre los dos extremos del túnel. Asegúrate de que todos los parámetros de Fase 1 y Fase 2 coincidan en ambos FortiGates.
Factores Clave al Elegir una Topología VPN
La elección de la topología VPN adecuada es fundamental para el diseño de una red segura y eficiente. FortiGate permite implementar diversas topologías VPN (punto a punto, estrella, malla) para adaptarse a las necesidades específicas de cada organización.
Consideraciones Estratégicas para la Selección de Topología
La topología de tu red determinará cómo los dispositivos y clientes remotos se conectan a la VPN y cómo se enruta el tráfico VPN. Es crucial evaluar varios factores para seleccionar la que mejor se adapte a tu entorno:
-
Necesidades de Conectividad y Escalabilidad
- Punto a Punto (Site-to-Site): Ideal para conectar dos ubicaciones específicas de forma segura. Es la más sencilla de configurar para enlaces directos y estables. No es escalable para un gran número de sitios.
- Hub-and-Spoke (Estrella): Una oficina central (hub) se conecta a múltiples oficinas remotas (spokes). El tráfico entre los spokes debe pasar por el hub. Es eficiente para una administración centralizada y reduce la complejidad de la configuración al no requerir túneles directos entre cada spoke. Es escalable si el hub puede manejar la carga de todos los spokes.
- Full Mesh (Malla Completa): Cada oficina se conecta directamente con todas las demás. Proporciona redundancia y rutas directas para el tráfico entre cualquier par de sitios, lo que es beneficioso para aplicaciones sensibles a la latencia. Sin embargo, es la más compleja de configurar y mantener a medida que aumenta el número de sitios, ya que requiere \(n(n-1)/2\) túneles (donde \(n\) es el número de sitios).
-
Rendimiento y Latencia
- Full Mesh: Ofrece el mejor rendimiento y la menor latencia para el tráfico entre sitios, ya que no hay puntos intermedios.
- Hub-and-Spoke: Puede introducir latencia adicional si el tráfico entre dos spokes debe atravesar el hub central.
-
Tolerancia a Fallos y Redundancia
- Full Mesh: Es inherentemente más resistente a fallos de un solo punto, ya que existen múltiples rutas.
- Hub-and-Spoke: Presenta un único punto de fallo en el hub, a menos que se implemente redundancia en el hub.
-
Complejidad de Configuración y Mantenimiento
- Punto a Punto: Es la más simple de configurar y mantener.
- Hub-and-Spoke: Tiene una complejidad moderada, ya que solo el hub necesita túneles a cada spoke.
- Full Mesh: Es la más compleja y requiere más esfuerzo de configuración y mantenimiento, especialmente en redes grandes.
-
Seguridad y Control de Acceso
La topología influye en cómo se aplican las políticas de firewall y el control de acceso. En una topología de estrella, el hub puede ser un punto de aplicación centralizado de políticas de seguridad, lo que facilita la auditoría y el monitoreo.
-
Costos de Infraestructura
La complejidad y la cantidad de dispositivos o túneles necesarios pueden influir en los costos. Una topología de malla completa puede requerir más recursos de procesamiento en cada dispositivo y una mayor inversión inicial.
-
Integración con SD-WAN
Las VPN IPsec se pueden implementar sobre SD-WAN, lo que permite la dirección de tráfico inteligente y el monitoreo de rendimiento, optimizando la elección de rutas y mejorando la resiliencia de la red.
Configurando un Túnel IPsec Sitio a Sitio entre Dos Dispositivos FortiGate
Establecer un túnel VPN IPsec sitio a sitio entre dos FortiGates es un procedimiento que requiere la configuración simétrica de ambos dispositivos. Este proceso garantiza que dos redes geográficamente separadas puedan comunicarse de forma segura a través de un túnel cifrado sobre Internet.
Proceso Detallado de Configuración Bidireccional
Se asume el uso de autenticación por Clave Precompartida (PSK), que es una de las opciones más comunes y sencillas para VPN sitio a sitio.
1. Configurar la Fase 1 (IKE Gateway) en ambos FortiGates
La Fase 1 establece el canal seguro para la negociación de las claves. Los parámetros deben coincidir exactamente en ambos FortiGates.
- **FortiGate A (HQ1 - Iniciador):**
- Accede a
VPN > IPsec Wizarden la GUI o utiliza CLI. - Define un Nombre (ej.,
to_HQ2). - Configura la IP Remota del FortiGate B (ej.,
203.0.113.1). - Selecciona la Interfaz Local WAN de FortiGate A conectada a Internet (ej.,
port1). - Elige Authentication Method: Pre-shared Key y introduce la Clave Precompartida (ej.,
TuClaveSecreta123). - Define la Propuesta de Fase 1: Algoritmos de Cifrado (ej., AES256) y Autenticación (ej., SHA256), y el Grupo Diffie-Hellman (ej., 14).
- Accede a
- **FortiGate B (HQ2 - Respondedor):**
- Repite los mismos pasos que para FortiGate A, pero invirtiendo las direcciones IP.
- Define un Nombre (ej.,
to_HQ1). - Configura la IP Remota del FortiGate A (ej.,
198.51.100.1). - Selecciona la Interfaz Local WAN de FortiGate B (ej.,
port2). - La Clave Precompartida debe ser exactamente la misma que en FortiGate A.
- La Propuesta de Fase 1 (Cifrado, Autenticación, Grupo DH) debe ser idéntica a la de FortiGate A.
Un ejemplo de dispositivo FortiGate, clave para establecer conexiones VPN robustas.
2. Configurar la Fase 2 (IPsec Tunnel) en ambos FortiGates
La Fase 2 define cómo se cifran y autentican los datos a través del túnel establecido en la Fase 1, y qué tráfico se permitirá a través del túnel.
- **FortiGate A (HQ1):**
- En la GUI, edita el túnel
to_HQ2y ve a la sección de Fase 2. - En Phase 2 Selectors:
- Local Address: La subred local de FortiGate A (ej.,
10.0.1.0/24). - Remote Address: La subred remota de FortiGate B (ej.,
10.0.2.0/24).
- Local Address: La subred local de FortiGate A (ej.,
- En Phase 2 Proposal:
- Define los algoritmos de Cifrado (ej., AES256) y Autenticación (ej., SHA256).
- Habilita Perfect Forward Secrecy (PFS) y selecciona un Grupo Diffie-Hellman (ej., 14). Estos deben coincidir con FortiGate B.
- En la GUI, edita el túnel
- **FortiGate B (HQ2):**
- Repite los mismos pasos, invirtiendo las subredes locales y remotas.
- En Phase 2 Selectors:
- Local Address: La subred local de FortiGate B (ej.,
10.0.2.0/24). - Remote Address: La subred remota de FortiGate A (ej.,
10.0.1.0/24).
- Local Address: La subred local de FortiGate B (ej.,
- La Propuesta de Fase 2 (Cifrado, Autenticación, PFS, Grupo DH) debe ser idéntica a la de FortiGate A.
3. Crear Políticas de Firewall
Se requieren políticas de firewall en ambos FortiGates para permitir que el tráfico fluya a través del túnel VPN.
- **FortiGate A:**
- Crea una política para permitir el tráfico desde tu red local (ej., interfaz
LAN) hacia la interfaz del túnel VPN (to_HQ2). - Crea otra política para permitir el tráfico desde la interfaz del túnel VPN (
to_HQ2) hacia tu red local (ej., interfazLAN).
- Crea una política para permitir el tráfico desde tu red local (ej., interfaz
- **FortiGate B:**
- Crea políticas espejo a las de FortiGate A, adaptando las interfaces y subredes correspondientes.
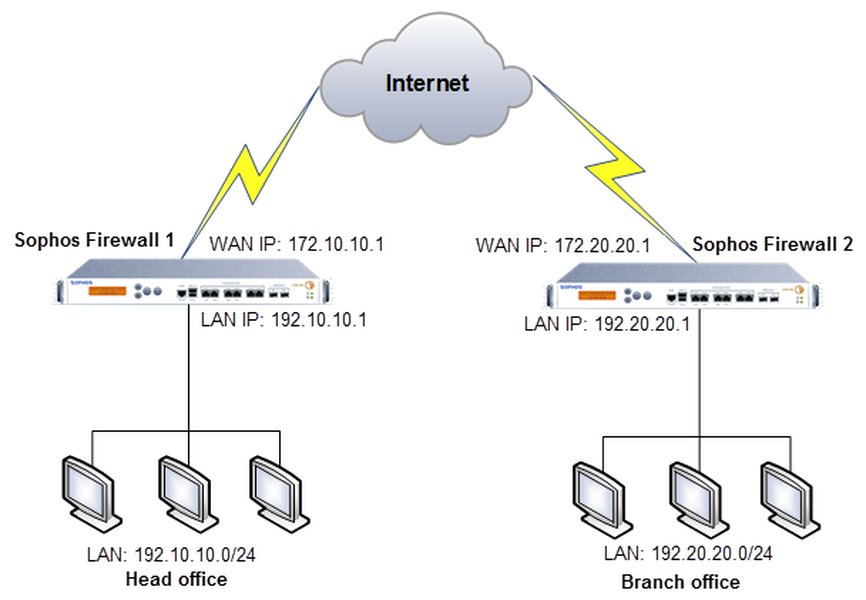
Representación de una configuración VPN sitio a sitio que conecta dos redes.
4. Añadir Rutas Estáticas (si es necesario y la VPN es Route-Based)
Si la VPN es basada en ruta (que es la provisión predeterminada de FortiGate y la más flexible), necesitarás una ruta estática en cada FortiGate que apunte a la subred remota a través de la interfaz del túnel IPsec.
- **FortiGate A:** Ruta estática para la red
10.0.2.0/24a través de la interfazto_HQ2. - **FortiGate B:** Ruta estática para la red
10.0.1.0/24a través de la interfazto_HQ1.
5. Verificación
Para confirmar que el túnel se ha establecido correctamente, utiliza el monitor de IPsec en la GUI o los comandos CLI mencionados anteriormente. Realiza pruebas de conectividad (ej., ping) entre hosts en las redes locales de ambos FortiGates.
Video tutorial: Configuración de VPN IPsec sitio a sitio con clave precompartida en FortiGate Firewalls, ilustrando los pasos prácticos para establecer un túnel seguro.
Este video demuestra cómo configurar un túnel IPsec VPN sitio a sitio utilizando firewalls FortiGate en un entorno de laboratorio EVE-NG. Explica los pasos para configurar una VPN IPsec con autenticación por clave precompartida (PSK), lo que es directamente relevante para la configuración de un túnel entre dos dispositivos FortiGate y refuerza los pasos descritos en esta sección.
Diferencias Clave entre IKEv1 e IKEv2 en FortiGate
Internet Key Exchange (IKE) es el protocolo utilizado para establecer Asociaciones de Seguridad (SA) para IPsec. FortiGate soporta tanto IKEv1 como IKEv2, pero existen diferencias significativas que influyen en el rendimiento y la robustez de la VPN.
Una Comparación Detallada de Versiones IKE
Mientras que IKEv1 es un protocolo más antiguo y ampliamente compatible, IKEv2 representa una mejora significativa en términos de eficiencia, seguridad y manejo de la movilidad. FortiGate permite configurar túneles IPsec utilizando ambos, pero IKEv2 es generalmente la opción preferida para implementaciones modernas.
Este gráfico de radar compara las características de IKEv1 e IKEv2 en un contexto de implementación con FortiGate. Los valores representan una evaluación cualitativa de cada característica en una escala del 1 al 10, donde un valor más alto indica un mejor rendimiento o una mayor ventaja. Se puede observar que IKEv2 supera a IKEv1 en la mayoría de los aspectos clave, como la eficiencia de negociación, la resistencia a fallos, el soporte para NAT Traversal, la movilidad (MOBike), la simplicidad de mensajes, la extensibilidad, la recomendación de FortiGate y la seguridad general. Esto visualiza por qué IKEv2 es la opción preferida para nuevas implementaciones de VPN IPsec en FortiGate.
Tabla Comparativa de IKEv1 vs. IKEv2
| Característica | IKEv1 | IKEv2 |
|---|---|---|
| **Eficiencia de Negociación** | Requiere más intercambios de mensajes (ej., 6 mensajes para Fase 1 en modo principal). | Más eficiente, reduce el número de intercambios de mensajes (ej., 4 mensajes para establecer una SA). |
| **Movilidad y Resistencia a Fallos** | Carece de soporte nativo para movilidad; cambios de IP pueden romper el túnel. | Incluye la extensión MOBike, permitiendo a los clientes cambiar de dirección IP sin romper el túnel VPN, ideal para usuarios móviles. |
| **Soporte NAT Traversal** | Soporte básico de NAT-T, a veces con problemas de fiabilidad. | Soporte más robusto y eficiente para NAT-T, mejorando la fiabilidad de las conexiones a través de redes con NAT. |
| **Simplicidad de Mensajes** | Protocolo más complejo con más mensajes. | Simplifica el número de mensajes, contribuyendo a su eficiencia y robustez. |
| **Extensibilidad** | Menos extensible, lo que dificulta la adición de nuevas funcionalidades. | Más extensible, proporcionando una base mejor para futuras extensiones y funcionalidades (ej., autenticación basada en SAML). |
| **Recomendación FortiGate** | Soportado, pero menos recomendado para nuevos despliegues de acceso remoto. | Soporte completo y recomendado para túneles IPsec, especialmente para acceso remoto y escenarios modernos. |
| **Robustez y Fiabilidad** | Menos resistente a fallos de red y más propenso a requerir renegociaciones. | Diseñado para ser más resistente a fallos de red y más fiable en general, manejando interrupciones temporales. |
| **Soporte TCP/443** | No soporta IKE/ESP sobre TCP/443 directamente. | A partir de FortiOS 7.6.3, IPsec VPN soporta el uso de TCP como transporte para la negociación IKE y la encapsulación de paquetes ESP dentro de una cabecera TCP, ideal para atravesar firewalls restrictivos. |
La Esencia de una Política de Seguridad VPN en FortiGate y Su Necesidad
Una política de seguridad VPN en FortiGate es una regla de firewall que dicta explícitamente qué tráfico se permite, se deniega o se inspecciona entre las interfaces de red, incluyendo las interfaces de túnel VPN. Es un componente crítico y absolutamente necesario después de establecer un túnel IPsec, ya que el túnel por sí solo no permite el paso de tráfico hasta que una política de seguridad lo autorice.
Propósito Fundamental y Razones de Su Existencia
La creación de un túnel VPN IPsec es solo el primer paso para una conectividad segura. Sin políticas de seguridad adecuadas, incluso un túnel "levantado" y funcional no permitirá que el tráfico legítimo fluya, o peor aún, podría permitir tráfico no deseado, comprometiendo la seguridad de la red interna. Las políticas son el cerebro que controla el flujo de datos cifrados.
-
Control de Acceso Granular
La razón principal es determinar qué usuarios, dispositivos o subredes pueden acceder a qué recursos a través del túnel VPN. Por ejemplo, puedes configurar una política para permitir que solo una subred específica de una oficina remota acceda a un servidor de archivos particular en la red central, pero no a otros servidores o segmentos de red.
-
Segmentación y Filtrado de Tráfico
Las políticas permiten segmentar el tráfico, asegurando que solo el tráfico autorizado y necesario fluya a través del túnel. Esto evita que el tráfico no esencial o potencialmente malicioso utilice los recursos de la VPN y acceda a la red interna.
-
Aplicación de Servicios de Seguridad Avanzados
Una política de seguridad VPN en FortiGate no solo permite o deniega el tráfico; también puede aplicar servicios de seguridad adicionales al tráfico que pasa por el túnel. Esto incluye inspección profunda de paquetes (DPI), prevención de intrusiones (IPS), control de aplicaciones, filtrado web, antivirus, y sandboxing. Esto añade una capa crítica de protección al tráfico cifrado que viaja entre las redes, ya que el FortiGate puede des-cifrar el tráfico, inspeccionarlo y luego re-cifrarlo si es necesario.
-
Dirección del Flujo de Tráfico
Las políticas determinan la dirección del flujo de tráfico (de origen a destino). Es fundamental tener políticas tanto para el tráfico que se origina en la red local y va hacia la red remota a través de la VPN, como para el tráfico que se origina en la red remota (a través de la VPN) y va hacia la red local.
-
Cumplimiento Normativo y Auditoría
Las políticas de seguridad son esenciales para cumplir con las normativas de seguridad y privacidad. Permiten registrar el tráfico VPN, lo que facilita la auditoría, el monitoreo de actividades y la identificación de posibles incidentes de seguridad.
Elementos Clave de una Política de Seguridad VPN en FortiGate
Al configurar una política de seguridad para una VPN IPsec en FortiGate (en Policy & Objects > Firewall Policy), se definen los siguientes elementos:
- **Source Interface (Interfaz de Origen):** La interfaz de red de donde proviene el tráfico (ej., tu interfaz LAN o la interfaz del túnel VPN).
- **Destination Interface (Interfaz de Destino):** La interfaz de red a la que se dirige el tráfico (ej., la interfaz del túnel VPN o tu interfaz LAN).
- **Source Address (Dirección de Origen):** Las direcciones IP o grupos de direcciones IP de origen permitidos.
- **Destination Address (Dirección de Destino):** Las direcciones IP o grupos de direcciones IP de destino permitidos.
- **Service (Servicio):** Los puertos o servicios de red específicos (ej., HTTP, SSH, Any) que se permiten.
- **Action (Acción):**
ACCEPT(permitir) oDENY(denegar) el tráfico. - **Security Profiles (Perfiles de Seguridad):** Aplicación de perfiles de seguridad como Antivirus, IPS, Control de Aplicaciones, Filtrado Web, Inspección SSL, etc.
- **NAT (Network Address Translation):** Para VPNs sitio a sitio, generalmente se deshabilita NAT para el tráfico que atraviesa el túnel, ya que se espera que las subredes internas sean visibles.
En resumen, las políticas de seguridad VPN transforman un túnel cifrado en un punto de control inteligente que filtra, protege y gestiona el flujo de datos según las necesidades y políticas de seguridad de la organización.
Preguntas Frecuentes (FAQ)
¿Cuál es la diferencia entre una VPN basada en política y una VPN basada en ruta en FortiGate?
¿Puedo usar certificados digitales en lugar de claves precompartidas (PSK) para la autenticación IPsec en FortiGate?
¿Cómo puedo monitorear el estado de mi VPN IPsec en FortiGate?
- **GUI:** Navega a
VPN > IPsec Tunnelspara ver el estado de los túneles (Up/Down), bytes transferidos y detalles de las asociaciones de seguridad (SA). - **CLI:** Utiliza comandos como
diagnose vpn tunnel list,diagnose vpn ike gateway list,get vpn ipsec tunnel summarypara obtener información detallada sobre la Fase 1 y Fase 2, el tráfico y los errores. - **Logs:** Revisa los logs del sistema (
Log & Report > System Events) para ver eventos relacionados con el establecimiento y la caída del túnel VPN. - **SNMP/FortiAnalyzer:** Para monitoreo avanzado y centralizado en entornos grandes, puedes integrar FortiGate con un sistema de monitoreo SNMP o con FortiAnalyzer para recopilar y analizar datos de rendimiento y seguridad de la VPN.
¿FortiGate soporta split tunneling para VPN IPsec de acceso remoto?
Conclusión
La implementación de una VPN IPsec en un entorno empresarial con FortiGate representa una estrategia fundamental para garantizar la seguridad, la confidencialidad y la integridad de las comunicaciones. FortiGate no solo facilita la configuración de túneles seguros gracias a su interfaz intuitiva y potentes capacidades de CLI, sino que también optimiza el rendimiento mediante la aceleración de hardware FortiASIC, lo que es crucial para soportar las demandas del tráfico de red moderno. La comprensión de las fases de IPsec (IKEv1 vs. IKEv2), la selección de la topología VPN adecuada y la correcta configuración de las políticas de seguridad son pilares esenciales para construir una infraestructura de red robusta y resiliente. Al aplicar los principios de cifrado, autenticación y control de acceso granular, las organizaciones pueden asegurar que sus datos críticos estén protegidos, permitiendo un acceso remoto seguro y una conectividad fiable entre sus sedes, todo ello bajo el paraguas de las soluciones de seguridad avanzadas que ofrece FortiGate.
Recomendaciones Adicionales
- Cómo integrar VPN IPsec con FortiGate SD-WAN para optimizar el rendimiento y la resiliencia de la red
- Mejores prácticas para la autenticación VPN IPsec en FortiGate: PSK vs. Certificados vs. SAML
- Solución de problemas comunes en túneles VPN IPsec de FortiGate: Guía de diagnóstico
- Comparativa detallada: VPN IPsec vs. SSL VPN para diferentes escenarios de uso empresarial en FortiGate
Resultados de Búsqueda Referenciados
 fortinetweb.s3.amazonaws.com