
Разработка Высокопроизводительного VM Gateway на Golang с Расширенным Контролем Доступа
Создание Безопасного и Масштабируемого Прокси-Сервера с Детальным Управлением Правами
Ключевые Аспекты Разработки VM Gateway
- Комплексный Контроль Доступа: Сервис будет включать механизмы аутентификации на основе JWT и детальную авторизацию с помощью Role-Based Access Control (RBAC) или Policy-Based Access Control (PBAC) для обеспечения безопасности.
- Гибкое Управление Разрешениями: Реализация позволит точно определять права доступа пользователей и ролей к различным ресурсам и действиям, обеспечивая гранулярный контроль видимости данных.
- Высокая Производительность и Масштабируемость: Используя присущие Golang возможности для конкурентного программирования, VM Gateway будет разработан для обработки большого объема запросов, выступая как эффективный прокси-сервер.
В современном распределенном мире приложений, создание надежного и безопасного шлюза (Gateway) имеет первостепенное значение. Этот документ подробно описывает процесс разработки VM Gateway на Golang, который не только выступает в качестве прокси-сервера, но и интегрирует сложную систему контроля доступа, основанную на токенах, с управлением видимостью и разрешениями. Golang выбран благодаря своей производительности, конкурентности и надежности, что делает его идеальным для сетевых сервисов.
Архитектура VM Gateway
Основы Проектирования и Компоненты
Архитектура VM Gateway будет модульной, что позволит легко расширять функциональность и адаптироваться к изменяющимся требованиям. Основные компоненты включают:
- Прокси-Сервер (Reverse Proxy): Ядро Gateway, отвечающее за перенаправление входящих запросов к соответствующим бэкенд-сервисам. Golang предоставляет отличные встроенные возможности для создания HTTP-прокси, используя пакеты
net/http/httputil. - Модуль Аутентификации: Отвечает за проверку подлинности пользователей, обычно через JSON Web Tokens (JWT).
- Модуль Авторизации: Определяет, имеет ли аутентифицированный пользователь право выполнять запрошенное действие на конкретном ресурсе. Здесь будут реализованы RBAC или PBAC.
- Управление Конфигурацией: Система для динамической загрузки и обновления правил доступа и маршрутизации.
Роль Прокси-Сервера в VM Gateway
Прокси-сервер действует как посредник, перехватывая клиентские запросы и перенаправляя их к целевым бэкенд-сервисам. В контексте VM Gateway, это не просто пересылка, но и возможность внедрения логики безопасности и контроля доступа. Go предоставляет мощные инструменты для реализации как прямых (forward), так и обратных (reverse) прокси. Для нашего VM Gateway, обратный прокси будет основным фокусом, так как он скрывает внутреннюю структуру сети от клиентов и обеспечивает единую точку входа.
Пример простой реализации обратного прокси:
package main

import (
    "log"
    "net/http"
    "net/http/httputil"
    "net/url"
)

func main() {
    targetURL, err := url.Parse("http://localhost:8081") // Целевой сервис
    if err != nil {
        log.Fatal(err)
    }

    reverseProxy := httputil.NewReverseProxy(targetURL)

    http.HandleFunc("/", func(w http.ResponseWriter, r *http.Request) {
        log.Printf("Received request for: %s", r.URL.Path)
        // Здесь будет добавлена логика аутентификации и авторизации
        reverseProxy.ServeHTTP(w, r)
    })

    log.Println("VM Gateway running on :8080")
    log.Fatal(http.ListenAndServe(":8080", nil))
}
Это базовый пример, который будет расширен для включения логики контроля доступа.
Контроль Доступа на Основе Токенов (Token Access Control)
Реализация JWT-Аутентификации
JSON Web Tokens (JWT) являются стандартом для безопасной передачи информации между сторонами в виде объекта JSON. В VM Gateway JWT будет использоваться для аутентификации пользователей. После успешного входа в систему, пользователь получает JWT, который затем включается в каждый последующий запрос к Gateway.
Процесс Аутентификации с JWT
Процесс JWT-аутентификации состоит из следующих шагов:
- Вход пользователя: Пользователь предоставляет учетные данные (логин/пароль) Gateway.
- Генерация токена: Если учетные данные верны, Gateway генерирует JWT, содержащий claims (утверждения) о пользователе, такие как ID пользователя, роль и срок действия. Токен подписывается секретным ключом.
- Возврат токена: JWT возвращается клиенту.
- Запросы с токеном: Клиент включает JWT в заголовок
Authorizationкаждого последующего запроса (обычно в форматеBearer Token). - Верификация токена: Gateway перехватывает запросы, извлекает JWT, верифицирует его подпись и проверяет срок действия. Если токен действителен, информация из claims (например, роль пользователя) используется для авторизации.
Использование сторонних библиотек, таких как github.com/golang-jwt/jwt, значительно упрощает реализацию JWT.
Пример Генерации и Валидации JWT в Golang
Генерация JWT:
package main import ( "fmt" "time" "github.com/golang-jwt/jwt/v5" ) var jwtKey = []byte("my_super_secret_key") // В реальном приложении это должно быть безопасно хранимое значение type Claims struct { Username string <code>json:"username"Role stringjson:"role"jwt.RegisteredClaims } func GenerateJWT(username, role string) (string, error) { expirationTime := time.Now().Add(5 * time.Minute) // Токен действителен 5 минут claims := &Claims{ Username: username, Role: role, RegisteredClaims: jwt.RegisteredClaims{ ExpiresAt: jwt.NewNumericDate(expirationTime), IssuedAt: jwt.NewNumericDate(time.Now()), Subject: username, }, } token := jwt.NewWithClaims(jwt.SigningMethodHS256, claims) tokenString, err := token.SignedString(jwtKey) if err != nil { return "", fmt.Errorf("error signing token: %w", err) } return tokenString, nil }
Валидация JWT:
func ValidateJWT(tokenString string) (*Claims, error) {
    claims := &Claims{}

    token, err := jwt.ParseWithClaims(tokenString, claims, func(token *jwt.Token) (interface{}, error) {
        return jwtKey, nil
    })

    if err != nil {
        return nil, fmt.Errorf("error parsing token: %w", err)
    }

    if !token.Valid {
        return nil, fmt.Errorf("invalid token")
    }

    return claims, nil
}
Эта логика будет интегрирована в middleware Gateway, которая будет перехватывать каждый запрос, проверять токен и, при необходимости, извлекать данные пользователя для дальнейшей авторизации.
Управление Разрешениями и Областью Видимости
Реализация RBAC/PBAC для Детального Контроля
После аутентификации пользователя, необходимо определить его права доступа. Для этого будут использоваться механизмы Role-Based Access Control (RBAC) или Policy-Based Access Control (PBAC).
Сравнение RBAC и PBAC
Рассмотрим возможности RBAC и PBAC для выбора наиболее подходящего подхода.
| Характеристика | Role-Based Access Control (RBAC) | Policy-Based Access Control (PBAC) |
|---|---|---|
| Определение | Разрешения назначаются ролям, а пользователи назначаются ролям. | Разрешения определяются на основе политик, которые учитывают атрибуты пользователя, ресурса, действия и среды. |
| Гибкость | Менее гибкий, поскольку зависит от предопределенных ролей. | Высокая гибкость, позволяет создавать сложные правила доступа на основе множества атрибутов. |
| Гранулярность | Разрешения привязаны к ролям, что может быть слишком широким для некоторых сценариев. | Очень высокая гранулярность, контроль на уровне отдельных атрибутов. |
| Сложность Реализации | Относительно простая, особенно с готовыми библиотеками. | Более сложная, требует продуманной моделирования политик. |
| Примеры Библиотек (Golang) | Casbin, go-rbac | Oso, Permit.io SDK |
| Применение | Типично для большинства приложений, где роли пользователей четко определены (администратор, пользователь, редактор). | Идеально для сложных систем с динамическими и контекстно-зависимыми правилами доступа (например, медицинские записи, финансовые транзакции). |
Для начала, RBAC является более простым для реализации и достаточным для большинства случаев. Если требования заказчика включают очень сложную и динамическую логику доступа, тогда PBAC с такими инструментами как Oso или Permit.io будет более подходящим.
Реализация RBAC с Casbin
Casbin - это мощная и эффективная библиотека авторизации с открытым исходным кодом для проектов Golang, которая поддерживает различные модели контроля доступа. Casbin позволяет определить модель (например, RBAC) и правила доступа (политику). Политики могут храниться в файлах, базах данных и т.д.
Пример использования Casbin для RBAC:
package main

import (
    "fmt"
    "log"

    "github.com/casbin/casbin/v2"
)

func enforce(e *casbin.Enforcer, sub, obj, act string) {
    if res, err := e.Enforce(sub, obj, act); err != nil {
        log.Fatalf("Error enforcing: %v", err)
    } else if res == true {
        fmt.Printf("%s CAN %s %s\n", sub, act, obj)
    } else {
        fmt.Printf("%s CANNOT %s %s\n", sub, act, obj)
    }
}

func main() {
    // model.conf:
    // [request_definition]
    // r = sub, obj, act
    //
    // [policy_definition]
    // p = sub, obj, act
    //
    // [role_definition]
    // g = _, _
    //
    // [policy_effect]
    // e = some(where (p.eft == allow))
    //
    // [matchers]
    // m = g(r.sub, p.sub) && r.obj == p.obj && r.act == p.act

    // policy.csv:
    // p, admin, data1, read
    // p, admin, data1, write
    // p, guest, data2, read
    // g, alice, admin

    e, err := casbin.NewEnforcer("model.conf", "policy.csv")
    if err != nil {
        log.Fatalf("Error initializing Casbin: %v", err)
    }

    // Добавляем роли и пользователей, если они не в файле
    // e.AddGroupingPolicy("bob", "guest")

    enforce(e, "alice", "data1", "read")  // alice имеет роль admin, admin может читать data1
    enforce(e, "bob", "data1", "write")   // bob имеет роль guest, guest не может писать data1
    enforce(e, "bob", "data2", "read")    // bob имеет роль guest, guest может читать data2
}
В VM Gateway Casbin будет интегрирован в middleware после валидации JWT. Роль пользователя, извлеченная из JWT, будет использоваться в качестве sub (subject) для проверки разрешений. Ресурс (obj) и действие (act) будут извлекаться из HTTP-запроса.
Ограничение Области Видимости (Scope Management)
Ограничение области видимости означает, что даже если пользователь имеет разрешение на определенный тип ресурса, его доступ может быть дополнительно ограничен до конкретных экземпляров этого ресурса. Например, пользователь может иметь разрешение на "редактирование документов", но только на те документы, которые он создал, или которые принадлежат его отделу.
Для реализации этого, после успешной авторизации (например, через Casbin), Gateway может выполнить дополнительную проверку на основе данных из токена (например, ID пользователя, ID организации) и метаданных запрошенного ресурса. Это может потребовать дополнительного запроса к базе данных или сервису, хранящему метаданные ресурса.
Оптимизация Производительности и Масштабируемости
Преимущества Golang для Прокси-Серверов
Golang изначально разработан с учетом конкурентности и производительности, что делает его идеальным для высоконагруженных сетевых приложений, таких как прокси-серверы.
- Горутины и Каналы: Легковесные горутины и каналы позволяют эффективно обрабатывать тысячи одновременных подключений без накладных расходов, свойственных традиционным потокам.
- Встроенные Сетевые Библиотеки: Стандартная библиотека Go (
net/http,net/http/httputil) предоставляет мощные и оптимизированные средства для работы с HTTP и TCP/UDP. - Компилируемый Язык: Компиляция в нативный машинный код обеспечивает высокую скорость выполнения.
- Управление Памятью: Эффективное управление памятью и сборщик мусора минимизируют задержки.
Стратегии Оптимизации
- Пул соединений: Использование пула HTTP-клиентов для повторного использования соединений к бэкенд-сервисам, что снижает накладные расходы на установку соединения.
- Кэширование: Кэширование результатов верификации токенов или часто используемых политик доступа.
- Мониторинг и Логирование: Внедрение подробного логирования и метрик для выявления узких мест и мониторинга производительности.
- Rate Limiting: Добавление функциональности ограничения скорости запросов для защиты бэкенд-сервисов от перегрузки.
Визуализация Возможностей VM Gateway
Для лучшего понимания того, как различные аспекты VM Gateway способствуют его общей эффективности и безопасности, представим радар-график, который оценит его возможности по нескольким ключевым параметрам. Эти оценки являются качественными и отражают сильные стороны предлагаемой реализации.
Радар-график наглядно демонстрирует, как предложенная реализация VM Gateway на Golang превосходит типичный прокси-сервер по ключевым показателям, особенно в области безопасности и гибкости управления доступом. Высокие показатели в "Надежности Аутентификации" и "Гранулярности Разрешений" обусловлены интеграцией JWT и механизмов RBAC/PBAC. "Производительность Прокси" и "Масштабируемость" выигрывают от нативной конкурентности Golang.
Встраивание Функциональности VM Gateway
Интеграция Аутентификации и Авторизации в Прокси-Логику
Для полноценной работы, логика аутентификации и авторизации должна быть интегрирована непосредственно в обработчик HTTP-запросов прокси-сервера. Это достигается с помощью middleware.
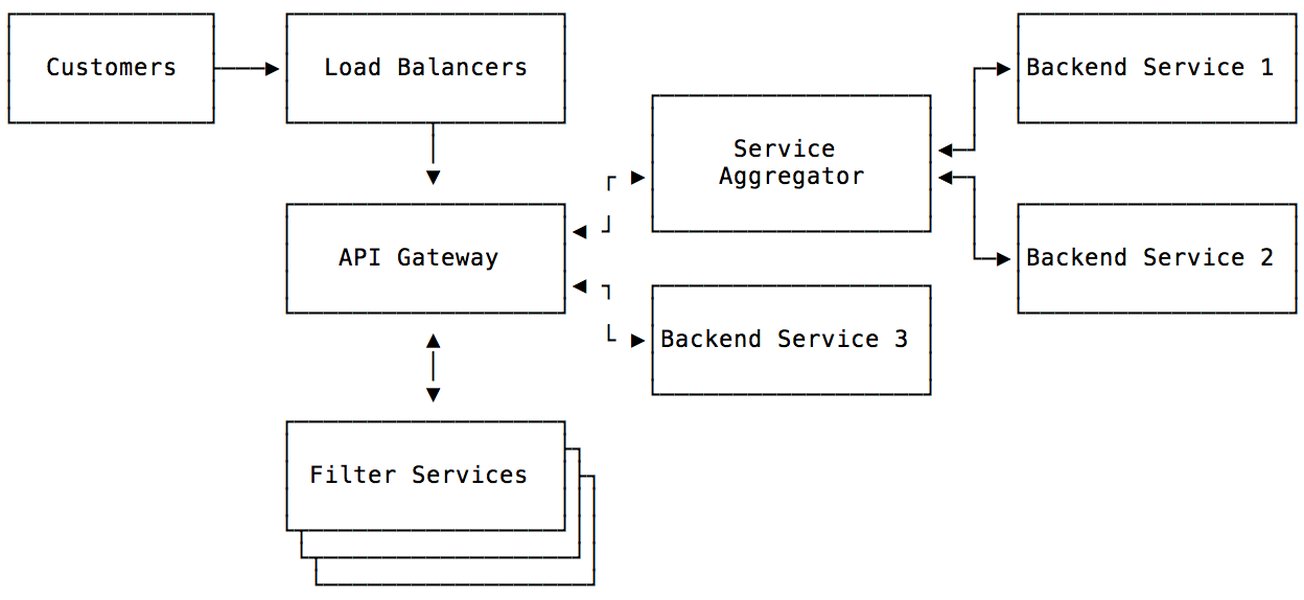
Схема архитектуры Gateway, демонстрирующая взаимодействие компонентов.
Создание Middleware для Контроля Доступа
Middleware будет перехватывать входящие запросы, выполнять проверку JWT и, при необходимости, применять правила авторизации перед тем, как передать запрос целевому сервису. Если проверка не пройдена, запрос будет отклонен с соответствующим HTTP-статусом (например, 401 Unauthorized или 403 Forbidden).
package main import ( "context" "log" "net/http" "net/http/httputil" "net/url" "strings" "github.com/casbin/casbin/v2" "github.com/golang-jwt/jwt/v5" ) // Define Claims structure and JWT key as before var jwtKey = []byte("my_super_secret_key") type Claims struct { Username string <code>json:"username"Role stringjson:"role"jwt.RegisteredClaims } // AuthMiddleware - Middleware для проверки JWT и авторизации func AuthMiddleware(next http.Handler, e *casbin.Enforcer) http.Handler { return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) { authHeader := r.Header.Get("Authorization") if authHeader == "" { http.Error(w, "Authorization header required", http.StatusUnauthorized) return } // Извлечение токена из заголовка "Bearer " tokenString := strings.TrimPrefix(authHeader, "Bearer ") if tokenString == authHeader { // No "Bearer " prefix found http.Error(w, "Bearer token required", http.StatusUnauthorized) return } claims := &Claims{} token, err := jwt.ParseWithClaims(tokenString, claims, func(token *jwt.Token) (interface{}, error) { return jwtKey, nil }) if err != nil || !token.Valid { log.Printf("Invalid token: %v", err) http.Error(w, "Invalid or expired token", http.StatusUnauthorized) return } // Авторизация с Casbin // sub (subject) = роль из токена, obj (object) = путь запроса, act (action) = метод HTTP if res, err := e.Enforce(claims.Role, r.URL.Path, r.Method); err != nil { log.Printf("Casbin enforcement error: %v", err) http.Error(w, "Authorization error", http.StatusInternalServerError) return } else if !res { http.Error(w, "Forbidden: insufficient permissions", http.StatusForbidden) return } // Если токен валиден и авторизация пройдена, передаем запрос дальше // Можно добавить claims в контекст запроса для доступа в дальнейшем ctx := context.WithValue(r.Context(), "userClaims", claims) next.ServeHTTP(w, r.WithContext(ctx)) }) } func main() { // Инициализация Casbin e, err := casbin.NewEnforcer("model.conf", "policy.csv") // Замените на пути к вашим файлам модели и политики if err != nil { log.Fatalf("Error initializing Casbin: %v", err) } targetURL, err := url.Parse("http://localhost:8081") if err != nil { log.Fatal(err) } reverseProxy := httputil.NewReverseProxy(targetURL) // Применяем middleware к прокси protectedHandler := AuthMiddleware(http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) { log.Printf("Authorized request forwarded to backend: %s", r.URL.Path) reverseProxy.ServeHTTP(w, r) }), e) http.Handle("/", protectedHandler) log.Println("Secure VM Gateway running on :8080") log.Fatal(http.ListenAndServe(":8080", nil)) }
В этом примере model.conf и policy.csv должны быть настроены в соответствии с вашими требованиями к ролям и разрешениям. Например:
// model.conf
[request_definition]
r = sub, obj, act

[policy_definition]
p = sub, obj, act

[role_definition]
g = _, _

[policy_effect]
e = some(where (p.eft == allow))

[matchers]
m = g(r.sub, p.sub) && keyMatch2(r.obj, p.obj) && r.act == p.act
// policy.csv
p, admin, /api/v1/admin/*, *
p, user, /api/v1/data, GET
p, user, /api/v1/profile/*, GET
g, alice, admin
g, bob, user
Это позволит, например, alice (с ролью admin) получить доступ ко всем ресурсам /api/v1/admin/ с любым методом, а bob (с ролью user) только читать /api/v1/data и /api/v1/profile/*.
Видео-обзор: Реализация JWT на Golang
Для более глубокого понимания реализации JWT в Golang, рекомендуем ознакомиться со следующим видео. Оно подробно демонстрирует процесс настройки аутентификации на основе JWT, что является ключевым элементом нашего VM Gateway.
В этом видео рассматриваются фундаментальные аспекты JWT аутентификации и авторизации в контексте Go API, включая генерацию, подписание и верификацию токенов. Эти принципы напрямую применимы к нашему VM Gateway для обеспечения безопасности доступа к ресурсам.
Расширенные Вариации по Требованиям Заказчика
Адаптация и Дополнительные Функции
Для удовлетворения специфических требований заказчика, VM Gateway может быть расширен следующими функциями:
- Поддержка различных методов аутентификации: Помимо JWT, можно добавить поддержку OAuth2, OpenID Connect, или даже LDAP/SAML интеграцию.
- Динамическая конфигурация маршрутов и политик: Вместо статических файлов, правила маршрутизации и политики доступа могут загружаться из базы данных или конфигурационного сервиса (например, Consul, etcd), что позволит изменять их без перезапуска Gateway.
- Интеграция с сервисами мониторинга: Экспорт метрик в Prometheus и интеграция с инструментами трассировки, такими как Jaeger, для лучшей наблюдаемости.
- Аудит и логирование: Детальное логирование всех попыток доступа (успешных и неуспешных) для целей аудита и безопасности.
- Мульти-арендность: Если требуется поддержка нескольких независимых клиентов (арендаторов), Gateway может включать логику для изоляции данных и политик между ними.
- Load Balancing: Встроенные возможности балансировки нагрузки для распределения запросов между несколькими экземплярами бэкенд-сервисов, повышая доступность и отказоустойчивость.
Пример Динамической Конфигурации
Для динамической конфигурации можно использовать пакет fsnotify для отслеживания изменений в файлах или интегрироваться с системами управления конфигурацией. Ниже показан пример того, как Gateway может загружать конфигурацию из YAML-файла, что упрощает управление маршрутами и целевыми бэкендами:
package main import ( "gopkg.in/yaml.v2" "io/ioutil" "log" ) type GatewayConfig struct { ListenAddr string <code>yaml:"listen_addr"Routes []RouteConfigyaml:"routes"} type RouteConfig struct { Path stringyaml:"path"TargetURL stringyaml:"target_url"Permissions []stringyaml:"permissions,omitempty"// Example for RBAC permissions } func LoadConfig(filename string) (*GatewayConfig, error) { data, err := ioutil.ReadFile(filename) if err != nil { return nil, err } var config GatewayConfig err = yaml.Unmarshal(data, &config) if err != nil { return nil, err } return &config, nil } // Usage in main: // config, err := LoadConfig("config.yaml") // if err != nil { // log.Fatalf("Failed to load config: %v", err) // } // For each route in config.Routes, create a reverse proxy and apply middleware.
Такой подход обеспечивает гибкость и позволяет администраторам легко изменять поведение Gateway без вмешательства в код.
Часто Задаваемые Вопросы (FAQ)
Рекомендуемые Запросы
- Implementing OAuth2 and OpenID Connect in Golang for API Gateways
- Building a dynamic reverse proxy in Go with centralized configuration
- Advanced rate limiting strategies in Golang for API protection
- Designing a multi-tenant access control system in Go
Ссылки
Last updated May 21, 2025