
Optimale Netzwerkkonfiguration in Hyper-V
Erfahren Sie, wann interne und externe Switches sinnvoll sind
Wichtige Highlights
- Isolation und Sicherheit: Interne Switches bieten eine isolierte Umgebung, die den Datenverkehr ausschließlich zwischen Applikationsserver und SQLServer hält und Sicherheitsrisiken reduziert.
- Leistung und Effizienz: Direkte Kommunikation über interne Switches minimiert Latenzen, während externe Switches zusätzliche Flexibilität und Zugang zu externen Netzwerken bieten.
- Flexibilität im Netzwerkdesign: Die Kombination beider Switch-Typen ermöglicht es, isolierte interne Kommunikation und externen Zugriff effizient zu integrieren.
Überblick der Netzwerkswitches in Hyper-V
Hyper-V bietet verschiedene virtuelle Switch-Typen, die auf die spezifischen Anforderungen Ihrer IT-Infrastruktur abgestimmt sind. Insbesondere stehen hier interne und externe Switches zur Verfügung, die jeweils unterschiedliche Vor- und Nachteile haben. Die Wahl zwischen einem direkten internen Switch oder einem externen Switch für die Kommunikation zwischen einem Applikationsserver und einem SQLServer hängt von Faktoren wie Sicherheit, Leistung, Flexibilität und den konkreten Netzwerkbedürfnissen ab.
Interner Switch: Isolation und Direktkommunikation
Spezifische Vorteile eines internen Switches
Der interne Switch in einer Hyper-V-Umgebung ermöglicht den direkten Datenaustausch zwischen virtuellen Maschinen innerhalb desselben Hosts, einschließlich des Hyper-V-Hosts selbst. Hierbei fließt der gesamte Datenverkehr ausschließlich über die virtuellen Netzwerkschnittstellen, was mehrere Vorteile mit sich bringt:
Erhöhte Sicherheit
Da der Datenverkehr nicht über physische Netzwerkkarten geleitet und somit nicht in das externe Netzwerk übertragen wird, bleibt er in einem geschützten, isolierten Subnetz. Dies mindert die Gefahr von unautorisiertem Zugriff und schützt sensible Daten. Die Isolierung ist besonders vorteilhaft, wenn es darum geht, den direkten Datenaustausch ausschließlich zwischen Applikationsserver und SQLServer zu ermöglichen, ohne dass externe Zugriffe möglich sind.
Verbesserte Performance
Die direkte Kommunikation zwischen VMs ohne die Zwischenschaltung physischer Netzwerkhardware reduziert Latenzzeiten und ermöglicht einen schnellen Datenaustausch. Dies wird besonders wichtig, wenn hohe Transaktionsvolumina oder schnelle Antwortzeiten nötig sind – etwa bei datenbankintensiven Anwendungen.
Einfache Konfiguration und Kostenersparnis
Die Einrichtung eines internen Switches erfordert keine zusätzlichen physischen Komponenten wie Netzwerkkarten. Die Konfiguration ist deutlich weniger komplex, da der Virtualisierungs-Host die gesamte Kommunikation steuert. Somit sind auch die Betriebskosten und der Verwaltungsaufwand geringer.
Typische Einsatzszenarien für interne Switches
Ein interner Switch eignet sich ideal in Szenarien, in denen ausschließlich interne Systeme miteinander kommunizieren müssen und kein Zugriff auf externe Netzwerke erforderlich ist. Beispiele:
- Isolierte Test- und Entwicklungsumgebungen
- Interne Datenbank- und Applikationsserver-Konzepte
- Umgebungen, in denen Datenschutz und Minimierung von Sicherheitsrisiken höchste Priorität haben
Externer Switch: Flexibilität und Integration
Spezifische Vorteile eines externen Switches
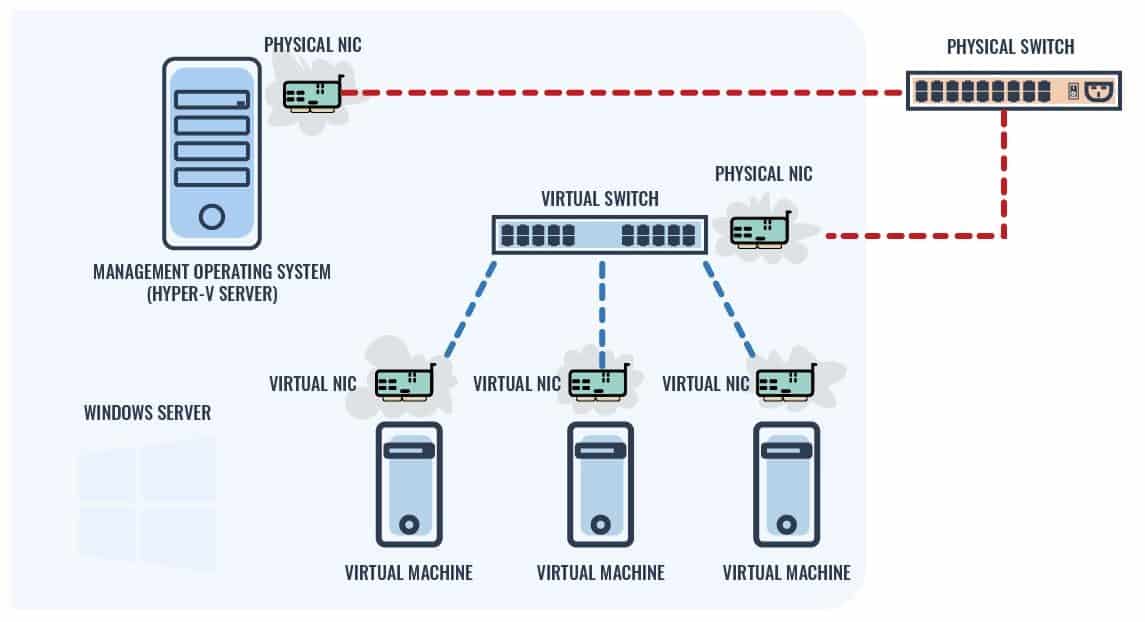
Externe Switches verbinden virtuelle Maschinen über eine physische Netzwerkkarte mit dem übrigen Netzwerk. Dies eröffnet eine Reihe von Möglichkeiten:
Erweiterter Netzwerkzugriff
Mit einem externen Switch können virtuelle Maschinen nicht nur innerhalb des Hyper-V Hosts kommunizieren, sondern auch problemlos in ein größeres Netzwerk eingebunden werden. Das ermöglicht den Zugriff auf externe Dienste, das Internet oder sogar andere subnetzbasierte Anwendungen.
Erhöhte Flexibilität
Wenn externe Kommunikation gefordert ist, etwa zur Interaktion mit anderen Unternehmenssystemen oder zur Integration mit Cloud-Diensten, stellt der externe Switch die ideale Lösung dar. Hier können VMs sowohl interne als auch externe Anforderungen erfüllen, was eine breitere Netzwerkarchitektur erlaubt.
Vereinfachte Integration mit bestehenden Infrastrukturen
Organisationen mit bereits bestehender physischer Netzwerkinfrastruktur profitieren von der Integration und der Kompatibilität eines externen Switches. Dies ist besonders wichtig in Umgebungen, in denen der Server nicht isoliert, sondern Teil eines umfangreichen Systemverbunds ist.
Typische Einsatzszenarien für externe Switches
Externe Switches werden häufig in Szenarien eingesetzt, in denen VMs sowohl von internen Anwendungen als auch vom Internet oder einem größeren Firmennetzwerk profitieren sollen. Typische Beispiele sind:
- Produktionsumgebungen, in denen Applikation und Datenbanken auch externe Anforderungen erfüllen
- Systeme, die Daten von externen Quellen beziehen oder an diese senden
- Hybrid-Umgebungen, in denen physische und virtuelle Ressourcen kombiniert werden
Kombinierte Strategien zur Leistungsoptimierung
Oftmals ist es nicht notwendig, sich ausschließlich für einen der beiden Switch-Typen zu entscheiden. Eine hybride Strategie, die beide Lösungsansätze kombiniert, kann spezifische Vorteile bieten:
Dual-Switch-Konfiguration
Bei einer Dual-Switch-Konfiguration werden sowohl interne als auch externe Switches parallel betrieben. Im Fall einer Kommunikationsstruktur zwischen einem Applikationsserver und einem SQLServer kann dies wie folgt aussehen:
- Interner Switch als primäre Verbindung: Hierüber findet die gesamte interne Kommunikation statt – isoliert und performant.
- Externer Switch als sekundäre Verbindung: Diese stellt sicher, dass bei Bedarf auch externe Verbindungen (z.B. Internetanbindung, Kommunikation mit anderen Netzwerken) verfügbar sind, ohne die interne Performance zu beeinträchtigen.
Diese Konfiguration ermöglicht es, sensible interne Daten geschützt zu halten, während gleichzeitig die notwendige Flexibilität und Erweiterung nach außen gewährleistet wird. Für Administratoren wird dadurch die Netzwerkverwaltung etwas komplexer, jedoch profitieren Unternehmen von den Vorteilen beider Systeme.
Vergleichende Übersicht in Tabellenform
| Aspekt | Interner Switch | Externer Switch |
|---|---|---|
| Sicherheit | Hohe Isolation, minimale externe Angriffsflächen | Erhöhtes Risiko durch physische Netzwerkeinbindung |
| Performance | Niedrige Latenzen, direkter VM-Datenaustausch | Kann durch externen Verkehr beeinträchtigt werden |
| Flexibilität | Eingeschränkt: Nur interne Kommunikation | Ermöglicht interne und externe Netzwerkzugriffe |
| Konfiguration | Einfach, ohne physische Hardware | Komplexer, erfordert physische Netzwerkkarten |
| Einsatzbereich | Testumgebungen, isolierte Anwendungen | Produktionsumgebungen, hybride Netzstrukturen |
Praktische Empfehlungen für Ihre spezifische Umgebung
Analyse der Netzwerkbedürfnisse
Bei der Entscheidung, ob Sie einen internen Switch oder einen externen Switch einsetzen sollten, ist es entscheidend, die spezifischen Anforderungen Ihres Subnetzes zu analysieren:
Anwendungsfall: Nur interne Kommunikation zwischen Applikationsserver und SQLServer
Wenn sich der primäre Fokus auf der Kommunikation zwischen dem Applikationsserver und dem SQLServer innerhalb eines Subnetzes befindet und keine weiteren externen Anforderungen bestehen, ist der Einsatz eines internen Switches sinnvoll. Die Vorteile umfassen eine verbesserte Sicherheit, da alle Daten innerhalb des virtuellen Netzwerks bleiben, und eine optimierte Performance durch reduzierten Overhead.
Anwendungsfall: Externe Anforderungen und erweiterte Kommunikation
Sollten Ihre VMs zusätzlich mit externen Systemen oder dem Internet kommunizieren müssen, ist ein externer Switch besser geeignet. Externe Switches bieten den notwendigen Zugang zu größeren Netzwerken, erleichtern die Integration in bestehende IT-Architekturen und ermöglichen flexible Netzwerkstrukturen.
Empfehlung: Hybride Netzwerkarchitektur
Eine kombinierte Strategie, die beide Switch-Typen integriert, wird häufig als optimale Lösung angesehen. Ein dualer Ansatz ermöglicht, sensible interne Daten strikt über den internen Switch auszutauschen und gleichzeitig externe Konnektivität über den externen Switch zu realisieren. Dies ist besonders praktisch in Umgebungen, in denen gelegentlich externe Verbindungen erforderlich sind, ohne die Sicherheit und Performance der internen Kommunikation zu gefährden.
Technische Aspekte und Best Practices
Implementierung und Konfiguration in Hyper-V
Die Konfiguration der virtuellen Switches in Hyper-V erfolgt über das Hyper-V-Manager-Tool. Hier können Sie zwischen den Switch-Typen wählen und diese basierend auf den Netzwerk-Anforderungen zuweisen. Es ist wichtig, folgende Punkte im Auge zu behalten:
- Netzwerk- und Sicherheitsrichtlinien: Stellen Sie sicher, dass Ihre Firewall- und Sicherheitsregeln die interne Kommunikation schützen. Eine klare Trennung zwischen internen und externen Netzwerkzonen minimiert potenzielle Angriffsflächen.
- Ressourcenzuweisung und Priorisierung: Weisen Sie den VMs ausreichende Ressourcen zu, um eine reibungslose Kommunikation zu gewährleisten. Prüfen Sie, ob dedizierte Bandbreitenreservierungen für die internen Verbindungen implementiert werden können.
- Monitoring und Performance-Analyse: Nutzen Sie Tools zur Netzwerküberwachung, um sicherzustellen, dass die Leistung den Anforderungen entspricht. Ein besonderes Augenmerk sollte auf die Erkennung von Engpässen gelegt werden.
- Periodische Überprüfung der Konfiguration: Aktualisieren Sie Ihre Netzwerkrichtlinien und Switch-Konfigurationen regelmäßig, um neuen Anforderungen oder Sicherheitsbedrohungen gerecht zu werden.
Best Practices bei der Kombination von Switch-Typen
Eine hybride Konfiguration sollte folgende Best Practices berücksichtigen:
- Verwenden Sie den internen Switch strikt für kritische, interne Kommunikation, die hohe Sicherheitsansprüche stellt und eine minimale Latenz erfordert.
- Konfigurieren Sie den externen Switch mit umfangreichen Sicherheitsmechanismen wie VLANs, Firewalls und dedizierten Zugriffsregeln, damit nur autorisierte Datenverkehr frei fließen kann.
- Nutzen Sie routingspezifische Einstellungen und, falls möglich, hybride Firewalls, um den Datenverkehr zwischen dem internen und externen Netzwerk zu überwachen und zu steuern.
- Planen Sie eine regelmäßige Evaluierung der gesamten Umgebung, um sicherzustellen, dass Änderungen in der Infrastruktur zeitgerecht an die Netzwerkkonfiguration angepasst werden.
Integration in moderne IT-Infrastrukturen
Skalierbarkeit und Zukünftige Anforderungen
Unternehmen, die in den Aufbau zukunftssicherer IT-Infrastrukturen investieren, sollten bei der Entscheidung für interne und externe Switches auch an die Skalierbarkeit denken. Ein flexibles Netzwerkdesign erlaubt nicht nur aktuelle Anforderungen zu erfüllen, sondern bietet auch die Möglichkeit, das Netzwerk an zukünftige Bedürfnisse anzupassen:
Erweiterbarkeit ohne Leistungseinbußen
Durch die Trennung der Kommunikationspfade können zukünftige Erweiterungen, wie das Hinzufügen weiterer virtueller Maschinen, oder die Integration von Cloud-Diensten, problemlos umgesetzt werden. In einem solchen Szenario gewährleistet der interne Switch, dass sensitive Daten geschützt bleiben, während der externe Switch ausreichend Bandbreite für die Verarbeitung von externen Anfragen bietet.
Redundanz und Ausfallsicherheit
Die Nutzung beider Arten von Switches verbessert nicht nur die Flexibilität, sondern erhöht auch die Redundanz des Gesamtsystems. Sollte es zu Störungen im externen Netzwerk kommen, kann der interne Switch weiterhin gewährleisten, dass die kritische Kommunikation zwischen dem Applikationsserver und dem SQLServer bestehen bleibt. Diese Architektur erhöht die Ausfallsicherheit und sorgt dafür, dass betriebswichtige Anwendungen auch unter unerwarteten Umständen funktionsfähig bleiben.
Anpassung an Sicherheitsstandards
In modernen IT-Umgebungen spielen Compliance und Sicherheitsstandards eine wichtige Rolle. Die Isolierung sensitiver Daten und die strikte Trennung interner von externem Datenverkehr tragen wesentlich zur Einhaltung aktueller Sicherheitsrichtlinien bei. Durch Implementierung eines dedizierten internen Switches können Unternehmen direkt auf diese Anforderungen reagieren, was nicht nur interne, sondern auch externe Audits erleichtert.
Referenzen und weitere Ressourcen
Zur Vertiefung der Thematik und für weiterführende Informationen können Ihnen die folgenden Links als wertvolle Ressourcen dienen. Diese bieten detaillierte Einblicke in die Konfiguration von Hyper-V-Switches, Sicherheitsaspekte und Best Practices:
- Hyper-V Network Switches – Choosing the Right One for Your Setup - BDRSuite
- Hyper-V Switch Types - External vs Internal vs Private Virtual Switch - Cloud Infrastructure Services
- Hyper-V Networking: The Three Virtual Switches That Fuel Connectivity - TechTarget
- Private vs. Internal Virtual Switches - Redmond Magazine
- Hyper-V Switch - ServerMania
Empfohlene Weitere Suchanfragen
Last updated March 10, 2025