
Optimale Hyper-V Einstellungen und Optimierungsstrategien
Entdecken Sie Strategien zur Leistungs- und Sicherheitsoptimierung Ihrer Hyper-V Umgebung
Wesentliche Erkenntnisse
- Optimale Ressourcenverteilung: Sichern Sie ausreichend CPU, RAM und I/O für Ihre VMs durch die richtige Hardwarekonfiguration und Ressourcenverwaltung.
- Netzwerk- und Speicheroptimierung: Konfigurieren Sie virtuelle Switches sowie Festplattenspeicher (VHDs) für eine verbesserte Performance und Sicherheit.
- Erweiterte Sicherheitsfunktionen: Nutzen Sie Generation 2 VMs, Secure Boot, und TPM, um Ihre virtuelle Infrastruktur gegen Angriffe zu schützen.
Einführung in Hyper-V Konfigurationen
Hyper-V ist die grundlegende Virtualisierungstechnologie von Microsoft, die sowohl in Windows Server als auch in bestimmten Editionen von Windows 10 zum Einsatz kommt. Während viele Administratoren die Standardkonfigurationen nutzen, bietet eine detailorientierte Abstimmung – manchmal missverstanden als "Lach Setting" – die Möglichkeit, die Performance und Sicherheit zu verbessern. Dieser Beitrag fasst umfassend die bedeutendsten Einstellungen und Strategien für Hyper-V zusammen, indem er die wesentlichen Hinweise zu Ressourcenmanagement, Netzwerkkonfiguration, Sicherheitsfeatures und virtueller Maschinenkonfiguration integriert.
Ressourcenverwaltung und Hardwareoptimierung
Richtlinien für CPU, Arbeitsspeicher und I/O
Eine der wichtigsten Voraussetzungen für den Betrieb einer Hyper-V Umgebung ist die richtige Verteilung der Ressourcen. Dies umfasst:
CPU und Prozessorleistung
Stellen Sie sicher, dass der Host über ausreichend Prozessor-Kerne verfügt, um die Last der virtuellen Maschinen zu bewältigen. Es empfiehlt sich, den High-Performance Power Plan zu aktivieren, um sicherzustellen, dass die Prozessoren niemals im Energiesparmodus laufen. Diese Einstellung kann dazu beitragen, dass Ihre VMs stets mit maximaler Kapazität arbeiten.
Arbeitsspeicher (RAM) und Dynamisches RAM
Eine effiziente Zuweisung des Arbeitsspeichers an VMs ist entscheidend. Nutzen Sie dynamisches RAM, das automatisch den Speicherbedarf anpasst, falls die VMs unterschiedliche Lasten aufweisen. Dies verhindert Überprovisionierung und stellt sicher, dass kritische Anwendungen auch dann ausreichend Speicher erhalten, wenn andere VMs zurückgestuft werden.
I/O und Speicherlösungen
Die Leistung der Festplatten – sei es eine dynamische virtuelle Festplatte (VHD) oder eine feste VHDX-Datei – spielt eine wesentliche Rolle. Feste VHD-Dateien bieten im Allgemeinen eine stabilere und häufig schnellere Leistung, da sie die Fragmentierung minimieren. Zusätzlich können Sie durch die Nutzung von schnellen SSDs und RAID-Konfigurationen die I/O-Performance weiter verbessern, was insbesondere in datenintensiven Szenarien von Vorteil ist.
Netzwerk- und Speicheroptimierung in Hyper-V
Virtuelle Switches und Netzwerkinfrastruktur
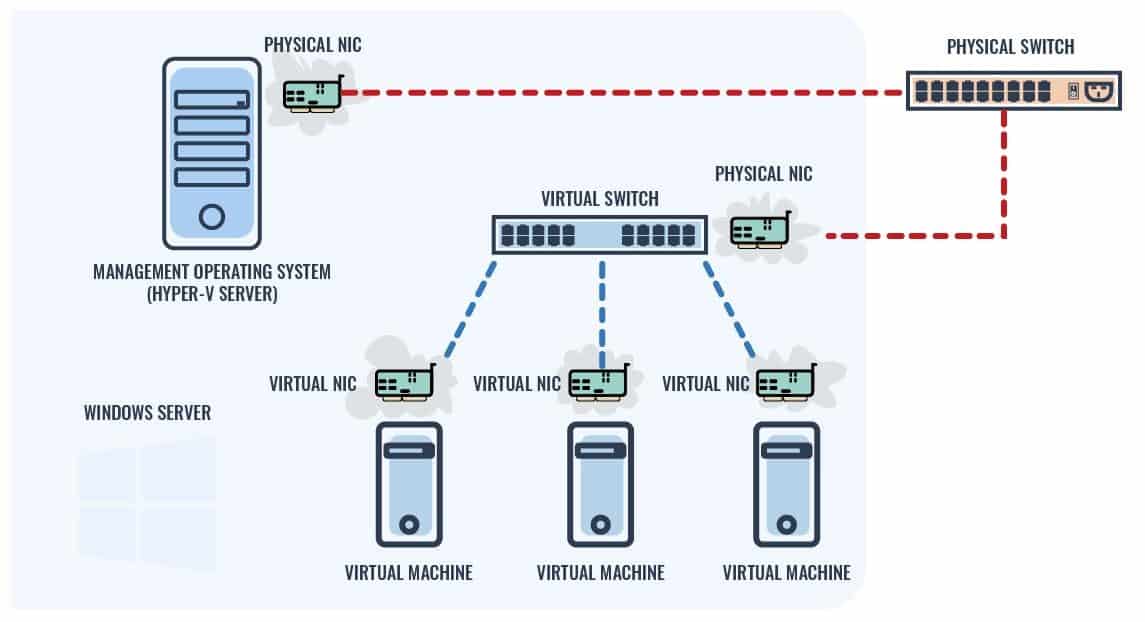
Die Konfiguration der virtuellen Netzwerke in Hyper-V ist ein kritischer Bestandteil einer umfassenden Virtualisierungsstrategie. Es gibt mehrere Typen von virtuellen Switches, die jeweils unterschiedliche Kommunikationsszenarien unterstützen:
Externer virtueller Switch
Der externe Switch verbindet virtuelle Maschinen mit dem physischen Netzwerk, sodass diese auf das Internet oder ein internes Firmennetzwerk zugreifen können. Diese Möglichkeit bietet nicht nur Isolation, sondern auch die Flexibilität, Netzwerkressourcen effizient zu verteilen.
Interner virtueller Switch
Ein interner Switch ermöglicht die Kommunikation zwischen virtuellen Maschinen sowie dem Host selbst. Diese Option eignet sich hervorragend für Szenarien, in denen sowohl der Host als auch die VMs Daten austauschen müssen, ohne dass der Datenverkehr das externe Netzwerk erreicht.
Privater virtueller Switch
Ein privater Switch ist darauf ausgelegt, die Kommunikation ausschließlich zwischen den VMs zu ermöglichen. Diese Einstellung ist besonders nützlich in Testumgebungen, in denen keine Daten nach außen dringen sollen, oder in Fällen, in denen höchste Netzwerksicherheit erforderlich ist.
Tabelle: Vergleich der virtuellen Switch-Typen
| Switch-Typ | Beschreibung | Einsatzgebiet |
|---|---|---|
| Externer Switch | Verbindet VMs mit physischen Netzwerken | Internet-/Intranet-Zugriff |
| Interner Switch | Ermöglicht Kommunikation zwischen VMs und Host | Host-VM-Interaktion |
| Privater Switch | Kommunikation nur zwischen VMs | Isolation und Testing |
Erweiterte Netzwerkeinstellungen
Zusätzlich zur Auswahl des richtigen Switch-Typs können weitere Einstellungen für ein reibungsloses Zusammenspiel sorgen:
Adapter-Teaming
Adapter-Teaming kombiniert mehrere physische Netzwerkkarten zu einer logischen Einheit. Dadurch wird die Netzwerkstabilität erhöht und die Last besser verteilt. Ein integriertes Load-Balancing hilft dabei, Engpässe zu vermeiden und die Gesamtperformance zu optimieren.
VLANs und QoS
Die Implementierung von VLANs (Virtual LANs) erlaubt die logische Segmentierung des Netzwerks, was sowohl bei der Performance als auch bei der Sicherheit von Vorteil ist. Durch die Priorisierung des Datenverkehrs mittels Quality of Service (QoS) stellen Sie sicher, dass essentielle Anwendungen bevorzugt behandelt werden.
Sicherheitsaspekte in Hyper-V
Schutzmaßnahmen für eine sichere virtuelle Umgebung
Sicherheit ist ein zentraler Aspekt in jeder Virtualisierungsumgebung. Hyper-V bietet von sich aus einige native Sicherheitsfunktionen, die, wenn korrekt genutzt, den Schutz Ihrer VMs und Daten signifikant erhöhen:
Generationen von virtuellen Maschinen
Bei Hyper-V existieren Generation 1 und Generation 2 VMs. Generation 2 VMs bieten mehrere moderne Sicherheitsfunktionen:
- Secure Boot: Verhindert das Laden von unsignierten Betriebssystemen oder Malware, sofern korrekt konfiguriert.
- Virtueller TPM (Trusted Platform Module): Erhöht das Sicherheitsniveau, insbesondere bei der Verschlüsselung und Verifikation von Sicherheitszertifikaten.
Einstellungen und Anpassungen im BIOS
Viele Hyper-V Umgebungen profitieren von zusätzlichen BIOS-Einstellungen. Das Aktivieren von Funktionen wie Secure Boot ist besonders wichtig für Generation 2 VMs, da es eine zusätzliche Schicht gegen unberechtigte Systemmodifikationen bietet. Beachten Sie aber auch, dass die Auswahl von BIOS-Einstellungen je nach Hardware variieren kann.
Integration Services und Sicherheitsupdates
Integration Services spielen eine wesentliche Rolle, da sie die Interaktion zwischen dem Host und den VMs verbessern. Durch regelmäßige Updates dieser Dienste sowie des Hyper-V Hosts selbst können bekannte Sicherheitslücken geschlossen werden. Es ist ratsam, alle sicherheitsrelevanten Patches und Updates zeitnah zu installieren.
Virtual Machine Settings: Leistungs- und Sicherheitsoptimierung
Detailierte Anpassungsmöglichkeiten innerhalb der VMs
Die Konfiguration der einzelnen virtuellen Maschinen bietet weitere Möglichkeiten, Leistung und Sicherheit zu verbessern. Neben der grundlegenden Zuweisung von CPU, RAM und Speicherorten können folgende Einstellungen maßgeblichen Einfluss haben:
Richtige Ressourcenzuweisung
Es ist entscheidend, dass den VMs ausreichend Ressourcen zugeteilt werden. Eine Überbelegung kann nicht nur die Performance der einzelnen VMs negativ beeinflussen, sondern auch die Stabilität der gesamten Virtualisierungsumgebung gefährden. Nutzen Sie dynamische Zuweisungen und justieren Sie diese regelmäßig basierend auf dem tatsächlichen Bedarf.
Optimierung der VHD-Dateien
Bei der Wahl zwischen dynamisch wachsenden und festen VHD-Dateien ist es vorteilhaft, feste VHDs anzustreben, wenn maximale Leistung erforderlich ist. Feste VHD-Dateien haben den Vorteil, dass sie konsistentere Lese- und Schreibgeschwindigkeiten bieten, was die allgemeine Betriebseffizienz der VMs verbessert.
Sitzungsverwaltung und Remotedesktop
Die Interaktion mit den VMs kann durch den erweiterten Sitzungmodus in Hyper-V optimiert werden. Dieser Modus erleichtert den Umgang mit Maus, Tastatur und Display und ermöglicht eine nahtlose Benutzererfahrung über Remote-Desktop-Verbindungen. Achten Sie darauf, entsprechende Gruppenrichtlinien zu setzen, um unbefugte oder inaktive Sitzungen zu verwalten.
Implementierung und Best Practices
Strategien für die tägliche Verwaltung und Wartung
Eine konsistente Verwaltung und regelmäßige Überwachung Ihrer Hyper-V Umgebung stellen sicher, dass sowohl Performance als auch Sicherheitsstandards eingehalten werden. Es bietet sich an, Performance Counters zu nutzen, um Engpässe frühzeitig zu erkennen, und automatisierte Tools zur Überwachung der Ressourcennutzung einzusetzen.
Verwendung von Performance Counters
Die in Hyper-V integrierten Performance Counters liefern detaillierte Einblicke in CPU-, Speicher- und I/O-Auslastung. Durch kontinuierliche Überwachung können Administratoren notwendige Anpassungen vornehmen, bevor es zu Leistungsproblemen kommt. Eine regelmäßige Analyse hilft, den optimalen Betrieb der VMs sicherzustellen.
Regelmäßige Sicherheitsupdates
Halten Sie sowohl Ihre Hyper-V Manager als auch die zugrunde liegenden Betriebssysteme stets auf dem neuesten Stand, um gegen Sicherheitslücken gewappnet zu sein. Dies gilt insbesondere für die Integration Services und alle sicherheitsrelevanten Patches. Diese regelmäßigen Updates helfen, die Integrität und Stabilität Ihrer Umgebung zu sichern.
Automatisierte Backups und Snapshot-Management
Die Sicherung der virtuellen Maschinen ist ein weiterer wichtiger Punkt. Während Snapshots sehr nützlich für schnelle Wiederherstellungen sein können, sollten sie nicht als langfristige Backup-Lösung betrachtet werden. Erstellen Sie regelmäßige Backups und implementieren Sie ein Snapshot-Management, das die Lebensdauer der Snapshots limitiert, um die Performance nicht zu beeinträchtigen.
Weitere Aspekte und fortgeschrittene Konfigurationen
Integration und erweiterte Optionen
Neben den Basis-Konfigurationen gibt es mehrere fortgeschrittene Optionen, die speziell für Umgebungen mit besonderen Leistungs- oder Sicherheitsanforderungen entwickelt wurden. Bei der Integration von Hyper-V in größere Netzwerke sind feingranulare Einstellungen zur Datenübertragung und Isolation häufig erforderlich.
Integration mit Active Directory
Die Einbindung von Hyper-V in eine Active Directory Umgebung ermöglicht eine zentralisierte Verwaltung und stärkt die Sicherheitsarchitektur durch Policies und Zugriffssteuerungen. Policies können dabei helfen, den Zugriff auf kritische Systeme rigoros zu kontrollieren und den administrativen Aufwand zu minimieren.
Erweiterte Netzwerksicherheit
Neben den Einstellungen der virtuellen Switches können zusätzliche Sicherheitsmaßnahmen wie Firewalls und Verschlüsselungstechniken zum Einsatz kommen. Beispielsweise kann die Nutzung von IPSec in Kombination mit VLANs die Kommunikation zwischen den VMs weiter absichern. Durch diese Maßnahmen wird der Datenverkehr isoliert und vor unautorisierten Zugriffen geschützt.
Automatisierung und Skripting
Viele Hyper-V Einstellungen können mittels PowerShell automatisiert werden. Scripting spart nicht nur Zeit, sondern hilft dabei, konsistente Umgebungen zu schaffen und den Verwaltungsaufwand zu reduzieren. Befehle wie Install-WindowsFeature Hyper-V und New-VMSwitch sind typische Beispiele für diese Automatisierung und können in Verwaltungs-Skripten integriert werden, um Routineaufgaben effizient zu erledigen.
Referenzen
- Install Hyper-V - LazyAdmin
- Enable, Configure and Use Hyper-V - NextOfWindows
- Hyper-V Server Configuration - Microsoft Learn
- Configure Hyper-V Virtual Switch - Veeam
- Hyper-V Virtual Machine Settings - PeakUp
Recommended Further Explorations
Last updated March 7, 2025