
فك رموز إدارة الهوية: IAM مقابل IDaaS - فهم الاختلافات الرئيسية
تعمق في الفروقات الجوهرية بين إدارة الهوية والوصول (IAM) وخدمة الهوية كخدمة (IDaaS) وكيف يؤثر كل منهما على استراتيجيتك الأمنية.

أبرز النقاط الأساسية
- IAM هو المفهوم الشامل: يمثل IAM الإطار الكامل للسياسات والتقنيات التي تدير هويات المستخدمين والوصول إلى الموارد، سواء كان ذلك محليًا أو سحابيًا.
- IDaaS هو نموذج تسليم سحابي لـ IAM: يُقدم IDaaS وظائف IAM كخدمة سحابية مدارة من طرف ثالث، مما يجعله حلًا قائمًا على الاشتراك ومرنًا.
- الاختيار يعتمد على الاحتياجات: بينما يوفر IAM تحكمًا كاملاً، يركز IDaaS على التوسع السريع وتقليل التكاليف التشغيلية، خاصة للتطبيقات السحابية.
في عالم الأمن السيبراني المتطور باستمرار، تعد إدارة الهوية والوصول (IAM) وخدمة الهوية كخدمة (IDaaS) مصطلحات محورية غالبًا ما تُستخدم بالتبادل، ولكنها تحمل اختلافات جوهرية تؤثر على كيفية إدارة المؤسسات للأمن. إن فهم هذه الفروقات الدقيقة أمر بالغ الأهمية لاتخاذ قرارات مستنيرة بشأن البنية التحتية الأمنية.
IAM: الإطار الشامل لإدارة الهوية والوصول
يشكل نظام إدارة الهوية والوصول (IAM) الأساس الذي تبني عليه المؤسسات استراتيجياتها الأمنية للتحكم في من يمكنه الوصول إلى أي الموارد. إنه مفهوم واسع يجمع بين الأطر والسياسات والتقنيات التي تُستخدم لإدارة الهويات الرقمية للمستخدمين والتحكم في وصولهم إلى الموارد داخل المؤسسة.
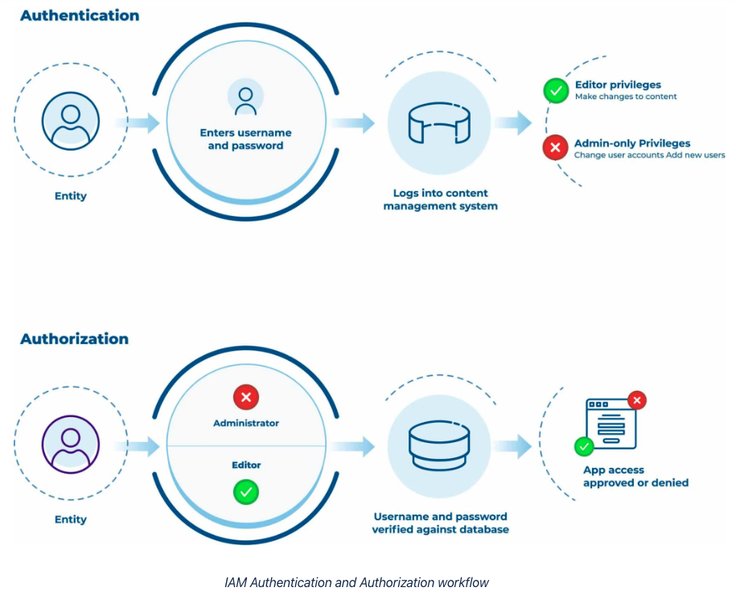
مخطط يوضح المكونات الأساسية لإدارة الهوية والوصول (IAM).
مكونات IAM الأساسية
إدارة الهوية (Identity Management)
يتضمن ذلك إنشاء وإدارة هويات المستخدمين وتخزينها، بما في ذلك بيانات الاعتماد الخاصة بهم مثل أسماء المستخدمين وكلمات المرور، بالإضافة إلى سمات أخرى مثل الأدوار والمجموعات.
إدارة الوصول (Access Management)
تحدد هذه الوظيفة من يمكنه الوصول إلى الموارد المحددة (مثل التطبيقات، الملفات، قواعد البيانات) وما هي الإجراءات التي يمكنهم تنفيذها. تشمل تقنيات مثل تسجيل الدخول الموحد (SSO) والمصادقة متعددة العوامل (MFA).
الحوكمة والتدقيق (Governance and Auditing)
تضمن هذه المكونات أن الوصول يتم وفقًا للسياسات التنظيمية والامتثال للمتطلبات التنظيمية. يشمل ذلك تتبع وتوثيق أنشطة الوصول للمراجعات الأمنية والامتثال.
توفير المستخدمين (User Provisioning)
تشير هذه العملية إلى إنشاء وتعديل وحذف حسابات المستخدمين عبر أنظمة وتطبيقات متعددة.
نماذج نشر IAM
تاريخيًا، كانت أنظمة IAM تُنشر بشكل أساسي داخل الشركة (on-premises)، مما يتطلب بنية تحتية وموارد وصيانة خاصة بالمنظمة. ومع ذلك، مع تطور الحوسبة السحابية، أصبحت حلول IAM السحابية أكثر انتشارًا، ويمكن أن تشكل حلول IAM السحابية جزءًا من استراتيجية IAM الأوسع.
IDaaS: IAM كخدمة سحابية
خدمة الهوية كخدمة (IDaaS) هي نموذج تسليم قائم على السحابة لخدمات IAM. بعبارة أخرى، هو تقديم قدرات IAM كخدمة عبر الإنترنت من قبل طرف ثالث. هذا يعني أن البنية التحتية، الصيانة، والتحديثات تتم إدارتها بالكامل من قبل مزود الخدمة، مما يقلل العبء التشغيلي على المؤسسة.
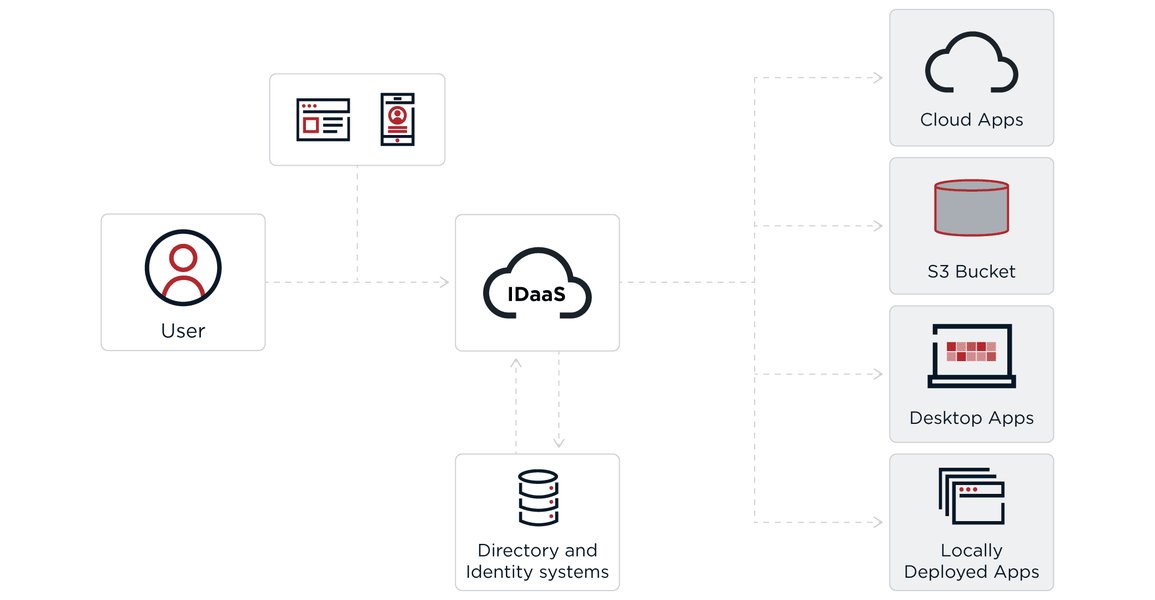
رسم توضيحي لتدفق عمل IDaaS يبرز المكونات السحابية.
مكونات IDaaS النموذجية
تتضمن حلول IDaaS عادةً مجموعة من الميزات التي تهدف إلى تبسيط إدارة الهوية والوصول، مثل:
- تسجيل الدخول الموحد (SSO): يسمح للمستخدمين بالوصول إلى تطبيقات متعددة ببيانات اعتماد واحدة.
- المصادقة متعددة العوامل (MFA): تضيف طبقة أمان إضافية من خلال طلب شكلين أو أكثر من أشكال التحقق.
- توفير وإلغاء توفير المستخدمين: إدارة دورة حياة حسابات المستخدمين تلقائيًا عبر التطبيقات السحابية والمحلية.
- إدارة الوصول المستندة إلى الأدوار (RBAC): تحديد مستويات الوصول بناءً على أدوار المستخدمين داخل المؤسسة.
- إدارة هويات المستهلك (CIAM): تركز على إدارة هويات العملاء، غالبًا مع ميزات مثل التسجيل الذاتي وإدارة ملفات التعريف.
الفروقات الجوهرية: IAM مقابل IDaaS
لفهم العلاقة بين IAM و IDaaS بشكل كامل، من الضروري التركيز على الفروق الرئيسية في نموذج النشر، المسؤولية، التكلفة، والمرونة.
نموذج النشر والمسؤولية
IAM التقليدي (On-Premises)
مع IAM التقليدي، تتحمل المؤسسة المسؤولية الكاملة عن البنية التحتية، التثبيت، الصيانة، والتحديثات. يتطلب هذا استثمارات كبيرة في الأجهزة والبرامج، بالإضافة إلى فريق متخصص لإدارة النظام.
IDaaS (كخدمة سحابية)
يتم استضافة وإدارة IDaaS بالكامل بواسطة مزود الخدمة السحابية. هذا يعني أن المؤسسة لا تحتاج إلى القلق بشأن البنية التحتية الأساسية أو صيانتها، مما يحرر مواردها للتركيز على الأعمال الأساسية. إنه نموذج "ما عليك سوى الاستخدام".
التكلفة ونموذج التسعير
IAM التقليدي
يتطلب استثمارًا رأسماليًا أوليًا كبيرًا (CAPEX) في الأجهزة والبرامج، بالإضافة إلى تكاليف تشغيلية مستمرة (OPEX) للصيانة والطاقة والموظفين.
IDaaS
يعتمد IDaaS عادةً على نموذج الاشتراك (OPEX)، مما يقلل من التكاليف الأولية ويجعلها أكثر قابلية للتنبؤ. تدفع المؤسسات فقط مقابل ما تستخدمه، مما يجعله فعالًا من حيث التكلفة، خاصة للمؤسسات الصغيرة والمتوسطة.
المرونة وقابلية التوسع
IAM التقليدي
يمكن أن تكون قابلية التوسع في أنظمة IAM التقليدية محدودة وتتطلب تخطيطًا واستثمارات إضافية لترقية البنية التحتية.
IDaaS
يوفر IDaaS قابلية توسع ومرونة عالية بشكل فطري، حيث يمكن تكييفه بسهولة لمواكبة نمو الأعمال واحتياجات التطبيقات السحابية الجديدة دون الحاجة إلى تغييرات كبيرة في البنية التحتية.
التكامل والبيئات الهجينة
صُمم IDaaS للتكامل السلس مع التطبيقات السحابية والبيئات الهجينة (التي تجمع بين الأنظمة المحلية والسحابية). بينما يمكن لـ IAM التقليدي أن يدعم التكامل، غالبًا ما يتطلب ذلك جهودًا تطويرية أكبر.
يوضح الرسم البياني الراداري التالي تقييمًا مقارنًا للجوانب الرئيسية لـ IAM و IDaaS من منظور تشغيلي.
يُظهر الرسم البياني أعلاه أن IAM التقليدي يتسم بتعقيد تشغيلي وتكاليف أولية عالية مع تحكم كامل في البنية التحتية، بينما يتميز IDaaS بسرعة النشر وقابلية التوسع وعبء صيانة منخفض.
متى تختار IAM أو IDaaS؟
يعتمد الاختيار بين IAM التقليدي و IDaaS على احتياجات المؤسسة الخاصة، البنية التحتية الحالية، والميزانية.
IAM (إدارة الهوية والوصول)
IAM هو الخيار الأمثل للمؤسسات التي تحتاج إلى تحكم كامل ومرونة قصوى في إدارة الهوية والوصول، خاصة إذا كانت لديها أنظمة معقدة ومحلية، ومتطلبات امتثال صارمة، وموارد كافية لإدارة وصيانة البنية التحتية. إنه مناسب للبيئات التي تتطلب تخصيصًا عميقًا وتكاملًا مع الأنظمة القديمة.
IDaaS (خدمة الهوية كخدمة)
يُعد IDaaS مثاليًا للمؤسسات التي تبحث عن:
- نشر سريع: لتمكين الوصول إلى التطبيقات السحابية بسرعة.
- تخفيض التكاليف الأولية: من خلال نموذج الاشتراك وتجنب الاستثمار في البنية التحتية.
- قابلية التوسع: لمواكبة النمو الديناميكي للمستخدمين والتطبيقات.
- تقليل العبء التشغيلي: حيث يتولى المزود الصيانة والتحديثات.
- دعم البيئات السحابية والهجينة: يتكامل بسهولة مع تطبيقات SaaS.
في العديد من الحالات الحديثة، يعتبر IDaaS جزءًا لا يتجزأ من استراتيجية IAM الأوسع، حيث يقدم وسيلة مرنة وفعالة لتنفيذ جانب سحابي من إدارة الهوية والوصول.
يُلخص الرسم البياني الذهني أعلاه الفروقات الجوهرية والميزات المشتركة بين IAM و IDaaS، مما يوفر نظرة عامة سريعة على خصائص كل منهما.
لفهم أعمق للاختلافات بين IAM و IDaaS، شاهد هذا الفيديو التوضيحي:
يُقدم هذا الفيديو شرحًا مبسطًا ومباشرًا للفروقات الأساسية بين IAM و IDaaS، مما يجعله موردًا قيمًا للمبتدئين والخبراء على حد سواء في مجال الأمن السيبراني. يركز الفيديو على النقاط الرئيسية التي تساعد في فهم ماهية كل منهما وكيفية اختلافهما في التطبيق والوظائف، مما يعزز الفهم العام للموضوع.
ملخص الفروقات الأساسية
للتبسيط، يمكن تلخيص الفروقات الرئيسية بين IAM و IDaaS في الجدول التالي:
| الميزة | IAM (إدارة الهوية والوصول) | IDaaS (الهوية كخدمة) |
|---|---|---|
| المفهوم | إطار شامل للتحكم في الهويات والوصول. | نموذج تسليم قائم على السحابة لخدمات IAM. |
| نموذج النشر | يمكن أن يكون محليًا (On-premises) أو سحابيًا. | حصريًا قائم على السحابة (SaaS). |
| المسؤولية عن البنية التحتية | تقع على عاتق المؤسسة. | تقع على عاتق مزود الخدمة. |
| التكلفة الأولية | عادةً ما تكون عالية (CAPEX). | عادةً ما تكون منخفضة (OPEX). |
| نموذج التسعير | شراء ترخيص واستثمار رأسمالي. | اشتراك شهري/سنوي. |
| قابلية التوسع | محدودة وتتطلب تخطيطًا يدويًا. | عالية ومرنة بشكل طبيعي. |
| سرعة النشر | أبطأ بسبب الإعداد المحلي. | أسرع بكثير (بمجرد الاشتراك). |
| الصيانة والتحديثات | مسؤولية المؤسسة. | مسؤولية مزود الخدمة. |
| التكامل | يمكن أن يتطلب تخصيصًا كبيرًا، خاصة مع السحابة. | مصمم للتكامل السلس مع التطبيقات السحابية. |
يوضح الرسم البياني التالي تقديرًا لكيفية تأثير IAM و IDaaS على جوانب مختلفة من إدارة تكنولوجيا المعلومات والأمان.
يُظهر الرسم البياني الشريطي أن IAM التقليدي يوفر تحكمًا أكبر في البيانات ومستوى أمان شامل، بينما يتفوق IDaaS في سهولة الإدارة وقدرته على دفع الابتكار بفضل مرونته السحابية.
الأسئلة الشائعة (FAQ)
ما هو الفرق الرئيسي بين IAM و IDaaS؟
هل يمكن للمؤسسة استخدام كل من IAM و IDaaS؟
ما هي المزايا الرئيسية لـ IDaaS؟
ما هي تحديات استخدام IDaaS؟
ما هي أهم الميزات التي يقدمها IDaaS عادةً؟
الخاتمة
في الختام، بينما يمثل IAM الإطار الأوسع لجميع جوانب إدارة الهوية والوصول، فإن IDaaS هو نموذج تسليم معين لهذا الإطار، يركز بشكل خاص على تقديم هذه الخدمات عبر السحابة. الاختيار بينهما، أو استخدام مزيج من الاثنين، يعتمد بشكل كبير على السياق التشغيلي للمؤسسة، متطلباتها الأمنية، قيود الميزانية، واستراتيجيتها الشاملة نحو الحوسبة السحابية. يظل كلاهما حيويًا في بناء بيئة رقمية آمنة وفعالة، وتفهم الفروق بينهما يمكّن المؤسسات من اتخاذ قرارات استراتيجية تعزز أمنها وتبسط عملياتها.
اقتراحات لمواضيع ذات صلة
- ما هي أفضل ممارسات تنفيذ IAM في بيئة هجينة؟
- كيف تختار مزود IDaaS المناسب لاحتياجات عملك؟
- الفرق بين IAM و CIAM ولماذا يعتبران مهمين؟
- دور المصادقة متعددة العوامل (MFA) في تعزيز أمن الهوية