
Déployer des Canary Tokens : Le Guide Complet pour une Détection d'Intrusion Proactive
Transformez votre infrastructure en un filet de sécurité intelligent pour déjouer les cyberattaques.
Points Clés de l'Implémentation
- Comprendre le Concept : Les Canary Tokens sont des leurres numériques légers qui alertent en temps réel dès qu'ils sont activés, servant de "détecteurs de mouvement" pour votre infrastructure numérique.
- Choisir la Bonne Approche : Que vous optiez pour le service gratuit Canarytokens.org, un déploiement auto-hébergé via Docker, ou une automatisation à grande échelle avec des outils comme Intune, une stratégie adaptée à vos besoins est essentielle.
- Déploiement Stratégique et Suivi Rigoureux : Placer les tokens dans des emplacements inattendus et surveiller attentivement les alertes sont cruciaux pour une détection précoce et une réponse rapide aux menaces.
L'implémentation d'un système de Canary Tokens est une stratégie de cybersécurité proactive et rentable, conçue pour détecter les intrusions ou les fuites d'informations à un stade précoce. Ces "pièges numériques" agissent comme des sentinelles discrètes, alertant immédiatement les équipes de sécurité dès qu'un attaquant interagit avec eux. Que ce soit l'ouverture d'un fichier piégé, l'utilisation d'une clé d'API factice, ou la tentative d'accès à une base de données leurre, les Canary Tokens fournissent une visibilité précieuse sur les activités suspectes avant que des dommages significatifs ne soient causés.
Qu'est-ce qu'un Canary Token et Pourquoi l'Utiliser ?
Un Canary Token, souvent appelé "honeytoken", est un artefact numérique délibérément placé dans un système informatique. Il est conçu pour être attractif ou utile à un attaquant potentiel, mais sans valeur opérationnelle légitime. L'objectif est de transformer chaque interaction non autorisée avec ce leurre en une alerte immédiate, révélant la présence et les mouvements d'un intrus. Contrairement à un honeypot, qui simule un système complet, un Canary Token est plus léger, plus facile à déployer et à maintenir, et peut être disséminé à travers une infrastructure de manière discrète.
Avantages Clés des Canary Tokens
- Détection Précoce des Menaces : Les tokens déclenchent des alertes dès la première interaction suspecte, permettant une réponse rapide.
- Faible Coût et Facilité d'Implémentation : Des services gratuits comme Canarytokens.org sont disponibles, et les déploiements ne nécessitent pas de logiciels coûteux ou de configurations complexes.
- Impact Minimal sur les Performances : Les tokens sont passifs et n'affectent pas les performances du réseau ou du système.
- Complémentarité aux Systèmes de Sécurité Existants : Ils ajoutent une couche de défense supplémentaire aux pare-feu, IDS/IPS et antivirus.
- Flexibilité et Polyvalence : Ils peuvent prendre diverses formes (fichiers, URL, identifiants, etc.) et être déployés dans de multiples environnements.
Les Fondements Techniques du Fonctionnement des Canary Tokens
Le fonctionnement des Canary Tokens repose sur un principe simple mais efficace : la surveillance d'interactions spécifiques avec des leurres numériques. Lorsqu'un token est créé, une URL unique est générée. Cette URL pointe vers un serveur de surveillance. Chaque fois que le token est "activé" (par exemple, un document Word piégé est ouvert, une fausse clé AWS est utilisée, ou un enregistrement DNS lié au token est résolu), une requête est envoyée à cette URL. Le serveur enregistre alors l'événement, collecte des informations contextuelles (comme l'adresse IP source, l'horodatage, le type d'interaction) et déclenche une alerte (généralement par e-mail ou webhook) à l'administrateur.
Analyse des Types de Canary Tokens et leurs Utilisations
Les Canary Tokens sont incroyablement polyvalents, s'adaptant à de nombreux scénarios de détection. Voici une exploration des types les plus courants et de leurs cas d'usage pertinents :
| Type de Canary Token | Description | Cas d'Utilisation Typiques |
|---|---|---|
| Fichier (Word, PDF, Excel, Image) | Un document ou une image contenant un lien de traçage invisible. | Détection de l'exfiltration de données, mouvement latéral dans un réseau, accès non autorisé à des répertoires partagés. |
| URL Web Bug (Pixel Invisible) | Une petite image (1x1 pixel) intégrée dans une page web ou un e-mail. | Détection de l'ouverture d'e-mails de phishing, clonage de sites web, accès à des ressources web protégées. |
| Identifiants (AWS Key, Azure Entra ID, SQL) | Fausse clé API, identifiant de service cloud, ou enregistrement de base de données factice. | Détection de tentatives d'utilisation de comptes privilégiés compromis, accès à des bases de données sensibles. |
| Dossier Windows/Linux | Un répertoire vide dont l'accès est surveillé par un mécanisme de notification. | Détection de l'énumération de fichiers et de répertoires par un attaquant sur un poste ou un serveur. |
| DNS Token | Un enregistrement DNS configuré pour alerter lors de sa résolution. | Détection de scans de réseau, utilisation non autorisée de serveurs DNS internes, reconnaissance d'infrastructure. |
| SQL Server Token | Une ligne ou une table factice dans une base de données SQL. | Surveillance des accès aux bases de données critiques (SELECT, UPDATE, DELETE). |
Étapes Détaillées pour l'Implémentation d'un Système de Canary Tokens
L'implémentation des Canary Tokens peut varier en complexité, allant d'un déploiement manuel simple à des stratégies d'automatisation à grande échelle. Voici un guide pas à pas pour vous aider à mettre en place ce système.
1. Choix de la Solution et Génération du Token
Utilisation de Canarytokens.org (Gratuit et Hébergé)
C'est le moyen le plus simple et rapide de commencer. Rendez-vous sur canarytokens.org/generate. Sélectionnez le type de token souhaité (par exemple, un "Web bug" HTTP, un document Word, une clé AWS). Saisissez l'adresse e-mail ou l'URL de webhook pour recevoir les alertes et ajoutez une note descriptive pour vous rappeler l'emplacement et la fonction du token. Téléchargez le token généré.
Déploiement de Votre Propre Instance Canarytokens (Auto-hébergé)
Pour un contrôle total sur les données de déclenchement et une personnalisation avancée (notamment du domaine de suivi), vous pouvez déployer votre propre serveur Canarytokens. Cela implique généralement l'utilisation de Docker. Vous devrez installer Docker sur une machine virtuelle (VM) et configurer votre propre nom de domaine. L'activation de l'authentification de base est fortement recommandée pour sécuriser l'accès à votre instance.
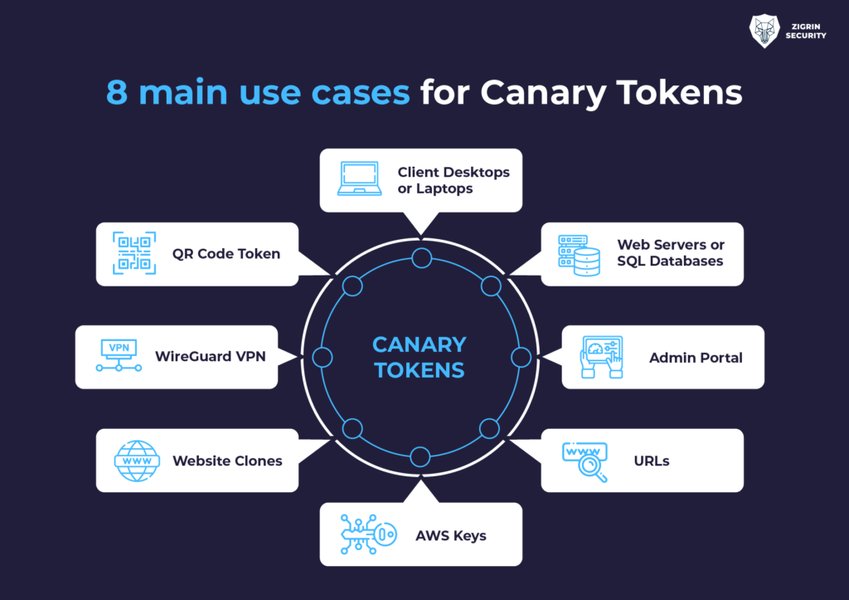
Illustration des diverses applications des Canary Tokens.
2. Déploiement Stratégique des Tokens
La clé de l'efficacité d'un Canary Token réside dans son placement. Il doit être là où un attaquant serait le plus susceptible de le trouver et de l'activer, sans que les utilisateurs légitimes ne le fassent par accident.
- Fichiers : Placez des documents piégés dans des répertoires semblant contenir des informations sensibles (ex: "mots_de_passe.docx", "données_confidentielles.pdf").
- Bases de Données : Insérez des enregistrements factices (ex: faux client, identifiant unique) dans des tables de base de données couramment ciblées.
- Identifiants : Ajoutez de fausses clés API ou des identifiants dans des dépôts de code, des fichiers de configuration, ou des variables d'environnement.
- Ressources Web : Intégrez des Web bugs dans des pages d'authentification ou des ressources souvent clonées.
3. Automatisation et Déploiement à Grande Échelle
Pour les grandes infrastructures, le déploiement manuel est impraticable. L'automatisation est essentielle :
- Scripts Multi-Dropper : Thinkst Canary fournit des scripts PowerShell (pour Windows) et Bash (pour Linux/macOS) pour créer et déployer des tokens en masse.
- Systèmes de Gestion de Configuration (CM) : Utilisez des outils comme Microsoft Intune, Ansible, Puppet ou Crowdstrike Falcon pour distribuer des milliers de tokens sur des flottes d'endpoints. Ces outils peuvent exécuter les scripts de déploiement sur des groupes d'appareils ciblés.
- Appels API : Intégrez la création et le déploiement de tokens directement dans vos pipelines CI/CD ou vos scripts de sécurité via l'API de votre console Canary.
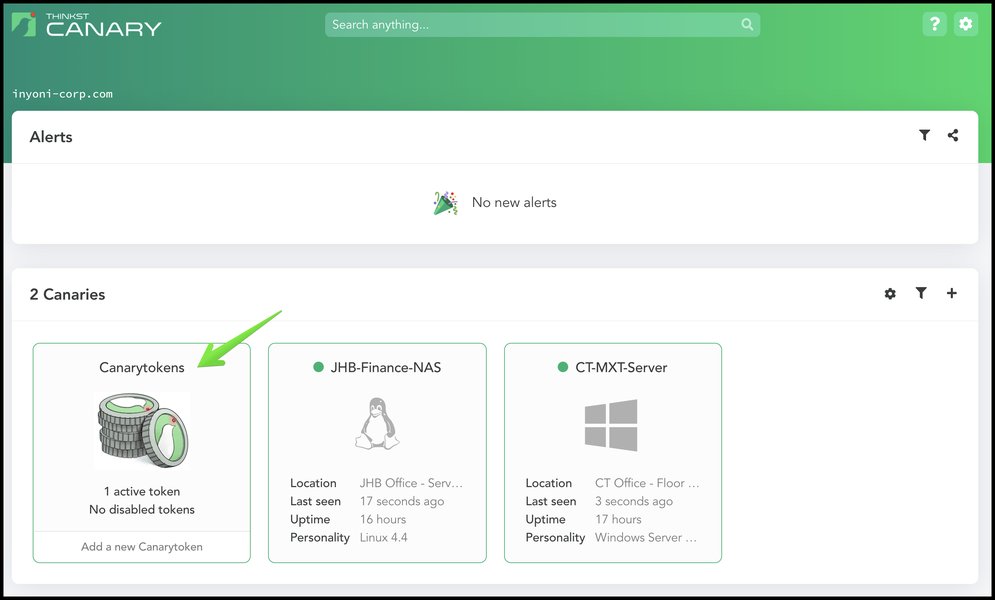
Exemple de console pour la gestion des Canary Tokens.
4. Surveillance, Alertes et Intégration SIEM
Une fois les tokens déployés, la phase de surveillance est cruciale. Les alertes sont généralement envoyées par e-mail ou webhook et contiennent des informations vitales : adresse IP de l'interaction, horodatage, type de token déclenché, et mémo. Une analyse rapide de ces informations est nécessaire pour évaluer la menace.
Pour une gestion centralisée des alertes, intégrez les notifications de Canary Tokens à votre système SIEM (Security Information and Event Management) comme Azure Sentinel. Cela permet de corréler les alertes de Canary Tokens avec d'autres événements de sécurité et d'améliorer la visibilité sur les incidents.
Optimisation de Votre Stratégie de Canary Tokens : Bonnes Pratiques et Considérations
L'efficacité d'un système de Canary Tokens ne dépend pas seulement de son déploiement, mais aussi de sa gestion continue et de l'application de bonnes pratiques.
Bonnes Pratiques Essentielles
- Unicité des Tokens : Chaque token devrait être unique et idéalement placé en un seul endroit pour faciliter le suivi et éviter la confusion en cas d'alerte.
- Mémos Descriptifs : Utilisez des mémos clairs et précis lors de la création pour savoir exactement où chaque token est placé et pourquoi.
- Rotation et Remplacement : Une fois qu'un token a déclenché une alerte, il est recommandé de le supprimer et de le remplacer par un nouveau pour maintenir l'efficacité et éviter les faux positifs.
- Ne Pas Exposer Publiquement : Évitez de publier des liens de tokens ou des informations sensibles les concernant sur des plateformes publiques.
- Tests Réguliers : Testez périodiquement vos tokens pour vous assurer que les alertes sont bien reçues et que le système fonctionne comme prévu.
- Intégration SIEM/SOAR : Corrélez les alertes des Canary Tokens avec d'autres données de sécurité via un SIEM pour une analyse plus approfondie et des réponses automatisées (SOAR).
Limites et Atténuations
- Dépendance Externe : L'utilisation de services hébergés comme Canarytokens.org signifie une dépendance vis-à-vis d'un tiers. L'auto-hébergement atténue ce risque.
- Détection par les Attaquants Avancés : Les attaquants sophistiqués peuvent potentiellement identifier et éviter certains types de tokens. La diversification et la mise à jour des tokens sont essentielles.
- Faux Positifs Potentiels : Un placement non judicieux ou une configuration incorrecte peuvent générer des alertes inutiles. Une phase de test rigoureuse est primordiale.
Analyse Comparative des Capacités de Détection de Menaces
Pour illustrer la portée et l'efficacité des Canary Tokens en termes de détection de menaces, nous allons utiliser un radar chart. Ce graphique permet de visualiser comment les Canary Tokens se positionnent sur différentes catégories de menaces par rapport à d'autres outils de sécurité, en se basant sur une évaluation opinionnée de leurs capacités.
Ce radar chart met en évidence la force des Canary Tokens dans des domaines spécifiques de la détection de menaces, notamment le mouvement latéral et l'accès non autorisé, où ils surpassent souvent les outils de sécurité traditionnels. Ils sont conçus pour attraper les attaquants après qu'ils aient contourné les défenses périmétriques, agissant comme une couche de sécurité interne cruciale.
Synergie avec les Honeypots et autres Outils de Sécurité
Bien que légers, les Canary Tokens peuvent être intégrés à des systèmes plus complexes, tels que les honeypots, pour une détection encore plus sophistiquée. Par exemple, un honeypot peut être configuré pour déclencher un Canary Token si un attaquant tente d'accéder à des fichiers spécifiques (comme /etc/passwd ou un faux fichier de clé SSH), permettant une réaction immédiate et ciblée.
Cette vidéo présente un tutoriel sur la configuration d'un Honeypot de Cybersécurité avec Tetragon pour déclencher des Canary Tokens. Elle démontre comment combiner un système de surveillance de bas niveau du noyau avec des leurres numériques pour une détection proactive et une réponse automatisée aux intrusions.
La Stratégie d'Implémentation des Canary Tokens en Bref
Pour résumer l'approche globale d'implémentation, voici une mindmap qui organise les concepts clés et les étapes de manière visuelle et intuitive.
Cette mindmap offre une vue d'ensemble structurée des éléments essentiels à considérer pour une implémentation réussie des Canary Tokens, soulignant les différentes méthodes, types de tokens, étapes clés et bonnes pratiques.
Foire Aux Questions (FAQ)
Qu'est-ce qui distingue un Canary Token d'un Honeypot traditionnel ?
Les Canary Tokens sont-ils gratuits ?
Comment savoir quel type de Canary Token utiliser ?
Dois-je supprimer un Canary Token après qu'il se soit déclenché ?
Est-il possible d'automatiser le déploiement de Canary Tokens ?
Conclusion
L'implémentation d'un système de Canary Tokens est une stratégie de cybersécurité puissante et accessible. En plaçant ces leurres numériques de manière stratégique et en surveillant attentivement leurs activations, les organisations peuvent détecter rapidement les intrusions et les mouvements latéraux des attaquants, souvent avant même qu'ils ne causent de dommages significatifs. Qu'il s'agisse d'utiliser le service gratuit Canarytokens.org pour des besoins simples ou de mettre en place des déploiements massifs et automatisés pour des environnements complexes, les Canary Tokens offrent une couche de détection proactive indispensable pour renforcer la posture de sécurité.
Requêtes Connexes Recommandées pour une Exploration Approfondie
- Comment intégrer les Canary Tokens avec Azure Sentinel pour une surveillance centralisée ?
- Quelles sont les meilleures pratiques pour un déploiement automatisé de Canary Tokens avec Microsoft Intune ?
- Quelle est la différence fondamentale entre un honeypot et un Canary Token et quand utiliser chacun d'eux ?
- Quels sont les cas d'utilisation avancés des Canary Tokens en matière de chasse aux menaces (threat hunting) ?