
「縁の下の力持ち」だけじゃない!現代企業の心臓部、情報システム部門の全貌
戦略立案からセキュリティ、DX推進まで、その多岐にわたる業務を徹底解剖。あなたの会社の「情シス」は何をしていますか?
ハイライト:情報システム部門の核心
- 戦略的パートナーシップ: 経営目標達成に向けたIT戦略の立案・実行を通じて、ビジネス成長を加速させる役割を担います。
- 揺るぎないIT基盤の提供: サーバー、ネットワーク、システムといった企業の神経網を構築・維持し、日々の業務遂行を支える安定したIT環境を提供します。
- デジタル時代の守護神: 高度化するサイバー攻撃や情報漏洩リスクから企業の情報資産を守るため、多層的なセキュリティ対策を講じます。
情報システム部門(情シス)とは? その役割と重要性
情報システム部門、通称「情シス」は、現代の企業活動に不可欠なITインフラストラクチャの企画、導入、運用、保守、そしてセキュリティ管理を一手に担う専門部署です。単に社内ITのトラブルシューティングを行う「縁の下の力持ち」というだけでなく、経営戦略と連携してIT投資計画を策定し、デジタルトランスフォーメーション(DX)を推進するなど、企業の競争力向上に直接貢献する戦略的な役割も増しています。企業規模や業種によって業務範囲は異なりますが、その目的は一貫して「IT技術を活用して、企業の業務効率化、生産性向上、そして持続的な成長を支援すること」にあります。
近年では、クラウドサービスの普及、リモートワークの常態化、AIやIoTといった新技術の台頭により、情シスの業務はますます複雑化・高度化しています。これらに対応するため、幅広い技術知識に加え、プロジェクトマネジメント能力や、経営層・他部門・外部ベンダーとの円滑なコミュニケーション能力が求められます。
情報システム部門は、他部署や経営層と連携し、IT戦略を議論します。
情シスの多岐にわたる業務内容
情報システム部門の業務は非常に広範囲に及びます。ここでは、その主要な業務内容をカテゴリ別に詳しく見ていきましょう。
1. IT戦略の立案と企画
企業のビジネス目標達成をITの側面から支援するための戦略を策定します。市場動向や最新技術を調査・分析し、経営層や関連部門と連携しながら、中長期的なITロードマップを描きます。
主な活動:
- 経営戦略に基づいたIT戦略・投資計画の策定
- ITロードマップの作成と更新
- 新技術(AI, IoT, クラウド等)の調査、評価、導入計画
- デジタルトランスフォーメーション(DX)推進計画の立案・実行支援
- IT関連の予算策定と管理
- ベンダー選定基準の策定と交渉
- 既存システムの評価と最適化計画
2. システム開発・導入・運用
企業の業務効率化や課題解決に貢献する情報システム(基幹システム、業務アプリケーション等)のライフサイクル全般を管理します。企画・要件定義から設計、開発(またはパッケージ導入)、テスト、そして稼働後の運用・保守までを担当します。
主な活動:
- 業務分析に基づくシステム要件定義
- システム設計、開発、プログラミング(内製または外部委託管理)
- パッケージソフトウェアやSaaS(クラウドサービス)の選定、導入、カスタマイズ
- 基幹システム(ERP, CRM等)の運用監視、パフォーマンスチューニング
- システムの定期メンテナンス、アップデート、バージョンアップ対応
- 障害発生時の原因調査と復旧対応
- システムのレガシー化対策、リプレイス計画の策定・実行
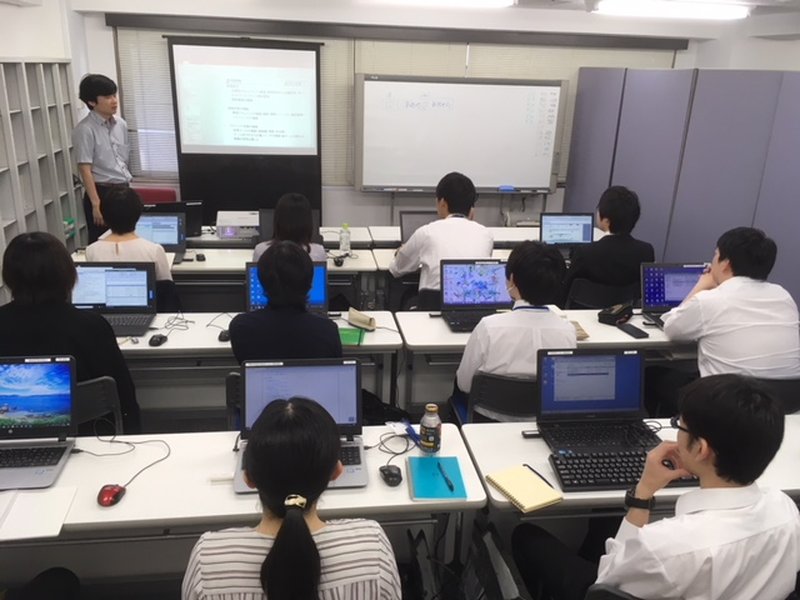
新しいシステム導入やスキル向上のための研修も情シスの重要な役割です。
3. ITインフラの構築と管理
企業活動の基盤となるネットワーク、サーバー、ストレージなどのITインフラを設計、構築し、安定稼働を維持します。オンプレミス環境とクラウド環境の両方を最適に組み合わせ、管理することも増えています。
主な活動:
- 社内LAN、WAN、Wi-Fi環境の設計、構築、運用、保守
- データセンター(オンプレミス)またはクラウド(AWS, Azure, GCP等)環境のサーバー構築・管理
- ストレージシステムの導入とデータ管理
- 仮想化環境(VMware, Hyper-V等)の構築と運用
- ネットワーク機器(ルーター、スイッチ、ファイアウォール等)の設定・管理
- インフラの性能監視、キャパシティプランニング
- インフラ関連の障害対応と予防保守
サーバーやネットワーク機器の管理は、安定したIT基盤の維持に不可欠です。
4. 情報セキュリティ対策
企業の機密情報や個人情報といった重要な情報資産を、サイバー攻撃、不正アクセス、マルウェア感染、内部不正などの脅威から保護するための対策を講じます。技術的な対策だけでなく、規程整備や従業員教育も含まれます。
主な活動:
- セキュリティポリシー、ガイドラインの策定と周知
- ファイアウォール、IDS/IPS、WAF等のセキュリティ機器の導入・運用
- アンチウイルスソフト、EDR(Endpoint Detection and Response)の導入・管理
- 脆弱性診断の実施と対策
- アクセス権限の適切な管理と定期的な見直し
- ログ収集・監視による不正アクセス検知
- セキュリティインシデント発生時の対応計画(CSIRTの役割含む)
- 従業員向けセキュリティ教育・訓練の実施
- 最新の脅威情報の収集と対策のアップデート
5. ヘルプデスクと社内サポート
社内従業員からのITに関する問い合わせやトラブルに対応する窓口です。PC、ソフトウェア、ネットワークなどの問題解決を支援し、従業員がスムーズに業務を行える環境を整えます。
主な活動:
- PCやソフトウェアの操作方法に関する問い合わせ対応
- ハードウェア(PC, プリンター等)のトラブルシューティングと修理手配
- ソフトウェアのインストール、設定サポート
- ネットワーク接続に関する問題解決
- アカウント(ID/パスワード)管理、アクセス権付与
- PCのキッティング(初期設定)、配布、回収
- IT関連のマニュアル作成、FAQ整備
- 新入社員向けITオリエンテーション
6. IT資産管理とコンプライアンス
企業が保有するハードウェア、ソフトウェアライセンス、クラウドサービスなどのIT資産を正確に把握し、管理します。また、関連法規や業界基準を遵守するための体制を整備します。
主な活動:
- ハードウェア資産台帳の作成と更新(PC, サーバー, ネットワーク機器等)
- ソフトウェアライセンスの購入、割り当て、棚卸し、不正利用防止
- クラウドサービスの契約管理とコスト最適化
- IT資産のリース・レンタル管理
- 不要になったIT機器の適切な廃棄、データ消去
- 個人情報保護法、GDPR等の法令遵守対応
- IT統制(J-SOX対応など)の整備・運用
- 事業継続計画(BCP)におけるIT面の策定・訓練
7. プロジェクト管理と業務改善支援
新しいシステムの導入や既存システムの刷新といったITプロジェクトを計画通りに進めるための管理業務(PM/PMO)を行います。また、各部門の業務プロセスを分析し、ITを活用した効率化や改善提案を行います。
主な活動:
- ITプロジェクトの計画策定、スコープ定義、WBS作成
- プロジェクトの進捗管理、課題管理、リスク管理
- 関係部署、経営層、外部ベンダーとの調整・コミュニケーション
- プロジェクト予算の管理と実績評価
- 業務プロセスの可視化と分析
- RPA、BIツール等を活用した業務自動化・効率化の提案と導入支援
- データ分析基盤の構築・活用支援
情シス業務の多様性と重要度
情報システム部門の業務は多岐にわたりますが、企業戦略や状況によって各業務への注力度は異なります。以下のレーダーチャートは、一般的な企業における情シス業務の相対的な重要度や工数配分の一例を示したものです(注:これは一般的な傾向を示すものであり、個々の企業によって異なります)。
このチャートから、例えば「システム運用・保守」「インフラ構築・管理」「ヘルプデスク」は日常的な工数が多く、「セキュリティ対策」や「IT戦略立案」は戦略的な重要度が高い傾向にあることが読み取れます。バランスの取れた情シス運営には、これらの多様な業務を効率的に遂行する体制が必要です。
情シス業務の関連性マップ
情報システム部門の業務は、それぞれが独立しているわけではなく、相互に深く関連し合っています。以下のマインドマップは、その関係性を示したものです。「情報システム部門」を中心に、各業務領域がどのように連携し、企業全体のIT環境を支えているかを示しています。
(情シス)"] id1["IT戦略・企画"] id1_1["経営戦略連携"] id1_2["DX推進"] id1_3["予算管理"] id1_4["技術調査・評価"] id2["システム開発・運用"] id2_1["要件定義・設計"] id2_2["開発・導入"] id2_3["運用・保守"] id2_4["障害対応"] id3["ITインフラ構築・管理"] id3_1["ネットワーク"] id3_2["サーバー (オンプレ/クラウド)"] id3_3["ストレージ"] id3_4["仮想化"] id4["セキュリティ対策"] id4_1["ポリシー策定"] id4_2["脅威対策 (FW, AV等)"] id4_3["アクセス管理"] id4_4["インシデント対応"] id4_5["従業員教育"] id5["ヘルプデスク・サポート"] id5_1["問い合わせ対応"] id5_2["トラブルシューティング"] id5_3["アカウント管理"] id5_4["PCキッティング"] id6["IT資産管理・コンプラ"] id6_1["ハードウェア管理"] id6_2["ソフトウェアライセンス"] id6_3["法令遵守"] id6_4["IT統制"] id7["プロジェクト管理"] id7_1["計画・実行"] id7_2["進捗・リスク管理"] id7_3["ベンダー調整"] id8["業務改善支援"] id8_1["プロセス分析"] id8_2["効率化提案 (RPA等)"] id8_3["データ活用支援"]
このマップが示すように、例えば「IT戦略」は「システム開発」や「インフラ構築」の方針を決定し、「セキュリティ」は全てのシステムとインフラに組み込まれる必要があります。「ヘルプデスク」は日々の運用から得られるユーザーの声を「システム改善」や「戦略」にフィードバックする役割も担います。これらの連携を通じて、情シスは企業全体のIT最適化を実現します。
業務内容のまとめ表
以下に、情報システム部門の主要な業務とその目的をまとめた表を示します。
| 業務カテゴリ | 主な活動内容 | 目的・ゴール |
|---|---|---|
| IT戦略・企画 | 経営連携、ロードマップ策定、DX推進、予算管理 | ビジネス目標達成の支援、IT投資対効果の最大化 |
| システム開発・運用 | 要件定義、設計、開発、導入、保守、障害対応 | 業務効率化、安定したシステム稼働の維持 |
| ITインフラ構築・管理 | ネットワーク、サーバー、クラウド、ストレージ管理 | 安全で信頼性の高いIT基盤の提供 |
| セキュリティ対策 | ポリシー策定、脅威対策、アクセス管理、インシデント対応 | 情報資産の保護、事業継続性の確保 |
| ヘルプデスク・サポート | 問い合わせ対応、トラブル解決、アカウント管理、PC設定 | 従業員の生産性向上、円滑な業務遂行支援 |
| IT資産管理・コンプラ | 資産台帳管理、ライセンス管理、法令遵守、IT統制 | コスト最適化、コンプライアンスリスクの低減 |
| プロジェクト管理 | 計画、進捗・リスク管理、関係者調整 | ITプロジェクトの成功、目標達成 |
| 業務改善支援 | プロセス分析、効率化提案、データ活用支援 | 業務プロセスの最適化、生産性向上 |
情シスの仕事内容を動画で見る
情報システム部門の業務について、より具体的にイメージするために、以下の動画が参考になります。この動画では、情シスの役割や具体的な仕事内容が紹介されており、日々の業務やその重要性について理解を深めることができます。
動画では、情シスが単なる技術サポートに留まらず、企業のIT戦略を担う重要な部署であることが強調されています。特に、中小企業などでは「ひとり情シス」として広範な業務をカバーする必要があるケースや、近年注目される「情シスシェア」のようなアウトソーシングサービスの活用についても触れられており、現代の情シスが置かれている状況を知る上で有益です。
よくある質問 (FAQ)
Q1: 情報システム部門(情シス)と社内SEの違いは何ですか?
情報システム部門(情シス)は、企業全体のIT戦略立案からインフラ管理、セキュリティ、ヘルプデスクまで幅広く担当する「部門」や「機能」を指すことが多いです。一方、社内SE(システムエンジニア)は、その情シス部門に所属し、主にシステムの開発、運用、保守などの「職種」を指すことが一般的です。ただし、企業によっては情シス部門全体を指して「社内SE部門」と呼ぶ場合もあり、厳密な区別は企業文化によります。情シスはより広範なITマネジメントを含む概念と言えるでしょう。
Q2: 情報システム部門の担当者にはどのようなスキルが必要ですか?
情シス担当者には、非常に幅広いスキルが求められます。具体的には、
- ITスキル: ネットワーク、サーバー、OS、データベース、セキュリティ、クラウドサービスに関する深い知識と技術力。
- システム開発・運用スキル: 要件定義、設計、プログラミング(概要理解)、テスト、運用監視、トラブルシューティング能力。
- プロジェクトマネジメントスキル: プロジェクト計画、進捗管理、リスク管理、リソース調整能力。
- コミュニケーションスキル: 経営層への説明能力、他部門との調整能力、ベンダーとの交渉力、ヘルプデスクでの対話力。
- 問題解決能力: 複雑なITの問題を分析し、効果的な解決策を見つけ出す能力。
- 最新技術への関心: AI、IoT、クラウド、セキュリティなど、新しい技術動向を常に学び続ける意欲。
Q3: 情報システム部門が抱える一般的な課題は何ですか?
多くの情報システム部門は、以下のような共通の課題に直面しています。
- 人材不足: 幅広いスキルを持つIT人材の確保が困難。特に中小企業では「ひとり情シス」状態も。
- 業務範囲の広さと負荷増大: 技術の進化やDX推進により、担当業務が拡大し、既存業務との両立が難しい。
- 高度化するセキュリティ脅威への対応: 日々巧妙化するサイバー攻撃に対応するための専門知識やリソースが不足。
- レガシーシステムの維持・刷新: 古いシステムの保守にコストと工数がかかり、新しい取り組みへの投資が抑制される。
- 経営層や他部門との認識ギャップ: IT投資の重要性や情シスの役割に対する理解が得られにくい。
- 属人化: 特定の担当者に知識や業務が集中し、退職等によるリスクが高い。
Q4: 「攻めのIT」と「守りのIT」とは何ですか?
情報システム部門の業務は、大きく「守りのIT」と「攻めのIT」に分類されることがあります。
- 守りのIT: 既存システムの安定稼働、セキュリティ維持、インフラ管理、ヘルプデスクなど、企業活動の基盤を維持・管理するための業務です。コスト削減や業務効率化に主眼が置かれます。
- 攻めのIT: ITを活用して新たなビジネス価値を創出したり、競争優位性を確立したりするための戦略的な取り組みです。DX推進、新規事業開発支援、データ分析活用、AI導入などが含まれます。売上向上や事業拡大に貢献することを目指します。
おすすめの関連情報
- 情報システム部門で活躍するために有利な資格について知りたい。
- 情シス業務を外部に委託する際のメリットとデメリットを比較したい。
- DX推進において情報システム部門はどのような役割を果たすべきか探りたい。
- 「ひとり情シス」が抱える問題点と、それを乗り越える方法について調べたい。
参考文献
Last updated May 5, 2025