
Présentation PPTX sur la Sécurité IoT Contre les Attaques
Stratégies et Bonnes Pratiques pour Protéger vos Appareils Connectés
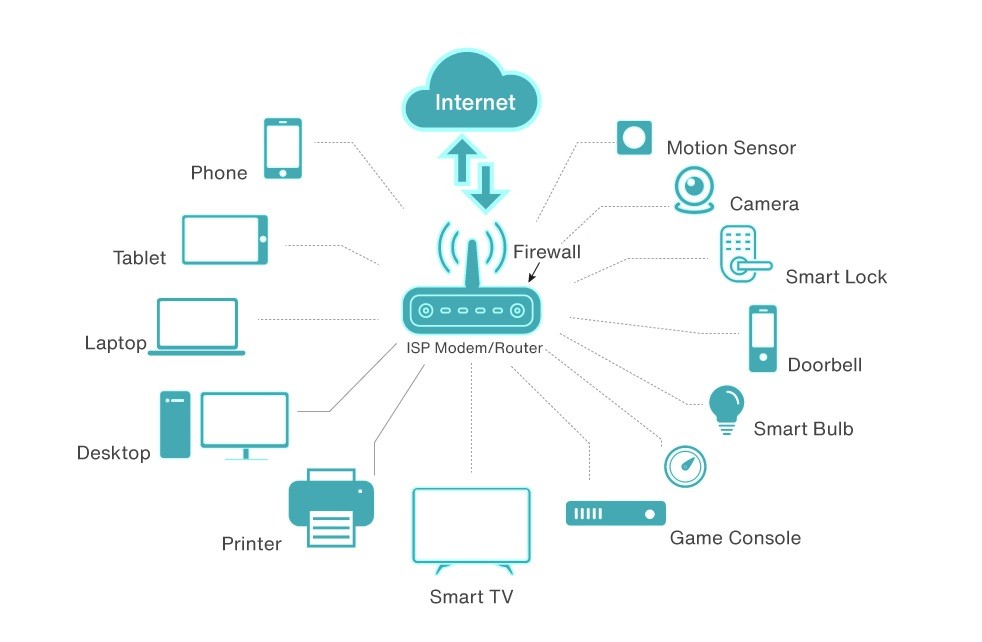
Points Clés à Retenir
- Importance de la sécurité IoT : Protéger l'intégrité des systèmes connectés et garantir la confidentialité des données.
- Types d'attaques et vulnérabilités : Du botnet aux attaques de type DDoS, en passant par le vol de données, comprendre les risques est essentiel.
- Stratégies et solutions : Mise en œuvre de protocoles robustes, chiffrement des communications et gestion sécurisée des accès.
Introduction à la Sécurité IoT
L’Internet des objets (IoT) révolutionne notre quotidien en connectant des milliards d’appareils à travers le monde. Cependant, cette interconnexion expose également les systèmes à une multitude de risques de sécurité. La sécurisation de ces appareils devient ainsi primordiale, car une faille dans un petit dispositif peut compromettre l’ensemble du réseau. Cette présentation PowerPoint (PPTX) a pour objet de fournir une vue d’ensemble sur les menaces qui pèsent sur l’IoT et de proposer des stratégies et solutions concrètes pour prévenir les attaques.
Définition et Contexte
L’IoT se réfère à l’ensemble des dispositifs interconnectés, allant des capteurs industriels aux objets domestiques, qui communiquent et échangent des données pour automatiser et améliorer des processus. Avec la croissance explosive attendue du nombre d’appareils connectés – estimé à près de 30 milliards d’unités d’ici 2025 – la protection contre les cybermenaces s'impose comme un impératif pour la sécurité des entreprises et la vie privée des usagers.
Enjeux de la Sécurité IoT
Les enjeux liés à la sécurité des systèmes IoT sont multiples. Ils comprennent la protection contre l’intrusion, la préservation de la confidentialité des données, et le maintien de la continuité des opérations. Chaque appareil connecté représente une porte d’entrée potentielle pour les cybercriminels. Les conséquences d’un incident de sécurité peuvent aller de la perturbation de services à des atteintes graves sur la vie privée ou la sécurité physique des personnes.
Structure de la Présentation PPTX
1. Introduction
a. Contexte et Importance
Dans cette première section, il est crucial de contextualiser l’IoT et de souligner son impact sur différents secteurs d’activité. On présentera des statistiques récentes et des prévisions concernant l’expansion du marché et le nombre de dispositifs connectés à l’échelle mondiale.
b. Objectifs de la Présentation
L’objectif principal est de définir les menaces associées à l’IoT, d’identifier les vulnérabilités inhérentes à ces dispositifs, et de proposer des solutions concrètes et des stratégies de sécurisation efficaces.
2. Menaces et Risques dans l’IoT
a. Types de Menaces
Les menaces sur les systèmes IoT sont variées et incluent :
- Botnets et Attaques DDoS : Des dispositifs vulnérables peuvent être intégrés dans des réseaux de botnets. L’attaque par botnet Mirai en est un exemple marquant, où un grand nombre d’objets connectés ont été utilisés pour lancer une attaque massive contre des infrastructures critiques.
- Accès non autorisé : Le manque de mécanismes de sécurité robustes expose les appareils aux tentatives d’intrusion, permettant aux hackers d’accéder aux données sensibles.
- Vulnérabilités logicielles et matérielles : La faiblesse dans la conception d’un appareil (manque de mise à jour, vulnérabilités dans les logiciels embarqués, etc.) peut être exploitée pour compromettre l'intégrité du système.
- Attaques par ransomware et vol de données : Ces attaques paralyse l’activité des dispositifs et compromet la confidentialité des informations transmises.
b. Vulnérabilités des Appareils IoT
Les appareils IoT présentent souvent des vulnérabilités communes telles que l'absence de mises à jour de sécurité, une authentification faible, et des failles dans les protocoles de communication. Ces éléments facilitent l'exploitation par des cybercriminels et amplifient les risques d’attaques à grande échelle.
c. Répercussions en Cas d’Attaque
Les conséquences d'une attaque sur un système IoT peuvent être désastreuses : perturbation des services, perte de données vitales, atteinte à la vie privée et, dans certains cas, menaces physiques en raison de l'interconnexion des systèmes critiques.
3. Exemples d’Attaques Réelles et Études de Cas
a. Attaque Mirai – Le Botnet
L’attaque par botnet Mirai a démontré comment un grand nombre d’appareils IoT mal sécurisés pouvaient être exploités pour lancer une attaque DDoS de grande ampleur. Cette attaque a servi de signal d’alarme pour l’ensemble du secteur, soulignant la nécessité de renforcer les mécanismes de sécurité des dispositifs.
b. Exemples de Vol de Données et d’Accès Non Autorisé
Plusieurs incidents ont révélé comment des dispositifs IoT pouvaient être compromis pour accéder illégalement à des données sensibles. Par exemple, des caméras de surveillance et des dispositifs domestiques connectés ont présenté des failles permettant aux attaquants d’intercepter et d'exploiter les flux vidéo ou les informations personnelles.
4. Stratégies de Sécurisation et Bonnes Pratiques
a. Mise en Œuvre de Protocoles de Sécurité Robustes
Pour contrer les menaces, il est essentiel de choisir et utiliser des protocoles de sécurité éprouvés. Le chiffrement des communications, la mise en place de mécanismes d’authentification forte et l’utilisation de tunnels VPN pour les connexions à distance sont incontournables.
b. Gestion des Accès et Authentification
Une bonne gestion des accès exige l’adoption de politiques strictes de création et de renouvellement des mots de passe, l’authentification multifactorielle (MFA) et une segmentation du réseau qui limite la propagation d’attaques en cas de brèche.
c. Mises à Jour et Maintenance Régulières
Les mises à jour et correctifs réguliers sont indispensables pour corriger les vulnérabilités identifiées. Une coordination entre les fabricants et les utilisateurs doit être établie pour garantir une diffusion rapide des correctifs de sécurité et maintenir ainsi un haut niveau de protection.
d. Modélisation et Surveillance des Menaces
La mise en place d’outils de modélisation des menaces permet d’anticiper et d’identifier les vecteurs d’attaque potentiels. Une surveillance continue à l’aide de systèmes de détection d’intrusion (IDS) et d’analyse comportementale peut aider à repérer des anomalies avant qu’elles ne se transforment en incidents critiques.
e. Formation et Sensibilisation
Un aspect souvent méconnu mais essentiel de la sécurité IoT réside dans la formation continue des utilisateurs et des administrateurs. La sensibilisation sur les meilleures pratiques et les risques encourus permet de renforcer la vigilance, évitant ainsi des erreurs de configuration ou l’activation de dispositifs vulnérables.
5. Solutions et Technologies Émergentes
a. Intelligence Artificielle et Analyse Prédictive
L'intégration de technologies d'intelligence artificielle (IA) dans la surveillance de la sécurité permet d'analyser en temps réel d'importantes quantités de données pour identifier des comportements suspects et prévoir l'apparition de menaces. Ces systèmes permettent d’automatiser la réponse aux incidents et de réduire considérablement le temps de réaction en cas d’attaque.
b. Nouveaux Standards et Protocoles de Confiance
La mise en place de nouveaux standards, tels que des labels de confiance pour les dispositifs IoT, permet d’établir des critères précis sur la sécurité des produits dès leur conception. Ces standards assurent aux utilisateurs que les appareils respectent une charte de sécurité stricte, incluant des mises à jour automatiques, des dispositifs de chiffrement et des mécanismes d’authentification avancés.
c. Approche Zero Trust
Le modèle Zero Trust repose sur le principe qu’aucun appareil, qu’il soit interne ou externe au réseau, ne doit être automatiquement considéré comme fiable. Chaque tentative d’accès doit être vérifiée et validée, contribuant à réduire la surface d’attaque. Cette approche est particulièrement cruciale dans les environnements IoT où la diversité et la distribution des dispositifs peuvent créer des vulnérabilités inattendues.
6. Exemples Concrets et Études de Cas
a. Analyse d'une Attaque DDoS via Botnet
Dans une étude de cas, une attaque DDoS menée à l'aide d'un botnet composé d'appareils IoT mal sécurisés a démontré l'impact dévastateur que peut avoir une coordination de systèmes compromis. L’analyse de cette attaque révèle la rapidité avec laquelle des dispositifs initialement considérés comme insignifiants peuvent être exploités pour submerger des serveurs critiques et perturber des services essentiels.
b. Comparaison des Vulnérabilités dans Divers Secteurs
Une comparaison entre différents secteurs – comme la domotique, la santé connectée et l'industrie – permet d'illustrer les spécificités des vulnérabilités rencontrées ainsi que l'impact potentiel de cyberattaques. Un tableau récapitulatif ci-dessous synthétise ces informations :
| Catégorie | Principales Vulnérabilités | Impact Potentiel |
|---|---|---|
| Domotique | Authentification faible, mises à jour rares | Atteinte à la vie privée, accès non autorisé |
| Santé Connectée | Failles logicielles, communication non sécurisée | Compromission de données sensibles, interruption des services |
| Industrie | Manque de segmentation réseau, vulnérabilités matérielles | Sabotage, perte de contrôle sur les infrastructures |
c. Solutions Intégrées et Retours d'Expérience
Des solutions intégrées combinant l’IA, les protocoles de sécurité et les stratégies Zero Trust se sont déjà avérées efficaces pour contrecarrer certaines attaques passées. Les rapports d'études de cas montrent que, lorsque plusieurs couches de sécurité sont mises en place, le risque global diminue significativement, renforçant ainsi la résilience du système IoT.
7. Bonnes Pratiques et Recommandations
a. Configuration Sécurisée des Appareils IoT
Avant la mise en service, les dispositifs IoT doivent être configurés selon des normes de sécurité élevées. Cela inclut la désactivation des fonctions non essentielles, le changement des mots de passe par défaut, et l’activation de protocoles de chiffrement pour toutes les communications.
b. Surveillance Continue et Réaction Rapide
L’implémentation d’un système de surveillance en temps réel permet de détecter rapidement toute activité anormale. L’utilisation de systèmes de détection d'intrusion (IDS) et de systèmes de gestion des informations et des événements de sécurité (SIEM) est recommandée pour assurer une réponse rapide et coordonnée face à toute menace.
c. Collaboration et Veille Technologique
La collaboration entre les départements informatiques, les fabricants et les experts en cybersécurité demeure cruciale. La mise à jour continue des connaissances, notamment par le biais d'ateliers, de formations et de conférences, permet de rester à la pointe des menaces et des solutions émergentes.
d. Adoption de Normes et Certifications
L’adoption de normes de sécurité internationales et de certifications reconnues assure aux utilisateurs et aux partenaires commerciaux que les dispositifs respectent des critères stricts de protection. Ces certifications facilitent également l’harmonisation des pratiques de sécurité dans les réseaux hétérogènes.
Conclusion et Perspectives
En conclusion, la sécurité des dispositifs IoT est un enjeu majeur dans un monde de plus en plus connecté. Cette présentation met en exergue l’importance de comprendre les diverses menaces, depuis les attaques par botnets jusqu’au vol de données, et décrit des stratégies de défense adaptées. L’adoption de protocoles robustes, la surveillance continue, et la coopération entre experts constituent les piliers d’une défense efficace. Dans un environnement en constante évolution, l’anticipation et l’adaptation à de nouvelles formes d’attaques – notamment à travers l’utilisation de l’intelligence artificielle et des approches Zero Trust – se révèlent indispensables. La formation des utilisateurs ainsi que la mise en œuvre de mises à jour et de correctifs réguliers sont essentielles pour maintenir un niveau de sécurité optimal.
Il est également important de souligner que la sécurité IoT ne repose pas uniquement sur des mécanismes technologiques. Elle implique une approche holistique qui intègre la gestion des risques, la sensibilisation continue des intervenants, et l’adoption de bonnes pratiques à tous les niveaux de l’organisation. En investissant dans la sécurité et en veillant à actualiser régulièrement les stratégies en place, les entreprises et les particuliers peuvent réduire significativement les risques liés aux cyberattaques. Le parcours vers une sécurité renforcée repose autant sur l’innovation que sur une exploitation rigoureuse des solutions éprouvées. La persistance, la collaboration et l’engagement constant sont les clefs pour garantir la confiance dans un écosystème IoT en expansion rapide.
Références
- Meilleures diapositives sur la cybersécurite des appareils IoT - SlideTeam
- Cybersécurité dans un monde d’objets connectés - Oakland
- Sécurité IoT: Enjeux et solutions - Alarme et Sécurité
- L’avenir de la sécurité IoT - IoT For All
Recommandations de Requêtes Associées
Last updated February 21, 2025