
Comment Évaluer Votre Audit IT SOX ? Les Indicateurs Clés Révélés
Découvrez les KPIs essentiels pour mesurer l'efficacité de votre programme de conformité IT Sarbanes-Oxley et garantir la fiabilité financière.
Points Essentiels à Retenir
- Évaluation Multifacette : Mesurer l'efficacité d'un programme d'audit IT SOX nécessite une combinaison de KPIs couvrant l'efficacité des contrôles, l'efficience opérationnelle, la gestion des risques et la valeur stratégique.
- Focalisation sur les Contrôles IT : Les indicateurs liés aux Contrôles Généraux Informatiques (ITGC), tels que le taux de réussite des tests, la gestion des accès et la sécurité, sont cruciaux pour l'intégrité des rapports financiers.
- Amélioration Continue : L'utilisation de KPIs permet non seulement de démontrer la conformité, mais aussi d'identifier les faiblesses, d'optimiser les processus, de réduire les coûts et d'améliorer la posture de sécurité globale.
Comprendre l'Audit IT SOX et l'Importance des KPIs
La loi Sarbanes-Oxley (SOX), en particulier sa Section 404, impose aux entreprises publiques des exigences strictes concernant l'établissement et le maintien de contrôles internes adéquats sur les rapports financiers. L'audit IT SOX joue un rôle fondamental dans ce cadre, car il évalue l'efficacité des Contrôles Généraux Informatiques (ITGC - IT General Controls) et des contrôles d'application qui sous-tendent la fiabilité des systèmes et des données financières.
Les ITGC couvrent des domaines essentiels tels que la gestion des accès logiques, la gestion des changements, les opérations informatiques (sauvegardes, planification de la continuité) et la sécurité physique et logique. Un programme d'audit IT SOX efficace garantit que ces contrôles fonctionnent comme prévu, minimisant ainsi les risques d'erreurs ou de fraudes dans les rapports financiers.
Pour mesurer objectivement la performance, l'efficience et la valeur ajoutée de ce programme, l'utilisation d'Indicateurs Clés de Performance (KPIs - Key Performance Indicators) est indispensable. Ces métriques quantifiables et qualifiables fournissent une visibilité cruciale pour la direction, les auditeurs internes et externes, et aident à piloter l'amélioration continue.
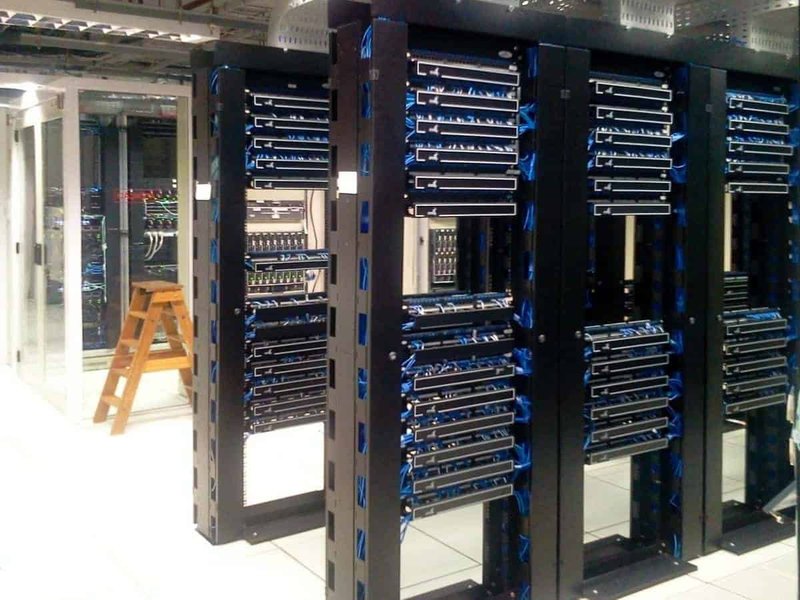
Une infrastructure IT robuste, comme celle d'une salle serveur bien organisée, est fondamentale pour des contrôles ITGC efficaces dans le cadre de SOX.
Catégories Principales de KPIs pour l'Audit IT SOX
Les KPIs pertinents pour évaluer un programme d'audit IT SOX peuvent être regroupés en plusieurs catégories interdépendantes, offrant une vue complète de son efficacité.
1. Efficacité des Contrôles Internes IT
Mesurer la Robustesse des Contrôles
Ces KPIs évaluent directement si les contrôles IT mis en place fonctionnent comme prévu pour protéger l'intégrité des données financières.
- Taux de réussite/échec des contrôles IT testés : Pourcentage de contrôles (ITGC et applicatifs) qui passent les tests d'audit. Un taux de réussite élevé indique un environnement de contrôle sain.
- Nombre de contrôles IT testés : Donne une indication de l'étendue et de la couverture du programme d'audit par rapport à l'univers des contrôles.
- Pourcentage de contrôles critiques couverts : Assure que les systèmes et processus IT les plus essentiels pour les rapports financiers sont inclus dans le périmètre de l'audit.
- Taux de contrôles automatisés vs. manuels : Mesure la proportion de contrôles qui bénéficient de l'automatisation, réduisant potentiellement les erreurs humaines et augmentant l'efficacité.
2. Gestion des Déficiences et Remédiation
Suivre la Correction des Faiblesses
L'identification des faiblesses est une partie de l'audit ; leur gestion et leur correction rapide sont des indicateurs clés de l'efficacité du programme.
- Nombre et gravité des déficiences identifiées : Quantifie les faiblesses détectées (classées par exemple comme déficiences, déficiences significatives ou faiblesses matérielles). Aide à identifier les zones à haut risque.
- Délai moyen de remédiation des déficiences : Temps écoulé entre l'identification d'une faiblesse et sa correction effective. Un délai court indique une gestion réactive des risques.
- Taux de clôture des actions de remédiation : Pourcentage des déficiences pour lesquelles les plans d'action correctifs ont été mis en œuvre et validés.
- Taux de répétition des déficiences : Mesure la récurrence de faiblesses similaires d'une période d'audit à l'autre, indiquant des problèmes potentiels dans la durabilité des corrections.
3. Efficacité Opérationnelle du Programme d'Audit
Optimiser le Processus d'Audit
Ces KPIs se concentrent sur l'efficience du processus d'audit lui-même, cherchant à maximiser la valeur tout en minimisant les ressources consommées.
- Temps de cycle de l'audit IT SOX : Durée totale du processus d'audit, de la planification à la publication du rapport final. Une réduction, sans compromettre la qualité, indique une meilleure efficience.
- Coût du programme d'audit IT SOX : Suivi des coûts directs et indirects (internes et externes) associés au programme. Permet d'identifier les opportunités d'optimisation.
- Réduction des contrôles redondants/inefficaces : Pourcentage de contrôles identifiés comme redondants ou à faible valeur ajoutée qui sont rationalisés ou éliminés.
- Fréquence des tests de contrôles : Évalue si les contrôles sont testés à une fréquence appropriée en fonction de leur criticité et de leur nature (par exemple, contrôles automatisés vs. manuels).
- Temps consacré par les équipes IT aux demandes d'audit : Mesure l'impact de l'audit sur les opérations IT. Un processus d'audit efficace minimise les interruptions inutiles.
4. Qualité de la Documentation et de la Preuve
Assurer la Traçabilité et la Fiabilité
Une documentation claire, complète et accessible est fondamentale pour la conformité SOX et l'efficacité de l'audit.
- Qualité et exhaustivité de la documentation des contrôles : Évaluation (souvent qualitative) de la clarté, de la précision et de la complétude des descriptions de contrôles, des procédures de test et des preuves collectées.
- Pourcentage de contrôles avec preuves d'audit suffisantes et appropriées : Mesure la capacité à fournir des preuves tangibles du fonctionnement efficace des contrôles.
- Qualité des rapports d'audit : Clarté, pertinence et exploitabilité des conclusions et recommandations formulées dans les rapports d'audit.
5. Gestion des Risques, Conformité et Valeur Stratégique
Aligner l'Audit sur les Objectifs Globaux
Au-delà de la simple conformité, un programme d'audit IT SOX efficace contribue à la gestion globale des risques et aux objectifs stratégiques de l'entreprise.
- Alignement avec les objectifs de conformité et stratégiques : Démontre comment le programme SOX soutient des objectifs plus larges (fiabilité financière, gestion des risques d'entreprise, sécurité des données).
- Utilisation d'Indicateurs Clés de Risque (KRIs) : Suivi des KRIs spécifiques à l'IT (par exemple, nombre d'incidents de sécurité majeurs, tentatives d'accès non autorisées bloquées) pour une surveillance proactive.
- Efficacité des processus d'escalade : Rapidité et clarté avec lesquelles les problèmes critiques identifiés sont communiqués aux niveaux de direction appropriés.
- Satisfaction des parties prenantes : Mesure de la perception des équipes IT, finance, direction et auditeurs externes concernant la valeur et le déroulement du programme SOX.
- Formation et sensibilisation : Suivi des actions de formation sur les contrôles IT SOX pour renforcer la culture de contrôle au sein de l'organisation.
Visualisation de l'Efficacité de l'Audit IT SOX
Radar d'Évaluation Globale
Ce graphique radar offre une vue d'ensemble de la performance perçue du programme d'audit IT SOX sur plusieurs dimensions clés. Les scores (sur une échelle hypothétique de 1 à 10, où 10 est le meilleur) reflètent une évaluation de la maturité et de l'efficacité dans chaque domaine. Un programme mature viserait un profil équilibré et des scores élevés sur l'ensemble des axes.
L'analyse de ce type de graphique permet d'identifier rapidement les points forts et les domaines nécessitant une attention prioritaire pour améliorer l'efficacité globale du programme.
Tableau Synthétique des KPIs Clés
Le tableau suivant résume certains des indicateurs les plus importants pour suivre l'efficacité de votre programme d'audit IT SOX.
| Indicateur Clé de Performance (KPI) | Description | Objectif Typique |
|---|---|---|
| Taux de réussite des contrôles IT | Pourcentage de contrôles IT testés fonctionnant efficacement. | Maintenir > 95% pour les contrôles clés. |
| Délai moyen de remédiation des déficiences | Temps moyen pour corriger les faiblesses identifiées. | Réduire à < 30 jours pour les déficiences significatives. |
| Nombre de déficiences répétées | Nombre de faiblesses identifiées lors d'audits précédents et non corrigées durablement. | Tendre vers zéro. |
| Pourcentage de contrôles critiques couverts | Proportion des contrôles IT essentiels aux rapports financiers inclus dans l'audit. | Atteindre 100%. |
| Coût de l'audit par contrôle clé | Coût total du programme d'audit rapporté au nombre de contrôles clés testés. | Optimiser et réduire annuellement via l'efficience. |
| Taux de documentation complète et à jour | Pourcentage de contrôles disposant d'une documentation adéquate et actuelle. | Maintenir > 98%. |
| Score de satisfaction des parties prenantes | Évaluation de la perception du programme par les équipes auditées, la direction et les auditeurs externes. | Améliorer ou maintenir un score élevé (ex: NPS > 40). |
Ce tableau n'est pas exhaustif mais fournit une base solide pour le suivi. Les objectifs spécifiques doivent être adaptés au contexte et à la maturité de chaque organisation.
Vidéo : Comprendre l'Audit IT SOX
Pour mieux comprendre les fondamentaux de l'audit IT SOX, y compris son contexte et ses processus, la vidéo suivante offre une introduction utile. Elle aborde la raison d'être de la loi SOX et les aspects pratiques de l'audit IT, ce qui est pertinent pour contextualiser l'importance des KPIs discutés.
Cette vidéo explique pourquoi la loi SOX a été adoptée et donne un aperçu du processus d'audit IT SOX, y compris un exemple de rapport, ce qui aide à comprendre où et comment les KPIs s'intègrent dans le cycle global de conformité et d'évaluation.
Cartographie Mentale de l'Efficacité de l'Audit IT SOX
Cette cartographie mentale illustre les différentes composantes qui contribuent à l'efficacité globale d'un programme d'audit IT SOX, reliant les objectifs principaux aux catégories de KPIs et aux bonnes pratiques.
(Pass/Fail, Couverture)"] id2b["Gestion des Déficiences
(Remédiation, Répétition)"] id2c["Efficacité Opérationnelle
(Cycle, Coût, Optimisation)"] id2d["Qualité Documentation
(Complétude, Preuves)"] id2e["Risques & Conformité
(KRIs, Escalade)"] id2f["Valeur & Satisfaction
(Alignement Stratégique, NPS)"] id3["Facteurs Clés de Succès"] id3a["Support de la Direction"] id3b["Compétence des Auditeurs"] id3c["Collaboration Inter-équipes
(IT, Finance, Audit)"] id3d["Outils et Technologie
(GRC, Automatisation)"] id4["Bonnes Pratiques"] id4a["Alignement Stratégique"] id4b["Automatisation du Suivi"] id4c["Révision Périodique des KPIs"] id4d["Communication Transparente"]
La cartographie met en évidence l'interconnexion entre les différents aspects : les objectifs définissent ce que l'on cherche à atteindre, les KPIs mesurent les progrès vers ces objectifs, les facteurs clés soutiennent le processus, et les bonnes pratiques assurent une mise en œuvre efficace et durable.
Bonnes Pratiques pour l'Utilisation des KPIs SOX IT
Pour maximiser la valeur des KPIs dans le pilotage de votre programme d'audit IT SOX, considérez les bonnes pratiques suivantes :
- Alignement Stratégique : Assurez-vous que les KPIs choisis sont directement liés aux objectifs de gestion des risques IT et de conformité de votre entreprise.
- Automatisation du Suivi : Utilisez des outils de Gouvernance, Risque et Conformité (GRC) ou de Business Intelligence (BI) pour automatiser la collecte de données, le calcul des KPIs et la génération de tableaux de bord en temps réel.
- Révision Périodique : Revoyez et ajustez régulièrement vos KPIs (au moins annuellement) pour refléter l'évolution des risques, de la réglementation, de la technologie et de la stratégie de l'entreprise.
- Communication Transparente : Partagez les résultats des KPIs de manière claire et concise avec toutes les parties prenantes concernées (direction, comités d'audit, équipes IT et finance) pour favoriser la compréhension et l'action.
- Définition Claire : Assurez-vous que chaque KPI a une définition précise, une formule de calcul claire, une source de données identifiée et un propriétaire responsable.
Questions Fréquemment Posées (FAQ)
Qu'est-ce qu'un ITGC (IT General Control) ?
Les Contrôles Généraux Informatiques (ITGC) sont des contrôles qui s'appliquent à l'ensemble de l'environnement informatique d'une entreprise. Ils constituent la base sur laquelle reposent les contrôles d'application spécifiques. Les principaux domaines couverts par les ITGC incluent généralement :
- Gestion des accès logiques : Contrôles sur qui peut accéder aux systèmes et aux données (création/modification/suppression de comptes, revues périodiques des accès).
- Gestion des changements : Processus pour demander, tester, approuver et déployer les changements apportés aux systèmes et applications.
- Opérations informatiques : Contrôles sur les opérations quotidiennes comme les sauvegardes et restaurations de données, la planification des tâches (batch jobs), et la surveillance des systèmes.
- Développement et acquisition de systèmes : Contrôles sur le cycle de vie du développement logiciel et l'acquisition de nouvelles technologies.
Des ITGC efficaces sont essentiels pour garantir que les systèmes fonctionnent correctement et que les données financières traitées sont fiables.
Pourquoi les KPIs sont-ils si importants pour la conformité SOX ?
Les KPIs sont cruciaux pour la conformité SOX pour plusieurs raisons :
- Mesure Objective : Ils fournissent des mesures quantifiables de l'efficacité des contrôles internes, dépassant les évaluations subjectives.
- Visibilité : Ils offrent à la direction et aux auditeurs une vue claire et concise de l'état de la conformité et des risques potentiels.
- Identification des Faiblesses : Les KPIs aident à identifier rapidement les domaines où les contrôles ne fonctionnent pas comme prévu ou où les processus sont inefficaces.
- Pilotage de l'Amélioration : En suivant les tendances des KPIs au fil du temps, les entreprises peuvent mesurer l'impact des actions correctives et piloter l'amélioration continue de leur environnement de contrôle.
- Démonstration de la Conformité : Ils fournissent des preuves tangibles aux auditeurs externes et aux régulateurs que l'entreprise surveille et gère activement ses contrôles internes.
- Optimisation des Ressources : Les KPIs liés à l'efficience aident à identifier les opportunités de rationaliser les contrôles, d'automatiser les tâches et de réduire les coûts de conformité.
À quelle fréquence les KPIs d'audit IT SOX doivent-ils être revus ?
La fréquence de revue des KPIs d'audit IT SOX dépend de la nature du KPI et de la dynamique de l'environnement de l'entreprise. Cependant, une approche générale serait :
- Suivi Continu/Mensuel : Pour les KPIs opérationnels critiques (par exemple, taux de réussite des changements urgents, incidents de sécurité majeurs, délai de remédiation des déficiences critiques), un suivi en temps réel ou mensuel via des tableaux de bord est souvent approprié.
- Revue Trimestrielle : De nombreux KPIs peuvent être examinés trimestriellement pour identifier les tendances à court terme et s'assurer que les plans de remédiation progressent comme prévu. C'est souvent aligné sur les cycles de reporting financier.
- Revue Annuelle Approfondie : Une revue complète de l'ensemble des KPIs, de leur pertinence, de leurs cibles et de leur alignement stratégique doit être effectuée au moins une fois par an, souvent dans le cadre de la planification du cycle d'audit annuel suivant.
Il est également important de revoir les KPIs de manière ad hoc si des changements significatifs surviennent dans l'entreprise (nouvelle acquisition, implémentation d'un nouveau système ERP, changement majeur dans la réglementation ou l'environnement de risque).
Peut-on automatiser le suivi des KPIs pour l'audit IT SOX ?
Oui, l'automatisation du suivi des KPIs est non seulement possible mais fortement recommandée pour améliorer l'efficacité et la fiabilité du programme d'audit IT SOX.
Plusieurs approches peuvent être utilisées :
- Outils GRC (Gouvernance, Risque et Conformité) : De nombreuses plateformes GRC (comme AuditBoard, Workiva, ServiceNow GRC, Pathlock) intègrent des fonctionnalités de définition, de collecte de données (souvent par intégration avec d'autres systèmes) et de reporting des KPIs.
- Outils de Business Intelligence (BI) : Des outils comme Power BI, Tableau ou Qlik peuvent être utilisés pour se connecter à diverses sources de données (systèmes IT, bases de données d'audit, logs) et créer des tableaux de bord dynamiques pour visualiser les KPIs.
- Scripts et Requêtes personnalisés : Pour certains KPIs spécifiques, il est possible de développer des scripts pour extraire et agréger automatiquement les données nécessaires à partir des systèmes sources.
- Monitoring Continu des Contrôles (CCM) : Certaines technologies permettent de tester automatiquement certains contrôles IT (par exemple, vérifier les configurations de sécurité, analyser les logs d'accès) et de générer des alertes ou des indicateurs en cas d'exception, alimentant ainsi directement certains KPIs.
L'automatisation réduit l'effort manuel, minimise les erreurs, permet un suivi plus fréquent (voire en temps réel) et libère du temps aux auditeurs pour se concentrer sur l'analyse et les activités à plus forte valeur ajoutée.
Références
- 5 Ways to Measure SOX Success - AuditBoard
- SOX Compliance IT Checklist - Process Street
-
SOX et contrôle interne sur les rapports financiers - Deloitte Suisse
- Conformité à la loi Sarbanes-Oxley (SOX) - Protiviti France
- SOX Audits: Requirements, Process & Best Practices - Exabeam
-
What Are the Essential KPIs to Track Your Audit Plan? - Finance Silos
Recherches Recommandées
Last updated April 24, 2025