
解鎖 Linux 權限:如何精準查詢帳號所屬的群組?
深入了解 Linux 使用者群組查詢的各種方法,掌握權限管理的關鍵。
在 Linux 系統管理中,了解使用者帳號隸屬於哪些群組至關重要。群組不僅定義了檔案和目錄的存取權限,也是協同合作和系統安全的基石。準確查詢使用者所屬的群組,能幫助您有效地配置權限、診斷問題,並確保系統的整體安全性。本指南將詳細介紹幾種在 Linux 環境下查詢帳號群組成員身份的方法,從簡單的指令到深入的系統檔案分析,讓您全面掌握相關技巧。
核心要點速覽
- 多樣查詢工具: Linux 提供了如
groups、id、getent等多種指令來查詢使用者群組資訊。 - 群組類型區分: 每個使用者都有一個主要群組 (Primary Group) 和可以有多個次要群組 (Secondary/Supplementary Groups),影響預設權限和附加權限。
- 權限管理核心: 掌握使用者所屬群組是設定檔案權限、控制資源存取及確保系統安全的基礎。
為何需要了解 Linux 使用者群組?
群組在權限管理中的角色
Linux 是一個多使用者、多工的作業系統,其權限管理模型很大程度上依賴於使用者和群組的概念。每個檔案或目錄都關聯著一個擁有者 (owner)、一個群組 (group),以及針對這兩者和其他使用者 (others) 的不同權限(讀、寫、執行)。
群組的主要作用是:
- 權限共享: 允許屬於同一個群組的多個使用者共享對某些檔案或目錄的存取權限,而無需為每個使用者單獨設定。
- 存取控制: 系統管理員可以透過將使用者加入或移出特定群組,來精確控制他們對系統資源(如特定應用程式、服務或敏感目錄)的存取能力。
- 簡化管理: 相較於管理大量個別使用者的權限,管理群組權限更為高效。
主要群組 (Primary Group) vs. 次要群組 (Secondary/Supplementary Groups)
每個 Linux 使用者帳號都必須屬於一個主要群組。當使用者建立新檔案或目錄時,除非特別指定,這些檔案或目錄的所屬群組預設就是該使用者的主要群組。主要群組的 ID (GID) 記錄在使用者的帳號資訊中(通常在 /etc/passwd 檔案的第四個欄位)。
除了主要群組外,使用者還可以屬於多個次要群組(也稱為支援群組 Supplementary Groups)。這些群組賦予使用者額外的權限,讓他們可以存取不屬於其主要群組但需要協作或使用的資源。次要群組的成員關係通常在 /etc/group 檔案中定義。
了解一個使用者屬於哪些主要和次要群組,對於理解其在系統中的權限範圍至關重要。
查詢使用者群組成員身份的方法
Linux 提供了多種工具和方法來查詢使用者所屬的群組。以下將介紹幾種最常用且有效的方法:
方法一:使用 groups 指令 - 快速直接
groups 是查詢使用者群組最簡單直觀的指令。它會列出指定使用者所屬的所有群組名稱,包括主要群組和所有次要群組。
語法
groups [使用者名稱]如果省略 [使用者名稱],則會顯示當前登入使用者所屬的群組。
範例
查詢使用者 johndoe 所屬的群組:
groups johndoe可能的輸出:
johndoe : johndoe adm cdrom sudo dip plugdev lpadmin sambashare developers解釋:輸出格式通常是 使用者名稱 : 主要群組 次要群組1 次要群組2 ...。在這個範例中,johndoe 是使用者名稱,同時也是其主要群組名稱。其餘的 adm, cdrom, sudo 等則是該使用者所屬的次要群組。
優點與適用情境
groups 指令非常適合快速檢查某個使用者屬於哪些群組,操作簡單,輸出易懂。
方法二:使用 id 指令 - 詳細使用者資訊
id 指令提供了更全面的使用者身份資訊,包括使用者 ID (UID)、主要群組 ID (GID),以及該使用者所屬所有群組的 ID (GID) 和名稱。
語法
id [選項] [使用者名稱]常用的選項:
- 無選項:顯示 UID、主要 GID、所有群組(GID 和名稱)。
-u:僅顯示 UID。-g:僅顯示主要群組的 GID。-G:顯示所有群組的 GID。-n:與-u,-g,-G配合使用,顯示名稱而非 ID。-nG:顯示所有群組的名稱。-gn:顯示主要群組的名稱。
範例
查詢使用者 johndoe 的詳細資訊:
id johndoe可能的輸出:
uid=1001(johndoe) gid=1001(johndoe) groups=1001(johndoe),4(adm),24(cdrom),27(sudo),30(dip),46(plugdev),118(lpadmin),128(sambashare),1002(developers)解釋:
uid=1001(johndoe):使用者 ID 是 1001,名稱是 johndoe。gid=1001(johndoe):主要群組 ID 是 1001,名稱是 johndoe。groups=...:列出了該使用者所屬的所有群組的 GID 和括號內的名稱,第一個通常是主要群組。
僅查詢 johndoe 所屬的所有群組名稱:
id -nG johndoe輸出:
johndoe adm cdrom sudo dip plugdev lpadmin sambashare developers僅查詢 johndoe 的主要群組名稱:
id -gn johndoe輸出:
johndoe優點與適用情境
id 指令提供了比 groups 更詳細的資訊,特別是 GID。選項豐富,使其在腳本編寫或需要特定資訊(如僅 GID 或僅名稱)時非常有用。
方法三:使用 getent 指令 - 通用資料庫查詢
getent (get entries) 指令可以從系統設定的名稱服務資料庫中獲取條目。這些資料庫可能包括本地檔案(如 /etc/passwd, /etc/group)或網路服務(如 LDAP, NIS)。查詢群組資訊時,它通常會查詢 /etc/group` 或配置的網路群組資料庫。
語法
查詢所有包含特定使用者的群組條目:
getent group | grep '[[:<:]]使用者名稱[[:>:]]'或者,如果知道群組名稱,可以直接查詢特定群組:
getent group [群組名稱]查詢系統上的所有群組:
getent group範例
查詢哪些群組包含使用者 johndoe:
getent group | grep '[[:<:]]johndoe[[:>:]]'可能的輸出(基於 /etc/group 的內容):
adm:x:4:syslog,johndoe
cdrom:x:24:johndoe
sudo:x:27:johndoe
dip:x:30:johndoe
plugdev:x:46:johndoe
lpadmin:x:118:johndoe
johndoe:x:1001:
sambashare:x:128:johndoe
developers:x:1002:johndoe,anotheruser解釋:每一行代表一個群組記錄,格式通常是 群組名稱:密碼欄位:GID:成員列表。這個命令會列出所有在成員列表(第四個欄位)中包含 johndoe 的群組,以及 johndoe 作為群組名稱(可能也是其主要群組)的記錄。
優點與適用情境
getent 在處理混合環境(本地檔案 + 網路目錄服務)時特別有用,提供了比直接讀取檔案更標準、更可靠的方式。grep 部分的 [[:<:]] 和 [[:>:]] 用於確保匹配整個單詞,避免部分匹配(例如,匹配 johndoe 而不是 johndoe_test`)。
方法四:直接檢查系統檔案 - 查看原始資料
雖然通常建議使用上述指令,但了解資訊的來源也很有幫助。使用者和群組的核心資訊儲存在兩個主要的文字檔案中:
檢查 /etc/group 檔案
這個檔案包含了系統上所有本地群組的定義。
格式: 群組名稱:密碼佔位符:群組 ID (GID):成員列表(以逗號分隔)
查詢方法: 使用 cat 或 less 查看檔案內容,或使用 grep 過濾。
cat /etc/group | grep '[[:<:]]使用者名稱[[:>:]]'這會顯示所有在成員列表中包含該使用者的群組行,以及以該使用者名稱命名的群組行。
注意: 使用者的主要群組成員身份通常不在 /etc/group 的成員列表中明確列出,而是透過 /etc/passwd 中的 GID 隱含定義。
檢查 /etc/passwd 檔案 (主要群組 GID)
這個檔案儲存了使用者帳號的資訊。
格式(相關欄位): 使用者名稱:密碼佔位符:使用者 ID (UID):主要群組 ID (GID):使用者資訊:家目錄:登入 Shell
查詢方法:
grep '^[[:<:]]使用者名稱[[:>:]]:' /etc/passwd範例輸出:
johndoe:x:1001:1001:John Doe:/home/johndoe:/bin/bash解釋: 這裡,第四個欄位 1001 就是使用者 johndoe 的主要群組 GID。您可以根據這個 GID 到 /etc/group 檔案中查找對應的群組名稱。
優點與適用情境
直接查看檔案可以讓您了解底層資料結構。但在有網路目錄服務的環境下,這些檔案可能只包含部分資訊。對於日常查詢,使用 groups, id, getent 通常更方便安全。
視覺化比較:查詢指令效能評估
不同的查詢指令各有優劣。下方的雷達圖根據幾個關鍵指標(易用性、資訊詳細度、通用性、腳本適用性、可讀性)對常用的查詢方法進行了主觀評估,以助您選擇最適合需求的工具。
圖表解讀:
groups在易用性和可讀性上得分最高,但資訊詳細度較低。id在資訊詳細度和腳本適用性上表現優異,易用性稍低於groups。getent在通用性(處理網路資料庫)方面最強,適合複雜環境。- 直接讀取
/etc/group在易用性、通用性和可讀性方面得分最低,但提供了對原始資料的直接訪問。
概念關聯圖:使用者、群組與權限
下方的思維導圖展示了 Linux 中使用者、主要群組、次要群組、相關設定檔(/etc/passwd, /etc/group)、查詢指令以及它們如何共同作用於權限管理。
圖解說明:此圖清晰地呈現了 Linux 帳號(包含 UID 和主要 GID)、群組(包含 GID 和名稱)如何透過核心設定檔 /etc/passwd 和 /etc/group 建立關聯。不同的查詢指令(groups, id, getent, cat/grep)提供了訪問這些資訊的途徑,最終目的是為了實現有效的權限管理。
指令比較表
為了更清晰地比較各種查詢方法,下表總結了它們的主要特點:
| 指令/方法 | 主要目的 | 輸出格式 | 典型使用情境 | 優點 | 缺點 |
|---|---|---|---|---|---|
groups [user] |
快速列出使用者所屬的所有群組名稱 | user : group1 group2 ... |
快速檢查群組成員身份 | 簡單、快速、易讀 | 不顯示 GID,資訊相對較少 |
id [user] |
顯示詳細的使用者身份資訊(UID, GID, 所有群組 ID 和名稱) | uid=... gid=... groups=... |
需要詳細資訊,腳本編寫,權限診斷 | 資訊全面,選項多樣 | 輸出較長,可能需要選項過濾 |
getent group | grep '[user]' |
從名稱服務資料庫查詢包含某使用者的群組條目 | 標準 /etc/group 格式行 |
混合環境(本地+網路),需要標準化查詢 | 通用性強,支援網路資料庫 | 需要配合 grep,指令稍複雜 |
cat /etc/group | grep '[user]' |
直接從 /etc/group 檔案過濾包含某使用者的行 |
標準 /etc/group 格式行 |
檢查本地群組設定,了解底層檔案 | 直接訪問原始資料 | 不適用於網路資料庫,可能不完整,主要群組需參考 /etc/passwd |
相關概念與操作
有效群組 (Effective Group)
雖然使用者可以屬於多個群組,但在任何特定時間點,通常只有一個群組是「有效群組」。新建立的檔案通常會歸屬於有效群組。預設情況下,有效群組就是使用者的主要群組。使用者可以使用 newgrp 指令臨時將自己的有效群組切換到自己所屬的某個次要群組,以便建立歸屬於該次要群組的檔案。
# 檢查當前有效群組 (通常是主要群組)
id -gn

# 切換有效群組到 developers (前提是使用者已屬於 developers 群組)
newgrp developers

# 再次檢查有效群組
id -gn
# 建立檔案,此檔案的群組將是 developers
touch project_file
ls -l project_file
執行 newgrp 會開啟一個新的 shell 環境,退出該 shell 後會恢復原來的有效群組。
修改使用者群組成員
了解如何查詢群組後,下一步可能就是管理群組成員。常用的指令是 usermod:
- 將使用者新增到一個或多個次要群組:
sudo usermod -aG groupname[,groupname2,...] username-a選項表示附加 (append),-G指定次要群組。務必加上-a,否則會覆蓋掉使用者現有的所有次要群組! - 變更使用者的主要群組:
sudo usermod -g new_primary_groupname username-g指定新的主要群組。
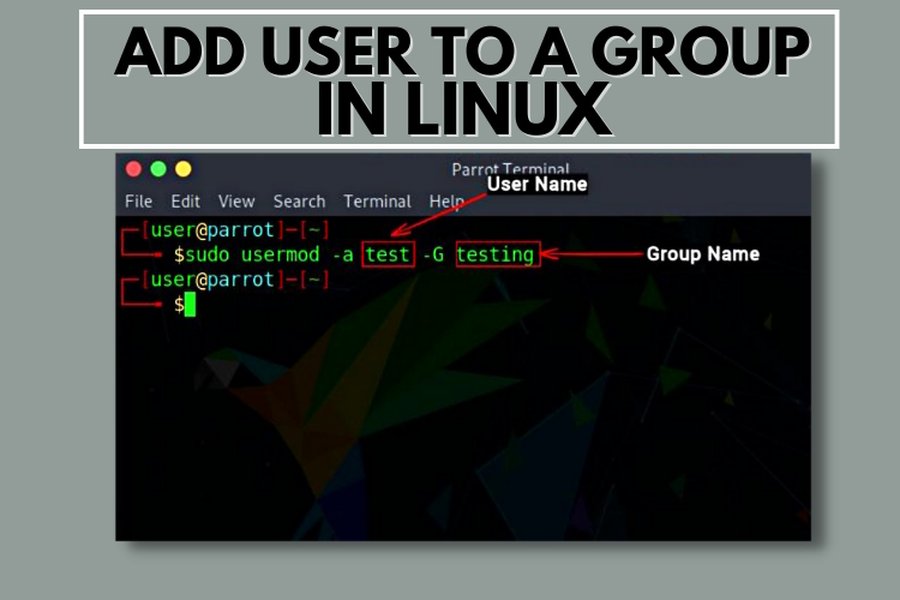
使用 usermod -aG 指令將使用者新增到群組是常見的管理操作。
列出系統上的所有群組
若想查看系統中存在的所有群組名稱,可以使用:
cut -d: -f1 /etc/group或者,使用更通用的 getent:
getent group | cut -d: -f1視覺化學習:了解使用者與群組管理
觀看影片教學是理解 Linux 使用者與群組管理概念的另一種有效方式。以下這部影片詳細介紹了 Linux 中使用者、群組和權限的基本概念與操作,有助於您更深入地理解本文討論的內容。
這段影片("Users, Groups and Permissions in Linux" by Eli the Computer Guy)雖然版本稍舊,但其核心概念講解清晰,涵蓋了使用者帳號、群組的建立與管理,以及它們如何與檔案權限系統互動,對於初學者和需要複習基礎知識的使用者非常有幫助。
常見問題 (FAQ)
如何只查詢使用者主要群組的名稱? ▼
您可以使用 id 指令搭配 -gn 選項:
id -gn <使用者名稱>例如:id -gn johndoe
如何只列出使用者所屬的次要群組? ▼
沒有一個直接的單一指令可以只列出次要群組。但您可以結合使用指令來達成:
方法一:使用 groups 指令並移除第一個群組(主要群組)。這在使用者名稱和主要群組名稱相同時比較簡單。
groups <使用者名稱> | cut -d' ' -f3-方法二:取得所有群組和主要群組,然後找出差集。這更為可靠,但需要腳本處理。
# 取得所有群組名稱
all_groups=$(id -nG <使用者名稱>)
# 取得主要群組名稱
primary_group=$(id -gn <使用者名稱>)
# 使用工具(如 Python 或 awk)從 all_groups 中移除 primary_group
# (範例,實際腳本可能更複雜)
echo $all_groups | sed "s/\b$primary_group\b//" | tr -s ' ' '\n' | grep .
`groups` 和 `id -nG` 有什麼不同? ▼
兩者都列出使用者所屬的所有群組名稱,但主要差異在於輸出格式:
groups <使用者名稱>: 輸出格式為使用者名稱 : group1 group2 ...id -nG <使用者名稱>: 輸出格式為group1 group2 ...(僅群組名稱,以空格分隔)
因為 id -nG 的輸出更簡潔,只包含群組名稱,所以在腳本處理中通常更受歡迎。
為什麼建議使用 `getent` 而不是直接讀取 `/etc/group`? ▼
getent 是更標準且通用的方法,因為它會查詢系統設定的名稱服務來源。這表示:
- 如果您的系統使用 LDAP、NIS 或其他網路目錄服務來管理使用者和群組,
getent能夠查詢到這些來源的資訊,而直接讀取/etc/group只會看到本地定義的群組。 getent提供了一個統一的介面來查詢各種系統資料庫(如 passwd, group, hosts, services 等)。
如果確定系統只使用本地檔案管理群組,直接讀取 /etc/group 也可以,但 getent 是更具兼容性和前瞻性的選擇。
如何將使用者新增到群組? ▼
使用 usermod 指令,並帶有 -aG 選項。-a 表示附加(append),-G 指定次要群組。非常重要:務必加上 -a,否則會將使用者從其他所有次要群組中移除!
sudo usermod -aG <群組名稱> <使用者名稱>例如,將使用者 `johndoe` 新增到 `developers` 群組:
sudo usermod -aG developers johndoe新增後,該使用者需要重新登入才能使新的群組成員身份生效。
建議的進一步探索
- 如何在 Linux 中創建和管理群組?
- Linux 檔案權限(讀、寫、執行)如何運作?
- 什麼是 setgid 位元以及它如何影響群組權限?
- 比較 Linux 中 ACL(存取控制列表)與傳統群組權限的差異。
參考資料
Last updated April 30, 2025