
Защитите свои файлы: Настройка Nginx с доступом по паролю на порту 8888
Пошаговое руководство по ограничению доступа к директории /var/www/bases/ep7 с помощью базовой аутентификации Nginx.
Ключевые моменты для быстрой настройки
- Создание файла паролей: Использование утилиты
htpasswdдля генерации зашифрованных учетных данных, которые Nginx будет использовать для проверки. - Конфигурация Nginx: Настройка специального серверного блока (
serverblock) для прослушивания порта 8888 и указания защищаемой директории/var/www/bases/ep7. - Активация аутентификации: Включение директив
auth_basicиauth_basic_user_fileв конфигурации Nginx для активации механизма запроса логина и пароля.
Подробное руководство по настройке Nginx
Для обеспечения контролируемого доступа к файлам, хранящимся в директории /var/www/bases/ep7, через нестандартный порт 8888 с использованием аутентификации по логину и паролю, необходимо выполнить несколько ключевых шагов. Эта инструкция проведет вас через весь процесс, от создания файла учетных данных до финальной проверки конфигурации и доступа.
Шаг 1: Подготовка окружения и создание файла учетных данных
Установка необходимых утилит
Для создания файла с учетными данными используется утилита htpasswd. Если она отсутствует в вашей системе, ее необходимо установить. Обычно она поставляется в пакете apache2-utils для дистрибутивов на базе Debian/Ubuntu или httpd-tools для дистрибутивов на базе RHEL/CentOS.
# Для Debian/Ubuntu:
sudo apt-get update
sudo apt-get install apache2-utils

# Для RHEL/CentOS:
sudo yum install httpd-tools
Создание файла .htpasswd
Этот файл будет содержать пары "логин:зашифрованный_пароль". В целях безопасности рекомендуется размещать его вне корневой директории веб-сервера (т.е. не внутри /var/www/bases/ep7). Надежным местом является, например, директория /etc/nginx/.
Для создания файла и добавления первого пользователя (например, с логином ep7user):
sudo htpasswd -c /etc/nginx/.htpasswd ep7userСистема запросит вас ввести и подтвердить пароль для пользователя ep7user. Флаг -c (create) используется только при создании нового файла. Для добавления последующих пользователей в уже существующий файл, используйте ту же команду, но без флага -c:
sudo htpasswd /etc/nginx/.htpasswd another_usernameКрайне важно защитить этот файл от несанкционированного доступа. Установите права таким образом, чтобы только пользователь root и пользователь, от имени которого работает Nginx (обычно www-data или nginx), могли его читать:
sudo chmod 640 /etc/nginx/.htpasswd
sudo chown root:www-data /etc/nginx/.htpasswd # Замените www-data на вашего пользователя Nginx, если он другой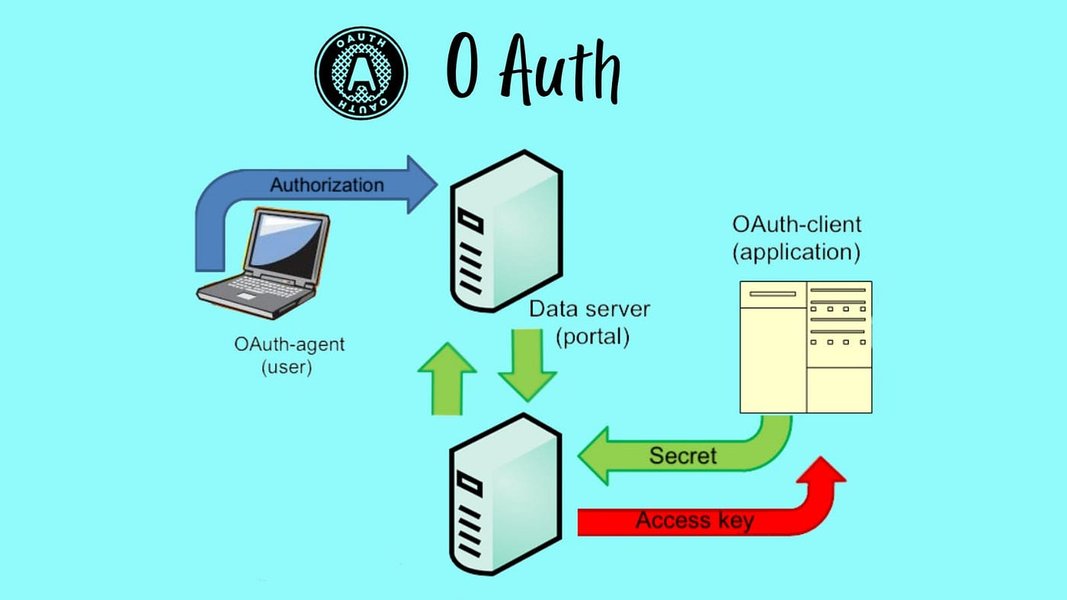
Иллюстрация общего процесса аутентификации и авторизации, необходимого для защиты ресурсов.
Шаг 2: Конфигурирование серверного блока Nginx
Далее необходимо настроить Nginx для прослушивания порта 8888, указания директории с файлами и включения базовой HTTP-аутентификации. Конфигурацию можно добавить в основной файл /etc/nginx/nginx.conf, создать отдельный файл в /etc/nginx/conf.d/ (например, ep7_access.conf), или, что является предпочтительной практикой для Debian-подобных систем, создать файл в /etc/nginx/sites-available/ (например, ep7_access) и затем создать на него символическую ссылку в /etc/nginx/sites-enabled/.
Если вы создаете файл в /etc/nginx/sites-available/ep7_access:
sudo nano /etc/nginx/sites-available/ep7_accessДобавьте в него следующую конфигурацию:
server {
    listen 8888;
    # server_name ваш_домен_или_IP; # Раскомментируйте и замените на ваш домен или IP-адрес
    # server_name _; # Альтернативно, для приема запросов на любой IP-адрес сервера

    root /var/www/bases/ep7;
    index index.html index.htm; # Опционально: укажите индексные файлы, если они используются

    location / {
        # try_files $uri $uri/ =404; # Опционально: стандартный способ обработки запросов к файлам и директориям

        auth_basic "Restricted Access - EP7 Files"; # Сообщение, отображаемое в диалоговом окне аутентификации
        auth_basic_user_file /etc/nginx/.htpasswd; # Путь к вашему файлу .htpasswd, созданному на Шаге 1

        autoindex on; # Опционально: включает отображение списка файлов и директорий,
                      # если индексный файл (index.html/htm) не найден.
                      # Установите 'autoindex off;' если листинг директорий не нужен.
    }

    # Рекомендуется настроить логирование для этого серверного блока:
    # access_log /var/log/nginx/ep7_access.log;
    # error_log /var/log/nginx/ep7_error.log;
}
После сохранения файла, если вы использовали директорию sites-available, создайте символическую ссылку:
sudo ln -s /etc/nginx/sites-available/ep7_access /etc/nginx/sites-enabled/Разберем ключевые директивы в конфигурации:
listen 8888;: Эта директива указывает Nginx прослушивать входящие TCP-соединения на порту 8888.server_name ваш_домен_или_IP;(или_): Определяет, для каких доменных имен или IP-адресов этот серверный блок будет обрабатывать запросы._означает имя по умолчанию.root /var/www/bases/ep7;: Устанавливает корневую директорию для запросов, обрабатываемых этим серверным блоком. Когда Nginx получает запрос, он добавляет URI запроса к этому пути для поиска файла.index index.html index.htm;: Определяет файлы, которые будут использоваться в качестве индекса, если URI запроса указывает на директорию.location / { ... }: Этот блок определяет конфигурацию, которая применяется ко всем запросам (обозначенным/), если не найден более специфичный блокlocation.auth_basic "Restricted Access - EP7 Files";: Эта директива включает механизм базовой HTTP-аутентификации. Текст в кавычках ("realm") будет отображен пользователю в окне запроса логина и пароля.auth_basic_user_file /etc/nginx/.htpasswd;: Указывает абсолютный путь к файлу, содержащему имена пользователей и их зашифрованные пароли.autoindex on;: Если эта опция включена и в запрашиваемой директории отсутствует один из индексных файлов, Nginx автоматически сгенерирует и отобразит HTML-страницу со списком файлов и поддиректорий. Это удобно для создания простого файлового сервера.

Пример структуры конфигурации Nginx, иллюстрирующий вложенность блоков server и location.
Использование alias вместо root в специфических случаях
Если вы хотите, чтобы содержимое директории /var/www/bases/ep7/ было доступно по определенному URL-пути (например, http://your_ip:8888/shared-files/) вместо того, чтобы быть корнем сайта на порту 8888, вы можете использовать директиву alias внутри блока location. Это полезно, когда файловая структура на диске не совпадает напрямую с URL-структурой.
server {
    listen 8888;
    # server_name ваш_домен_или_IP;

    location /shared-files/ { # Доступ будет по http://your_ip:8888/shared-files/
        alias /var/www/bases/ep7/; # Важно: слеш в конце пути для alias обычно обязателен, если location также со слешем
        autoindex on;
        auth_basic "Restricted Shared Files";
        auth_basic_user_file /etc/nginx/.htpasswd;

        # Для try_files с alias может потребоваться более сложная настройка,
        # т.к. $uri будет содержать /shared-files/ часть.
        # Например, можно использовать вложенный location или rewrite.
    }
}
Ключевое различие: root дописывает запрошенный URI к пути, указанному в root. Например, для root /var/www/html; и запроса /images/logo.png, Nginx будет искать файл /var/www/html/images/logo.png. В случае с alias /var/www/files/; для location /downloads/ { ... } и запроса /downloads/doc.pdf, Nginx будет искать файл /var/www/files/doc.pdf (часть /downloads/ заменяется).
Шаг 3: Проверка конфигурации и перезапуск Nginx
После внесения изменений в конфигурационные файлы Nginx, критически важно проверить их на наличие синтаксических ошибок перед применением:
sudo nginx -tЕсли команда выводит сообщение о том, что синтаксис в порядке (например, nginx: configuration file /etc/nginx/nginx.conf test is successful), можно безопасно применять изменения. Это делается путем перезагрузки или перезапуска службы Nginx:
# Для систем, использующих systemd (большинство современных дистрибутивов):
sudo systemctl reload nginx  # Предпочтительный метод, применяет конфигурацию без разрыва текущих соединений
# или, если reload не срабатывает или требуется полный перезапуск:
sudo systemctl restart nginx

# Для старых систем, использующих SysVinit:
sudo service nginx reload
# или
sudo service nginx restart
Шаг 4: Настройка брандмауэра (Firewall)
Если на вашем сервере активен брандмауэр, такой как ufw (Uncomplicated Firewall, часто используется в Ubuntu) или firewalld (используется в CentOS/RHEL и Fedora), необходимо явно разрешить входящие соединения на TCP-порт 8888.
Для ufw:
sudo ufw allow 8888/tcp
sudo ufw reload # Или sudo ufw enable, если ufw был неактивен
Для firewalld:
sudo firewall-cmd --permanent --add-port=8888/tcp
sudo firewall-cmd --reload
Без этих правил брандмауэр будет блокировать попытки подключения к порту 8888 извне, даже если Nginx корректно настроен и слушает этот порт.
Обзор этапов настройки: Mindmap
Для наглядного представления всего процесса настройки Nginx для доступа к файлам с базовой аутентификацией, рассмотрим следующую ментальную карту. Она иллюстрирует ключевые этапы, их последовательность и взаимосвязи, от начальной подготовки до финальной проверки работоспособности.
sudo htpasswd -c /etc/nginx/.htpasswd имя_пользователя"]
id2c["Добавление других пользователей:sudo htpasswd /etc/nginx/.htpasswd другое_имя"]
id2d["Установка прав доступа к файлу .htpasswd (chmod 640, chown root:www-data)"]
id3["Этап 3: Конфигурирование Nginx"]
id3a["Выбор файла конфигурации (nginx.conf, conf.d/*, sites-available/*)"]
id3b["Создание блока 'server'"]
id3b1["listen 8888;"]
id3b2["server_name ваш_домен_или_IP; (или _)"]
id3b3["root /var/www/bases/ep7;"]
id3b4["index index.html index.htm; (опционально)"]
id3b5["Блок 'location /'"]
id3b5i["auth_basic \"Сообщение для окна входа\";"]
id3b5ii["auth_basic_user_file /etc/nginx/.htpasswd;"]
id3b5iii["autoindex on; (опционально для листинга файлов)"]
id4["Этап 4: Тестирование и применение конфигурации"]
id4a["Проверка синтаксиса конфигурации: sudo nginx -t"]
id4b["Перезагрузка Nginx для применения изменений: sudo systemctl reload nginx или sudo service nginx reload"]
id5["Этап 5: Настройка Firewall"]
id5a["Разрешение входящих соединений на порт 8888/tcp"]
id5a1["ufw: sudo ufw allow 8888/tcp"]
id5a2["firewalld: sudo firewall-cmd --permanent --add-port=8888/tcp"]
id5b["Перезагрузка правил firewall"]
id6["Этап 6: Проверка доступа"]
id6a["Открытие в браузере http://<IP_сервера_или_домен>:8888/"]
id6b["Ввод учетных данных (логин/пароль)"]
id6c["Проверка доступа к файлам и листингу (если autoindex on)"]
Эта ментальная карта помогает визуализировать последовательность действий и убедиться, что все необходимые шаги выполнены для корректной настройки.
Сравнение аспектов конфигурации Nginx с базовой аутентификацией
При настройке веб-сервера и механизмов доступа важно учитывать различные аспекты, такие как уровень обеспечиваемой безопасности, сложность первоначальной настройки и дальнейшего обслуживания, гибкость в управлении доступом, а также влияние на производительность сервера. Представленная ниже радарная диаграмма концептуально сравнивает базовую HTTP-аутентификацию в двух вариантах: без шифрования (только HTTP) и с использованием HTTPS для защиты передаваемых данных.
Эта диаграмма наглядно демонстрирует, что базовая HTTP-аутентификация сама по себе проста в настройке, но ее уровень безопасности значительно возрастает при использовании в связке с HTTPS, который обеспечивает шифрование передаваемых учетных данных. Интеграция HTTPS добавляет некоторую сложность в настройку, но является критически важной для защиты чувствительной информации.
Ключевые команды и директивы Nginx: Сводная таблица
Для вашего удобства, основные команды терминала и директивы конфигурации Nginx, используемые в рамках данной настройки, сведены в следующую таблицу. Это поможет быстро сориентироваться в необходимых инструментах.
| Категория | Команда / Директива | Описание и назначение |
|---|---|---|
| Установка утилит | sudo apt-get install apache2-utils |
Установка пакета с утилитой htpasswd в системах Debian/Ubuntu. |
| Установка утилит | sudo yum install httpd-tools |
Установка пакета с утилитой htpasswd в системах RHEL/CentOS. |
| Работа с файлом паролей | sudo htpasswd -c /путь/к/.htpasswd имя_пользователя |
Создает новый файл паролей (.htpasswd) и добавляет в него первого пользователя с указанным именем. |
| Работа с файлом паролей | sudo htpasswd /путь/к/.htpasswd имя_пользователя |
Добавляет нового пользователя или обновляет пароль существующего пользователя в уже созданном файле паролей. |
| Конфигурация Nginx (порт) | listen 8888; |
Указывает Nginx прослушивать входящие соединения на TCP-порту 8888. |
| Конфигурация Nginx (корень) | root /var/www/bases/ep7; |
Определяет корневую директорию на сервере, из которой будут обслуживаться файлы для данного блока server или location. |
| Конфигурация Nginx (псевдоним) | alias /var/www/bases/ep7/; |
Используется в блоке location для указания, что запросы к данному location должны обслуживаться из указанной директории (заменяет часть URI). |
| Конфигурация Nginx (аутентификация) | auth_basic "Текст для окна входа"; |
Включает базовую HTTP-аутентификацию и устанавливает "realm" – текст, который будет показан пользователю в диалоговом окне запроса учетных данных. |
| Конфигурация Nginx (файл пользователей) | auth_basic_user_file /путь/к/.htpasswd; |
Указывает Nginx абсолютный путь к файлу, содержащему имена пользователей и их зашифрованные пароли для базовой аутентификации. |
| Конфигурация Nginx (листинг директорий) | autoindex on; |
Разрешает Nginx автоматически генерировать и отображать список файлов и поддиректорий, если в запрашиваемой директории отсутствует индексный файл. |
| Управление Nginx (проверка) | sudo nginx -t |
Команда для проверки синтаксической корректности всех конфигурационных файлов Nginx. |
| Управление Nginx (перезагрузка) | sudo systemctl reload nginx |
Команда для применения изменений в конфигурации Nginx без остановки сервера (для систем с systemd). |
Важность безопасной конфигурации Nginx
Неправильная или неполная конфигурация Nginx может привести к серьезным уязвимостям безопасности, таким как несанкционированный доступ к данным или даже компрометация сервера. Хотя базовая аутентификация добавляет начальный слой защиты, важно понимать ее ограничения и всегда следовать лучшим практикам обеспечения безопасности. Следующее видео, хотя и демонстрирует эксплуатацию уязвимостей, наглядно подчеркивает, почему внимание к деталям в конфигурации критически важно.
Видео: "Realistic Pentesting - Exploiting a Misconfigured nginx Server". Демонстрирует потенциальные риски, связанные с ошибками в конфигурации Nginx.
Ключевые рекомендации для усиления безопасности вашего Nginx сервера:
- Используйте HTTPS повсеместно: Базовая аутентификация передает логин и пароль в кодировке Base64, которая легко декодируется. HTTPS (SSL/TLS), например с использованием бесплатных сертификатов от Let's Encrypt, шифрует весь трафик между клиентом и сервером, включая учетные данные, надежно защищая их от перехвата.
- Генерируйте надежные пароли: Используйте сложные, длинные и уникальные пароли для всех учетных записей, управляемых через
.htpasswd. - Ограничение доступа по IP-адресам: Если доступ к ресурсам на порту 8888 требуется только с определенных IP-адресов или сетей, используйте директивы Nginx
allowиdenyдля создания белых списков. - Принцип минимальных привилегий: Убедитесь, что пользователь, от имени которого работает Nginx (обычно
www-dataилиnginx), имеет только необходимые права на чтение файлов в директории/var/www/bases/ep7и файла.htpasswd. Избегайте предоставления прав на запись, если это не требуется. - Регулярные обновления программного обеспечения: Поддерживайте Nginx, операционную систему и все связанные компоненты в актуальном состоянии, устанавливая обновления безопасности по мере их выхода.
- Детальное логирование и мониторинг: Настройте логирование доступа (
access_log) и ошибок (error_log) для вашего защищенного ресурса. Регулярно анализируйте логи для выявления подозрительной активности или попыток несанкционированного доступа. - Учет особенностей SELinux/AppArmor: Если на вашем сервере используются системы принудительного контроля доступа (MAC), такие как SELinux или AppArmor, убедитесь, что их политики разрешают Nginx прослушивать нестандартный порт 8888 и получать доступ к указанным директориям и файлу
.htpasswd.
Шаг 5: Проверка доступа извне
После выполнения всех предыдущих шагов (создание файла паролей, конфигурация Nginx, проверка синтаксиса, перезагрузка службы и настройка брандмауэра), настало время проверить работоспособность вашей настройки. Откройте любой веб-браузер на устройстве, которое имеет доступ к вашему серверу извне, и перейдите по адресу http://ВАШ_СЕРВЕР_IP_ИЛИ_ДОМЕН:8888/.
Браузер должен отобразить стандартное диалоговое окно с запросом логина и пароля. Сообщение в этом окне будет соответствовать тому, что вы указали в директиве auth_basic (например, "Restricted Access - EP7 Files").
Введите логин и пароль, которые вы создали на Шаге 1. При успешной аутентификации вы должны получить доступ к файлам, находящимся в директории /var/www/bases/ep7. Если вы включили опцию autoindex on и в корне этой директории нет файла index.html или index.htm, браузер отобразит список файлов и папок.
Если при проверке возникли проблемы (например, ошибка 403 Forbidden, 404 Not Found, 500 Internal Server Error, или запрос пароля не появляется):
- Проверьте логи ошибок Nginx: Основной источник информации о проблемах. Обычно они находятся в
/var/log/nginx/error.logили в файле, указанном в директивеerror_logвашего серверного блока. - Проверьте права доступа: Убедитесь, что пользователь Nginx (
www-data,nginx) имеет права на чтение директории/var/www/bases/ep7и всех ее родительских директорий, а также на чтение файла/etc/nginx/.htpasswd. - Проверьте пути в конфигурации: Убедитесь, что пути к
root(илиalias) иauth_basic_user_fileуказаны корректно и являются абсолютными. - Проверьте статус службы Nginx:
sudo systemctl status nginxилиsudo service nginx status. - Проверьте брандмауэр еще раз: Убедитесь, что порт 8888 действительно открыт для входящих TCP-соединений.
- Проверьте, не занят ли порт: Команда
ss -tulnp | grep 8888илиnetstat -tulnp | grep 8888покажет, слушает ли Nginx этот порт.
Часто задаваемые вопросы (FAQ)
Рекомендуемые запросы для дальнейшего изучения
- Как настроить HTTPS с сертификатом Let's Encrypt для сервера Nginx для повышения безопасности соединения?
- Какие существуют продвинутые методы ограничения доступа в Nginx, например, по IP-адресам или User-Agent?
-
В чем заключаются основные различия и сценарии использования директив
rootиaliasв конфигурации Nginx? - Каковы наиболее важные лучшие практики по комплексному обеспечению безопасности веб-сервера Nginx?
Источники и полезные ссылки
Last updated May 9, 2025