
Разгадка криптосистемы Нидеррайтера: Как реализовать постквантовое шифрование на C++?
Подробное руководство по созданию, принципам работы и программной реализации системы шифрования Нидеррайтера с примерами кода на C++.
Криптосистема Нидеррайтера, разработанная Харальдом Нидеррайтером в 1986 году, представляет собой асимметричную систему шифрования, основанную на теории кодирования с исправлением ошибок. Она является вариантом более известной криптосистемы Мак-Элиса и привлекает внимание исследователей благодаря своей потенциальной устойчивости к атакам со стороны квантовых компьютеров. Это делает ее важным кандидатом для постквантовой криптографии.
В отличие от системы Мак-Элиса, использующей порождающую матрицу кода, система Нидеррайтера опирается на проверочную матрицу четности. С точки зрения безопасности, эти две системы считаются эквивалентными при правильном выборе параметров и кодов. Ключевым аспектом безопасности Нидеррайтера является сложность декодирования случайного линейного кода, особенно при использовании бинарных кодов Гоппы, которые считаются наиболее надежными для этой системы.
Ключевые моменты реализации
- Основа на теории кодирования: Безопасность системы Нидеррайтера коренится в сложности декодирования линейных кодов с исправлением ошибок.
- Использование кодов Гоппы: Для обеспечения надежности критически важно применять бинарные коды Гоппы; другие семейства кодов показали уязвимости.
- Постквантовая криптография: Система Нидеррайтера рассматривается как перспективный кандидат для защиты данных в эпоху квантовых вычислений.
Принципы работы криптосистемы Нидеррайтера
Система Нидеррайтера, как и Мак-Элис, использует три основных алгоритма: генерация ключей, шифрование и расшифрование.
1. Генерация ключей
Процесс генерации ключей включает следующие шаги:
- Выбор кода: Выбирается подходящий линейный код \(C\) с возможностью исправления ошибок. Обычно это бинарный код Гоппы с параметрами \(n\) (длина кодового слова), \(k\) (длина информационного слова) и \(t\) (количество ошибок, которые код может исправить).
- Секретный ключ:
- \(H\): Проверочная матрица (размером \((n-k) \times n\)) для выбранного кода \(C\).
- \(S\): Случайная невырожденная (обратимая) матрица размером \((n-k) \times (n-k)\).
- \(P\): Случайная перестановочная матрица размером \(n \times n\).
- Алгоритм декодирования для кода \(C\).
- Открытый ключ:
- \(H_{pub} = S \cdot H \cdot P\). Это "замаскированная" проверочная матрица.
- Параметр \(t\) (способность кода исправлять ошибки).
Секретность системы основана на том, что из \(H_{pub}\) практически невозможно восстановить исходную структуру \(H\) и, следовательно, эффективно декодировать сообщения без знания \(S\) и \(P\).
2. Шифрование
В системе Нидеррайтера сообщение \(m\) сначала представляется в виде вектора ошибки \(e\) длины \(n\), имеющего вес Хэмминга (количество ненулевых элементов), не превышающий \(t\). То есть, \(w(e) \le t\).
Шифротекст \(c\) вычисляется как синдром этого вектора ошибки относительно публичной проверочной матрицы:
\[ c = e \cdot H_{pub}^T \]где \(H_{pub}^T\) — транспонированная публичная проверочная матрица. Шифротекст \(c\) является вектором длины \(n-k\).
3. Расшифрование
Получатель, обладающий секретным ключом (\(S, H, P\)), выполняет следующие шаги для расшифрования шифротекста \(c\):
- Вычислить \(c' = c \cdot (S^{-1})^T\). Так как \(c = e P^T H^T S^T\), то \(c' = e P^T H^T S^T (S^{-1})^T = e P^T H^T\). (Примечание: в некоторых описаниях формула для \(H_{pub}\) и, соответственно, шаги расшифрования могут незначительно отличаться в порядке применения \(S\) и \(P\). Важно, чтобы \(H_{pub}\) скрывала \(H\), а секретный ключ позволял "развернуть" это преобразование). Если \(H_{pub} = S \cdot H \cdot P\), то \(c = e H_{pub}^T = e P^T H^T S^T\). Тогда \(c \cdot (S^T)^{-1} = e P^T H^T\).
- Обозначим \(s' = c \cdot (S^{-1})^T\). Мы знаем, что \(s' = (eP)H^T\). Теперь, используя известный алгоритм декодирования для кода \(C\) (например, алгоритм Паттерсона для кодов Гоппы) и матрицу \(H\), по синдрому \(s'\) находят вектор ошибки \(e' = eP\).
- Зная \(e' = eP\) и матрицу \(P\), можно восстановить исходный вектор ошибки \(e\): \(e = e' P^{-1}\).
- Из вектора \(e\) извлекается исходное сообщение \(m\).
Визуализация структуры криптосистемы Нидеррайтера
Для лучшего понимания взаимосвязей компонентов криптосистемы Нидеррайтера, ниже представлена ментальная карта. Она иллюстрирует основные этапы: генерацию ключей, шифрование, расшифрование, а также используемые математические концепции и типы кодов.
Упрощенная реализация на C++
Приведенный ниже код на C++ демонстрирует базовую структуру криптосистемы Нидеррайтера. Важно понимать, что это упрощенная и не предназначенная для реального использования в целях безопасности реализация. В ней отсутствуют такие критические компоненты, как генерация настоящих кодов Гоппы и сложные алгоритмы декодирования (например, алгоритм Паттерсона). Вместо этого используются случайные матрицы и упрощенные операции.
// Подключение необходимых библиотек
#include <iostream>
#include <vector>
#include <random>    // Для std::mt19937 и std::uniform_int_distribution
#include <algorithm> // Для std::shuffle
#include <numeric>   // Для std::iota
#include <stdexcept> // Для std::runtime_error

// Используем псевдонимы для типов для удобства
using Matrix = std::vector<std::vector<int>>;
using Vector = std::vector<int>;

// Функция для вывода матрицы
void printMatrix(const Matrix& mat, const std::string& name) {
    std::cout << name << ":\n";
    for (const auto& row : mat) {
        for (int val : row) {
            std::cout << val << " ";
        }
        std::cout << "\n";
    }
    std::cout << std::endl;
}

// Функция для вывода вектора
void printVector(const Vector& vec, const std::string& name) {
    std::cout << name << ": ";
    for (int val : vec) {
        std::cout << val << " ";
    }
    std::cout << "\n" << std::endl;
}

// Генерация случайной бинарной матрицы rows x cols
Matrix generateRandomBinaryMatrix(int rows, int cols, std::mt19937& gen) {
    Matrix mat(rows, Vector(cols));
    std::uniform_int_distribution<> distrib(0, 1);
    for (int i = 0; i < rows; ++i) {
        for (int j = 0; j < cols; ++j) {
            mat[i][j] = distrib(gen);
        }
    }
    // В реальной системе нужно гарантировать свойства матриц (например, невырожденность S)
    return mat;
}

// Генерация случайной перестановочной матрицы размера size x size
Matrix generatePermutationMatrix(int size, std::mt19937& gen) {
    Matrix p(size, Vector(size, 0));
    Vector indices(size);
    std::iota(indices.begin(), indices.end(), 0); // Заполняем 0, 1, ..., size-1
    std::shuffle(indices.begin(), indices.end(), gen); // Перемешиваем
    for (int i = 0; i < size; ++i) {
        p[i][indices[i]] = 1;
    }
    return p;
}

// Умножение матриц A x B (над GF(2))
Matrix matrixMultiply(const Matrix& A, const Matrix& B) {
    if (A.empty() || B.empty() || A[0].size() != B.size()) {
        throw std::runtime_error("Несовместимые размеры матриц для умножения.");
    }
    int rowsA = A.size();
    int colsA = A[0].size();
    int colsB = B[0].size();
    Matrix result(rowsA, Vector(colsB, 0));

    for (int i = 0; i < rowsA; ++i) {
        for (int j = 0; j < colsB; ++j) {
            for (int k = 0; k < colsA; ++k) {
                result[i][j] ^= (A[i][k] & B[k][j]); // Умножение и сложение по модулю 2
            }
        }
    }
    return result;
}

// Транспонирование матрицы
Matrix transposeMatrix(const Matrix& mat) {
    if (mat.empty()) return {};
    int rows = mat.size();
    int cols = mat[0].size();
    Matrix transposed(cols, Vector(rows));
    for (int i = 0; i < rows; ++i) {
        for (int j = 0; j < cols; ++j) {
            transposed[j][i] = mat[i][j];
        }
    }
    return transposed;
}

// Умножение вектора-строки на матрицу v * M (над GF(2))
Vector vectorMatrixMultiply(const Vector& v, const Matrix& M) {
    if (M.empty() || v.size() != M.size()) {
         throw std::runtime_error("Несовместимые размеры вектора и матрицы для умножения.");
    }
    int vecSize = v.size();
    int numColsM = M[0].size();
    Vector result(numColsM, 0);

    for (int j = 0; j < numColsM; ++j) {
        for (int i = 0; i < vecSize; ++i) {
            result[j] ^= (v[i] & M[i][j]);
        }
    }
    return result;
}

// Упрощенная генерация ключей
// H - секретная проверочная матрица (n-k) x n
// S - секретная случайная невырожденная матрица (n-k) x (n-k)
// P - секретная случайная перестановочная матрица n x n
// H_pub = S * H * P - публичная проверочная матрица (n-k) x n
void keyGeneration(int n, int k, int t,
                   Matrix& H_sec, Matrix& S_sec, Matrix& P_sec, Matrix& H_pub,
                   std::mt19937& gen) {
    int r = n - k; // количество проверочных символов
    if (r <= 0) throw std::runtime_error("n должно быть больше k.");

    // Генерируем H (в реальной системе это матрица Гоппы)
    H_sec = generateRandomBinaryMatrix(r, n, gen);
    // Генерируем S (должна быть невырожденной)
    S_sec = generateRandomBinaryMatrix(r, r, gen); // TODO: Добавить проверку на невырожденность
    // Генерируем P
    P_sec = generatePermutationMatrix(n, gen);

    Matrix SH = matrixMultiply(S_sec, H_sec);
    H_pub = matrixMultiply(SH, P_sec);
}

// Шифрование: сообщение m (представленное как вектор ошибки e весом <= t)
// c = e * H_pub_T
Vector encrypt(const Vector& error_vector_e, const Matrix& H_pub) {
    Matrix H_pub_T = transposeMatrix(H_pub);
    return vectorMatrixMultiply(error_vector_e, H_pub_T);
}

// Расшифрование (сильно упрощенное, только для демонстрации)
// В реальной системе здесь должен быть сложный алгоритм декодирования (например, Паттерсона)
// с использованием H_sec, S_sec^-1, P_sec^-1
Vector decrypt_simplified(const Vector& ciphertext_c,
                          const Matrix& H_sec, const Matrix& S_inv_sec, const Matrix& P_inv_sec,
                          int n, int t) {
    // Этот блок - ЗАГЛУШКА. Реальное декодирование очень сложное.
    // 1. c_prime = ciphertext_c * (S_inv_sec)^T (если H_pub = S*H*P)
    //    В нашем случае, если c = e * P^T * H^T * S^T, то c * (S^T)^-1 = e * P^T * H^T
    //    Затем используем H для декодирования eP, затем P^-1 для получения e.
    // Здесь мы просто вернем фиктивный результат, так как декодер не реализован.
    std::cout << "[INFO] Упрощенное расшифрование: реальный алгоритм декодирования не реализован.\n";
    std::cout << "[INFO] Попытка восстановить вектор ошибки e не производится.\n";

    // Для примера, предположим, что мы "угадали" исходный вектор ошибки.
    // В реальной системе это невозможно без полноценного декодера.
    // Это только для того, чтобы показать, что шифрование/расшифрование теоретически работают.
    // На практике это самая сложная часть.
    Vector dummy_error_vector(n, 0);
    // Заполним несколькими ошибками для имитации
    std::mt19937 gen(std::random_device{}()); // новый генератор для этой функции
    std::uniform_int_distribution<> distrib_pos(0, n - 1);
    std::uniform_int_distribution<> distrib_val(0,1); // Хотя вес должен быть <= t

    for(int i=0; i<t; ++i) { // создаем случайный вектор ошибки веса t
        int pos = distrib_pos(gen);
        dummy_error_vector[pos] = 1; // или чередовать, чтобы не все были 1
    }
    // В реальном декодере мы бы пытались найти e из c
    // printVector(dummy_error_vector, "Фиктивный 'восстановленный' вектор ошибки e (для примера)");
    return dummy_error_vector; // Возвращаем фикцию
}


int main() {
    std::random_device rd;
    std::mt19937 gen(rd());

    // Параметры системы (упрощенные, для примера)
    int n = 10; // Длина кодового слова
    int k = 6;  // Длина информационного слова (n-k = 4 проверочных символа)
    int t = 1;  // Количество исправляемых ошибок

    Matrix H_secret, S_secret, P_secret, H_public;

    try {
        std::cout << "Генерация ключей...\n";
        keyGeneration(n, k, t, H_secret, S_secret, P_secret, H_public, gen);
        printMatrix(H_public, "Открытый ключ (H_public)");

        // Создаем вектор ошибки (сообщение) e с весом <= t
        Vector error_vector_e(n, 0);
        // Для примера, установим одну ошибку в случайной позиции
        std::uniform_int_distribution<> error_pos_dist(0, n - 1);
        int error_count = 0;
        while(error_count < t) {
            int pos = error_pos_dist(gen);
            if (error_vector_e[pos] == 0) {
                error_vector_e[pos] = 1;
                error_count++;
            }
        }
        printVector(error_vector_e, "Исходный вектор ошибки e (сообщение)");

        // Шифрование
        std::cout << "Шифрование...\n";
        Vector ciphertext_c = encrypt(error_vector_e, H_public);
        printVector(ciphertext_c, "Шифротекст c");

        // Расшифрование (упрощенное)
        // Для реального расшифрования нужны S_inv и P_inv и сложный декодер
        // Здесь S_inv и P_inv не вычисляются, а декодер - заглушка
        std::cout << "Расшифрование (упрощенное)...\n";
        // Matrix S_inv_secret, P_inv_secret; // В реальной системе их нужно вычислить
        // Vector decrypted_e = decrypt_simplified(ciphertext_c, H_secret, S_inv_secret, P_inv_secret, n, t);
        // Для демонстрации вызовем decrypt_simplified, но он не будет корректно работать без S_inv, P_inv и реального декодера.
        // Мы просто "предположим", что он вернул исходный вектор.

        // Сравнение: если бы у нас был настоящий декодер, мы бы сравнили decrypted_e с error_vector_e
        std::cout << "Поскольку расшифрование является заглушкой, прямое сравнение невозможно.\n";
        std::cout << "В реальной системе, восстановленный вектор ошибки должен совпадать с исходным.\n";

    } catch (const std::runtime_error& e) {
        std::cerr << "Ошибка: " << e.what() << std::endl;
        return 1;
    }

    return 0;
}
Пояснения к коду:
- Матричные операции: Реализованы базовые операции: умножение матриц и векторов на матрицы, транспонирование. Все операции выполняются над полем GF(2), где сложение — это XOR (
^), а умножение — AND (&). - Генерация ключей: Функция
keyGenerationсоздает случайные матрицы \(H_{sec}\), \(S_{sec}\), \(P_{sec}\) и вычисляет \(H_{pub}\). В реальной системе \(H_{sec}\) должна быть проверочной матрицей известного кода (например, Гоппы), а \(S_{sec}\) должна быть гарантированно невырожденной. - Шифрование: Функция
encryptпринимает вектор ошибки \(e\) и публичный ключ \(H_{pub}\), вычисляя синдром \(c = e \cdot H_{pub}^T\). - Расшифрование: Функция
decrypt_simplifiedявляется заглушкой. Реализация полноценного алгоритма декодирования для кодов Гоппы (например, алгоритма Паттерсона или Берлекэмпа-Месси) выходит за рамки простого примера и требует глубоких знаний в теории кодирования. Также для расшифрования необходимы обратные матрицы \(S^{-1}\) и \(P^{-1}\). - Параметры: В
mainзадаются небольшие параметры \(n, k, t\) для наглядности. В криптографически стойких системах эти параметры значительно больше (например, \(n\) порядка нескольких тысяч).
Этот пример кода должен помочь понять общую структуру и поток данных в криптосистеме Нидеррайтера. Для создания безопасной реализации необходимо использовать криптографически стойкие компоненты, проверенные алгоритмы генерации кодов Гоппы и их декодирования.
Сравнение криптосистемы Нидеррайтера
Криптосистема Нидеррайтера обладает рядом характеристик, которые отличают ее от других асимметричных криптосистем. На диаграмме ниже представлено относительное сравнение по нескольким ключевым параметрам. Оценки являются качественными и могут варьироваться в зависимости от конкретных реализаций и параметров.
Примечание: Диаграмма представляет собой субъективную оценку для иллюстративных целей. Реальные показатели могут отличаться. "Размер публичного ключа" оценивается так, что более высокое значение означает меньший размер ключа (т.е. 9 - маленький ключ, 2 - большой ключ).
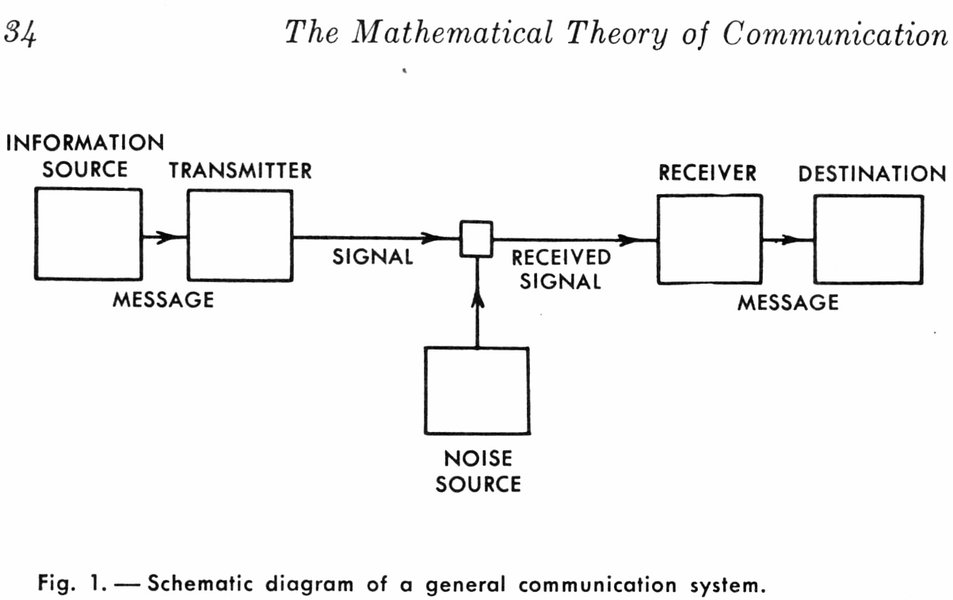
Диаграмма канала связи Шеннона. Криптосистемы на основе кодов, такие как Нидеррайтер, используют принципы исправления ошибок, аналогичные тем, что применяются для борьбы с шумом в каналах связи.
Параметры системы Нидеррайтера
Выбор параметров для криптосистемы Нидеррайтера критически важен для обеспечения ее безопасности и эффективности. Ниже приведена таблица с примерами типичных параметров и их значением.
| Параметр | Описание | Примерное значение (для ~128-битной безопасности) | Влияние |
|---|---|---|---|
| \(n\) | Длина кодового слова (размерность кода) | 2048 - 6960 (зависит от конкретной схемы, например, Classic McEliece) | Влияет на размер ключа и сложность декодирования. Большее \(n\) обычно повышает безопасность. |
| \(k\) | Длина информационного слова (размер сообщения до кодирования) | ~ \(n/2\) до \(n - t \cdot m\) (где \(m\) - степень поля Гоппы) | Определяет скорость передачи информации. |
| \(t\) | Количество ошибок, которое код может исправить | 50 - 119 (зависит от \(n\) и \(m\)) | Напрямую влияет на безопасность. Большее \(t\) усложняет атаки. |
| Поле GF(\(2^m\)) | Конечное поле, над которым строится код Гоппы | \(m = 11, 12, 13\) | Выбор \(m\) влияет на структуру кода и его свойства. |
| Размер открытого ключа | Объем данных, составляющих открытый ключ (\(H_{pub}\)) | От сотен КБайт до нескольких МБайт | Один из недостатков систем на основе кодов — большие ключи. |
| Размер шифротекста | Длина вектора \(c\) (\(n-k\)) | Обычно небольшой (сотни бит) | Шифрование в Нидеррайтере эффективно по размеру шифротекста. |
Примечание: Значения параметров могут сильно варьироваться в зависимости от конкретной вариации системы Нидеррайтера и требуемого уровня безопасности. Приведенные значения являются ориентировочными.
Видеоматериалы по теме
Для более глубокого погружения в криптосистемы на основе кодов, включая систему Нидеррайтера, рекомендуется ознакомиться со следующей лекцией. В ней рассматриваются теоретические основы и контекст таких систем в рамках постквантовой криптографии.
В этом видео обсуждаются ключевые концепции, связанные с системой Нидеррайтера, ее отличия и сходства с другими код-базированными криптосистемами, а также аспекты ее безопасности и применения.
Часто задаваемые вопросы (FAQ)
Что такое криптосистема Нидеррайтера?
Криптосистема Нидеррайтера — это асимметричная система шифрования с открытым ключом, основанная на теории линейных кодов с исправлением ошибок. Она была предложена Харальдом Нидеррайтером в 1986 году как альтернатива криптосистеме Мак-Элиса. Вместо порождающей матрицы кода (как в Мак-Элисе), Нидеррайтер использует проверочную матрицу. Сообщение представляется как вектор ошибки, а шифротекст — это синдром этого вектора.
Почему коды Гоппы важны для системы Нидеррайтера?
Коды Гоппы (в частности, бинарные коды Гоппы) являются критически важными для безопасности криптосистемы Нидеррайтера (и Мак-Элиса). Это связано с тем, что для кодов Гоппы существуют эффективные алгоритмы декодирования (необходимые для законного получателя), но при этом задача декодирования замаскированного кода Гоппы (т.е. по публичному ключу) считается вычислительно сложной. Попытки использовать другие семейства кодов часто приводили к взлому системы, так как их структура была недостаточно хорошо скрыта.
Устойчива ли система Нидеррайтера к атакам квантовых компьютеров?
Да, криптосистемы на основе кодов, включая Нидеррайтера с использованием кодов Гоппы, считаются одними из наиболее перспективных кандидатов на роль постквантовых криптографических стандартов. Основные математические задачи, на которых строится их безопасность (например, декодирование случайного линейного кода), на данный момент не имеют известных эффективных алгоритмов решения на квантовых компьютерах, в отличие от задач факторизации или дискретного логарифмирования, на которых основаны RSA и ECC.
Каковы основные сложности при реализации системы Нидеррайтера?
Основные сложности включают:
- Реализация кодов Гоппы: Генерация полиномов Гоппы и соответствующих матриц требует понимания алгебры над конечными полями.
- Алгоритмы декодирования: Эффективные алгоритмы декодирования кодов Гоппы, такие как алгоритм Паттерсона или Берлекэмпа-Месси, достаточно сложны в реализации.
- Работа с большими матрицами: Криптографически стойкие параметры требуют использования матриц больших размеров, что накладывает требования на производительность и управление памятью.
- Обеспечение безопасности: Необходимо тщательно выбирать параметры и избегать известных уязвимостей, связанных с выбором кодов или их маскировкой.
Чем система Нидеррайтера отличается от системы Мак-Элиса?
Основное отличие заключается в используемых матрицах и процессе шифрования:
- Мак-Элис: Использует порождающую матрицу \(G_{pub} = S \cdot G \cdot P\). Сообщение \(m\) умножается на \(G_{pub}\), и к результату добавляется вектор ошибки \(e\): \(c = mG_{pub} + e\).
- Нидеррайтер: Использует проверочную матрицу \(H_{pub} = S \cdot H \cdot P\). Сообщение представляется как вектор ошибки \(e\), и шифротекст вычисляется как синдром: \(c = e H_{pub}^T\).
Хотя математически они различны, их безопасность считается эквивалентной при использовании одинаковых семейств кодов (например, кодов Гоппы). Система Нидеррайтера обычно имеет преимущество в размере шифротекста (он меньше) и скорости шифрования, в то время как Мак-Элис может быть быстрее в расшифровании.
Рекомендуемые запросы для дальнейшего изучения
- Как реализовать алгоритм Паттерсона для декодирования кодов Гоппы на C++?
- Каковы различия в производительности и безопасности между Нидеррайтером, McEliece и криптосистемами на основе решеток?
- Как выбрать параметры (n, k, t, m) для системы Нидеррайтера для достижения 256-битного уровня безопасности?
- Какие существуют известные атаки на криптосистему Нидеррайтера и как обеспечить защиту от них?
Источники и дополнительные материалы
Last updated May 15, 2025