
Odblokuj Moc Macierzy NVMe: Kompleksowa Ochrona Przed Ransomware w Twoim Zasięgu
Odkryj, jak nowoczesne macierze NVMe łączą niezrównaną wydajność z zaawansowanymi funkcjami zabezpieczającymi Twoje dane przed cyberzagrożeniami.
W dzisiejszym cyfrowym świecie, gdzie dane są najcenniejszym aktywem, ich ochrona przed rosnącym zagrożeniem ransomware stała się absolutnym priorytetem. Macierze NVMe (Non-Volatile Memory Express) rewolucjonizują przechowywanie danych dzięki swojej błyskawicznej prędkości i niskim opóźnieniom. Jednak sama wydajność to nie wszystko. Producenci macierzy NVMe coraz częściej integrują zaawansowane funkcje bezpieczeństwa, aby zapewnić kompleksową ochronę przed złośliwym oprogramowaniem szyfrującym. W niniejszym przeglądzie przyjrzymy się, jakie rozwiązania i mechanizmy oferują wiodący dostawcy, aby pomóc Ci wybrać macierz NVMe najlepiej zabezpieczoną przed ransomware.
Najważniejsze Informacje: Ochrona NVMe w Pigułce
- Połączenie Wydajności i Bezpieczeństwa: Macierze NVMe oferują nie tylko topową szybkość transmisji danych, ale także coraz bardziej zaawansowane, wbudowane mechanizmy ochrony przed ransomware.
- Kluczowe Technologie Ochronne: Skuteczna obrona opiera się na takich funkcjach jak niezmienne migawki (immutable snapshots), wykrywanie anomalii w czasie rzeczywistym, szyfrowanie sprzętowe oraz technologie WORM (Write Once, Read Many).
- Wiodący Producenci na Czele Innowacji: Firmy takie jak IBM, NetApp, Dell Technologies, Hitachi Vantara i StoneFly oferują macierze NVMe z dedykowanymi rozwiązaniami anty-ransomware, dostosowanymi do potrzeb współczesnych przedsiębiorstw.
Dlaczego Macierze NVMe i Ochrona Anty-Ransomware Idą w Parze?
Macierze NVMe, wykorzystujące protokół Non-Volatile Memory Express, zostały zaprojektowane z myślą o maksymalnym wykorzystaniu potencjału pamięci flash. Dzięki temu oferują one znaczący wzrost wydajności w porównaniu do starszych technologii, takich jak SAS czy SATA. To z kolei przekłada się na szybszy dostęp do danych, niższe opóźnienia i możliwość obsługi bardziej wymagających aplikacji oraz obciążeń roboczych.
Jednakże, wraz ze wzrostem wartości i ilości przechowywanych danych, rośnie również ryzyko cyberataków, w szczególności ransomware. Ataki te polegają na zaszyfrowaniu danych ofiary i żądaniu okupu za ich odblokowanie. Skutki takiego ataku mogą być katastrofalne, prowadząc do utraty danych, przestojów w działalności i poważnych strat finansowych oraz wizerunkowych. Dlatego integracja zaawansowanych funkcji anty-ransomware bezpośrednio w architekturze macierzy NVMe jest kluczowa dla zapewnienia ciągłości działania i bezpieczeństwa danych.
Innowacyjne podejścia do wykrywania złośliwego oprogramowania obejmują integrację mechanizmów ochronnych bezpośrednio na poziomie sprzętowym.
Fundamentalne Mechanizmy Ochrony w Macierzach NVMe
Nowoczesne macierze NVMe wyposażone są w szereg mechanizmów zaprojektowanych do walki z ransomware. Oto najważniejsze z nich:
Niezmienne Migawki (Immutable Snapshots)
Tworzenie kopii danych, których nie można zmienić ani usunąć przez określony czas. Stanowią one pewny punkt przywracania danych do stanu sprzed ataku, nawet jeśli główne dane zostaną zaszyfrowane.
Wykrywanie Anomalii
Systemy monitorujące wzorce dostępu do danych i aktywność użytkowników w czasie rzeczywistym. Identyfikują nietypowe działania, takie jak masowe szyfrowanie plików czy nietypowe wzorce odczytu/zapisu, które mogą wskazywać na trwający atak ransomware.
Szyfrowanie Sprzętowe Danych
Szyfrowanie danych "w spoczynku" (at-rest) i "w locie" (in-flight) na poziomie sprzętowym. Chroni to dane przed nieautoryzowanym dostępem, nawet jeśli fizyczne nośniki zostaną skradzione lub system zostanie naruszony.
Technologia WORM (Write Once, Read Many)
Mechanizm zapewniający, że dane po zapisaniu nie mogą być modyfikowane ani usunięte. Jest to szczególnie przydatne do archiwizacji krytycznych kopii zapasowych i danych, które muszą pozostać w nienaruszonym stanie.
Funkcje Blokowania (Namespace Lockdown)
Specyfikacja NVMe 2.0 wprowadziła i rozszerzyła funkcje "Lockdown", które pozwalają na zablokowanie określonych funkcji napędu lub przestrzeni nazw (namespaces), uniemożliwiając nieautoryzowane zmiany lub usunięcie danych.
Pamięć Obliczeniowa (Computational Storage)
Niektóre dyski NVMe (Computational Storage Drives - CSDs) posiadają własne zasoby obliczeniowe, które mogą być wykorzystane do analizy wzorców dostępu do danych bezpośrednio na dysku. Pozwala to na szybsze wykrywanie anomalii i potencjalnych zagrożeń ransomware bez obciążania głównego procesora systemu.
Zintegrowane Skanery Anty-Ransomware
Wbudowane lub ściśle zintegrowane narzędzia skanujące dane w poszukiwaniu znanych sygnatur złośliwego oprogramowania oraz heurystyczne mechanizmy wykrywania nowych, nieznanych zagrożeń.
Izolacja i Separacja Danych
Architektury pamięci masowej zaprojektowane w taki sposób, aby ograniczyć potencjalne rozprzestrzenianie się ransomware. Może to obejmować tworzenie izolowanych wolumenów lub "skarbców danych" (data vaults) dla krytycznych kopii zapasowych.
Przegląd Rozwiązań Anty-Ransomware od Wiodących Producentów Macierzy NVMe
Rynek oferuje wiele zaawansowanych macierzy NVMe z funkcjami ochrony przed ransomware. Poniżej przedstawiamy kilka przykładów od czołowych dostawców:
IBM FlashSystem
Macierze IBM FlashSystem, oparte na technologii NVMe, zostały wzbogacone o elementy ochrony przed ransomware już w 2022 roku. Kluczowym elementem jest integracja z chmurowym systemem zarządzania IBM Storage Insights, który umożliwia skanowanie środowiska pamięci masowej w poszukiwaniu anomalii i potencjalnych zagrożeń. System ten pozwala również na odzyskiwanie danych z niezmienialnych migawek. Niektóre modele wykorzystują także koncepcję pamięci obliczeniowej (Computational Storage) w dyskach NVMe SSD, gdzie dysk samodzielnie analizuje wzorce dostępu, co przyspiesza wykrywanie ataków.
NetApp AFF (All Flash FAS)
NetApp oferuje szeroką gamę funkcji zabezpieczających przed ransomware w swoich macierzach All Flash FAS, takich jak modele AFF A800 czy A900, w ramach pakietu oprogramowania ONTAP One. Do kluczowych technologii należą Autonomous Ransomware Protection (ARP), która analizuje obciążenie i wykrywa nietypowe aktywności plików, sugerujące atak ransomware, oraz funkcja SnapLock, zapewniająca zgodność z WORM (Write Once, Read Many) dla migawek. SnapRestore umożliwia szybkie odzyskiwanie danych z tych zabezpieczonych migawek. Dodatkowo, integracja z NetApp CloudInsight pozwala na proaktywne monitorowanie i wykrywanie anomalii w całej infrastrukturze.
Dell PowerMax
Dell PowerMax to macierze pamięci masowej NVMe klasy korporacyjnej, zaprojektowane z myślą o wysokiej odporności i bezpieczeństwie. PowerMax wspiera wdrożenie modelu "zero trust" dzięki sprzętowemu źródłu zaufania (hardware root of trust). Oferuje zaawansowane wykrywanie anomalii ransomware oraz możliwość odzyskiwania danych na dużą skalę przy użyciu migawek (do 65 milionów migawek na macierz). Zautomatyzowane wdrożenie NVMe/TCP oraz monitorowanie zużycia energii to dodatkowe atuty tych rozwiązań.
Hitachi Vantara
Hitachi Vantara kładzie duży nacisk na niezawodną regenerację danych po atakach ransomware w swoich macierzach blokowych, takich jak Block 20, oraz w macierzach NVMe All-Flash. Rozwiązania te wykorzystują warstwową kontrolę bezpieczeństwa, funkcje WORM (Write Once, Read Many) i S3 Object Lock. Wbudowana ochrona danych i zaawansowane mechanizmy szybkiego przywracania systemu są kluczowe dla zapewnienia ciągłości działania i dostępności danych na poziomie 100%, nawet po incydencie bezpieczeństwa.
StoneFly
StoneFly oferuje macierze z wbudowanym, lekkim skanerem anty-ransomware, który zapewnia automatyczne aktualizacje, harmonogramowanie skanów i wykrywanie zagrożeń. Macierze StoneFly posiadają również sprzętowy silnik szyfrowania, co dodatkowo wzmacnia bezpieczeństwo przechowywanych danych.
Qsan XCubeFAS
Macierze All-Flash NVMe firmy Qsan, takie jak XCubeFAS XF5326D, oferują ochronę przed ransomware, w tym mechanizm Cache-to-Flash, który zabezpiecza dane w pamięci podręcznej w przypadku utraty zasilania. Umożliwiają również udostępnianie danych w trybie tylko do odczytu, co jest istotne w kontekście ochrony przed złośliwą modyfikacją.
Poniższa tabela przedstawia porównanie wybranych funkcji anty-ransomware u niektórych producentów:
| Producent/Model | Niezmienne Migawki | Wykrywanie Anomalii | Funkcjonalność WORM | Szyfrowanie Sprzętowe | Inne Kluczowe Funkcje |
|---|---|---|---|---|---|
| IBM FlashSystem | Tak (z IBM Storage Insights) | Tak (z IBM Storage Insights, Pamięć Obliczeniowa) | Zależne od konfiguracji | Tak | Integracja z QRadar, Pamięć Obliczeniowa |
| NetApp AFF Series | Tak (SnapRestore) | Tak (Autonomous Ransomware Protection, CloudInsight) | Tak (SnapLock) | Tak | ONTAP One, inline deduplikacja i kompresja |
| Dell PowerMax | Tak (do 65 mln migawek) | Tak (wykrywanie anomalii ransomware) | Zależne od konfiguracji | Tak | Sprzętowe źródło zaufania, model "zero trust" |
| Hitachi Vantara | Tak | Tak | Tak (WORM, S3 Object Lock) | Tak | Gwarancja 100% dostępności danych, niezawodna regeneracja |
| StoneFly | Tak | Tak (wbudowany skaner) | Zależne od konfiguracji | Tak | Lekki skaner anty-ransomware z automatycznymi aktualizacjami |
| Qsan XCubeFAS | Tak | Tak | Tak (poprzez polityki dostępu) | Tak | Cache-to-Flash, udostępnianie danych tylko do odczytu |
Wizualizacja Możliwości Ochronnych: Porównanie Macierzy NVMe
Aby lepiej zilustrować różnice i mocne strony poszczególnych rozwiązań w kontekście ochrony przed ransomware, poniższy wykres radarowy przedstawia subiektywną ocenę wybranych producentów macierzy NVMe pod kątem kluczowych funkcji bezpieczeństwa. Ocena opiera się na dostępnych informacjach o ich produktach i strategiach ochrony.
Uwaga: Powyższy wykres przedstawia uogólnioną, subiektywną ocenę opartą na dostępnych informacjach i służy celom ilustracyjnym. Rzeczywiste możliwości mogą się różnić w zależności od konkretnego modelu i konfiguracji.
Mapa Myśli: Struktura Ochrony Anty-Ransomware w Macierzach NVMe
Poniższa mapa myśli przedstawia kluczowe aspekty związane z ochroną przed ransomware w kontekście macierzy NVMe, obejmując mechanizmy ochronne, wiodących producentów oraz najlepsze praktyki implementacyjne.
i Ochrona przed Ransomware"] id1["Kluczowe Mechanizmy Ochrony"] id1.1["Niezmienne Migawki (Immutable Snapshots)"] id1.2["Wykrywanie Anomalii"] id1.3["Szyfrowanie Sprzętowe"] id1.4["WORM (Write Once, Read Many)"] id1.5["Blokada Przestrzeni Nazw (Namespace Lockdown)"] id1.6["Pamięć Obliczeniowa (Computational Storage)"] id1.7["Zintegrowane Skanery Anty-Ransomware"] id1.8["Izolacja Danych"] id2["Wiodący Producenci i Rozwiązania"] id2.1["IBM FlashSystem"] id2.1.1["Storage Insights"] id2.1.2["Pamięć Obliczeniowa"] id2.2["NetApp AFF (np. A800, A900)"] id2.2.1["ONTAP One"] id2.2.2["Autonomous Ransomware Protection"] id2.2.3["SnapLock (WORM)"] id2.3["Dell PowerMax"] id2.3.1["Model Zero Trust"] id2.3.2["Wykrywanie Anomalii"] id2.3.3["Masowe Odzyskiwanie z Migawek"] id2.4["Hitachi Vantara (np. Block 20)"] id2.4.1["Niezawodna Regeneracja Danych"] id2.4.2["Funkcje WORM"] id2.5["StoneFly"] id2.5.1["Wbudowany Skaner"] id2.5.2["Szyfrowanie Sprzętowe"] id2.6["Qsan XCubeFAS"] id2.6.1["Cache-to-Flash"] id3["Najlepsze Praktyki Implementacyjne"] id3.1["Strategia Wielowarstwowa"] id3.2["Zasada Backupów 3-2-1"] id3.3["Regularne Testy Odzyskiwania"] id3.4["Szkolenia Personelu"] id3.5["Monitoring i Alerty"]
Wideo: Przyszłość Ochrony Danych z NVMe
Poniższe wideo przedstawia perspektywę na przyszłość ochrony danych, uwzględniając szybkość technologii NVMe i wyzwania związane z ransomware. Choć koncentruje się na rozwiązaniach konkretnego dostawcy (StoneFly), porusza wiele uniwersalnych kwestii dotyczących bezpieczeństwa w nowoczesnych systemach pamięci masowej.
Film omawia przyszłość przechowywania i ochrony danych, skupiając się na technologii StoneFly i połączeniu szybkości NVMe z ochroną przed ransomware.
Holistyczne Podejście do Bezpieczeństwa
Należy pamiętać, że macierz NVMe, nawet z najbardziej zaawansowanymi funkcjami anty-ransomware, jest tylko jednym z elementów kompleksowej strategii cyberbezpieczeństwa. Skuteczna ochrona wymaga wielowarstwowego podejścia, które obejmuje również:
- Regularne tworzenie kopii zapasowych zgodnie z zasadą 3-2-1 (trzy kopie danych, na dwóch różnych nośnikach, z czego jedna kopia offline lub w innej lokalizacji).
- Wdrożenie rozwiązań do odzyskiwania danych po awarii (Disaster Recovery Management - DRM).
- Stosowanie aktualnego oprogramowania antywirusowego i antymalware na serwerach i punktach końcowych.
- Regularne szkolenia personelu w zakresie cyberbezpieczeństwa i rozpoznawania zagrożeń.
- Segmentacja sieci w celu ograniczenia rozprzestrzeniania się ewentualnych infekcji.
- Wdrożenie silnych polityk uwierzytelniania i autoryzacji.
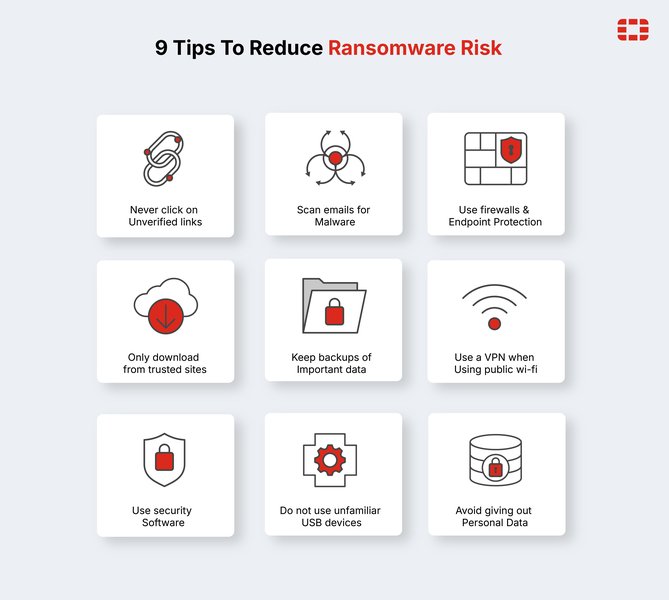
Zapobieganie atakom ransomware wymaga kompleksowego podejścia i stosowania się do najlepszych praktyk bezpieczeństwa.
Najczęściej Zadawane Pytania (FAQ)
Co to są niezmienne migawki (immutable snapshots)? +
Niezmienne migawki to kopie danych (snapshoty) wykonane w określonym punkcie czasu, które po utworzeniu nie mogą być modyfikowane ani usunięte przez zdefiniowany okres retencji. Nawet administratorzy systemu nie mają możliwości ich zmiany. Stanowią one kluczowy element ochrony przed ransomware, ponieważ gwarantują, że nawet jeśli aktywne dane zostaną zaszyfrowane przez atakujących, istnieje czysta, nienaruszona kopia, z której można odtworzyć system do stanu sprzed ataku.
Jak działa wykrywanie anomalii w macierzach NVMe? +
Wykrywanie anomalii w macierzach NVMe opiera się na ciągłym monitorowaniu wzorców operacji We/Wy (I/O), aktywności użytkowników oraz zachowania plików. Systemy te wykorzystują algorytmy uczenia maszynowego i analizę heurystyczną do ustalenia "normalnego" profilu działania. Każde znaczące odchylenie od tego profilu, np. nagły wzrost liczby modyfikowanych lub szyfrowanych plików, nietypowe godziny aktywności, czy zmiana charakterystyki operacji I/O, może zostać zidentyfikowane jako anomalia i potencjalny atak ransomware. Po wykryciu, system może automatycznie podjąć działania, takie jak zablokowanie podejrzanego użytkownika, izolacja zasobów lub powiadomienie administratora.
Czy sama macierz NVMe wystarczy do ochrony przed ransomware? +
Nie, sama macierz NVMe, nawet z zaawansowanymi funkcjami anty-ransomware, nie jest wystarczającym zabezpieczeniem. Stanowi ona ważny element, ale skuteczna ochrona przed ransomware wymaga kompleksowej, wielowarstwowej strategii cyberbezpieczeństwa. Obejmuje to regularne i testowane kopie zapasowe (w tym offline/offsite), ochronę punktów końcowych i serwerów, segmentację sieci, zarządzanie podatnościami, silne uwierzytelnianie, a także edukację i świadomość użytkowników. Macierz zapewnia ostatnią linię obrony dla danych, ale prewencja i wykrywanie na innych poziomach są równie kluczowe.
Czym jest WORM i jak pomaga w ochronie? +
WORM to akronim od "Write Once, Read Many", co oznacza "Zapisz Raz, Czytaj Wiele Razy". Technologia WORM zapewnia, że dane po zapisaniu na nośniku lub w określonym obszarze pamięci masowej nie mogą być zmienione ani usunięte przez zdefiniowany okres (lub trwale). W kontekście ochrony przed ransomware, WORM jest niezwykle cenne, ponieważ uniemożliwia złośliwemu oprogramowaniu zaszyfrowanie lub usunięcie zabezpieczonych w ten sposób kopii zapasowych lub archiwów danych. Nawet jeśli główny system zostanie zainfekowany, dane przechowywane w trybie WORM pozostają nienaruszone i dostępne do odzyskania.
Co to jest Computational Storage w kontekście bezpieczeństwa? +
Pamięć obliczeniowa (Computational Storage) to technologia, w której dyski SSD (np. NVMe SSD) są wyposażone we własne procesory i pamięć RAM, co pozwala im wykonywać operacje obliczeniowe bezpośrednio na danych przechowywanych na dysku, bez konieczności przesyłania ich do głównego procesora systemu. W kontekście bezpieczeństwa i ochrony przed ransomware, pamięć obliczeniowa może być wykorzystywana do analizy wzorców dostępu do danych w czasie rzeczywistym, identyfikacji anomalii, skanowania w poszukiwaniu złośliwego oprogramowania czy weryfikacji integralności danych. Przeniesienie tych zadań bliżej danych może przyspieszyć wykrywanie zagrożeń i zmniejszyć obciążenie centralnych zasobów systemowych.
Rekomendowane Zapytania
- Jakie są najlepsze praktyki tworzenia kopii zapasowych w celu ochrony przed ransomware?
- Porównanie technologii NVMe over Fabrics (NVMe-oF) a tradycyjnych rozwiązań SAN.
- Jakie znaczenie ma segmentacja sieci w zapobieganiu atakom ransomware?
- Kluczowe różnice między szyfrowaniem sprzętowym a programowym w macierzach dyskowych.
Źródła
Last updated May 7, 2025