
Odkryj szczegóły architektury PAM: Kompleksowy przewodnik
Zrozumienie architektury Privileged Access Management (PAM) ma kluczowe znaczenie dla solidnych strategii cyberbezpieczeństwa. Ten przewodnik zawiera szczegółowe informacje na temat komponentów, wdrożeń i najlepszych praktyk.
Najważniejsze informacje dotyczące architektury PAM
- Architektura PAM obejmuje wiele komponentów, w tym magazyny haseł, menedżerów sesji i analizę zagrożeń, które współpracują ze sobą w celu zabezpieczenia dostępu uprzywilejowanego.
- Skuteczna strategia PAM wymaga macierzy kontroli, architektury odpornej na awarie i zgodności z zasadami Zero Trust, aby zapewnić wszechstronną ochronę.
- PAM można wdrażać w różnych scenariuszach, w tym w pojedynczych węzłach na potrzeby wersji próbnych, w konfiguracjach o wysokiej dostępności i w izolowanych sieciach w celu zwiększenia bezpieczeństwa.
Zrozumienie architektury PAM
Architektura Privileged Access Management (PAM) to kompleksowa struktura mająca na celu zabezpieczenie i zarządzanie dostępem uprzywilejowanym w organizacji. Dostęp uprzywilejowany obejmuje konta, które mają rozszerzone uprawnienia umożliwiające krytyczny dostęp do systemów, aplikacji i danych. Ze względu na ich możliwości konta te są częstym celem cyberataków. Architektura PAM ma na celu ograniczenie ryzyka związanego z uprzywilejowanym dostępem poprzez wdrożenie różnych kontroli i środków.
Kluczowe komponenty architektury PAM
Architektura PAM składa się z kilku kluczowych komponentów, które współpracują ze sobą w celu zapewnienia bezpiecznego zarządzania uprzywilejowanym dostępem:
- Magazyn haseł: Bezpieczny magazyn do przechowywania i zarządzania hasłami uprzywilejowanych kont. Magazyn haseł zapewnia szyfrowanie, kontrolę dostępu i rotację haseł w celu zapobiegania nieautoryzowanemu dostępowi.
- Zarządzanie sesjami: Monitoruje i kontroluje sesje uprzywilejżowane, umożliwiając organizacjom rejestrowanie i audytowanie działań uprzywilejżowanych użytkowników. Zarządzanie sesjami może również egzekwować kontrole, takie jak ograniczenie poleceń i odłączanie podejrzanych sesji.
- Kontrola dostępu oparta na rolach (RBAC): Przypisuje uprawnienia dostępu na podstawie ról, zapewniając użytkownikom tylko dostęp, którego potrzebują do wykonywania swoich zadań. RBAC minimalizuje ryzyko nieautoryzowanego dostępu i naruszeń danych.
- Autentykacja wieloskładnikowa (MFA): Dodaje dodatkową warstwę zabezpieczeń, wymagając od użytkowników dostarczenia wielu czynników weryfikacji przed udzieleniem dostępu. MFA utrudnia atakującym uzyskanie nieautoryzowanego dostępu, nawet jeśli hasło zostanie naruszone.
- Analiza zagrożeń: Monitoruje działania uprzywilejowane pod kątem nietypowych lub podejrzanych zachowań. Analiza zagrożeń może pomóc w identyfikacji i łagodzeniu zagrożeń w czasie rzeczywistym, zapobiegając naruszeniom danych i innym incydentom bezpieczeństwa.
Proces wdrażania PAM
Wdrażanie PAM obejmuje kilka etapów, aby zapewnić sukces:
- Ocena: Oceń obecny stan uprzywilejowanego dostępu w organizacji, identyfikując luki w zabezpieczeniach i ryzyko.
- Zasady: Określ zasady i procedury PAM, w tym kontrole dostępu, rotację haseł i monitorowanie sesji.
- Wdrożenie: Wdróż rozwiązania PAM i zintegruj je z istniejącymi systemami i aplikacjami.
- Testowanie: Przetestuj architekturę PAM, aby upewnić się, że działa zgodnie z przeznaczeniem i skutecznie łagodzi ryzyko.
- Monitorowanie: Ciągle monitoruj architekturę PAM, aby identyfikować i odpowiadać na zagrożenia w czasie rzeczywistym.
Opracowywanie efektywnej strategii architektury PAM
Opracowywanie efektywnej strategii architektury PAM (Privileged Access Management) to coś więcej niż tylko wdrożenie narzędzi; to kompleksowe podejście, które jest zgodne ze strukturą cyberbezpieczeństwa organizacji. Strategia PAM ma kluczowe znaczenie w dzisiejszym środowisku cyfrowym, w którym dostęp uprzywilejowany może stanowić znaczące ryzyko, jeśli nie jest odpowiednio zarządzany.
Budowanie fundamentu: Macierz pokrycia kontroli PAM
Pierwszym krokiem w budowaniu odpornej strategii architektury PAM jest opracowanie Macierzy Pokrycia Kontroli PAM. Macierz ta służy jako podstawa wszechstronnej struktury cyberbezpieczeństwa w Twojej organizacji. Macierz to szczegółowy wykaz mapujący wszystkie kontrole dostępu uprzywilejowanego w Twoich systemach.
Kluczowe elementy macierzy kontroli PAM
- Identyfikacja wszystkich kont uprzywilejowanych: Inwentaryzacja wszystkich kont uprzywilejowanych w Twojej organizacji.
- Mapowanie kontroli dostępu: Mapowanie wszystkich kontroli dostępu uprzywilejowanego w Twoich systemach.
- Określanie luk w zabezpieczeniach: Określenie wszelkich luk w zabezpieczeniach w Twojej strukturze PAM.
Dzięki tej macierzy organizacje mogą wizualizować i zarządzać swoimi kontrolami dostępu uprzywilejowanego, zapewniając pokrycie wszystkich krytycznych aktywów.
Architektura odporności na awarie dla PAM
Ostatnim krokiem w opracowywaniu efektywnej strategii architektury PAM jest zaprojektowanie odporności rozwiązania PAM. Obejmuje to utworzenie projektu o wysokiej dostępności (HA) i wdrożenie zaawansowanych procesów odzyskiwania po awarii.
Kluczowe aspekty odpornej architektury PAM
- Projekt o wysokiej dostępności (HA): Zapewnienie, że rozwiązanie PAM jest zawsze dostępne.
- Procesy odzyskiwania po awarii: Wdrożenie zaawansowanych procesów odzyskiwania po awarii w celu zapewnienia, że Twoja organizacja może szybko odzyskać dane po awarii.
- Rozwiązania oparte na chmurze: Wykorzystanie architektury chmury, która zwiększa skalowalność i odporność na awarie. Na przykład usługa Delinea Secret Server oferuje odporne na awarie wpisy tajne, które automatycznie dają dostęp do zapasowego magazynu, umożliwiając walkę z atakami i szybki powrót do pracy.
Scenariusze wdrożenia architektury PAM
Architekturę PAM można dostosować do różnych scenariuszy wdrożenia, aby spełnić specyficzne potrzeby organizacji:
Wersja próbna i lekkie użycie
W przypadku wersji próbnych i lekkiego użytkowania wszystkie komponenty PAM można zainstalować na jednym węźle przy użyciu domyślnych opcji instalacji. W scenariuszu lekkiego użytkowania węzeł ten może być udostępniony światu zewnętrznemu za pomocą Load Balancer z bezpiecznym połączeniem SSL HTTPS przez standardowy port HTTPS 443.
Izolowany Menedżer Sesji i Izolowany Silnik Zadań
W tym scenariuszu użytkownicy uzyskują dostęp do wszystkich zasobów z tej izolowanej sieci za pośrednictwem głównego węzła PAM, podczas gdy izolowany węzeł działa transparentnie w tle, aby obsługiwać te zasoby. Nie jest to konfiguracja o wysokiej dostępności, ponieważ oba węzły mają dostęp do różnych zasobów (jeden w głównej sieci, a drugi w izolowanej sieci), więc oba muszą działać. Gdy główny węzeł jest niedostępny, dostęp do czegokolwiek jest niemożliwy.
- Izolowany węzeł powinien być zainstalowany przy użyciu wewnętrznej bazy danych, a następnie skonfigurowany do działania jako izolowany węzeł.
- Nie musi łączyć się z tą samą bazą danych, z którą łączy się główny węzeł PAM, ponieważ ten scenariusz wdrożenia zakłada, że baza danych zaplecza głównego węzła PAM nie jest dostępna dla izolowanego węzła z wewnątrz jego sieci.
Integracja zewnętrznej bazy danych
Chociaż wewnętrzny RDBMS dostarczany z systemem jest niezawodną bazą danych, możliwe jest podłączenie wszystkich komponentów (GUI aplikacji i Silników Zadań) do zewnętrznego schematu bazy danych dostarczonego przez użytkownika. PAM utworzy i zapełni tabele danych automatycznie podczas pierwszego uruchomienia lub importu danych.
Rola systemu Linux PAM
Pluggable Authentication Modules (PAM) to zestaw bibliotek, które umożliwiają administratorowi systemu Linux konfigurowanie metod uwierzytelniania użytkowników. Zapewnia elastyczny i scentralizowany sposób przełączania metod uwierzytelniania dla zabezpieczonych aplikacji za pomocą plików konfiguracyjnych, zamiast zmieniać kod aplikacji. Biblioteki Linux PAM umożliwiają uwierzytelnianie za pomocą metod takich jak hasła lokalne, LDAP lub czytniki linii papilarnych.
Kluczowe aspekty systemu Linux PAM
- Modułowa konstrukcja: PAM obliguje metryki bezpieczeństwa do podziału na małe części, z których każda wykonuje inne zadanie, takie jak weryfikacja hasła, linii papilarnych lub karty inteligentnej.
- Konfiguracja stosu: Możliwe jest utworzenie specjalnie opracowanej technologii uwierzytelniania, która będzie oparta na zasadzie "stosu", gdzie dowolna liczba modułów może być połączona w jeden stos.
- Uwierzytelnianie: Moduły uwierzytelniają tożsamość użytkownika, na przykład poprzez żądanie i sprawdzanie hasła lub innego tajnego kodu. Mogą również przekazywać informacje o uwierzytelnianiu do innych systemów, takich jak pęk kluczy.
- Hasło: Moduły hasła są odpowiedzialne za aktualizowanie haseł i są zazwyczaj połączone z modułami używanymi w kroku uwierzytelniania.
- Sesja: Moduły sesji definiują działania, które są wykonywane na początku i na końcu sesji. Sesja rozpoczyna się po pomyślnym uwierzytelnieniu użytkownika.
Pliki konfiguracyjne PAM
Szereg ścieżek /etc jest istotnych dla PAM; wykonaj pacman --query --list pam | grep /etc, aby zobaczyć domyślne utworzone pliki konfiguracyjne. Odnoszą się one do #Parametry bezpieczeństwa dla modułów lub #Konfiguracja bazowego stosu PAM. Ścieżka /etc/security zawiera specyficzną dla systemu konfigurację zmiennych oferowanych przez metody uwierzytelniania.
Bezpieczeństwo i skalowalność
Zbudowanie bezpiecznej i skalowalnej architektury CyberArk PAM ma kluczowe znaczenie dla ochrony dostępu uprzywilejowanego i wrażliwych danych. Postępowanie zgodnie z najlepszymi praktykami, takimi jak wdrażanie redundantnych komponentów, zabezpieczanie stref sieciowych, stosowanie szyfrowania i monitorowanie sesji uprzywilejowanych, organizacje mogą zapewnić, że ich wdrożenie PAM jest odporne i zgodne z celami bezpieczeństwa. Architektura CyberArk została zaprojektowana w celu poziomego skalowania, umożliwiając bezproblemowy wzrost wraz z zarządzaniem większą liczbą kont uprzywilejowanych i sesji.
Kluczowe elementy bezpieczeństwa
-
Redundantne komponenty: Wdrażanie redundantnych komponentów w celu zapewnienia, że rozwiązanie PAM jest zawsze dostępne.
-
Zabezpieczanie stref sieciowych: Zabezpieczanie stref sieciowych w celu zapobiegania nieautoryzowanemu dostępowi do infrastruktury PAM.
-
Szyfrowanie: Stosowanie szyfrowania w celu ochrony wrażliwych danych przechowywanych w rozwiązaniu PAM.
-
Monitorowanie sesji uprzywilejowanych: Monitorowanie sesji uprzywilejowanych w celu identyfikowania i reagowania na zagrożenia w czasie rzeczywistym.
Wizualna reprezentacja PAM
Poniżej znajduje się film, który zapewnia wizualne wyjaśnienie modułów PAM (Pluggable Authentication Modules) w systemie Linux:
Ten film daje wgląd w to, jak moduły PAM działają w systemie Linux, demonstrując ich elastyczność i znaczenie w zarządzaniu uwierzytelnianiem. Jest to cenne zasób dla zrozumienia, jak PAM ułatwia scentralizowane i modułowe podejście do uwierzytelniania, umożliwiając administratorom dostosowywanie procesów uwierzytelniania bez modyfikowania kodu aplikacji.
Wgląd w kluczowe komponenty architektury PAM
Poniżej znajdują się wizualne reprezentacje kluczowych komponentów architektury Privileged Access Management (PAM):
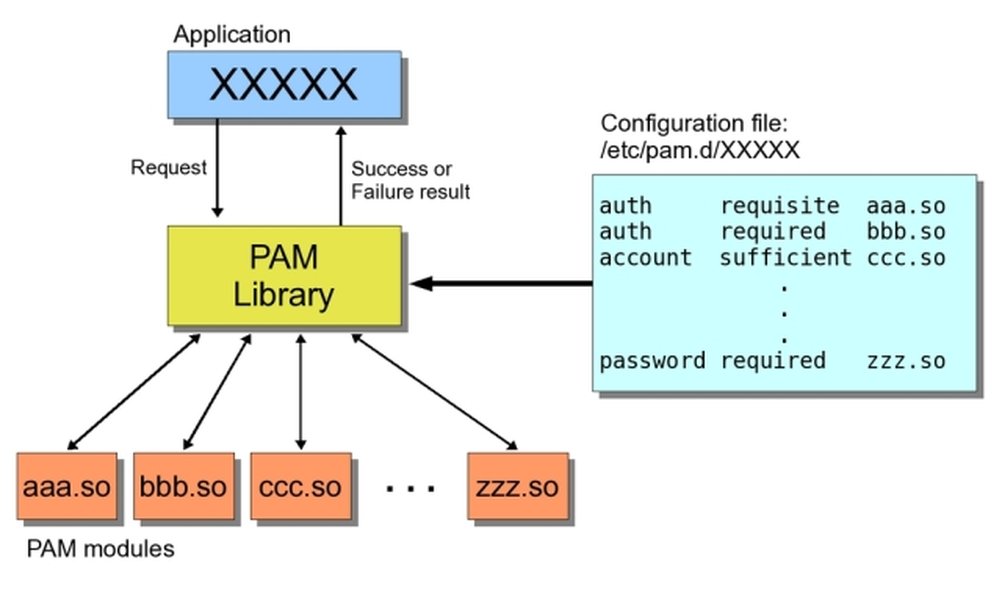
Obraz przedstawia wizualną reprezentację tego, jak PAM jest odpowiedzialny za uwierzytelnianie użytkowników w przestrzeni użytkownika w systemach opartych na systemach Unix/Linux. Obraz pokazuje modułową konstrukcję PAM, co podkreśla jego elastyczność i zdolność adaptacji do różnych metod uwierzytelniania. Modułowa konstrukcja PAM umożliwia organizacjom łatwe podłączanie nowych metod uwierzytelniania bez konieczności modyfikowania kodu aplikacji. Ta elastyczność ma kluczowe znaczenie w środowisku cyberbezpieczeństwa, które stale ewoluuje, gdzie nowe zagrożenia i technologie wymagają adaptacyjnych środków bezpieczeństwa.
Kluczowe czynniki w architekturze PAM
Architektura Privileged Access Management (PAM) to coś więcej niż tylko zbiór narzędzi; to strategiczna struktura, która zabezpiecza i zarządza uprawnieniami kont uprzywilejowanych. Efektywna architektura PAM uwzględnia kilka kluczowych czynników, aby zapewnić solidną ochronę i płynną integrację z istniejącymi systemami.
| Czynnik | Opis | Znaczenie |
|---|---|---|
| Identyfikacja i inwentaryzacja | Określenie i skatalogowanie wszystkich kont uprzywilejowanych, zasobów i wrażliwych danych w organizacji. | Zapewnia kompleksowy przegląd aktywów, które wymagają ochrony, umożliwiając odpowiednie dostosowanie zabezpieczeń. |
| Kontrola dostępu oparta na zasadzie najmniejszych uprawnień | Udzielanie użytkownikom tylko niezbędnego poziomu dostępu do wykonywania swoich zadań. | Minimalizuje ryzyko nieautoryzowanych działań i wewnętrznych zagrożeń, ograniczając potencjalny wpływ naruszonych kont. |
| Autoryzacja wieloskładnikowa (MFA) | Wymaganie od użytkowników wielu czynników weryfikacji przed udzieleniem dostępu do kont uprzywilejowanych. | Dodaje dodatkową warstwę zabezpieczeń, utrudniając atakującym uzyskanie nieautoryzowanego dostępu, nawet jeśli hasło zostanie naruszone. |
| Zarządzanie sesjami i monitorowanie | Monitorowanie i rejestrowanie sesji uprzywilejowanych, aby śledzić działania i wykrywać nietypowe zachowania. | Umożliwia szybkie wykrywanie i reagowanie na podejrzane działania, pomagając zapobiegać naruszeniom danych i incydentom związanym z bezpieczeństwem. |
| Rotacja haseł i zarządzanie nimi | Automatyczna rotacja haseł kont uprzywilejowanych i bezpieczne przechowywanie ich w scentralizowanym magazynie. | Zmniejsza ryzyko ataków opartych na hasłach i zapewnia, że hasła nie są wielokrotnie używane ani przechowywane w postaci zwykłego tekstu. |
| Audyt i raportowanie | Generowanie szczegółowych dzienników audytu i raportów dotyczących działań związanych z dostępem uprzywilejowanym w celu zapewnienia wglądu i zgodności. | Pomaga organizacjom śledzić zgodność z regulacjami, identyfikować luki w zabezpieczeniach i podejmować świadome decyzje dotyczące strategii PAM. |
| Integracja z istniejącymi systemami | Bezproblemowa integracja rozwiązań PAM z istniejącymi systemami i przepływami pracy, aby zminimalizować zakłócenia i zmaksymalizować efektywność. | Zapewnia, że PAM może skutecznie chronić wszystkie krytyczne aktywa bez powodowania niepotrzebnych obciążeń operacyjnych. |
Uwzględniając te kluczowe czynniki, organizacje mogą zaprojektować i wdrożyć architekturę PAM, która jest zarówno skuteczna, jak i zrównoważona, zapewniając solidną ochronę przed zagrożeniami związanymi z uprzywilejowanym dostępem.
Często zadawane pytania
Referencje
Last updated April 10, 2025