
解析密码记忆难度:ABC12345 vs Aaa12345 vs AAA12345
深入分析常见密码模式的记忆挑战与安全性考量
在当今数字世界,密码是我们在线身份的第一道防线。然而,随着账户数量的不断增加,如何创建并记住既安全又易记的密码成为了一项挑战。本文将深入探讨三种常见密码模式:ABC12345、Aaa12345 和 AAA12345,分析它们的记忆难度,并解释背后的原因,同时提供更安全的密码建议。
核心洞察
- 记忆难度与模式相关: 密码的记忆难度很大程度上取决于其字符的排列模式和规律性。完全随机的字符组合最难记忆,而具有明显顺序或重复的模式则相对容易。
- 安全性与记忆性往往冲突: 通常,越容易记忆的密码安全性越低,因为它们往往遵循常见的模式,容易被猜测或通过自动化工具破解。
- 密码管理器是理想解决方案: 对于需要管理大量复杂密码的用户,密码管理器提供了一个安全且便捷的解决方案,只需记住一个主密码即可管理所有账户密码。
密码记忆难度分析:具体案例解析
让我们详细分析 ABC12345、Aaa12345 和 AAA12345 这三种密码的记忆难度。
ABC12345 的记忆难度
密码 ABC12345 由连续的字母和数字组成,遵循非常明显的顺序模式。ABC 是字母表的前三个字母,而 12345 是连续的数字。这种有序的排列使得它非常容易记忆。对于大多数人来说,回忆字母表的起始部分和连续数字序列几乎是本能的。
为什么 ABC12345 容易记忆?
- 顺序性强: 字母和数字都按顺序排列,大脑可以轻松地按照既定的模式进行回忆。
- 常见模式: 这种类型的密码模式非常常见,类似于“abc123”等弱密码,这些模式已经被大量使用并广为人知。
然而,尽管 ABC12345 容易记忆,但其安全性极低。它属于弱密码范畴,极易被黑客通过字典攻击或暴力破解工具迅速破解。许多泄露的密码列表中都包含类似这样的简单顺序密码。
Aaa12345 的记忆难度
密码 Aaa12345 引入了大小写字母的变化,这比 ABC12345 增加了一定的复杂性,但仍然具有一定的规律性。它由一个大写字母 A 后面跟着两个小写字母 a,然后是连续的数字 12345。前半部分的重复字母模式和后半部分的数字序列都相对容易记忆。
为什么 Aaa12345 相对容易记忆?
- 字母重复: “Aaa”的重复模式比连续的“ABC”稍微复杂一点,但仍然容易记住。
- 数字序列: 后半部分的数字序列 12345 和 ABC12345 一样,非常容易记忆。
- 模式可预测: 尽管引入了大小写,但整体模式仍然相对可预测。
相较于 ABC12345,Aaa12345 在安全性上略有提升,因为它包含了大小写字母。但是,由于其前半部分的重复模式和后半部分的简单数字序列,它仍然属于容易被猜测的密码类型。黑客的破解工具通常会尝试各种大小写组合和常见的数字序列。
AAA12345 的记忆难度
密码 AAA12345 由三个连续的大写字母 A 后面跟着连续的数字 12345。与 Aaa12345 类似,它也具有明显的重复模式(AAA)和连续的数字序列。这种模式也非常容易记忆。
为什么 AAA12345 容易记忆?
- 字母重复: “AAA”的重复模式非常简单且容易记住。
- 数字序列: 数字序列 12345 同样易于回忆。
- 统一大小写: 前半部分的统一大写字母也降低了记忆难度。
和 ABC12345 一样,AAA12345 也是一种弱密码。尽管包含了大写字母和数字,但其简单的重复和顺序模式使得它极易被自动化破解工具攻破。它也常常出现在泄露的弱密码列表中。
哪个最难记忆?
综合来看,在这三种密码中,它们的记忆难度都相对较低,因为它们都包含了非常明显的模式或顺序。然而,如果非要进行比较:
- ABC12345 和 AAA12345: 这两种密码由于其高度的顺序性(ABC)或重复性(AAA)以及连续的数字序列,可以说是最容易记忆的。
- Aaa12345: 引入了大小写变化,使其略微复杂于前两者,因此在理论上可能相对而言记忆难度稍高一点点,但这种差异微乎其微。对于大多数人来说,记住“Aaa”的模式并不会构成显著的挑战。
因此,从实际记忆的角度来看,这三种密码的记忆难度差异非常小,它们都属于易于记忆的范畴。
记忆难度与安全性的矛盾
通过对这三种密码的分析,我们可以清楚地看到记忆难度与安全性之间的矛盾。容易记忆的密码往往是由于其简单的模式和规律性,而这些模式和规律性恰恰是黑客破解密码时最先尝试的。
强密码通常需要具备以下特征:
- 足够长: 密码长度是提高安全性的关键因素。
- 包含多种字符类型: 组合使用大小写字母、数字和特殊符号。
- 避免使用个人信息或常见词汇: 不要使用生日、姓名、字典中的单词或常见的短语。
- 不遵循可预测的模式: 避免连续的字母、数字或重复的字符。
满足这些条件的密码通常会比较随机且缺乏明显的模式,这使得它们难以记忆。例如,一个强密码可能是 "Jh7!$pQr9#Lz&4w"。这样的密码极难猜测,但要记住它却是一个巨大的挑战。
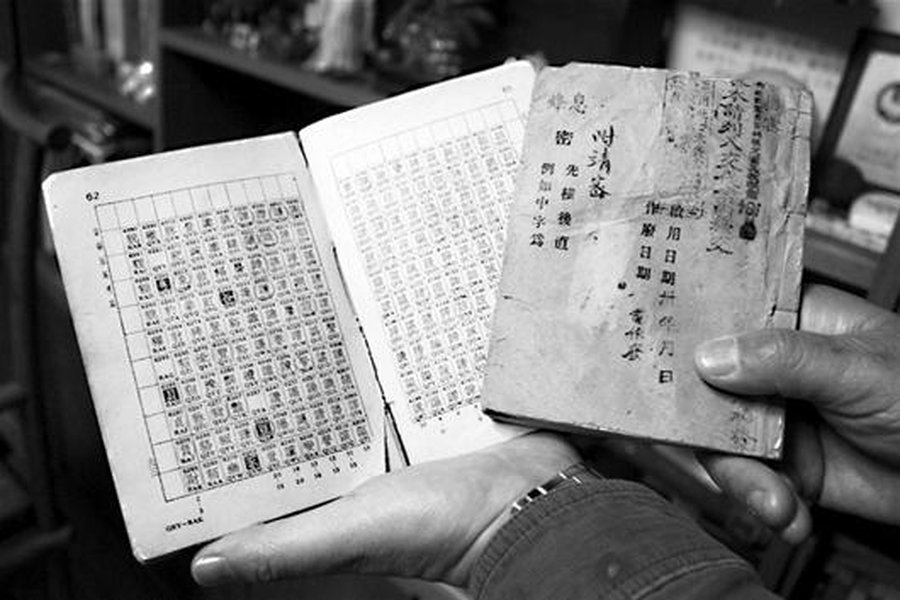
旧时的密码本,反映了人们在数字时代到来前管理复杂密码的方式。
密码熵:衡量密码强度的指标
密码强度可以通过密码熵来衡量。密码熵越高,意味着密码的可能组合数量越多,攻击者通过暴力破解等方式猜出密码的难度就越大。密码熵的计算公式为:
\[ H = L \times \log_2(N) \]其中,\(H\) 是密码熵,\(L\) 是密码长度,\(N\) 是密码中可能使用的字符种类数量。从公式可以看出,密码强度与密码长度和字符种类数量都相关。增加密码长度或增加字符种类都能显著提高密码熵。
让我们通过一个表格来比较不同字符类型组合下,达到相同密码熵所需的长度:
| 字符种类 (N) | 字符类型 | 达到 60 bits 熵所需的长度 (L) |
|---|---|---|
| 10 | 数字 (0-9) | \(L = \frac{60}{\log_2(10)} \approx \frac{60}{3.32} \approx 18\) |
| 26 | 小写字母 (a-z) | \(L = \frac{60}{\log_2(26)} \approx \frac{60}{4.70} \approx 13\) |
| 52 | 大小写字母 (a-z, A-Z) | \(L = \frac{60}{\log_2(52)} \approx \frac{60}{5.70} \approx 11\) |
| 62 | 大小写字母 + 数字 (a-z, A-Z, 0-9) | \(L = \frac{60}{\log_2(62)} \approx \frac{60}{5.95} \approx 10\) |
| 94 | 大小写字母 + 数字 + 特殊符号 | \(L = \frac{60}{\log_2(94)} \approx \frac{60}{6.56} \approx 9\) |
从表中可以看出,使用更多的字符种类可以有效缩短达到同等安全强度所需的密码长度,从而在一定程度上平衡安全性和记忆性。然而,即使是使用了多种字符类型,一个足够安全的密码长度(通常建议至少 12 位,甚至 16 位)仍然是提高安全性的重要因素。
平衡安全性和记忆性:策略与工具
既然强密码难以记忆,而弱密码又不安全,我们该如何平衡这两者呢?以下是一些策略和工具可以帮助我们解决这个问题:
使用密码短语 (Passphrase)
密码短语是由多个随机单词组成的短语,它们通常比传统的密码更长,因此更安全,同时也相对更容易记忆。例如,使用几个不相关的单词组合,如“咖啡-蓝色-天空-快乐”。尽管长度较长,但由于是单词组合,更容易在大脑中形成记忆点。
密码短语的优点:
- 安全性高: 由于长度较长,破解难度显著增加。
- 相对易记: 相比于随机字符组合,单词序列更容易记忆。
创建密码短语的建议:
- 选择几个不相关的单词。
- 可以在单词之间加入数字或特殊符号以进一步提高安全性。
- 避免使用常用的句子或歌词,以免被猜测。
利用助记手段
可以将复杂密码转化为容易记忆的短语或故事。例如,密码 "Jh7!$pQr9#Lz&4w" 可以联想到“Just have 7 !ce $cream plus Quick rice 9 #ours Later zzz & 4 winks”。虽然这只是一个例子,但原理是将每个字符或字符组合与一个容易记住的词语或概念关联起来。
使用密码管理器
密码管理器是目前最推荐的解决方案,尤其对于需要管理大量账户的用户。密码管理器可以:
- 生成强密码: 自动生成符合安全要求的复杂、随机密码。
- 安全存储密码: 将所有密码加密存储在一个安全的数据库中。
- 自动填充密码: 在登录网站时自动填充密码,无需手动输入。
- 只需记住一个主密码: 用户只需记住一个用于解锁密码管理器的主密码。
流行的密码管理器:
- KeePass
- LastPass
- 1Password
- Dashlane
- Google 在线密码管理器
使用密码管理器可以极大地减轻记忆密码的负担,同时确保每个账户都使用独特且安全的密码,从而显著提高整体的在线安全性。
这段视频虽然标题与密码直接相关性不强,但“史上最难玩的综艺游戏”的描述可以联想到记忆复杂密码的挑战性。
启用多重身份验证 (MFA)
除了强密码外,启用多重身份验证是提高账户安全性的重要措施。MFA 通常要求用户在输入密码后,再通过其他方式验证身份,例如短信验证码、身份验证器应用生成的动态码或生物识别信息(指纹、面部识别等)。即使密码泄露,攻击者也无法仅凭密码访问账户。
常见弱密码示例
为了更好地理解哪些密码应该避免,以下是一些常见的弱密码示例:
-
连续的数字或字母:123456, abcdef, qwert
-
重复的字符:aaaaaa, 111111
-
键盘上的相邻键:qwerty, asdfgh, zxcvbn
-
个人信息:生日 (如 19900101), 姓名, 电话号码
-
字典中的单词或常见短语:password, welcome, china, iloveyou
-
结合常见词汇和简单数字:password123, welcome888
这些密码由于其简单性和普遍性,是黑客最先尝试破解的目标。强烈建议避免使用任何类似的弱密码。
常见问题解答 (FAQ)
密码越长越安全吗?
是的,通常情况下密码越长越安全。在字符种类相同的情况下,增加密码长度会呈指数级增加可能的密码组合数量,从而大幅提高破解难度。建议密码长度至少为 12 位,更推荐 16 位或以上。
使用密码管理器安全吗?
大多数知名的密码管理器都采用强大的加密技术来保护用户的密码数据库,并且只要求用户记住一个主密码。只要主密码足够强且用户采取了其他安全措施(如MFA),密码管理器是管理复杂密码的非常安全的工具。
我应该为每个网站设置不同的密码吗?
强烈建议为每个重要的在线账户设置一个独特且强壮的密码。如果多个账户使用相同的密码,一旦其中一个账户的密码泄露,其他使用相同密码的账户也将面临风险。密码管理器可以帮助您轻松实现这一点。
如何创建既安全又容易记住的密码?
虽然强密码通常难以记忆,但可以尝试使用密码短语、助记手段或密码管理器来平衡安全性和记忆性。密码管理器是目前最推荐的解决方案,它可以帮助您生成和管理复杂的密码,您只需记住一个主密码即可。
参考文献
Last updated May 12, 2025