
اكتشف عالم أدوات اختبار الاختراق الاحترافية: دليلك الشامل لعام 2025
نظرة معمقة على أبرز البرامج المستخدمة لتعزيز الأمن السيبراني واكتشاف الثغرات بشكل أخلاقي وقانوني.
أهلاً بك! يبدو أنك تبحث عن معلومات حول "برنامج اختراق احترافي". من المهم أن نوضح أن المصطلح في سياق الأمن السيبراني يشير عادةً إلى الأدوات التي يستخدمها محترفو الأمن، المعروفون بـ "الهاكرز الأخلاقيين" أو "مختبرو الاختراق"، لتقييم وتحسين أمان الأنظمة والشبكات والتطبيقات. هذا الاستخدام يتم بشكل قانوني وبموافقة أصحاب الأنظمة، بهدف حمايتها من الهجمات الضارة. معرفتي محدثة حتى تاريخ اليوم، الخميس، 8 مايو 2025.
أبرز النقاط الرئيسية
- الغرض الأخلاقي: تُستخدم أدوات اختبار الاختراق بشكل أساسي لتحديد نقاط الضعف بشكل استباقي في بيئة خاضعة للرقابة وبموافقة مسبقة، وليس للاستغلال غير القانوني.
- تنوع الأدوات: يوجد نطاق واسع من الأدوات المتخصصة، لكل منها استخداماته الخاصة، بدءًا من فحص الشبكات وحتى تحليل تطبيقات الويب المعقدة.
- الأهمية المتزايدة: مع تطور التهديدات السيبرانية، أصبحت هذه الأدوات جزءًا لا يتجزأ من استراتيجيات الدفاع للمؤسسات لحماية بياناتها وبنيتها التحتية.
ما هي أدوات اختبار الاختراق الأخلاقي؟
أدوات اختبار الاختراق، أو ما يُعرف أحيانًا بأدوات القرصنة الأخلاقية، هي برمجيات وتطبيقات مصممة خصيصًا لمساعدة خبراء الأمن على محاكاة الهجمات السيبرانية. الهدف من هذه المحاكاة هو اكتشاف الثغرات الأمنية التي قد يستغلها المهاجمون الحقيقيون. بدلاً من أن تكون "برامج اختراق" بالمعنى الحرفي للاستخدام الضار، هي أدوات دفاعية في جوهرها، تُستخدم لتقوية الحصون الرقمية.
صورة توضيحية لمختبر أمن سيبراني حديث، حيث يتم استخدام أدوات اختبار الاختراق لتحليل وتعزيز الأمان.
لماذا نستخدم هذه الأدوات؟
تستخدم المؤسسات والأفراد هذه الأدوات للأسباب التالية:
- تحديد نقاط الضعف: الكشف عن الثغرات في الأنظمة والتطبيقات والشبكات قبل أن يتمكن المهاجمون من استغلالها.
- تقييم فعالية الضوابط الأمنية: التحقق من مدى قوة الإجراءات الأمنية المطبقة.
- الامتثال للمعايير: تلبية متطلبات الامتثال التنظيمية والقانونية التي تفرض إجراء اختبارات أمان دورية.
- رفع الوعي الأمني: توعية المطورين ومسؤولي الأنظمة بالمخاطر المحتملة وكيفية تجنبها.
أشهر أدوات اختبار الاختراق الاحترافية لعام 2025
يوجد العديد من الأدوات المتاحة، بعضها مفتوح المصدر والبعض الآخر تجاري. يعتمد اختيار الأداة المناسبة على المهمة المحددة، مستوى الخبرة، والميزانية. فيما يلي بعض من أبرز الأدوات المستخدمة من قبل المحترفين:
1. توزيعة Kali Linux
نظام تشغيل متكامل للاختبارات الأمنية
الوصف: ليست مجرد أداة، بل هي توزيعة نظام تشغيل مبنية على Debian Linux، مصممة خصيصًا لاختبار الاختراق والطب الشرعي الرقمي. تأتي Kali Linux محملة مسبقًا بمئات الأدوات المتخصصة.
الاستخدامات الرئيسية: فحص الشبكات، استغلال الثغرات، الهندسة الاجتماعية، تحليل تطبيقات الويب، كسر كلمات المرور، والمزيد.
لماذا هي احترافية؟ تعتبر المعيار الصناعي للعديد من مختبري الاختراق بسبب مجموعتها الشاملة من الأدوات، طبيعتها مفتوحة المصدر، ودعم المجتمع القوي لها. توفر بيئة متكاملة وموحدة لإجراء تقييمات أمنية شاملة.
2. Nmap (Network Mapper)
مستكشف الشبكات ومحلل الأمان
الوصف: أداة مجانية ومفتوحة المصدر تُستخدم لاكتشاف المضيفين والخدمات على شبكة الكمبيوتر، وبالتالي إنشاء "خريطة" للشبكة. يمكنها أيضًا اكتشاف أنظمة التشغيل وإصدارات البرامج المستخدمة.
الاستخدامات الرئيسية: مسح المنافذ، اكتشاف الأجهزة المتصلة بالشبكة، تحديد الخدمات العاملة على المضيفين، والكشف عن بعض الثغرات الأمنية باستخدام محرك Nmap Scripting Engine (NSE).
لماذا هي احترافية؟ Nmap أداة قوية ومرنة للغاية، لا غنى عنها في مرحلة الاستطلاع وجمع المعلومات في أي اختبار اختراق. سرعتها وقدرتها على التكيف مع مختلف أنواع الشبكات تجعلها مفضلة لدى المحترفين.
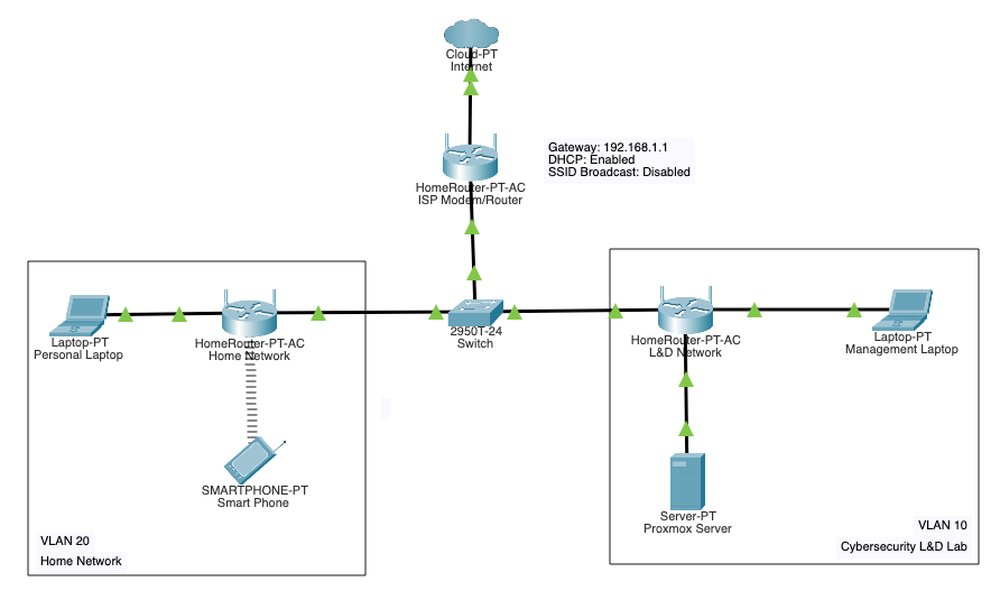
مخطط لمختبر افتراضي لاختبار الاختراق، حيث يمكن استخدام أدوات مثل Nmap و Metasploit في بيئة آمنة.
3. Metasploit Framework
منصة تطوير واستغلال الثغرات
الوصف: إطار عمل واسع النطاق يُستخدم لتطوير واختبار وتنفيذ الشيفرات البرمجية التي تستغل الثغرات الأمنية (exploits). يحتوي على قاعدة بيانات ضخمة من الثغرات المعروفة والحمولات (payloads).
الاستخدامات الرئيسية: اختبار مدى فعالية الدفاعات ضد الثغرات المعروفة، تطوير استغلالات مخصصة، وإجراء اختبارات اختراق متقدمة.
لماذا هي احترافية؟ Metasploit هي أداة بالغة الأهمية للمحترفين لأنها تتيح لهم فهم كيفية استغلال الثغرات عمليًا، مما يساعد في تقييم المخاطر بشكل دقيق. تتوفر منها نسخة مجانية (Framework) ونسخ تجارية بميزات إضافية (Pro).
4. Burp Suite
الأداة الشاملة لاختبار أمان تطبيقات الويب
الوصف: مجموعة أدوات متكاملة لاختبار أمان تطبيقات الويب. تعمل كخادم وكيل (proxy) بين المتصفح والتطبيق، مما يسمح باعتراض وتحليل وتعديل حركة المرور.
الاستخدامات الرئيسية: اكتشاف ثغرات مثل حقن SQL (SQL Injection)، هجمات XSS (Cross-Site Scripting)، مشكلات التحكم في الوصول، وغيرها الكثير في تطبيقات الويب.
لماذا هي احترافية؟ Burp Suite (خاصة نسختها Professional) هي أداة مفضلة لدى مختبري اختراق تطبيقات الويب بسبب واجهتها القوية، ومجموعة أدواتها المتنوعة (مثل Scanner, Repeater, Intruder)، وقدرتها على التعامل مع سيناريوهات معقدة. تم دمج تقنيات الذكاء الاصطناعي في بعض إصداراتها (Burp Suite AI) لتعزيز كفاءة الكشف.
5. Invicti (سابقًا Netsparker و Acunetix)
منصة اختبار أمان التطبيقات الآلية (DAST)
الوصف: Invicti هي منصة تجارية متخصصة في اختبار أمان تطبيقات الويب (DAST - Dynamic Application Security Testing) بشكل آلي. تشتهر بقدرتها على تحديد الثغرات بدقة عالية وتقليل النتائج الإيجابية الخاطئة.
الاستخدامات الرئيسية: فحص تطبيقات الويب وواجهات برمجة التطبيقات (APIs) بحثًا عن مجموعة واسعة من الثغرات مثل حقن SQL، XSS، وغيرها، مع إمكانية التحقق التلقائي من العديد من الثغرات المكتشفة.
لماذا هي احترافية؟ تُستخدم في المؤسسات الكبيرة التي تحتاج إلى أتمتة عمليات فحص الأمان على نطاق واسع. توفر تقارير مفصلة وتتكامل مع أدوات التطوير ودورة حياة تطوير البرمجيات (SDLC).
6. Wireshark
محلل بروتوكولات الشبكة العميق
الوصف: أداة قوية ومجانية لتحليل بروتوكولات الشبكة. تسمح للمستخدمين بالتقاط وفحص حركة البيانات المتدفقة عبر الشبكة على مستوى الحزم الفردية.
الاستخدامات الرئيسية: تشخيص مشكلات الشبكة، تحليل الأنشطة المشبوهة، فهم كيفية عمل البروتوكولات المختلفة، والكشف عن معلومات حساسة قد تُرسل بشكل غير مشفر.
لماذا هي احترافية؟ Wireshark أداة أساسية لفهم ما يحدث "تحت الغطاء" في الشبكة. قدرتها على تحليل تفصيلي لمختلف البروتوكولات تجعلها لا غنى عنها في التحقيقات الأمنية المتقدمة وتحليل البرمجيات الخبيثة.
أدوات ومنصات أخرى جديرة بالذكر:
- Astra Security's penetration testing platform: منصة SaaS تجمع بين الفحص الآلي والاختبار اليدوي.
- Pentest-Tools.com: منصة سحابية تقدم مجموعة متنوعة من أدوات اختبار الاختراق عبر الإنترنت.
- Aircrack-Ng: مجموعة أدوات لتقيیم أمان الشبكات اللاسلكية (Wi-Fi).
- Nikto: ماسح لخوادم الويب يركز على اكتشاف الملفات والإعدادات الخطرة.
- Flipper Zero: جهاز متعدد الأدوات صغير الحجم لاختبارات الأجهزة والترددات اللاسلكية.
- CrackMapExec (CME): أداة قوية لتقييم أمان شبكات Windows Active Directory.
مقارنة بين أبرز أدوات اختبار الاختراق
لمساعدتك على فهم الفروقات بين بعض الأدوات الرئيسية، يقدم المخطط التالي تقييمًا عامًا لعدة جوانب مهمة. يرجى ملاحظة أن هذا التقييم هو تقديري ويعتمد على الاستخدامات الشائعة والتصورات العامة في مجتمع الأمن السيبراني، حيث تتراوح القيم من 1 (أقل) إلى 5 (أعلى).
هذا المخطط يوضح كيف يمكن مقارنة الأدوات بناءً على معايير مختلفة، مما يساعد في اختيار الأداة الأنسب لاحتياجاتك الخاصة. على سبيل المثال، بينما يتميز Metasploit بشمولية استغلال الثغرات، قد يكون Invicti أفضل في الأتمتة لفحص تطبيقات الويب على نطاق واسع.
خريطة ذهنية لعالم أدوات اختبار الاختراق
لتوضيح الترابط بين مختلف فئات أدوات اختبار الاختراق وبعض الأمثلة الشهيرة، إليك خريطة ذهنية تبسط هذا النظام البيئي المعقد. هذه الخريطة تساعد على تصور كيفية تصنيف الأدوات المختلفة ضمن مجالات أوسع في الأمن السيبراني.
تُظهر هذه الخريطة كيف تتفرع أدوات اختبار الاختراق إلى تخصصات متعددة، بدءًا من الأدوات الأساسية لفحص الشبكات مثل Nmap، وصولاً إلى منصات متقدمة لاختبار تطبيقات الويب مثل Burp Suite و Invicti، بالإضافة إلى أنظمة التشغيل المتكاملة مثل Kali Linux التي تجمع العديد من هذه الأدوات في مكان واحد.
محطة عمل نموذجية لخبير أمن سيبراني، مجهزة للتعامل مع أدوات اختبار الاختراق المعقدة.
جدول ملخص لأدوات اختبار الاختراق الشائعة
يوفر هذا الجدول نظرة سريعة على بعض الأدوات المذكورة، مع تحديد نوعها واستخدامها الرئيسي، لمساعدتك في الحصول على فكرة عامة عن وظائفها الأساسية.
| البرنامج/الأداة | نوع الأداة | الاستخدام الرئيسي | ملاحظات |
|---|---|---|---|
| Kali Linux | نظام تشغيل متكامل | منصة شاملة لاختبار الاختراق، تحتوي على مئات الأدوات | مجاني ومفتوح المصدر |
| Nmap | ماسح شبكات ومنافذ | اكتشاف الأجهزة والخدمات والمنافذ المفتوحة على الشبكة | مجاني ومفتوح المصدر |
| Metasploit Framework | إطار عمل لاستغلال الثغرات | تطوير وتنفيذ واختبار استغلالات الثغرات الأمنية | مجاني (Framework)، ونسخة Pro مدفوعة |
| Burp Suite | أداة اختبار أمان تطبيقات الويب | فحص تطبيقات الويب لاعتراض وتحليل حركة المرور وكشف الثغرات | نسخة مجتمعية مجانية، ونسخة Professional مدفوعة |
| Invicti (Netsparker/Acunetix) | ماسح ثغرات تطبيقات الويب (DAST) | فحص آلي لتطبيقات الويب و APIs لتحديد الثغرات | تجاري |
| Wireshark | محلل بروتوكولات الشبكة | التقاط وتحليل حركة مرور الشبكة على مستوى الحزم | مجاني ومفتوح المصدر |
| Aircrack-Ng | مجموعة أدوات لأمن الشبكات اللاسلكية | اختبار أمان شبكات Wi-Fi، بما في ذلك كسر تشفير WEP/WPA | مجاني ومفتوح المصدر |
| Astra Security Platform | منصة SaaS لاختبار الاختراق | فحص آلي للثغرات مع اختبارات يدوية وتقارير | تجاري (SaaS) |
| Pentest-Tools.com | منصة سحابية لأدوات اختبار الاختراق | مجموعة أدوات عبر الإنترنت لفحص الشبكات وتطبيقات الويب | يعتمد على الاشتراك |
شاهد: أدوات القرصنة التي تحتاج إلى تعلمها في 2025
يقدم هذا الفيديو لمحة عامة عن بعض أدوات القرصنة الأخلاقية الهامة التي يركز عليها المحترفون في عام 2025. يتضمن عروضًا توضيحية لبعض الأدوات، مما يمكن أن يوفر فهمًا عمليًا لكيفية استخدامها في سيناريوهات حقيقية. يعتبر هذا الفيديو نقطة انطلاق جيدة للتعرف على الأدوات الأكثر شيوعًا في بيئات مثل Kali Linux و Parrot OS.
يستعرض الفيديو أدوات مثل تلك المدمجة في توزيعات الأمن السيبراني الشهيرة، ويشرح أهمية تعلمها لمواكبة التطورات في مجال الأمن السيبراني. يركز على الجانب العملي ويقدم نصائح حول الأدوات التي يجب أن يبدأ بها المهتمون بمجال اختبار الاختراق.
اعتبارات هامة عند استخدام أدوات اختبار الاختراق
الأخلاقيات والمسؤولية القانونية
النقطة الأهم على الإطلاق هي أن استخدام هذه الأدوات يجب أن يتم دائمًا بشكل أخلاقي وقانوني. هذا يعني:
- الحصول على إذن صريح: لا تقم أبدًا باختبار أنظمة أو شبكات لا تملك إذنًا كتابيًا واضحًا لاختبارها. الاستخدام غير المصرح به يعتبر جريمة يعاقب عليها القانون.
- تحديد النطاق: اتفق بوضوح على نطاق الاختبار (ما هي الأنظمة والتطبيقات المسموح باختبارها) مع مالك النظام.
- السرية: حافظ على سرية أي معلومات حساسة تكتشفها أثناء الاختبار.
- التركيز على التحسين: الهدف هو مساعدة المؤسسات على تحسين أمانها، وليس إلحاق الضرر.
التعلم والتطور المستمر
مجال الأمن السيبراني يتطور باستمرار، وكذلك الأدوات والتقنيات. للاحتراف في هذا المجال:
- أساسيات قوية: فهم جيد للشبكات، أنظمة التشغيل، بروتوكولات الويب، ومفاهيم البرمجة أمر ضروري.
- التدريب العملي: استخدم مختبرات افتراضية (مثل تلك التي يمكن إنشاؤها باستخدام VirtualBox أو VMware) للتدرب على الأدوات في بيئة آمنة وقانونية.
- الشهادات المهنية: شهادات مثل CEH (Certified Ethical Hacker)، OSCP (Offensive Security Certified Professional) وغيرها يمكن أن تعزز مهاراتك ومصداقيتك.
- مواكبة المستجدات: تابع المدونات الأمنية، المؤتمرات، والأبحاث الجديدة لتبقى على اطلاع دائم بأحدث الثغرات والتقنيات الدفاعية والهجومية.
الذكاء الاصطناعي وأدوات اختبار الاختراق
يشهد عام 2025 تزايدًا في دمج تقنيات الذكاء الاصطناعي (AI) والتعلم الآلي (ML) في أدوات اختبار الاختراق. هذا يساعد في:
- أتمتة المهام المعقدة: تحليل كميات هائلة من البيانات لتحديد الأنماط المشبوهة أو الثغرات المحتملة بشكل أسرع.
- تحسين كفاءة الفحص: تقليل الوقت اللازم لاكتشاف الثغرات، مثلما هو الحال في أدوات مثل Burp Suite AI.
- تحليل الشيفرات المصدرية: استخدام الذكاء الاصطناعي لمراجعة الشيفرات وتحديد نقاط الضعف قبل التجميع.
- تحليل OSINT (المعلومات مفتوحة المصدر): جمع وتحليل المعلومات المتاحة للعامة بشكل أكثر فعالية.
مع ذلك، لا يزال العنصر البشري وخبرة مختبر الاختراق حاسمين في تفسير النتائج وتصميم سيناريوهات اختبار معقدة.
أسئلة شائعة (FAQ)
س: هل استخدام هذه الأدوات قانوني؟
ج: نعم، استخدام هذه الأدوات قانوني تمامًا إذا تم بموافقة صريحة من مالك النظام أو الشبكة المستهدفة، ولأغراض مشروعة مثل اختبار الاختراق الأخلاقي لتعزيز الأمان. الاستخدام بدون إذن يعتبر غير قانوني وقد يؤدي إلى عواقب وخيمة.
س: هل أحتاج إلى معرفة تقنية متقدمة لاستخدام هذه الأدوات؟
ج: بعض الأدوات الأساسية مثل Nmap (بواجهة رسومية مثل Zenmap) يمكن أن تكون سهلة البدء بها. ومع ذلك، فإن معظم الأدوات الاحترافية مثل Metasploit وBurp Suite تتطلب فهمًا جيدًا لمفاهيم الشبكات، أنظمة التشغيل، وأمن تطبيقات الويب. التعلم المستمر والتدريب العملي ضروريان للاستفادة الكاملة منها.
س: ما الفرق بين "الهاكر الأخلاقي" و "الهاكر الضار" إذا كانا يستخدمان نفس الأدوات؟
ج: الفرق الرئيسي يكمن في النية والتفويض. الهاكر الأخلاقي يعمل بتصريح من صاحب النظام بهدف اكتشاف الثغرات وإصلاحها لتحسين الأمان. أما الهاكر الضار (أو "القبعة السوداء") فيستخدم نفس الأدوات أو أدوات مشابهة للاستغلال غير المصرح به، سرقة البيانات، أو إلحاق الضرر.
س: هل يمكنني تعلم اختبار الاختراق بنفسي؟
ج: نعم، هناك العديد من المصادر المتاحة للتعلم الذاتي، بما في ذلك الدورات التدريبية عبر الإنترنت (مثل تلك الموجودة على منصات Udemy, Coursera, Cybrary)، الكتب، والمختبرات الافتراضية (CTF - Capture The Flag). البدء بأساسيات الشبكات ونظام Linux، ثم الانتقال إلى أدوات محددة مثل Nmap و Metasploit، يعد مسارًا جيدًا. من المهم جدًا التدرب في بيئات قانونية ومخصصة للتعلم.
س: ما هي أفضل أداة للمبتدئين؟
ج: للمبتدئين، يُنصح بالبدء بفهم توزيعة مثل Kali Linux (لأنها تجمع العديد من الأدوات)، وتعلم أساسيات Nmap لفحص الشبكات. بالنسبة لاختبار تطبيقات الويب، يمكن البدء بالنسخة المجتمعية من Burp Suite أو OWASP ZAP. الأهم هو بناء فهم قوي للمفاهيم الأساسية قبل الغوص في الأدوات المعقدة.
مواضيع مقترحة لتعميق معرفتك
- كيف أبدأ في مجال اختبار الاختراق الأخلاقي كمهنة؟
- ما هي أهم الشهادات المعتمدة في مجال الأمن السيبراني واختبار الاختراق؟
- شرح مفصل لتقنيات الهندسة الاجتماعية وكيفية الوقاية منها.
- ما هي أحدث التوجهات في استخدام الذكاء الاصطناعي لتأمين الشبكات ضد الهجمات السيبرانية؟
المراجع

Last updated May 8, 2025