
Разгадываем Тайны Обратного Прокси: Ваш Ключ к Эффективному DevOps
Полное руководство по настройке и использованию обратных прокси-серверов для оптимизации, безопасности и масштабирования ваших приложений.
Привет! Как твой наставник в мире DevOps, я рад помочь тебе разобраться с одной из ключевых технологий — обратным прокси-сервером. Это незаменимый инструмент, который значительно упрощает жизнь разработчика и системного администратора, повышая производительность, безопасность и управляемость веб-приложений. Давай вместе погрузимся в детали и научимся его настраивать!
Ключевые Моменты для Быстрого Старта
- Что такое обратный прокси: Это сервер-посредник, который принимает запросы клиентов и направляет их на один или несколько внутренних серверов, скрывая их реальную инфраструктуру.
- Основные преимущества: Обратные прокси обеспечивают балансировку нагрузки, повышенную безопасность (скрытие IP-адресов внутренних серверов, SSL-терминирование), кэширование контента и упрощенное управление множеством сервисов.
- Популярные инструменты: Nginx, Apache HTTP Server, HAProxy и Traefik являются наиболее распространенными решениями для реализации обратного прокси.
Что такое Обратный Прокси-Сервер?
Обратный прокси-сервер (англ. reverse proxy) — это тип прокси-сервера, который располагается перед одним или несколькими веб-серверами и перехватывает запросы от клиентов. Вместо того чтобы клиенты напрямую подключались к вашему основному серверу приложений, они подключаются к обратному прокси. Затем обратный прокси передает эти запросы соответствующему внутреннему серверу (или серверам).
Представь его как вежливого швейцара у входа в большое здание (вашу серверную инфраструктуру). Он встречает всех посетителей (клиентские запросы), выясняет, куда им нужно, и направляет их к нужной двери (внутреннему серверу), при этом не раскрывая внутренней планировки здания.
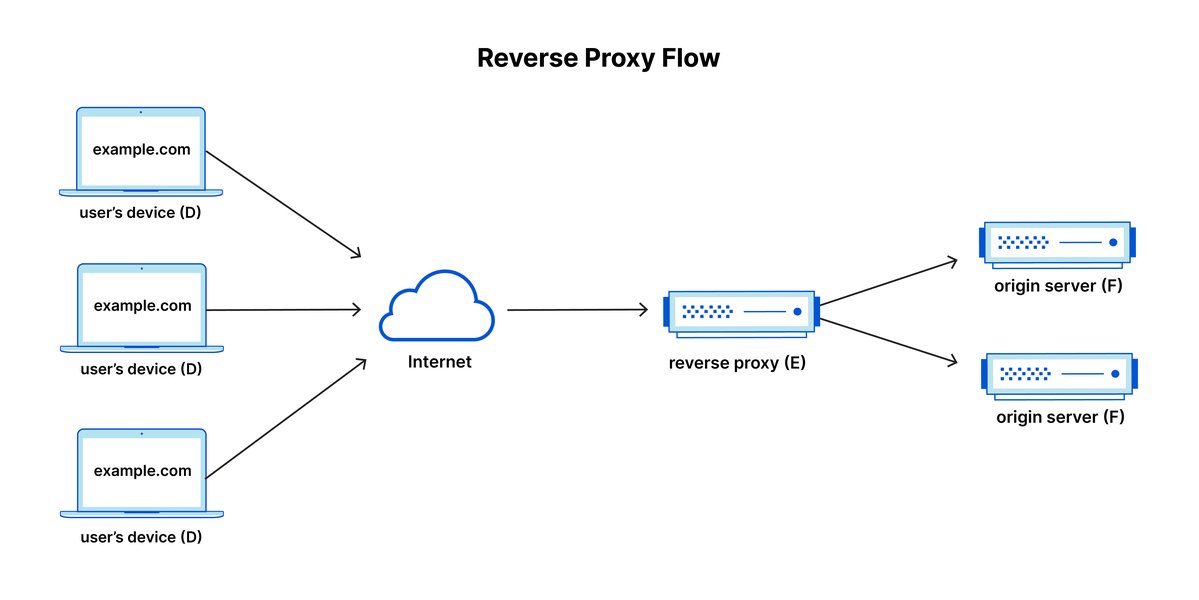
Схематическое изображение потока запросов через обратный прокси-сервер.
Зачем нужен Обратный Прокси в DevOps?
В контексте DevOps обратный прокси играет критически важную роль, предоставляя множество преимуществ:
- Балансировка нагрузки (Load Balancing): Распределяет входящий трафик между несколькими внутренними серверами. Это предотвращает перегрузку одного сервера и повышает отказоустойчивость и доступность приложения.
- Повышенная безопасность:
- Скрывает IP-адреса и характеристики внутренних серверов, затрудняя прямые атаки на них.
- Может выполнять SSL/TLS-терминирование, снимая нагрузку шифрования с бэкенд-серверов.
- Позволяет централизованно применять политики безопасности, такие как фильтрация вредоносного трафика или защита от DDoS-атак.
- Кэширование: Может кэшировать статический (а иногда и динамический) контент, такой как изображения, CSS-файлы или даже целые страницы. Это снижает нагрузку на внутренние серверы и ускоряет доставку контента пользователям.
- SSL/TLS-терминирование: Обратный прокси может обрабатывать HTTPS-запросы, расшифровывать их и передавать на внутренние серверы по обычному HTTP. Это упрощает управление SSL-сертификатами и снижает вычислительную нагрузку на бэкенды.
- Сжатие: Может сжимать ответы сервера перед отправкой клиенту (например, с использованием Gzip), уменьшая объем передаваемых данных и ускоряя загрузку страниц.
- Упрощенное управление и маршрутизация: Позволяет размещать несколько приложений или микросервисов за одним доменным именем, используя разные пути URL (например,
example.com/app1,example.com/app2). Это упрощает развертывание и управление сложными системами. - A/B тестирование и Blue/Green Deployments: Облегчает направление части трафика на новые версии приложений для тестирования перед полным развертыванием.
Популярные Инструменты для Настройки Обратного Прокси
Существует несколько широко используемых программных решений для создания обратного прокси. Выбор зависит от конкретных требований проекта, производительности, простоты настройки и интеграции с существующей инфраструктурой.
Nginx
Nginx (произносится как "энджин-экс") — это высокопроизводительный веб-сервер с открытым исходным кодом, который также широко используется как обратный прокси, балансировщик нагрузки и HTTP-кэш. Он известен своей эффективностью, стабильностью, богатым набором функций и низким потреблением ресурсов.
Apache HTTP Server
Apache — один из старейших и наиболее популярных веб-серверов. С помощью модулей, таких как mod_proxy и mod_proxy_http, Apache также можно эффективно настроить в качестве обратного прокси.
HAProxy
HAProxy — это бесплатное программное обеспечение с открытым исходным кодом, которое предоставляет высокодоступный балансировщик нагрузки и прокси-сервер для TCP и HTTP-приложений. Он особенно ценится за высокую производительность и надежность в задачах балансировки нагрузки.
Traefik
Traefik — это современный HTTP-обратный прокси и балансировщик нагрузки, разработанный для упрощения развертывания микросервисов. Он автоматически обнаруживает конфигурацию из различных оркестраторов, таких как Docker, Kubernetes, Swarm, и легко интегрируется с ними, поддерживая Let's Encrypt для автоматического управления SSL-сертификатами.
Ниже представлена сравнительная диаграмма этих инструментов по ключевым параметрам. Значения являются оценочными и могут варьироваться в зависимости от конкретного сценария использования и конфигурации.
Эта диаграмма помогает визуализировать сильные стороны каждого инструмента. Например, HAProxy выделяется своей производительностью в задачах балансировки, Nginx предлагает отличный баланс производительности и функциональности, Apache славится своим набором модулей, а Traefik превосходно справляется с автоматической конфигурацией в контейнерных средах.
Пошаговая Настройка Nginx как Обратного Прокси
Nginx — очень популярный выбор для обратного прокси благодаря своей производительности и гибкости. Давай рассмотрим, как настроить его на примере сервера под управлением Ubuntu/Debian.
Шаг 1: Установка Nginx
Если Nginx еще не установлен, его можно установить с помощью менеджера пакетов:
sudo apt update
sudo apt install nginx
После установки запустите и включите автозагрузку Nginx:
sudo systemctl start nginx
sudo systemctl enable nginx
Проверить статус службы можно командой:
sudo systemctl status nginxШаг 2: Базовая Конфигурация Обратного Прокси
Конфигурационные файлы Nginx обычно находятся в директории /etc/nginx/. Для настройки сайта (виртуального хоста) создадим новый конфигурационный файл в /etc/nginx/sites-available/. Например, reverse-proxy.conf:
sudo nano /etc/nginx/sites-available/reverse-proxy.confВставьте в него следующую базовую конфигурацию. Предположим, ваш внутренний сервер (бэкенд-приложение) работает на http://localhost:8080:
server {
    listen 80;
    server_name your_domain.com www.your_domain.com; # Замените на ваш домен или IP-адрес

    location / {
        proxy_pass http://localhost:8080; # Адрес вашего внутреннего сервера
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Разберем ключевые директивы:
listen 80;: Nginx будет слушать входящие HTTP-запросы на порту 80.server_name your_domain.com;: Укажите доменное имя, для которого будет применяться эта конфигурация.location / { ... }: Этот блок определяет, как обрабатывать запросы к корневому пути (/).proxy_pass http://localhost:8080;: Самая важная директива. Она указывает Nginx перенаправлять все запросы, соответствующие этому блокуlocation, на указанный адрес внутреннего сервера.proxy_set_header: Эти директивы изменяют или добавляют заголовки к запросу, который передается на бэкенд-сервер:Host $host;: Передает оригинальный заголовок Host от клиента.X-Real-IP $remote_addr;: Передает реальный IP-адрес клиента.X-Forwarded-For $proxy_add_x_forwarded_for;: Добавляет IP-адрес клиента в список проксирующих серверов (полезно, если есть несколько прокси).X-Forwarded-Proto $scheme;: Передает оригинальную схему запроса (http или https), что важно, если SSL-терминирование происходит на Nginx.
Шаг 3: Активация Конфигурации и Перезапуск Nginx
Чтобы активировать новую конфигурацию, создайте символическую ссылку из sites-available в sites-enabled:
sudo ln -s /etc/nginx/sites-available/reverse-proxy.conf /etc/nginx/sites-enabled/Перед перезапуском Nginx всегда проверяйте конфигурацию на синтаксические ошибки:
sudo nginx -tЕсли команда сообщает, что синтаксис в порядке (syntax is ok и test is successful), можно перезапустить Nginx для применения изменений:
sudo systemctl restart nginxШаг 4: Настройка SSL/TLS (HTTPS)
Для обеспечения безопасного соединения настоятельно рекомендуется использовать HTTPS. Самый простой способ получить и настроить бесплатные SSL-сертификаты от Let's Encrypt — это использовать инструмент Certbot.
Сначала установите Certbot и его плагин для Nginx:
sudo apt install certbot python3-certbot-nginxЗатем запустите Certbot для вашего домена (замените your_domain.com):
sudo certbot --nginx -d your_domain.com -d www.your_domain.comCertbot автоматически изменит вашу конфигурацию Nginx для поддержки HTTPS, добавив необходимые директивы для SSL и настроив перенаправление с HTTP на HTTPS. Ваша конфигурация в /etc/nginx/sites-available/reverse-proxy.conf будет выглядеть примерно так:
server {
    server_name your_domain.com www.your_domain.com;

    location / {
        proxy_pass http://localhost:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }

    listen [::]:443 ssl ipv6only=on; # managed by Certbot
    listen 443 ssl; # managed by Certbot
    ssl_certificate /etc/letsencrypt/live/your_domain.com/fullchain.pem; # managed by Certbot
    ssl_certificate_key /etc/letsencrypt/live/your_domain.com/privkey.pem; # managed by Certbot
    include /etc/letsencrypt/options-ssl-nginx.conf; # managed by Certbot
    ssl_dhparam /etc/letsencrypt/ssl-dhparams.pem; # managed by Certbot
}

server {
    if ($host = www.your_domain.com) {
        return 301 https://$host$request_uri;
    } # managed by Certbot

    if ($host = your_domain.com) {
        return 301 https://$host$request_uri;
    } # managed by Certbot

    listen 80;
    listen [::]:80;
    server_name your_domain.com www.your_domain.com;
    return 404; # managed by Certbot
}
Certbot также настроит автоматическое обновление сертификатов.
Шаг 5: Тестирование
Откройте ваш домен (http://your_domain.com, который должен автоматически перенаправить на https://your_domain.com) в браузере. Если все настроено правильно, вы должны увидеть контент вашего бэкенд-приложения, работающего на http://localhost:8080.
Проверьте логи Nginx (/var/log/nginx/access.log и /var/log/nginx/error.log) на наличие ошибок или для отладки.
Продвинутые Возможности и Советы
Базовая настройка — это только начало. Обратные прокси, такие как Nginx, предлагают множество продвинутых функций:
Балансировка Нагрузки
Если у вас несколько экземпляров бэкенд-приложения, Nginx может распределять запросы между ними. Для этого используется директива upstream:
upstream my_backend {
    server backend1.example.com;
    server backend2.example.com weight=5; # этому серверу будет идти больше трафика
    server 192.168.0.1:8081;
}

server {
    # ...
    location / {
        proxy_pass http://my_backend;
        # ...
    }
}
Nginx поддерживает различные методы балансировки (round-robin, least_conn, ip_hash).
Кэширование
Nginx может кэшировать ответы от бэкенд-серверов, чтобы уменьшить нагрузку на них и ускорить ответы для клиентов. Настройка кэширования включает директивы proxy_cache_path и proxy_cache.
Заголовки Безопасности
Рекомендуется добавлять заголовки безопасности на уровне обратного прокси, такие как Strict-Transport-Security, X-Content-Type-Options, X-Frame-Options, чтобы защитить ваше приложение от распространенных веб-уязвимостей.
Интеграция с Docker
В контейнеризированных средах Nginx часто используется для маршрутизации трафика к различным Docker-контейнерам. Вы можете указать имена контейнеров (если они находятся в одной Docker-сети) в директиве proxy_pass, например, proxy_pass http://my_app_container:3000;. Traefik особенно удобен для таких сценариев благодаря автоматическому обнаружению сервисов.
Ниже представлена таблица с некоторыми ключевыми директивами Nginx, используемыми при настройке обратного прокси:
| Директива | Описание | Пример использования |
|---|---|---|
listen |
Указывает IP-адрес и порт, на котором сервер будет принимать запросы. | listen 80;listen 443 ssl; |
server_name |
Определяет имена хостов, для которых будет применяться данный блок server. |
server_name example.com www.example.com; |
location |
Задает конфигурацию для запросов, соответствующих определенному URI. | location /api/ { ... } |
proxy_pass |
Перенаправляет запрос на указанный проксируемый сервер или группу серверов (upstream). | proxy_pass http://localhost:3000; |
proxy_set_header |
Позволяет изменять или добавлять поля заголовка запроса, передаваемого проксируемому серверу. | proxy_set_header X-Real-IP $remote_addr; |
proxy_http_version |
Устанавливает версию протокола HTTP для проксирования (обычно 1.1). | proxy_http_version 1.1; |
proxy_buffering |
Включает или отключает буферизацию ответов от проксируемого сервера. | proxy_buffering on; |
upstream |
Определяет группу серверов для балансировки нагрузки. | upstream my_app { server app1:8080; server app2:8080; } |
Эта таблица дает представление об основных директивах, но конфигурация Nginx может быть гораздо сложнее и включать множество других опций для тонкой настройки.
Визуализация Концепции Обратного Прокси
Чтобы лучше понять структуру и преимущества обратного прокси, давай рассмотрим его компоненты и взаимосвязи с помощью ментальной карты. Эта карта иллюстрирует центральную роль обратного прокси и его основные функции в современной веб-архитектуре.
Эта ментальная карта показывает, как обратный прокси соединяет различные аспекты развертывания приложений, от базовых преимуществ до конкретных инструментов и сценариев использования в DevOps.
Видеоурок: Настройка Обратного Прокси
Для наглядности предлагаю посмотреть это видео, которое демонстрирует процесс настройки обратного прокси-сервера. Хотя детали могут отличаться в зависимости от конкретной операционной системы или версии программного обеспечения, основные принципы остаются теми же. В этом видео рассматривается создание обратного прокси для направления трафика на разные серверы.
Просмотр практического примера поможет тебе лучше усвоить материал и увидеть, как теоретические концепции применяются на деле. Обрати внимание на шаги конфигурации и то, как автор объясняет выбор тех или иных параметров.
Часто Задаваемые Вопросы (FAQ)
Что такое обратный прокси и чем он отличается от прямого прокси?
Обратный прокси принимает запросы от клиентов из интернета и направляет их на внутренние серверы в локальной сети. Он действует от имени серверов. Прямой прокси (forward proxy), наоборот, принимает запросы от клиентов из локальной сети и направляет их в интернет, действуя от имени клиентов (например, для обхода блокировок или фильтрации контента).
Обязательно ли использовать обратный прокси?
Для простых сайтов или приложений с одним сервером это может быть не обязательно. Однако для большинства производственных сред, особенно тех, где важны масштабируемость, безопасность и высокая доступность, использование обратного прокси является стандартной практикой и настоятельно рекомендуется.
Nginx или Apache: что лучше для обратного прокси?
Оба могут эффективно работать как обратные прокси. Nginx часто предпочитают за его высокую производительность, особенно при большом количестве одновременных соединений, и более низкое потребление ресурсов. Apache также надежен и имеет множество модулей, но его настройка для обратного прокси может быть немного сложнее. Выбор часто зависит от уже существующей инфраструктуры и опыта команды.
Как обратный прокси помогает с SSL/TLS сертификатами?
Обратный прокси может выполнять SSL/TLS-терминирование. Это означает, что он обрабатывает зашифрованные HTTPS-соединения от клиентов, расшифровывает их, а затем может передавать незашифрованные HTTP-запросы на внутренние серверы. Это упрощает управление SSL-сертификатами (они нужны только на прокси-сервере) и снижает нагрузку на бэкенд-серверы, которым не нужно заниматься шифрованием/дешифрованием.
Можно ли использовать обратный прокси с Docker-контейнерами?
Да, это очень распространенный сценарий. Обратный прокси (например, Nginx или Traefik) может работать в отдельном контейнере или на хост-машине и маршрутизировать трафик к различным приложениям, запущенным в Docker-контейнерах. Traefik особенно хорошо подходит для этого, так как он может автоматически обнаруживать контейнеры и настраивать маршрутизацию.
Рекомендуемые Запросы для Дальнейшего Изучения
- Как настроить балансировку нагрузки с помощью Nginx для нескольких серверов приложений?
- Подробное руководство по настройке SSL/TLS терминирования на Traefik в Docker-окружении.
- Сравнение производительности Nginx, HAProxy и Apache в качестве обратного прокси для высоконагруженных систем.
- Лучшие практики обеспечения безопасности при использовании обратного прокси-сервера.
Источники и Полезные Ссылки
Last updated May 7, 2025