
Desbloqueando la Fortaleza Digital: Una Revisión Exhaustiva de la Seguridad en Google Cloud
Explore las capas, herramientas y mejores prácticas para blindar sus activos en la nube de Google.
La seguridad en Google Cloud Platform (GCP) es un pilar fundamental para cualquier organización que confíe en sus servicios. No se trata de una simple casilla de verificación, sino de un ecosistema dinámico de tecnologías, políticas y responsabilidades compartidas diseñado para proteger su infraestructura, aplicaciones y datos más valiosos. Realizar una revisión detallada de la administración de la seguridad en GCP es esencial para garantizar que sus defensas estén correctamente configuradas, actualizadas y alineadas con las mejores prácticas y los requisitos de cumplimiento normativo.
Puntos Clave de la Seguridad en GCP
- Modelo de Responsabilidad Compartida: Google asegura la infraestructura de la nube ("seguridad *de* la nube"), mientras que usted es responsable de proteger lo que despliega en ella ("seguridad *en* la nube"), incluyendo datos, configuraciones y controles de acceso.
- Defensa en Profundidad: GCP ofrece múltiples capas de seguridad, desde la protección física de los centros de datos hasta herramientas avanzadas de gestión de identidades, cifrado y detección de amenazas.
- Revisión y Auditoría Constantes: La seguridad efectiva requiere una vigilancia continua. GCP proporciona herramientas para auditorías, monitoreo y revisiones periódicas, complementadas por rigurosas verificaciones independientes que Google realiza sobre sus propios controles.
Comprendiendo el Modelo de Responsabilidad Compartida
Una Alianza Estratégica para la Seguridad
El concepto central de la seguridad en GCP es el modelo de responsabilidad compartida. Es crucial entender esta división para administrar eficazmente la seguridad. Google invierte masivamente en proteger su infraestructura global, abarcando hardware, software, redes y las instalaciones físicas que ejecutan los servicios de Google Cloud. Esto incluye:
- Seguridad física de los centros de datos.
- Protección de la red troncal de Google.
- Seguridad del hipervisor y del sistema operativo base.
- Mitigación de ataques a nivel de infraestructura (como DDoS).
Por otro lado, usted, como cliente, es responsable de la seguridad de los elementos que implementa y gestiona dentro de GCP. Esto incluye:
- Configuración de controles de red (firewalls, VPCs).
- Administración de identidades y accesos (IAM) para sus usuarios y aplicaciones.
- Seguridad de los datos (clasificación, cifrado a nivel de aplicación, gestión de claves si utiliza BYOK/HYOK).
- Seguridad del sistema operativo invitado, parches y actualizaciones.
- Configuración segura de las aplicaciones y servicios que despliega.
- Monitoreo y respuesta a incidentes a nivel de cliente.
Una revisión de seguridad efectiva debe evaluar ambos lados de esta ecuación, asegurando que las configuraciones bajo su control estén optimizadas y que esté aprovechando al máximo las protecciones proporcionadas por Google.
Pilares Fundamentales de la Seguridad en GCP
GCP estructura su oferta de seguridad en torno a varios pilares clave, diseñados para ofrecer una protección integral.
Infraestructura Segura y Cumplimiento
La Base Física y Operativa
Google opera centros de datos de última generación con múltiples capas de seguridad física (biometría, vigilancia, acceso restringido). La infraestructura de red está diseñada para ser resiliente y segura. Google se somete a rigurosas auditorías independientes para verificar sus controles de seguridad, privacidad y cumplimiento. Certificaciones clave como ISO 27001, ISO 27017 (específica para la nube), SOC 1/2/3, y el cumplimiento con normativas como GDPR e HIPAA demuestran el compromiso de Google con los más altos estándares.
Seguridad de Datos: Cifrado y Prevención de Pérdidas
Protegiendo su Activo Más Valioso
La protección de datos es primordial. GCP implementa el cifrado por defecto para los datos en tránsito (entre usted y Google, y entre centros de datos de Google) y en reposo. Además, ofrece opciones avanzadas:
- Cloud Key Management Service (Cloud KMS): Para gestionar claves de cifrado.
- Customer-Managed Encryption Keys (CMEK): Le permite controlar las claves utilizadas para cifrar datos en reposo en servicios de GCP.
- Customer-Supplied Encryption Keys (CSEK): Le permite proporcionar sus propias claves para cifrar datos en Google Cloud Storage y Compute Engine.
- Bring Your Own Key (BYOK) / Hold Your Own Key (HYOK): Opciones para importar o mantener sus propias claves fuera de Google Cloud.
- Cloud Data Loss Prevention (DLP): Una API para descubrir, clasificar y proteger datos sensibles dentro de GCP, ayudando a prevenir la exposición accidental.
Una revisión debe verificar que las estrategias de cifrado y DLP adecuadas estén implementadas según la sensibilidad de los datos.
Gestión de Identidad y Acceso (IAM)
Controlando Quién Accede a Qué
IAM es el núcleo del control de acceso en GCP. Permite definir roles y permisos detallados para usuarios, grupos y cuentas de servicio, aplicando el principio de mínimo privilegio. Las características clave incluyen:
- Roles Predefinidos y Personalizados: Granularidad para asignar permisos específicos.
- Políticas de IAM: Definen quién (miembro) tiene qué acceso (rol) a qué recurso.
- Autenticación Multifactor (MFA): Altamente recomendada para todas las cuentas, especialmente las privilegiadas.
- Identity Platform / Cloud Identity: Para gestionar identidades de usuarios y aplicaciones.
- Inicio de Sesión Único (SSO): Integración con proveedores de identidad externos.
Revisar las políticas de IAM regularmente es crucial para evitar la escalada de privilegios y asegurar que solo las entidades autorizadas tengan acceso a los recursos necesarios.
Seguridad de Red
Definiendo el Perímetro Virtual
GCP ofrece herramientas robustas para segmentar y proteger redes:
- Virtual Private Cloud (VPC): Redes privadas y aisladas dentro de la infraestructura de Google.
- Reglas de Firewall de VPC: Controlan el tráfico entrante y saliente a nivel de instancia.
- Cloud Armor: Protección contra ataques DDoS y de aplicaciones web (WAF).
- Private Google Access / VPC Service Controls: Permiten restringir el acceso a APIs de Google y mitigar riesgos de exfiltración de datos.
La configuración de la red debe ser revisada para asegurar el aislamiento adecuado y la aplicación de políticas de tráfico restrictivas.
Desarrollo y Operaciones Seguras
Integrando la Seguridad en el Ciclo de Vida
Google aplica prácticas de desarrollo seguro internamente, incluyendo revisiones de código, modelado de amenazas y pruebas de penetración intensivas (manuales, automatizadas y ejercicios de "Red Team"). Para los clientes, GCP ofrece herramientas como:
- Security Command Center (SCC): Un panel centralizado para visibilidad de activos, detección de amenazas y gestión de cumplimiento.
- Cloud Audit Logs: Registros detallados de actividad administrativa y acceso a datos.
- Google SecOps (anteriormente Chronicle Security Operations): Plataforma basada en IA para detección, investigación y respuesta a amenazas (SIEM/SOAR).
- Web Security Scanner: Identifica vulnerabilidades en aplicaciones web de App Engine, GKE y Compute Engine.
Realizando una Revisión de Seguridad en GCP
Una revisión sistemática de la seguridad en GCP debe ser un proceso continuo, no un evento único. Implica evaluar configuraciones, analizar logs, verificar el cumplimiento y probar las defensas.
Áreas Clave de Evaluación
- Configuraciones de IAM: ¿Se aplica el mínimo privilegio? ¿Está MFA habilitado? ¿Se auditan los roles y permisos regularmente? ¿Se gestionan adecuadamente las claves de las cuentas de servicio?
- Configuraciones de Red: ¿Están las reglas de firewall correctamente definidas? ¿Se utiliza la segmentación de red (VPC)? ¿Se protege contra DDoS y ataques web?
- Gestión de Datos: ¿Están los datos sensibles clasificados y cifrados adecuadamente? ¿Se gestionan las claves de forma segura? ¿Se utilizan herramientas como DLP?
- Registro y Monitoreo: ¿Están habilitados los logs necesarios (Audit Logs, VPC Flow Logs)? ¿Se centralizan y analizan los logs (p.ej., con Google SecOps)? ¿Existen alertas configuradas para eventos sospechosos?
- Seguridad de Cargas de Trabajo: ¿Están los sistemas operativos parcheados? ¿Se escanean las imágenes de contenedores? ¿Están las aplicaciones configuradas de forma segura?
- Plan de Respuesta a Incidentes: ¿Existe un plan definido? ¿Se ha probado? ¿Están claros los procedimientos de contención, erradicación y recuperación?
- Cumplimiento Normativo: ¿Cumplen las configuraciones con los requisitos de GDPR, HIPAA, PCI DSS u otros estándares aplicables?
Herramientas para la Revisión
GCP y el ecosistema de socios proporcionan una amplia gama de herramientas para facilitar las revisiones de seguridad.
Evaluación de la Madurez de Seguridad en GCP
El siguiente gráfico ofrece una visión cualitativa de la madurez percibida de diferentes áreas de seguridad dentro de GCP, basada en las capacidades nativas y las mejores prácticas recomendadas. Una puntuación más alta indica una mayor robustez y disponibilidad de controles avanzados. Es importante recordar que la efectividad real depende de la correcta implementación y configuración por parte del usuario.
Mapa Mental de la Revisión de Seguridad en GCP
Este mapa mental visualiza los componentes interconectados que forman parte de una revisión exhaustiva de la seguridad en Google Cloud Platform, desde los fundamentos hasta las operaciones continuas.
(Infraestructura, Red Global, Hipervisor)"] ["Cliente: Seguridad EN la nube
(Datos, IAM, Red VPC, Aplicaciones)"] ["Pilares de Seguridad"] ["Infraestructura Segura
(Centros de Datos, Cumplimiento ISO/SOC)"] ["Seguridad de Datos
(Cifrado Reposo/Tránsito, DLP, KMS, BYOK)"] ["Gestión de Identidad (IAM)
(Roles, Permisos, MFA, SSO)"] ["Seguridad de Red
(VPC, Firewall, Cloud Armor)"] ["Operaciones Seguras
(SCC, SecOps, Logs, Escaneo Vulns)"] ["Proceso de Revisión"] ["Evaluación de Riesgos"] ["Auditorías y Pruebas
(Pen Testing, Revisiones Externas)"] ["Monitoreo Continuo
(Alertas, Análisis de Logs)"] ["Revisión de Configuraciones
(IAM, Red, Datos, Cargas de Trabajo)"] ["Plan de Respuesta a Incidentes"] ["Herramientas Clave"] ["Nativas GCP
(SCC, IAM, Audit Logs, SecOps, DLP, KMS)"] ["Terceros
(Check Point CloudGuard, Palo Alto Prisma Cloud)"] ["Mejores Prácticas"] ["Mínimo Privilegio"] ["MFA Obligatorio"] ["Revisiones Periódicas"] ["Cifrado Exhaustivo"] ["Segmentación de Red"]
Herramientas y Servicios Clave para la Administración y Revisión
GCP ofrece un conjunto robusto de herramientas nativas, y el ecosistema de socios proporciona soluciones complementarias.
La siguiente tabla resume algunas de las herramientas más importantes que puede utilizar durante una revisión de seguridad en GCP:
| Herramienta/Servicio | Función Principal | Aplicación en la Revisión |
|---|---|---|
| Security Command Center (SCC) | Visibilidad centralizada de seguridad, amenazas y cumplimiento. | Panel principal para iniciar revisiones, verificar hallazgos de seguridad, monitorizar postura de cumplimiento. |
| Identity and Access Management (IAM) | Gestión de permisos y accesos. | Auditar roles, permisos, membresías de grupos, uso de cuentas de servicio, políticas de MFA. |
| Cloud Audit Logs | Registro de actividades administrativas y acceso a datos. | Investigar incidentes pasados, rastrear cambios en la configuración, monitorizar accesos a datos sensibles. |
| Google SecOps | Detección, investigación y respuesta a amenazas (SIEM/SOAR). | Análisis proactivo de logs, correlación de eventos, automatización de respuestas, caza de amenazas. |
| Cloud Data Loss Prevention (DLP) | Descubrimiento y clasificación de datos sensibles. | Verificar que los datos sensibles estén identificados y protegidos según las políticas. |
| Cloud Key Management Service (KMS) | Gestión de claves de cifrado. | Revisar políticas de rotación de claves, uso de CMEK/CSEK, seguridad del material de clave. |
| Virtual Private Cloud (VPC) Network / Firewall Rules | Definición de redes y control de tráfico. | Auditar reglas de firewall, segmentación de red, configuraciones de peering/VPN. |
| Cloud Armor | Protección DDoS y WAF. | Revisar políticas de seguridad, efectividad contra ataques comunes. |
| Herramientas de Terceros (ej. Check Point CloudGuard, Palo Alto Prisma Cloud) | Gestión de postura de seguridad multi-nube, cumplimiento avanzado, protección adicional. | Complementar las herramientas nativas, obtener una visión consolidada en entornos híbridos/multi-nube. |
Mejores Prácticas para la Administración y Revisión de Seguridad
Para mantener una postura de seguridad sólida en GCP, siga estas mejores prácticas:
- Implementar el Principio de Mínimo Privilegio: Otorgue solo los permisos estrictamente necesarios para cada usuario o servicio. Revise los permisos regularmente.
- Exigir Autenticación Multifactor (MFA): Habilite MFA para todas las cuentas, sin excepción para las cuentas con privilegios elevados.
- Realizar Revisiones y Auditorías Periódicas: Programe revisiones regulares de configuraciones de IAM, reglas de firewall, políticas de cifrado y logs de auditoría.
- Utilizar Cifrado de Forma Exhaustiva: Asegúrese de que los datos sensibles estén cifrados tanto en reposo como en tránsito, utilizando las opciones de gestión de claves adecuadas.
- Segmentar la Red: Use VPCs y reglas de firewall para aislar cargas de trabajo y limitar la superficie de ataque.
- Proteger las Cargas de Trabajo: Mantenga los sistemas operativos y aplicaciones parcheados, utilice escáneres de vulnerabilidades y configure de forma segura los servicios.
- Aprovechar las Herramientas de Seguridad de GCP: Utilice activamente Security Command Center, Cloud Audit Logs, DLP y otras herramientas nativas.
- Establecer y Probar un Plan de Respuesta a Incidentes: Tenga procedimientos claros y practíquelos para estar preparado ante una brecha de seguridad.
- Monitoreo Continuo: Implemente un monitoreo robusto y alertas para detectar actividades anómalas rápidamente.
- Realizar Pruebas de Penetración: Contrate a expertos o utilice sus propios equipos para simular ataques y descubrir debilidades antes que los atacantes.
Visualizando la Infraestructura Física
Aunque la nube es virtual, se sustenta en una vasta infraestructura física. Google invierte fuertemente en la seguridad de sus centros de datos globales. Estas instalaciones son la primera línea de defensa y comprenden múltiples capas de seguridad física, redundancia energética y de red, y operaciones monitoreadas 24/7. Comprender la robustez de esta infraestructura subyacente es parte de confiar en la seguridad *de* la nube proporcionada por Google.
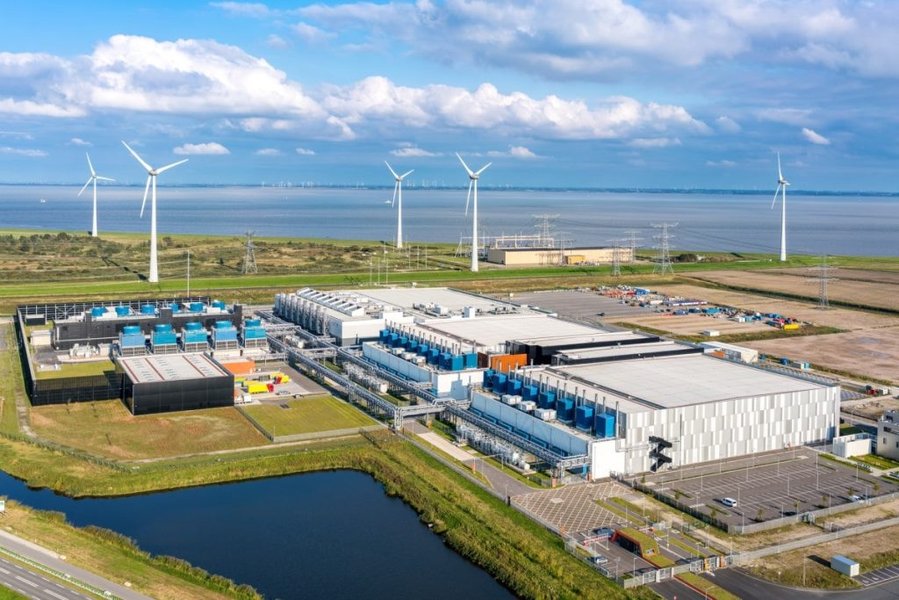
Centro de Datos de Google Cloud en Eemshaven, Países Bajos. Un ejemplo de la infraestructura física segura que soporta GCP.
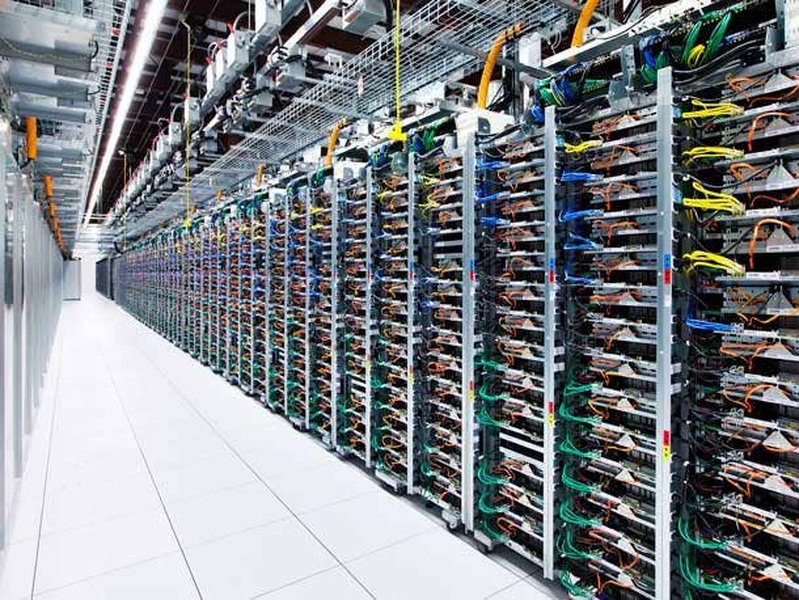
Vista interior que ilustra la escala y organización dentro de un centro de datos de Google.
Profundizando en las Herramientas de Seguridad de GCP
Para obtener una visión más práctica de las herramientas disponibles y cómo se integran para proteger su entorno en Google Cloud, el siguiente video ofrece una introducción al Security Command Center y otros servicios de seguridad clave. Muestra cómo estas herramientas proporcionan visibilidad y control para administrar la postura de seguridad de manera efectiva.
Video introductorio sobre los servicios de seguridad de GCP, incluyendo el Security Command Center.
Preguntas Frecuentes (FAQ) sobre la Revisión de Seguridad en GCP
¿Con qué frecuencia debo realizar una revisión de seguridad en GCP? ▼
La frecuencia depende de la complejidad de su entorno, los requisitos de cumplimiento y el ritmo de cambio. Sin embargo, se recomienda realizar revisiones importantes al menos trimestralmente o semestralmente. El monitoreo de configuraciones críticas y alertas debe ser continuo. Las revisiones de IAM y reglas de firewall podrían necesitar una frecuencia mayor.
¿Qué es Security Command Center (SCC) y cómo ayuda en la revisión? ▼
Security Command Center (SCC) es la plataforma centralizada de gestión de riesgos y seguridad de GCP. Ayuda en la revisión al proporcionar visibilidad sobre sus activos en la nube, identificar configuraciones erróneas, detectar amenazas, gestionar vulnerabilidades y monitorear el cumplimiento normativo. Consolida hallazgos de varios servicios de seguridad de GCP, facilitando una visión integral.
¿Es suficiente confiar en las herramientas de seguridad nativas de GCP? ▼
Las herramientas nativas de GCP son robustas y cubren una amplia gama de necesidades de seguridad. Para muchas organizaciones, son suficientes si se configuran y utilizan correctamente. Sin embargo, en entornos complejos, multi-nube, o con requisitos de cumplimiento muy específicos, las herramientas de terceros (como las de Check Point o Palo Alto Networks) pueden ofrecer capacidades adicionales, gestión centralizada multi-nube o funcionalidades especializadas que complementan la oferta nativa.
¿Qué implica una prueba de penetración (pen test) en GCP? ▼
Una prueba de penetración en GCP implica simular ataques cibernéticos contra sus aplicaciones e infraestructura alojadas en GCP para identificar vulnerabilidades explotables. Google permite realizar pruebas de penetración bajo ciertas condiciones y previa notificación. Estas pruebas evalúan la efectividad de sus controles de seguridad (configuraciones de red, seguridad de aplicaciones, IAM) en lugar de la infraestructura subyacente de Google (que Google prueba internamente). Es una parte importante de una revisión de seguridad exhaustiva.
Referencias
- Descripción general de la seguridad en Google - Google Cloud
- ¿Qué es la seguridad en la nube? | Google Cloud
-
Cómo protege Google la seguridad y la privacidad de tu organización - Ayuda de Administrador de Google Workspace
- Las 7 mejores prácticas de seguridad de Google Cloud Platform - Check Point Software
- Seguridad de Google Cloud Platform - Thales
-
Preguntas frecuentes sobre la seguridad de Cloud - Ayuda de Google Cloud Platform Console
Recomendaciones Adicionales
Last updated April 11, 2025