
Blindare il Tuo Login PHP/SQLite: Strategie Avanzate Contro le Minacce Moderne
Scopri come trasformare una buona procedura di autenticazione in una fortezza digitale, implementando misure di sicurezza di livello superiore.
La procedura di autenticazione con PHP e SQLite che hai indicato rappresenta già un buon punto di partenza, integrando pratiche fondamentali come l'uso di PDO, prepared statements e l'hashing delle password. Tuttavia, nel panorama delle minacce informatiche in continua evoluzione, è cruciale elevare ulteriormente il livello di sicurezza. Questo approfondimento ti guiderà attraverso passaggi specifici e concreti per rafforzare ogni aspetto del tuo sistema di login, rendendolo significativamente più resiliente contro attacchi sofisticati.
Punti Chiave per una Sicurezza Invalicabile
- Protezione Assoluta del File Database SQLite: Isolare e rendere inaccessibile il file del database è il primo baluardo contro accessi non autorizzati diretti.
- Password Fortificate con Hashing Moderno e Policy Rigorose: Implementare algoritmi di hashing all'avanguardia e regole stringenti sulla complessità delle password.
- Architettura di Sessione Blindata e Difesa Proattiva: Adottare meccanismi robusti per la gestione delle sessioni e la prevenzione di attacchi comuni come SQL Injection, XSS e CSRF.
Strategie Dettagliate per Massimizzare la Sicurezza
1. Fortificazione del Database SQLite
La natura basata su file di SQLite richiede attenzioni particolari per la sua protezione. La sicurezza del file del database è fondamentale, poiché SQLite non implementa nativamente meccanismi di autenticazione utente/password a livello di database come altri RDBMS.
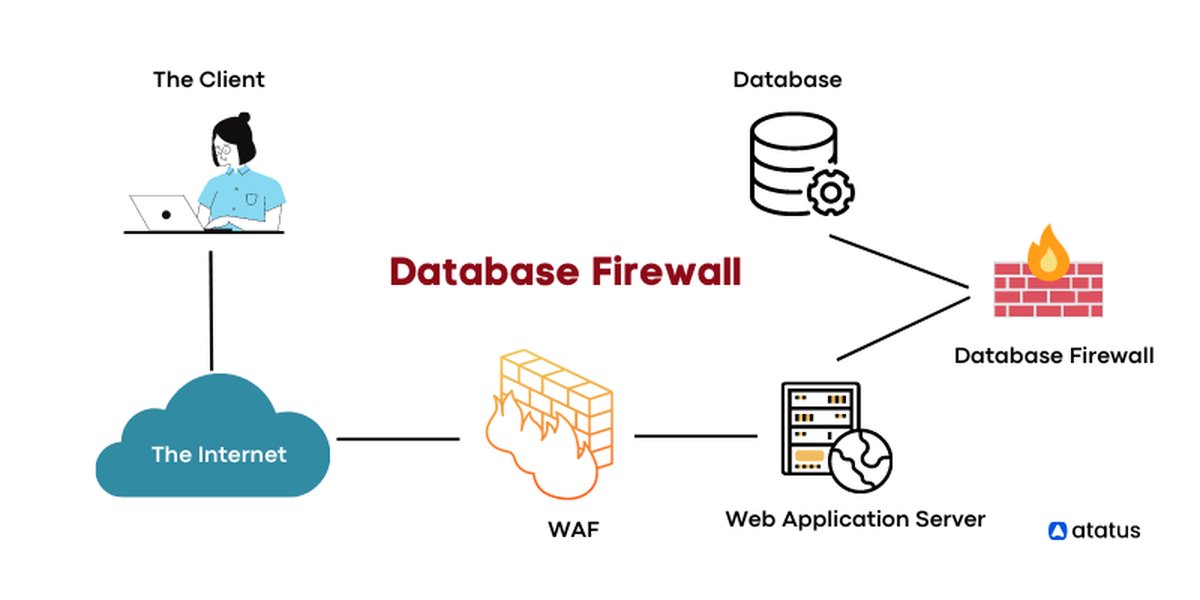
Illustrazione concettuale di barriere protettive per la sicurezza del database.
Spostamento del File del Database
Il file del database (es. utenti_database.sqlite) non deve mai risiedere all'interno della root web pubblica (come public_html, www, o htdocs). Spostalo in una directory superiore, inaccessibile direttamente via browser. Ad esempio, se la tua web root è /var/www/html, potresti collocare il database in /var/www/data o /srv/sqlite_db.
Blocco dell'Accesso Diretto tramite Server Web
Anche se il file è fuori dalla web root, è una buona pratica configurare il server web per negare esplicitamente l'accesso a file con estensione .sqlite, .db, o qualsiasi estensione tu scelga per il tuo database, qualora per errore finissero in una directory accessibile.
Per server Apache, puoi aggiungere al file .htaccess (nella root del sito o in directory specifiche) le seguenti direttive:
<Files ~ "\.(sqlite|db|db3)$">
  Order allow,deny
  Deny from all
</Files>
Per Nginx, una regola simile nel file di configurazione del server block potrebbe essere:
location ~* \.(sqlite|db|db3)$ {
  deny all;
  return 404;
}
Permessi del Filesystem Restrittivi
Assicurati che i permessi del filesystem sul file del database siano i più restrittivi possibile. Idealmente, solo l'utente con cui il server web esegue gli script PHP (es. www-data) dovrebbe avere i permessi di lettura e scrittura. Altri utenti del sistema non dovrebbero avere accesso. Puoi impostare i permessi con comandi come:
chmod 600 /percorso/al/tuo/database.sqlite
chown www-data:www-data /percorso/al/tuo/database.sqlite # Sostituisci www-data con l'utente corretto
2. Gestione Avanzata delle Password
Le password sono la prima linea di difesa per gli account utente. È cruciale utilizzare algoritmi di hashing moderni e imporre policy di complessità.
Algoritmi di Hashing Robusti
L'articolo originale utilizza correttamente password_hash() con PASSWORD_DEFAULT. Attualmente, questo di solito corrisponde a Bcrypt. Se il tuo ambiente PHP è versione 7.3 o superiore e supporta Argon2, è consigliabile specificare PASSWORD_ARGON2ID, in quanto offre una maggiore resistenza agli attacchi basati su GPU:
// Per creare l'hash
$opzioni = ['cost' => 12]; // Per Bcrypt, o parametri specifici per Argon2id
$password_hash = password_hash($password_chiaro, PASSWORD_ARGON2ID, $opzioni); // O PASSWORD_DEFAULT

// Per verificare
if (password_verify($password_inserita, $hash_dal_db)) {
    // Password corretta
    // Verifica se l'hash necessita di essere aggiornato (es. se PASSWORD_DEFAULT è cambiato)
    if (password_needs_rehash($hash_dal_db, PASSWORD_ARGON2ID, $opzioni)) {
        $nuovo_hash = password_hash($password_inserita, PASSWORD_ARGON2ID, $opzioni);
        // Aggiorna l'hash nel database per questo utente
    }
}
Utilizza password_needs_rehash() per aggiornare gli hash delle password degli utenti al loro successivo login, qualora l'algoritmo di default o i parametri di costo cambiassero.
Politica di Complessità delle Password
Durante la registrazione, implementa controlli server-side per assicurare che le password rispettino criteri di robustezza:
- Lunghezza minima (es. 12 caratteri).
- Presenza di caratteri maiuscoli e minuscoli.
- Presenza di numeri.
- Presenza di simboli speciali (es. !@#$%^&*).
3. Pratiche di Codifica Sicura e Prevenzione delle Iniezioni
Configurazione Sicura di PDO
L'uso di PDO con prepared statements è eccellente. Rafforzalo disabilitando l'emulazione dei prepared statements per assicurarti che vengano usati i prepared statements nativi del database, offrendo una protezione più solida contro SQL injection:
$pdo = new PDO('sqlite:/percorso/al/tuo/database.sqlite');
$pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);
$pdo->setAttribute(PDO::ATTR_EMULATE_PREPARES, false); // Cruciale per la sicurezza
Assicurati che tutte le query che includono input dell'utente utilizzino prepared statements, senza eccezioni.
Prevenzione Cross-Site Scripting (XSS)
Ogni volta che visualizzi dati provenienti dall'utente o dal database nell'HTML, sanitizzali rigorosamente usando htmlspecialchars(). Questo converte caratteri speciali come <, >, ", ' nelle rispettive entità HTML, prevenendo l'iniezione di script dannosi.
<p>Benvenuto, <?php echo htmlspecialchars($nome_utente, ENT_QUOTES, 'UTF-8'); ?>!</p>
Prevenzione Cross-Site Request Forgery (CSRF)
Proteggi tutte le azioni che modificano lo stato (login, registrazione, cambio password, logout, etc.) con token CSRF.
- Quando un form viene visualizzato, genera un token unico e casuale, salvalo nella sessione dell'utente e includilo come campo nascosto nel form.
- Quando il form viene inviato, verifica che il token inviato corrisponda a quello memorizzato nella sessione.
// Generazione del token (all'inizio della sessione o visualizzazione form)
if (empty($_SESSION['csrf_token'])) {
    $_SESSION['csrf_token'] = bin2hex(random_bytes(32));
}

// Nel form:
// <input type="hidden" name="csrf_token" value="<?php echo htmlspecialchars($_SESSION['csrf_token']); ?>">

// Nello script che processa il form:
if (!isset($_POST['csrf_token']) || !hash_equals($_SESSION['csrf_token'], $_POST['csrf_token'])) {
    // Errore: token CSRF non valido o mancante. Interrompi l'operazione.
    die('Richiesta non valida (CSRF token mismatch)');
}
4. Gestione Sicura delle Sessioni PHP
La sicurezza delle sessioni è un pilastro della protezione dell'identità online.
Configurazione dei Cookie di Sessione
Prima di chiamare session_start(), configura i parametri dei cookie di sessione per una maggiore sicurezza:
session_set_cookie_params([
    'lifetime' => 0, // Scade alla chiusura del browser
    'path' => '/',
    'domain' => $_SERVER['HTTP_HOST'], // O il tuo dominio specifico
    'secure' => true,  // Invia cookie solo su HTTPS
    'httponly' => true, // Impedisce accesso JavaScript al cookie
    'samesite' => 'Strict' // Previene invio cookie con richieste cross-site
]);
session_start();
L'opzione 'secure' => true è fondamentale e richiede che il tuo sito sia servito interamente tramite HTTPS.
Rigenerazione dell'ID di Sessione
Dopo un login o logout riuscito, o qualsiasi cambio di livello di privilegio, rigenera sempre l'ID di sessione per prevenire attacchi di session fixation:
session_regenerate_id(true); // true distrugge la vecchia sessione
Timeout della Sessione
Implementa un meccanismo di timeout per le sessioni inattive. Puoi impostare session.gc_maxlifetime nel php.ini e controllare l'attività dell'utente per invalidare la sessione dopo un certo periodo di inattività.
5. Mitigazione di Attacchi a Forza Bruta e Automatizzati
Limitazione dei Tentativi di Login (Rate Limiting)
Implementa un sistema per tracciare i tentativi di login falliti per un dato username o indirizzo IP. Dopo un certo numero di fallimenti (es. 5 tentativi in 15 minuti), blocca temporaneamente ulteriori tentativi da quell'origine o per quell'account. Questo può essere fatto memorizzando i tentativi in sessione, nel database, o in un sistema di caching come Redis.
Utilizzo di CAPTCHA
Dopo un numero ridotto di tentativi falliti, o in modo permanente sul form di login e registrazione, considera l'introduzione di un sistema CAPTCHA (come reCAPTCHA di Google) per distinguere gli utenti umani dai bot.
Visualizzazione Comparativa della Sicurezza
Il seguente grafico radar illustra il miglioramento potenziale applicando le misure di sicurezza discusse, confrontando un'ipotetica implementazione di base con una rafforzata. I valori sono indicativi e servono a visualizzare l'impatto delle strategie adottate su diverse aree della sicurezza.
Questo grafico evidenzia come un approccio proattivo e multilivello possa significativamente elevare la postura di sicurezza del sistema di autenticazione.
Mappa Concettuale della Sicurezza PHP/SQLite
Per comprendere meglio come le diverse misure di sicurezza si interconnettono per proteggere il tuo sistema di login, ecco una mappa concettuale che illustra le principali aree di intervento e le loro relazioni.
Questa mappa visualizza l'approccio olistico necessario per costruire un sistema di autenticazione veramente sicuro.
6. Sicurezza a Livello di Server e Ambiente
La sicurezza del server sottostante è cruciale per la protezione dell'applicazione.
Utilizzo Esclusivo di HTTPS
Tutte le comunicazioni tra il client e il server devono avvenire tramite HTTPS per crittografare i dati in transito, incluse le credenziali di login. Configura il tuo server per reindirizzare automaticamente tutte le richieste HTTP a HTTPS.
Aggiornamenti Software Regolari
Mantieni aggiornati PHP, la libreria SQLite, il server web (Apache, Nginx) e il sistema operativo del server. Gli aggiornamenti spesso includono patch per vulnerabilità di sicurezza note.
Gestione degli Errori
Configura PHP per non mostrare errori dettagliati agli utenti in produzione (display_errors = Off nel php.ini). Logga invece gli errori su file (log_errors = On) in una posizione sicura, accessibile solo agli amministratori. Fornisci messaggi di errore generici agli utenti (es. "Credenziali non valide" invece di "Utente non trovato" o "Password errata").
7. Funzionalità Aggiuntive di Sicurezza (Consigliate)
Autenticazione a Due Fattori (2FA)
Per un livello di sicurezza superiore, considera l'implementazione dell'autenticazione a due fattori. Questo richiede agli utenti di fornire una seconda forma di verifica (es. un codice da un'app authenticator o via SMS) oltre alla loro password.
Reset Password Sicuro
Se implementi una funzionalità di reset password, assicurati che sia sicura:
- Utilizza token monouso, con scadenza temporale breve (es. 15-30 minuti).
- Invia il link di reset all'indirizzo email registrato dell'utente.
- Invalida il token dopo l'uso o la scadenza.
Video: Comprendere le Vulnerabilità di SQLite
Il seguente video (in inglese) illustra alcune potenziali vulnerabilità legate a SQLite se non gestito correttamente, sottolineando l'importanza delle misure di protezione del file del database e dell'uso di query sicure. Anche se il contesto specifico può variare, i principi di cautela sono universalmente validi.
Video "Using SQLite Vulnerabilities to Exploit a Password Stealer" da Check Point Research.
Questo serve come monito sull'importanza di non sottovalutare la sicurezza, anche con database apparentemente semplici come SQLite. La protezione del file database e l'uso corretto di API sicure come PDO sono fondamentali.
Tabella Riepilogativa: Parametri Cookie di Sessione Sicuri
La corretta configurazione dei cookie di sessione è vitale. La tabella seguente riassume i parametri raccomandati e il loro scopo, da impostare tramite session_set_cookie_params() prima di session_start().
| Parametro | Valore Raccomandato | Scopo della Sicurezza |
|---|---|---|
lifetime |
0 (o un valore breve specifico) |
Il cookie scade alla chiusura del browser (se 0) o dopo un tempo definito, riducendo la finestra di opportunità per il furto di sessione. |
path |
/ |
Rende il cookie disponibile per l'intero dominio. |
domain |
$_SERVER['HTTP_HOST'] (o dominio specifico) |
Limita il cookie al dominio corrente, prevenendo l'invio a sottodomini non pertinenti se non necessario. |
secure |
true |
Assicura che il cookie sia trasmesso solo su connessioni HTTPS, proteggendolo da intercettazioni su HTTP. Richiede HTTPS attivo. |
httponly |
true |
Impedisce l'accesso al cookie tramite JavaScript (API Document.cookie), mitigando attacchi XSS che tentano di rubare il cookie di sessione. |
samesite |
'Strict' (o 'Lax') |
Controlla se il cookie viene inviato con richieste cross-origin. 'Strict' previene l'invio del cookie con tutte le richieste cross-site, offrendo una forte protezione contro CSRF. 'Lax' è un compromesso meno restrittivo. |
Domande Frequenti (FAQ)
Perché è così importante spostare il file SQLite fuori dalla web root?
Se il file SQLite si trova in una directory accessibile dal web (es. public_html), un utente malintenzionato potrebbe tentare di scaricarlo direttamente se ne conosce o indovina il nome e il percorso, o se c'è una vulnerabilità di directory traversal. Questo darebbe accesso completo a tutti i dati, inclusi gli hash delle password. Spostarlo fuori dalla web root elimina questo rischio diretto.
PASSWORD_DEFAULT non è già abbastanza sicuro per l'hashing delle password?
PASSWORD_DEFAULT è una scelta solida perché PHP lo mantiene aggiornato con algoritmi considerati forti (attualmente Bcrypt). Tuttavia, se il tuo server supporta Argon2 (disponibile da PHP 7.2 per PASSWORD_ARGON2I e PHP 7.3 per PASSWORD_ARGON2ID), specificare PASSWORD_ARGON2ID è preferibile perché Argon2 è stato progettato per essere più resistente agli attacchi di cracking hardware moderni (GPU, ASIC) rispetto a Bcrypt. È importante anche utilizzare la funzione password_needs_rehash() per aggiornare gli hash se cambiano gli algoritmi o i parametri di costo.
Cosa significa $pdo->setAttribute(PDO::ATTR_EMULATE_PREPARES, false);?
Di default, alcuni driver PDO (come quello per MySQL) potrebbero "emulare" i prepared statements. Questo significa che PHP sostituisce i placeholder nella query SQL prima di inviarla al server database, invece di inviare la query template e i dati separatamente. Disabilitare l'emulazione (false) forza l'uso dei prepared statements nativi del database, che è generalmente considerato più sicuro contro SQL injection perché la query e i dati sono processati separatamente dal motore del database, prevenendo che i dati vengano interpretati come codice SQL.
Come funziona esattamente un token CSRF?
Un token CSRF (Cross-Site Request Forgery) è un valore unico e segreto generato dal server e associato alla sessione di un utente. Viene incorporato nei form HTML. Quando l'utente invia il form, il server verifica che il token inviato corrisponda a quello memorizzato per la sessione. Se un sito malevolo tenta di ingannare l'utente (già loggato sul tuo sito) a inviare una richiesta al tuo sito (es. tramite un form nascosto), il sito malevolo non conoscerà il token CSRF corretto, quindi la richiesta verrà rifiutata dal server. Questo previene modifiche di stato non autorizzate.
Letture Consigliate per Approfondimenti
- Come implementare l'autenticazione a due fattori in PHP con Google Authenticator?
- Quali sono le migliori pratiche per il logging di sicurezza in un'applicazione PHP?
- Come configurare Content Security Policy (CSP) per prevenire XSS in modo efficace?
- Strategie avanzate di protezione contro attacchi di session hijacking e fixation in PHP.
Riferimenti
Last updated May 8, 2025