
ปลดล็อกการควบคุม USB ใน Sophos Central: คู่มือฉบับสมบูรณ์สำหรับการบล็อกและอนุญาตอุปกรณ์
เรียนรู้วิธีจัดการความปลอดภัยของอุปกรณ์ USB อย่างมีประสิทธิภาพด้วย Sophos Central ตั้งแต่การบล็อกทั้งหมดไปจนถึงการอนุญาตเฉพาะอุปกรณ์
ในยุคดิจิทัลปัจจุบัน การควบคุมการใช้งานอุปกรณ์ต่อพ่วง เช่น USB ไดรฟ์ ถือเป็นส่วนสำคัญของกลยุทธ์ความปลอดภัยทางไซเบอร์ขององค์กร Sophos Central เป็นแพลตฟอร์มการจัดการความปลอดภัยแบบครบวงจรที่ช่วยให้ผู้ดูแลระบบสามารถกำหนดนโยบายเพื่อควบคุมการเข้าถึงอุปกรณ์เหล่านี้ได้อย่างละเอียด ป้องกันการรั่วไหลของข้อมูลและการแพร่กระจายของมัลแวร์ได้อย่างมีประสิทธิภาพ คู่มือนี้จะอธิบายวิธีการบล็อกการใช้งาน USB ทั่วไป และวิธีการอนุญาต USB เฉพาะบางอุปกรณ์ (Allowlisting) ผ่าน Sophos Central
ไฮไลท์สำคัญ: สิ่งที่คุณจะได้รับจากคู่มือนี้
- ควบคุมการเข้าถึง USB อย่างสมบูรณ์: กำหนดนโยบายเพื่อบล็อก, อนุญาต หรือให้อ่านอย่างเดียวสำหรับอุปกรณ์จัดเก็บข้อมูลแบบถอดได้ (Removable Storage Devices)
- อนุญาตอุปกรณ์ที่จำเป็น: สร้างรายการยกเว้น (Peripheral Exemptions) เพื่อให้ USB ที่ระบุสามารถใช้งานได้แม้จะมีการบล็อกโดยรวม ปรับแต่งตาม Hardware ID หรือ Device Instance Path
- จัดการความปลอดภัยอย่างยืดหยุ่น: กำหนดนโยบาย Peripheral Control ให้เหมาะสมกับผู้ใช้ (Users), กลุ่มผู้ใช้ (User Groups), อุปกรณ์ (Devices), หรือกลุ่มอุปกรณ์ (Device Groups) เพื่อความปลอดภัยสูงสุดและลดผลกระทบต่อการทำงาน
ทำความเข้าใจ Peripheral Control ใน Sophos Central
Sophos Central ให้คุณสมบัติ Peripheral Control ซึ่งเป็นเครื่องมือที่มีประสิทธิภาพในการจัดการและควบคุมการเข้าถึงอุปกรณ์ต่อพ่วงต่างๆ ที่เชื่อมต่อกับคอมพิวเตอร์ปลายทาง (Endpoints) และเซิร์ฟเวอร์ที่อยู่ภายใต้การดูแล คุณสมบัตินี้ครอบคลุมอุปกรณ์หลากหลายประเภท ไม่ว่าจะเป็นอุปกรณ์จัดเก็บข้อมูลแบบถอดได้ (เช่น USB แฟลชไดรฟ์, ฮาร์ดดิสก์ภายนอก), อุปกรณ์ MTP/PTP (เช่น โทรศัพท์มือถือ, แท็บเล็ต, กล้องดิจิทัล), โมเด็ม, และอุปกรณ์ไร้สาย การควบคุมเหล่านี้ช่วยป้องกันภัยคุกคามที่อาจมาจากอุปกรณ์ภายนอก เช่น มัลแวร์ หรือการนำข้อมูลสำคัญขององค์กรออกไปโดยไม่ได้รับอนุญาต
ผู้ดูแลระบบสามารถกำหนดนโยบายได้หลายระดับ:
- Allow (อนุญาต): อุปกรณ์ต่อพ่วงประเภทนั้นๆ สามารถใช้งานได้โดยไม่มีข้อจำกัด
- Block (บล็อก): อุปกรณ์ต่อพ่วงประเภทนั้นๆ จะไม่ได้รับอนุญาตให้ใช้งานเลย
- Read Only (อ่านอย่างเดียว): ผู้ใช้สามารถเข้าถึงข้อมูลในอุปกรณ์ได้ แต่ไม่สามารถเขียนหรือแก้ไขข้อมูลในนั้นได้ (ใช้ได้กับอุปกรณ์จัดเก็บข้อมูล)
นอกจากนี้ Sophos Central ยังมีระบบบันทึกเหตุการณ์ (Logging) เพื่อติดตามการใช้งานอุปกรณ์เหล่านี้ ทำให้สามารถตรวจสอบและวิเคราะห์พฤติกรรมการใช้งานที่อาจมีความเสี่ยงได้
หน้าแดชบอร์ดหลักของ Sophos Central ซึ่งเป็นจุดเริ่มต้นในการเข้าถึงการตั้งค่านโยบายต่างๆ
ขั้นตอนการบล็อก USB ทั่วไปผ่าน Sophos Central
การสร้างและกำหนดค่านโยบาย Peripheral Control
การบล็อกการใช้งาน USB โดยทั่วไปในองค์กรของคุณสามารถทำได้โดยการสร้างหรือแก้ไขนโยบาย Peripheral Control ใน Sophos Central Admin Console โดยมีขั้นตอนดังนี้:
- เข้าสู่ระบบ Sophos Central Admin:
- เปิดเว็บเบราว์เซอร์และไปที่ https://central.sophos.com
- ลงชื่อเข้าใช้ด้วยบัญชีผู้ดูแลระบบของคุณ
- ไปที่ส่วนนโยบาย (Policies):
- จากเมนูด้านซ้าย ให้เลือก My Products > Endpoint (หรือ Server หากต้องการตั้งค่าสำหรับเซิร์ฟเวอร์)
- คลิกที่ Policies
- สร้างหรือแก้ไขนโยบาย Peripheral Control:
- หากคุณยังไม่มีนโยบาย Peripheral Control ให้คลิกที่ปุ่ม Create Policy หรือ Add Policy
- เลือกประเภทนโยบายเป็น Peripheral Control แล้วคลิก Continue
- ตั้งชื่อนโยบายและเลือกผู้ใช้หรือกลุ่มอุปกรณ์ที่คุณต้องการให้นโยบายนี้มีผลบังคับใช้
- หากคุณมีนโยบายอยู่แล้ว ให้ค้นหานโยบาย Peripheral Control ที่ต้องการแก้ไขแล้วคลิกที่ชื่อนโยบายนั้น
- กำหนดค่าการบล็อก USB:
- ในหน้าการตั้งค่านโยบาย ให้ไปที่แท็บ SETTINGS
- เลื่อนลงไปที่ส่วน Removable Storage (หรืออาจเรียกว่า "สื่อบันทึกข้อมูลแบบถอดได้")
- ในเมนูแบบเลื่อนลงสำหรับ Removable Storage ให้เลือก Block เพื่อบล็อกการใช้งานอุปกรณ์จัดเก็บข้อมูล USB ทั้งหมด เช่น แฟลชไดรฟ์ ฮาร์ดดิสก์ภายนอก
- คุณยังสามารถกำหนดค่าสำหรับอุปกรณ์ประเภทอื่นๆ ได้ในส่วนนี้ เช่น MTP/PTP (โทรศัพท์, กล้อง) โดยเลือก Block, Read Only หรือ Allow ตามความเหมาะสม
- บันทึกและเปิดใช้งานนโยบาย:
- ตรวจสอบให้แน่ใจว่านโยบายถูกตั้งค่าเป็น ON (เปิดใช้งาน)
- คลิกปุ่ม Save เพื่อบันทึกการเปลี่ยนแปลง
- Sophos Central จะเริ่มแจกจ่ายนโยบายนี้ไปยังอุปกรณ์ปลายทางที่เกี่ยวข้อง ซึ่งอาจใช้เวลาสักครู่
หลังจากนโยบายมีผลบังคับใช้ อุปกรณ์ USB ที่เชื่อมต่อกับคอมพิวเตอร์ภายใต้นโยบายนี้จะไม่สามารถใช้งานได้ตามที่กำหนดไว้
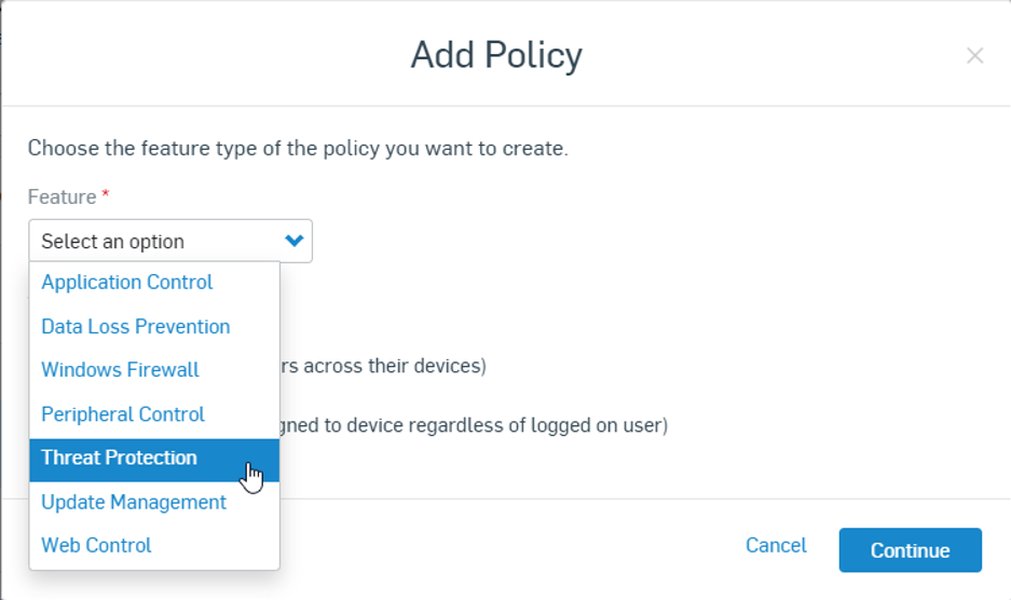
ตัวอย่างหน้าจอการตั้งค่านโยบาย Endpoint Protection ใน Sophos Central ซึ่งรวมถึงการควบคุมอุปกรณ์ต่อพ่วง
ขั้นตอนการอนุญาต USB เฉพาะอุปกรณ์ (Peripheral Exemptions)
การสร้างรายการยกเว้นสำหรับอุปกรณ์ที่เชื่อถือได้
ในกรณีที่คุณต้องการบล็อก USB โดยทั่วไป แต่จำเป็นต้องอนุญาตให้ USB บางตัวสามารถใช้งานได้ (เช่น USB ของผู้ดูแลระบบ หรือ USB ที่ใช้สำหรับงานเฉพาะ) คุณสามารถใช้คุณสมบัติ Peripheral Exemptions (การยกเว้นอุปกรณ์ต่อพ่วง) ได้ โดยมีขั้นตอนดังนี้:
- ไปที่นโยบาย Peripheral Control ที่ต้องการ:
- ใน Sophos Central Admin ให้ไปที่ My Products > Endpoint > Policies
- เลือกนโยบาย Peripheral Control ที่คุณได้ตั้งค่าการบล็อก USB ไว้
- เข้าสู่ส่วน Peripheral Exemptions:
- ในหน้าการตั้งค่านโยบาย ให้ไปที่แท็บ SETTINGS
- คลิกที่ลิงก์หรือปุ่ม Peripheral Exemptions หรือ Add/Edit Exemptions (ชื่ออาจแตกต่างกันเล็กน้อยขึ้นอยู่กับเวอร์ชัน)
- เพิ่มรายการยกเว้นใหม่:
- คลิกที่ Add Exemption
- ในกล่องโต้ตอบ Add Peripheral Exemptions คุณจะเห็นรายการอุปกรณ์ต่อพ่วงที่ Sophos Central ตรวจพบบนคอมพิวเตอร์ปลายทาง (โดยเฉพาะอย่างยิ่งหากคุณเคยตั้งค่านโยบายเป็น "Monitor but do not block" เพื่อรวบรวมข้อมูลอุปกรณ์ก่อน)
- เลือกอุปกรณ์ USB ที่คุณต้องการยกเว้นจากรายการ หากอุปกรณ์ไม่ปรากฏ คุณอาจต้องเชื่อมต่ออุปกรณ์นั้นกับเครื่องที่จัดการโดย Sophos เพื่อให้ระบบตรวจพบ หรือคุณสามารถเพิ่มด้วยตนเองโดยใช้รายละเอียดเฉพาะของอุปกรณ์
- กำหนดนโยบายสำหรับอุปกรณ์ที่ยกเว้น:
- ในคอลัมน์ "Policy" (หรือ "Access Policy") สำหรับอุปกรณ์ที่เลือก ให้ใช้เมนูแบบเลื่อนลงเพื่อกำหนดนโยบายการเข้าถึงเฉพาะสำหรับอุปกรณ์นั้น เช่น เลือก Allow เพื่ออนุญาตให้ใช้งานได้เต็มรูปแบบ หรือ Read Only เพื่อให้อ่านข้อมูลได้อย่างเดียว
- (ทางเลือก) การระบุอุปกรณ์ด้วยตนเอง:
- หากอุปกรณ์ที่ต้องการยกเว้นไม่ปรากฏในรายการ คุณอาจต้องเพิ่มข้อมูลเฉพาะของอุปกรณ์ เช่น Hardware ID หรือ Device Instance Path ซึ่งสามารถหาได้จาก Device Manager ใน Windows (คลิกขวาที่อุปกรณ์ > Properties > Details) การระบุด้วยวิธีนี้จะมีความแม่นยำสูง
- บันทึกการเปลี่ยนแปลง:
- คลิก Add หรือ OK เพื่อเพิ่มการยกเว้น
- กลับไปที่หน้านโยบายหลักแล้วคลิก Save เพื่อบันทึกการเปลี่ยนแปลงทั้งหมดของนโยบาย
เมื่อบันทึกแล้ว อุปกรณ์ USB ที่คุณเพิ่มในรายการยกเว้นจะสามารถใช้งานได้ตามนโยบายที่กำหนด แม้ว่านโยบายหลักจะตั้งค่าให้บล็อก USB ประเภทนั้นๆ ก็ตาม
ตารางสรุป: การตั้งค่าการควบคุม USB ใน Sophos Central
ตารางนี้สรุปขั้นตอนหลักและตัวเลือกในการจัดการนโยบายการควบคุม USB ผ่าน Sophos Central:
| ขั้นตอน/คุณสมบัติ | คำอธิบาย | ตัวเลือกหลัก |
|---|---|---|
| การเข้าถึง Sophos Central | ล็อกอินเข้าสู่ระบบผ่าน central.sophos.com | - |
| การจัดการนโยบาย | ไปที่ My Products > Endpoint (หรือ Server) > Policies | สร้างนโยบายใหม่ (Create Policy) หรือแก้ไขนโยบายที่มีอยู่ |
| ประเภทนโยบาย | เลือก Peripheral Control | - |
| การตั้งค่าหลัก (Settings Tab) | กำหนดการควบคุมสำหรับอุปกรณ์ประเภทต่างๆ | - |
| สื่อบันทึกข้อมูลแบบถอดได้ (Removable Storage) | ควบคุม USB แฟลชไดรฟ์, ฮาร์ดดิสก์ภายนอก |
|
| อุปกรณ์ MTP/PTP | ควบคุมโทรศัพท์, แท็บเล็ต, กล้อง ที่เชื่อมต่อผ่าน MTP/PTP | Allow, Block, Monitor |
| การยกเว้นอุปกรณ์ (Peripheral Exemptions) | อนุญาตอุปกรณ์เฉพาะบางรายการ แม้นโยบายหลักจะบล็อก |
|
| การบังคับใช้นโยบาย | กำหนดนโยบายให้มีผลกับผู้ใช้, กลุ่มผู้ใช้, อุปกรณ์ หรือกลุ่มอุปกรณ์ | - |
| การบันทึกและตรวจสอบ | ดูบันทึกเหตุการณ์การเข้าถึงอุปกรณ์ | Logs & Reports, Threat Analysis Center |
ผังความคิด: โครงสร้างการจัดการ USB ใน Sophos Central
ผังความคิดนี้แสดงภาพรวมขององค์ประกอบต่างๆ ที่เกี่ยวข้องกับการตั้งค่าและจัดการการควบคุม USB และอุปกรณ์ต่อพ่วงอื่นๆ ผ่าน Sophos Central ตั้งแต่ระดับนโยบายไปจนถึงการยกเว้นเฉพาะอุปกรณ์และการนำไปใช้กับกลุ่มเป้าหมาย ช่วยให้เข้าใจความสัมพันธ์ของส่วนต่างๆ ได้ง่ายขึ้น
(Peripheral Control Policy)"] id1_1_1["แท็บการตั้งค่า (SETTINGS)"] id1_1_1_1["ประเภทอุปกรณ์"] id1_1_1_1_1["สื่อบันทึกข้อมูลแบบถอดได้
(Removable Storage - USB Drives)"] id1_1_1_1_1_1["บล็อก (Block)"] id1_1_1_1_1_2["อ่านอย่างเดียว (Read Only)"] id1_1_1_1_1_3["อนุญาต (Allow)"] id1_1_1_1_1_4["ตรวจสอบแต่ไม่บล็อก
(Monitor but do not block)"] id1_1_1_1_2["อุปกรณ์ MTP/PTP
(โทรศัพท์, กล้อง)"] id1_1_1_1_3["โมเด็ม (Modems)"] id1_1_1_1_4["อุปกรณ์ไร้สาย (Wireless)"] id1_1_2["การยกเว้นอุปกรณ์ต่อพ่วง
(Peripheral Exemptions)"] id1_1_2_1["เพิ่มการยกเว้น (Add Exemption)"] id1_1_2_1_1["เลือกจากอุปกรณ์ที่ตรวจพบ"] id1_1_2_1_2["เพิ่มด้วยตนเอง
(Hardware ID, Device Instance Path)"] id1_1_2_2["กำหนดนโยบายสำหรับอุปกรณ์ที่ยกเว้น
(Allow, Read Only)"] id2["การนำนโยบายไปใช้ (Policy Assignment)"] id2_1["ผู้ใช้ (Users)"] id2_2["กลุ่มผู้ใช้ (User Groups)"] id2_3["อุปกรณ์ (Computers/Servers)"] id2_4["กลุ่มอุปกรณ์ (Computer/Server Groups)"] id3["การตรวจสอบและรายงาน (Monitoring & Reporting)"] id3_1["บันทึกเหตุการณ์ (Logs/Events)"] id3_2["ศูนย์วิเคราะห์ภัยคุกคาม
(Threat Analysis Center)"]
ผังความคิดนี้ช่วยให้เห็นภาพรวมว่าการตั้งค่าการควบคุม USB ใน Sophos Central นั้นเริ่มต้นจากการสร้างนโยบายหลัก จากนั้นจึงปรับแต่งรายละเอียดสำหรับอุปกรณ์ประเภทต่างๆ และสามารถสร้างข้อยกเว้นสำหรับอุปกรณ์ที่ต้องการอนุญาตเป็นพิเศษได้ สุดท้าย นโยบายเหล่านี้จะถูกนำไปใช้กับกลุ่มเป้าหมายที่กำหนด และมีการตรวจสอบการทำงานผ่านระบบบันทึกและรายงาน
การประเมินกลยุทธ์การควบคุม USB
การเลือกกลยุทธ์การควบคุม USB ที่เหมาะสมขึ้นอยู่กับความต้องการด้านความปลอดภัยและลักษณะการทำงานขององค์กร แผนภูมิเรดาร์ด้านล่างนี้เป็นการประเมินเชิงคุณภาพของกลยุทธ์ต่างๆ โดยพิจารณาจากปัจจัยสำคัญหลายประการ:
จากแผนภูมิ จะเห็นได้ว่าแต่ละกลยุทธ์มีจุดแข็งและจุดที่ต้องพิจารณาแตกต่างกัน การ "บล็อก USB ทั้งหมด" ให้ความปลอดภัยสูงสุดและป้องกันข้อมูลรั่วไหลได้ดีเยี่ยม แต่มีผลกระทบต่อผู้ใช้สูง ในขณะที่ "อนุญาตเฉพาะ USB ที่ลงทะเบียน" ให้ความสมดุลที่ดีระหว่างความปลอดภัยและความยืดหยุ่น แต่ต้องการการจัดการที่ละเอียดกว่า ส่วน "อ่านอย่างเดียว" เป็นทางเลือกที่ดีในการป้องกันการเขียนข้อมูลที่ไม่พึงประสงค์ และ "อนุญาตทั้งหมด (ตรวจสอบ)" เหมาะสำหรับการรวบรวมข้อมูลเบื้องต้นหรือในสภาพแวดล้อมที่มีความเสี่ยงต่ำ
วิดีโอสาธิต: การตั้งค่านโยบาย Peripheral Control
วิดีโอด้านล่างนี้จะสาธิตวิธีการตั้งค่านโยบาย Peripheral Control ใน Sophos Central ซึ่งรวมถึงการบล็อกอุปกรณ์จัดเก็บข้อมูลขนาดใหญ่ (Mass Storage) และการจัดการนโยบายเบื้องต้น การชมวิดีโอนี้จะช่วยให้คุณเห็นภาพขั้นตอนการกำหนดค่าจริงในระบบ Sophos Central ซึ่งจะช่วยเสริมความเข้าใจจากคำแนะนำที่เป็นข้อความได้เป็นอย่างดี
วิดีโอนี้อธิบายเกี่ยวกับนโยบาย Peripheral Control และวิธีการบล็อกหรืออนุญาตอุปกรณ์ใน Sophos Central
ในวิดีโอ จะมีการอธิบายถึงความสำคัญของ Peripheral Control Policy และแสดงขั้นตอนการตั้งค่าเพื่อบล็อกหรืออนุญาตการใช้งานอุปกรณ์ต่างๆ เช่น USB ไดรฟ์ ผู้ดูแลระบบสามารถเรียนรู้วิธีการนำนโยบายไปใช้กับกลุ่มผู้ใช้หรืออุปกรณ์ที่ต้องการ เพื่อให้สอดคล้องกับนโยบายความปลอดภัยขององค์กร
ข้อควรพิจารณาและแนวทางปฏิบัติที่ดีที่สุด
เพื่อให้การควบคุม USB มีประสิทธิภาพและไม่ส่งผลกระทบต่อการทำงาน
- ทดสอบนโยบายก่อนนำไปใช้จริง: ก่อนที่จะบังคับใช้นโยบายกับผู้ใช้จำนวนมาก ควรทดสอบกับกลุ่มผู้ใช้ขนาดเล็กหรือในสภาพแวดล้อมทดสอบก่อน เพื่อให้แน่ใจว่านโยบายทำงานตามที่คาดหวังและไม่ก่อให้เกิดปัญหาที่ไม่พึงประสงค์
- สื่อสารกับผู้ใช้: แจ้งให้ผู้ใช้ทราบถึงนโยบายใหม่และเหตุผลในการบังคับใช้ เพื่อให้ผู้ใช้เข้าใจและให้ความร่วมมือ
- ระมัดระวังการบล็อกอุปกรณ์เครือข่าย: การตั้งค่าบล็อกอุปกรณ์ต่อพ่วงเครือข่าย เช่น โมเด็ม (Modem) หรือ อะแดปเตอร์ไร้สาย (Wireless Adapters) อาจทำให้อุปกรณ์ปลายทางไม่สามารถเข้าถึงเครือข่ายและสื่อสารกับ Sophos Central เพื่อรับการอัปเดตนโยบายได้ ควรตรวจสอบให้แน่ใจว่ามีรายการยกเว้นสำหรับอุปกรณ์เครือข่ายที่ได้รับอนุมัติก่อนที่จะตั้งค่าประเภทเหล่านี้เป็น Block
- พิจารณาผลกระทบต่อการชาร์จอุปกรณ์: อุปกรณ์บางชนิด เช่น โทรศัพท์มือถือบางรุ่น อาจใช้พอร์ต USB ในการชาร์จแบตเตอรี่ การตั้งค่านโยบายบล็อก USB อย่างเข้มงวดอาจส่งผลกระทบต่อการชาร์จได้ ควรตรวจสอบเรื่องนี้
- ใช้การยกเว้นอย่างรอบคอบ: การอนุญาต USB เฉพาะอุปกรณ์ที่จำเป็นและเชื่อถือได้เท่านั้น (Principle of Least Privilege) เป็นแนวทางที่ดีที่สุด จำกัดจำนวนอุปกรณ์ที่ยกเว้นให้น้อยที่สุด
- ตรวจสอบบันทึกเหตุการณ์เป็นประจำ: Sophos Central มีการบันทึกกิจกรรมการเข้าถึง USB ควรตรวจสอบบันทึกเหล่านี้เป็นประจำเพื่อตรวจจับความพยายามในการเข้าถึงที่ไม่ได้รับอนุญาต หรือปัญหาที่อาจเกิดขึ้นจากการตั้งค่านโยบาย
- อัปเดต Sophos Central และ Agent อยู่เสมอ: ตรวจสอบให้แน่ใจว่า Sophos Central และ Agent บนเครื่องปลายทางได้รับการอัปเดตเป็นเวอร์ชันล่าสุด เพื่อให้คุณสมบัติต่างๆ รวมถึง Peripheral Control ทำงานได้อย่างถูกต้องและมีประสิทธิภาพ
- เตรียมกระบวนการสำหรับคำขอใช้งาน USB: หากมีการบล็อก USB ทั่วไป ควรมีกระบวนการที่ชัดเจนสำหรับผู้ใช้ในการขออนุญาตใช้งาน USB ชั่วคราวหรือถาวรในกรณีที่มีความจำเป็นทางธุรกิจ
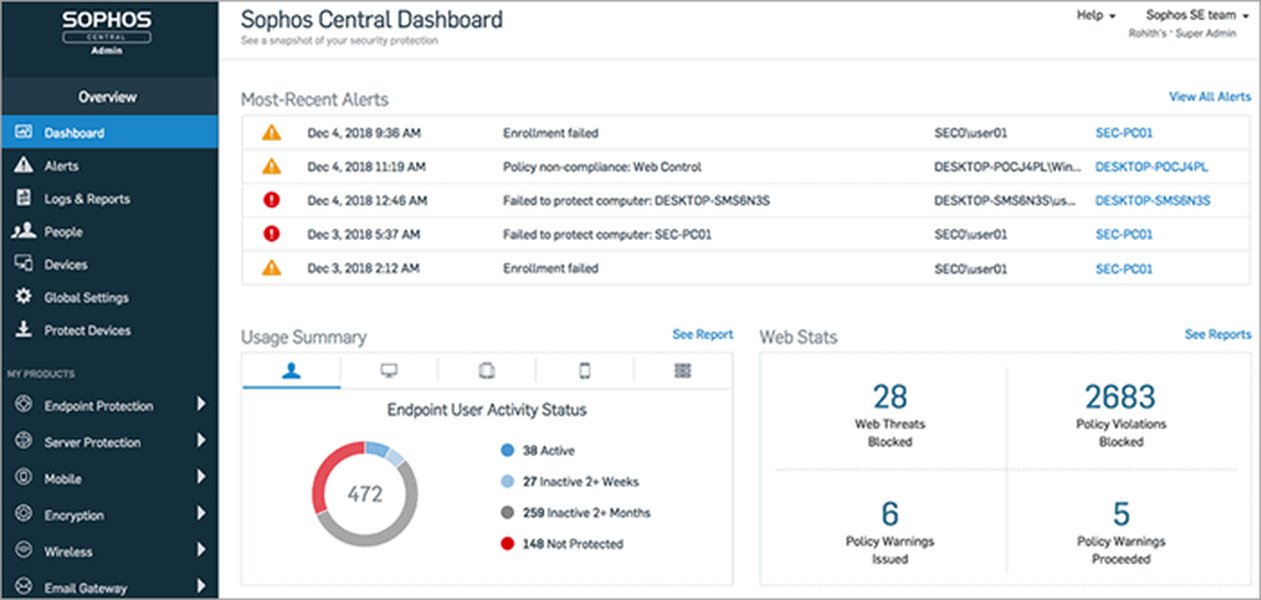
อินเทอร์เฟซของ Sophos ที่แสดงให้เห็นถึงการจัดการความปลอดภัยแบบรวมศูนย์
คำถามที่พบบ่อย (FAQ)
Sophos Central สามารถบล็อก USB ประเภทใดได้บ้าง?
Sophos Central สามารถบล็อกอุปกรณ์จัดเก็บข้อมูลแบบถอดได้ (Removable Storage) เช่น USB แฟลชไดรฟ์, ฮาร์ดดิสก์ภายนอก รวมถึงอุปกรณ์ MTP/PTP (Media Transfer Protocol/Picture Transfer Protocol) เช่น โทรศัพท์มือถือ, แท็บเล็ต, และกล้องดิจิทัล นอกจากนี้ยังสามารถควบคุมอุปกรณ์ประเภทอื่นๆ เช่น โมเด็ม และอุปกรณ์ไร้สายได้ด้วย
หากตั้งค่านโยบายบล็อก USB แล้ว แต่ต้องการให้ผู้ใช้บางคนใช้งานได้ ต้องทำอย่างไร?
คุณสามารถใช้คุณสมบัติ "Peripheral Exemptions" (การยกเว้นอุปกรณ์ต่อพ่วง) ในนโยบาย Peripheral Control เพื่อเพิ่ม USB ที่ต้องการอนุญาตเป็นรายอุปกรณ์ได้ จากนั้นคุณสามารถกำหนดนโยบายย่อย (เช่น Allow หรือ Read Only) สำหรับอุปกรณ์ที่ยกเว้นนั้น และสามารถกำหนดให้นโยบายหลักและข้อยกเว้นนี้มีผลกับผู้ใช้ (Users), กลุ่มผู้ใช้ (User Groups), อุปกรณ์ (Computers/Servers) หรือกลุ่มอุปกรณ์ (Computer/Server Groups) ที่ต้องการได้
การบล็อก USB จะส่งผลต่อการชาร์จอุปกรณ์ผ่านพอร์ต USB หรือไม่?
มีความเป็นไปได้ที่การตั้งค่านโยบายบล็อก USB อย่างเข้มงวดอาจส่งผลต่อการชาร์จอุปกรณ์บางชนิด (เช่น โทรศัพท์มือถือ iPhone บางรุ่น) ที่ใช้พอร์ต USB ในการชาร์จ แม้ว่าโดยทั่วไปการควบคุมจะเน้นที่การถ่ายโอนข้อมูล แต่การบล็อกในระดับฮาร์ดแวร์บางอย่างอาจรบกวนฟังก์ชันการชาร์จได้ ดังนั้นจึงควรทดสอบนโยบายกับอุปกรณ์ที่ใช้ในองค์กรของคุณก่อนนำไปใช้จริงกับผู้ใช้ทั้งหมด
จะทราบได้อย่างไรว่า USB ใดบ้างที่ถูกพยายามเชื่อมต่อและถูกบล็อก?
Sophos Central มีการบันทึกเหตุการณ์ (Logs/Events) เกี่ยวกับการทำงานของ Peripheral Control คุณสามารถตรวจสอบบันทึกเหล่านี้ได้ในส่วน Logs & Reports หรือใน Threat Analysis Center เพื่อดูรายละเอียดเกี่ยวกับการพยายามเชื่อมต่ออุปกรณ์ USB ที่ถูกบล็อก ซึ่งรวมถึงข้อมูลเกี่ยวกับอุปกรณ์, ผู้ใช้, และเวลาที่เกิดเหตุการณ์
จำเป็นต้องทราบ Hardware ID ของ USB เพื่อทำการยกเว้นหรือไม่?
โดยทั่วไป Sophos Central จะแสดงรายการอุปกรณ์ต่อพ่วงที่ตรวจพบบนเครื่องปลายทางเมื่อคุณเข้าสู่หน้า Peripheral Exemptions (โดยเฉพาะถ้าเคยตั้งนโยบายเป็น "Monitor but do not block" เพื่อรวบรวมข้อมูล) ทำให้คุณสามารถเลือกอุปกรณ์จากรายการได้เลย อย่างไรก็ตาม ในบางกรณีที่อุปกรณ์ไม่ปรากฏ หรือเพื่อความแม่นยำสูงสุด การทราบ Hardware ID, Vendor ID, Product ID, หรือ Device Instance Path ของ USB สามารถช่วยในการเพิ่มการยกเว้นด้วยตนเองได้อย่างถูกต้อง ข้อมูลเหล่านี้สามารถหาได้จาก Device Manager ในระบบปฏิบัติการ Windows
แนะนำสำหรับการค้นหาเพิ่มเติม
หากคุณต้องการศึกษาเพิ่มเติมเกี่ยวกับการจัดการความปลอดภัยใน Sophos Central หรือหัวข้อที่เกี่ยวข้อง ลองค้นหาข้อมูลด้วยคำค้นหาเหล่านี้:
- วิธีกำหนดนโยบาย Data Loss Prevention ใน Sophos Central เพื่อป้องกันข้อมูลรั่วไหลผ่าน USB
- การจัดการกลุ่มผู้ใช้และกลุ่มอุปกรณ์ใน Sophos Central เพื่อใช้นโยบาย Peripheral Control อย่างมีประสิทธิภาพ
- การตรวจสอบและสร้างรายงานการใช้งานอุปกรณ์ต่อพ่วงใน Sophos Central
- แนวทางปฏิบัติที่ดีที่สุดสำหรับการรักษาความปลอดภัย Endpoint ด้วย Sophos Intercept X
แหล่งอ้างอิง
Last updated May 9, 2025