
Spring Security 中如何验证用户名和密码
概述
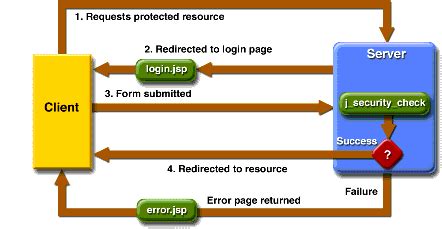
在使用 Spring Security 进行用户认证时,验证用户名和密码的过程涉及多个组件和步骤。理解这些组件的职责以及它们之间的交互,对于正确实现认证流程至关重要。本文将详细解析 Spring Security 如何判断用户名和密码的正确性,涵盖 UserDetailsService 接口的实现、loadUserByUsername 方法的职责、AuthenticationManager 的作用以及密码验证的具体机制。
UserDetailsService 接口的实现
在 Spring Security 中,UserDetailsService 接口负责根据提供的用户名加载用户的详细信息。这些信息包括用户名、密码以及用户的权限等。实现这个接口是自定义用户认证的关键一步。以下是主要步骤:
1. 实现 UserDetailsService 接口
首先,需要创建一个类实现 UserDetailsService 接口,并重写 loadUserByUsername 方法:
public class UserDetailServiceImpl implements UserDetailsService {
      @Autowired
      private UserMapper userMapper;
      @Autowired
      private MenuMapper menuMapper;

      @Override
      public UserDetails loadUserByUsername(String userName) throws UsernameNotFoundException {
          // 查询用户信息
          LambdaQueryWrapper<User> queryWrapper = new LambdaQueryWrapper<>();
          queryWrapper.eq(User::getUserName, userName);
          User user = userMapper.selectOne(queryWrapper);

          // 判断user对象是否为空。当在数据库没有查到数据时,user就会为空,也就会进入这个判断
          if (Objects.isNull(user)) {
              throw new RuntimeException("用户名或者密码错误");
          }

          // 查询用户权限信息
          List<String> authList = menuMapper.selectPermsByUserId(user.getId());
          return new LoginUser(user, authList);
      }
  }
2. 主要职责
- 查询用户信息:通过用户名从数据库中查找对应的用户记录。如果用户不存在,则抛出异常。
- 加载用户权限:查询并加载用户的权限信息,这些权限将用于后续的权限控制。
- 返回 UserDetails 对象:将用户信息和权限信息封装到一个实现了
UserDetails接口的对象中返回,以供 Spring Security 使用。
loadUserByUsername 方法的职责
loadUserByUsername 方法的主要职责是根据用户名加载用户的详细信息,而不是直接验证密码。具体流程如下:
- 接收用户名:方法接收一个用户名作为参数。
- 查询用户:使用数据访问层(例如
UserMapper)查询数据库,查找与该用户名匹配的用户记录。 - 处理用户不存在的情况:如果查询结果为空,表示该用户名不存在,方法应抛出
UsernameNotFoundException或其他适当的异常。 - 加载用户权限:如果用户存在,继续查询并加载用户的权限信息。
- 封装用户信息:将用户信息和权限信息封装到一个
UserDetails对象(如LoginUser)中,并返回该对象。
需要注意的是,loadUserByUsername 并不直接处理密码验证。密码的验证由 Spring Security 的其他组件负责。
AuthenticationManager 和密码验证
在 Spring Security 的认证流程中,AuthenticationManager 扮演着核心角色。它负责接收认证请求,并协调内部的认证提供者(通常是 DaoAuthenticationProvider)来完成实际的认证工作。以下是密码验证的具体过程:
1. 创建认证令牌
在用户提交登录信息时,系统会创建一个包含用户名和密码的认证令牌:
UsernamePasswordAuthenticationToken authenticationToken =
      new UsernamePasswordAuthenticationToken(user.getUserName(), user.getPassword());
2. 调用 AuthenticationManager 进行认证
接下来,通过 AuthenticationManager 的 authenticate 方法进行认证:
Authentication authenticate = authenticationManager.authenticate(authenticationToken);
在这一过程中,AuthenticationManager 会委托给配置的认证提供者(通常是 DaoAuthenticationProvider)来处理认证请求。
3. DaoAuthenticationProvider 的作用
DaoAuthenticationProvider 是 Spring Security 提供的一个典型认证提供者,它负责:
- 调用 UserDetailsService:通过调用
loadUserByUsername方法获取用户的详细信息。 - 密码比较:使用配置的
PasswordEncoder对用户提供的密码进行加密,并与数据库中存储的加密密码进行比较。
如果密码匹配成功,认证被认为是成功的,AuthenticationManager 将返回一个包含认证信息的 Authentication 对象。如果密码不匹配,则抛出 BadCredentialsException 异常。
4. PasswordEncoder 的配置
为了确保密码安全,Spring Security 使用 PasswordEncoder 对密码进行加密。常见的实现包括:
BCryptPasswordEncoderSCryptPasswordEncoderArgon2PasswordEncoder
在配置 Spring Security 时,应确保使用与密码存储时相同的编码器:
@Bean
  public PasswordEncoder passwordEncoder() {
      return new BCryptPasswordEncoder();
  }
异常处理和验证逻辑的详细解析
在认证过程中,合理的异常处理对于提升用户体验和系统安全性至关重要。以下是对常见异常及其处理方式的详细解析:
1. 用户名不存在
当 loadUserByUsername 方法未能找到对应的用户时,应抛出 UsernameNotFoundException:
if (Objects.isNull(user)) {
      throw new UsernameNotFoundException("用户名或者密码错误");
  }
虽然异常消息中提到了“用户名或者密码错误”,但实际上是为了避免泄露具体是哪一个信息错误,从而增强安全性。
2. 密码错误
当用户名存在但密码不匹配时,DaoAuthenticationProvider 会抛出 BadCredentialsException:
if (!passwordEncoder.matches(inputPassword, user.getPassword())) {
      throw new BadCredentialsException("用户名或者密码错误");
  }
在用户认证失败时,Spring Security 会捕获这些异常,并根据配置返回适当的响应,如重定向到登录失败页面或返回401 Unauthorized 状态码。
3. 自定义异常处理
为了更好地控制认证失败时的行为,可以自定义异常处理器:
@Component
  public class CustomAuthenticationFailureHandler implements AuthenticationFailureHandler {
      @Override
      public void onAuthenticationFailure(HttpServletRequest request,
                                          HttpServletResponse response,
                                          AuthenticationException exception) throws IOException, ServletException {
          response.setStatus(HttpServletResponse.SC_UNAUTHORIZED);
          response.getWriter().write("认证失败: " + exception.getMessage());
      }
  }
然后,在 Spring Security 配置中注册自定义的失败处理器:
@Override
  protected void configure(HttpSecurity http) throws Exception {
      http
          .formLogin()
              .loginPage("/login")
              .failureHandler(customAuthenticationFailureHandler)
              .permitAll()
          // 其他配置
          ;
  }
实际代码中的注意事项和最佳实践
在实现用户认证时,以下是一些需要注意的事项和最佳实践:
1. 避免在 loadUserByUsername 中进行密码验证
loadUserByUsername 方法的职责仅限于加载用户信息,不应包含密码验证逻辑。密码验证应由 AuthenticationManager 及其底层的 AuthenticationProvider 处理。这有助于保持职责单一,提升代码的可维护性和安全性。
2. 使用加密存储密码
永远不要以明文形式存储用户密码。应使用强哈希算法(如 BCrypt)对密码进行加密,并在验证时使用相同的算法进行比对:
@Bean
  public PasswordEncoder passwordEncoder() {
      return new BCryptPasswordEncoder();
  }
3. 统一的异常处理
在认证失败时,避免返回过于详细的错误信息,以防止潜在的安全风险。建议使用统一的错误消息,如“用户名或密码错误”,而不是具体指出哪个部分有误。
4. 配置 PasswordEncoder
确保在配置文件中正确配置了 PasswordEncoder,并且与密码存储时使用的编码器一致。这是实现安全密码验证的关键。
5. 避免在 UserDetails 中存储敏感信息
在实现 UserDetails 接口时,仅存储必要的信息。避免在用户详情对象中包含敏感数据,以减少潜在的安全风险。
详细示例解析
结合前述内容,以下是一个完整的用户认证流程示例:
1. 用户提交登录请求
用户在登录页面输入用户名和密码,点击提交按钮,系统会创建一个 UsernamePasswordAuthenticationToken 并传递给 AuthenticationManager 进行认证:
UsernamePasswordAuthenticationToken authenticationToken =
      new UsernamePasswordAuthenticationToken(user.getUserName(), user.getPassword());
  Authentication authenticate = authenticationManager.authenticate(authenticationToken);
2. AuthenticationManager 处理认证请求
AuthenticationManager 接收到认证令牌后,会委托给配置的 AuthenticationProvider,通常是 DaoAuthenticationProvider,来处理认证:
DaoAuthenticationProvider 的工作流程:
- 调用
UserDetailsService.loadUserByUsername获取用户详情。 - 使用
PasswordEncoder对输入密码进行编码。 - 将编码后的密码与用户详情中的密码进行比对。
- 如果密码匹配,返回一个包含认证信息的
Authentication对象;否则,抛出BadCredentialsException。
3. loadUserByUsername 方法的具体实现
在 UserDetailsServiceImpl 中,具体实现如下:
public class UserDetailServiceImpl implements UserDetailsService {
      @Autowired
      private UserMapper userMapper;
      @Autowired
      private MenuMapper menuMapper;

      @Override
      public UserDetails loadUserByUsername(String userName) throws UsernameNotFoundException {
          // 查询用户信息
          LambdaQueryWrapper<User> queryWrapper = new LambdaQueryWrapper<>();
          queryWrapper.eq(User::getUserName, userName);
          User user = userMapper.selectOne(queryWrapper);

          // 判断user对象是否为空。当在数据库没有查到数据时,user就会为空,也就会进入这个判断
          if (Objects.isNull(user)) {
              throw new UsernameNotFoundException("用户名或者密码错误");
          }

          // 查询用户权限信息
          List<String> authList = menuMapper.selectPermsByUserId(user.getId());
          return new LoginUser(user, authList);
      }
  }
在此实现中,loadUserByUsername 方法负责:
-
根据用户名从数据库中查询用户记录。
-
如果用户不存在,抛出
UsernameNotFoundException。 -
查询并加载用户的权限信息。
-
将用户信息和权限信息封装到一个
LoginUser对象中返回。
4. 密码验证的实现细节
密码验证并不在 loadUserByUsername 方法中进行,而是在 AuthenticationManager 及其委托的 AuthenticationProvider 中完成。具体流程如下:
- 用户提交认证请求:包含用户名和密码的
UsernamePasswordAuthenticationToken被创建并传递给AuthenticationManager。 - 加载用户详情:
AuthenticationProvider调用UserDetailsService.loadUserByUsername获取用户的详细信息。 - 密码编码和比较:使用配置的
PasswordEncoder对用户输入的密码进行编码,并与存储在UserDetails中的加密密码进行比较。 - 认证结果:如果密码匹配,认证成功;否则,抛出
BadCredentialsException。
这种设计使得密码验证逻辑与用户信息加载逻辑分离,提高了系统的灵活性和可维护性。
总结
在 Spring Security 中,用户名和密码的验证过程涉及多个组件的协同工作:
- UserDetailsService:负责加载用户的详细信息,包括用户名、密码和权限。
- AuthenticationManager:接收认证请求,并委托给适当的
AuthenticationProvider进行处理。 - DaoAuthenticationProvider:使用
UserDetailsService和PasswordEncoder完成实际的密码验证。 - 异常处理:合理处理认证过程中可能出现的异常,确保系统的安全性和用户体验。
通过理解和正确配置这些组件,可以实现一个安全、高效且可维护的用户认证系统。
Last updated January 3, 2025