
如何在2000年使用VPN
探索早期VPN設置與設備需求以及安全連線實現
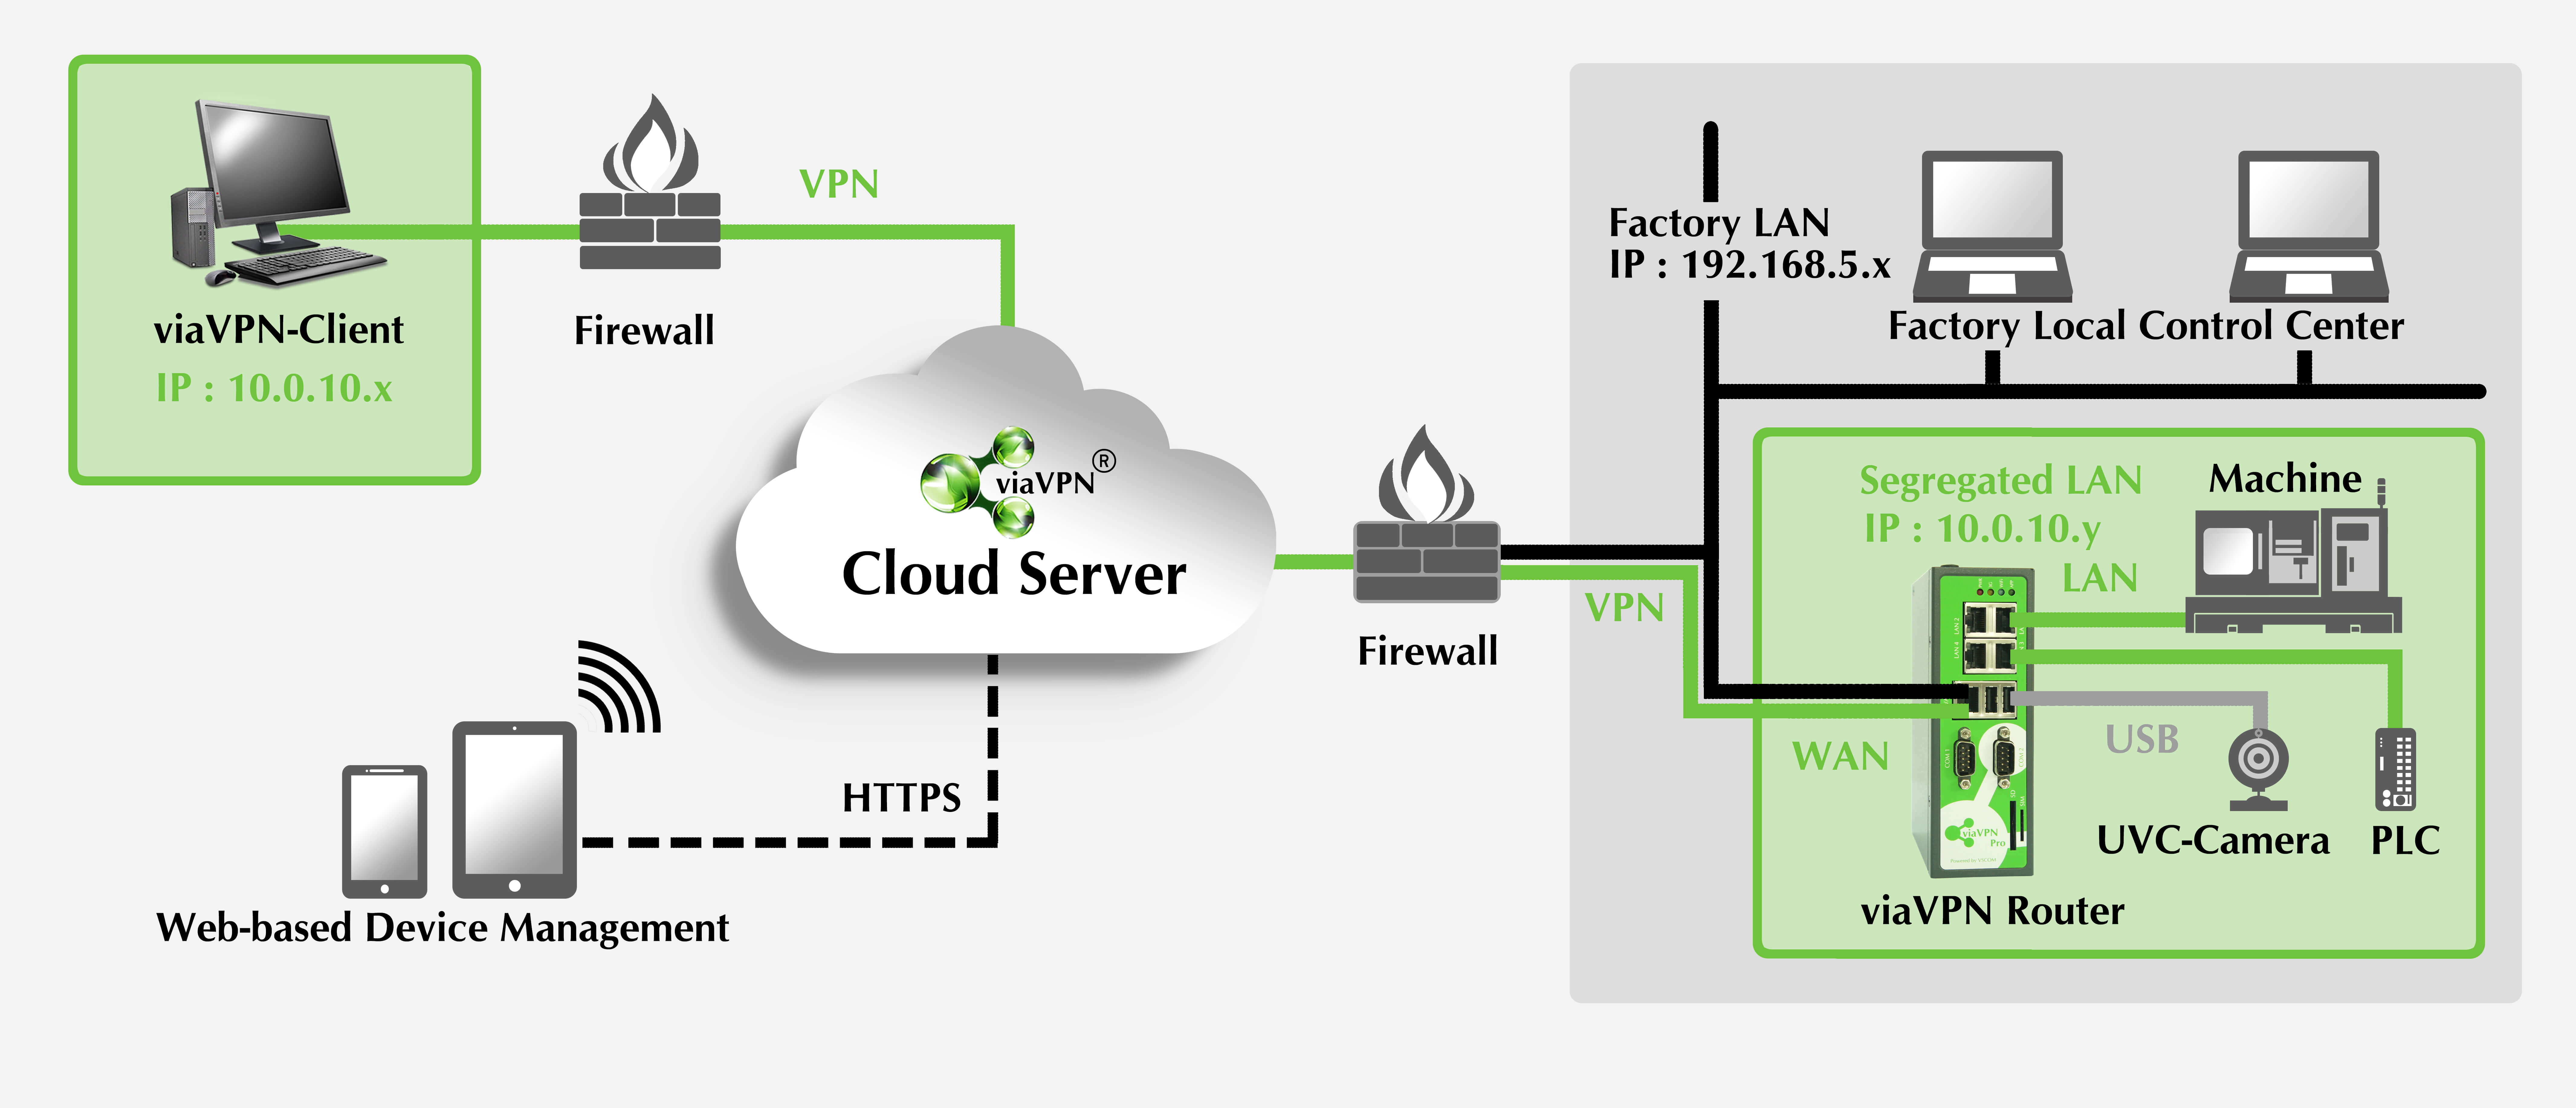
關鍵取向
- 使用不同VPN協議:早期常見的包括PPTP、L2TP/IPsec及純IPSec,這些技術為建立加密隧道提供了基礎。
- 硬體設備需求:必須具備運行Windows 2000的電腦、適當的網卡、路由器及必要的伺服器設備。
- 配置與安全性:正確設定用戶端和伺服器,包含IP地址分派、鑑權方式及路由器/防火牆穿透設定,是實現安全連線的關鍵。
一、VPN簡介與2000年的背景
2000年,隨著企業信息化需求的不斷增長,虛擬私人網路(VPN)成為企業實現安全遠程存取的重要技術。當時的VPN主要用於為遠距辦公、分公司互聯和員工在外部安全訪問內部網絡提供解決方案。相較於當前的技術,早期的VPN技術在加密強度、連線速度以及設備配置上都存在諸多局限,但正是這樣的一套方案,鋪墊出了後續更高安全性與高速傳輸的網絡技術基礎。
在2000年,使用VPN往往依賴於當時的操作系統(例如Windows 2000系列的Professional或Server版本)以及內建或外部提供的VPN軟體。當時最普遍使用的VPN協議是PPTP(點對點隧道協議),由於Windows 2000內建此種支持,用戶只需簡單設置即可連線。此外,L2TP(Layer 2 Tunneling Protocol)結合IPsec也開始被部分企業採用,這種組合方案提供了更高的安全性,但配置步驟較為複雜。
二、硬體與軟體設備需求
1. 硬體設備要求
a. 客戶端需求
為了在2000年使用VPN,客戶端通常是一台搭載Windows 2000、Windows NT或甚至Windows 98的個人電腦。此類設備至少需要:
- 處理器:Pentium 133或更新款型;
- 記憶體:128 MB RAM(建議256 MB以提高性能);
- 硬盤:大約4 GB存儲空間;
- 網路介面卡(NIC):至少1片,用以連接Internet及內部網路。
b. 伺服器設備需求
VPN伺服器主要承擔驗證、連線管理及數據轉發等任務。對於企業來說,理想的配置是一台運行Windows 2000 Server或Advanced Server的主機,要求包括:
- 兩塊網卡:一塊連接Internet,另一塊連接內部局域網(LAN)。這種雙網卡(多重介面)的配置有助於有效隔離外部與內部流量;
- 足夠的處理器性能與記憶體,以支持多個用戶同時連線;
- 可能需要專用的硬體(如VPN集中器或路由器),以實現無縫連線與更高的安全防護。
2. 軟體與協議選擇
當時VPN解決方案主要依賴於兩大類軟體幫助實現安全隧道:客戶端軟體及伺服器端軟體。在伺服器端,可以使用內建的「Routing and Remote Access Service」(RRAS)來配置VPN功能;而客戶端則需要安裝與系統兼容的VPN用戶端軟體,例如Microsoft內建的PPTP客戶端或第三方支持IPsec/L2TP的軟體。使用者必須根據需要選擇合適的協議:
| 協議 | 用途 | 優點 | 限制 |
|---|---|---|---|
| PPTP | 遠端存取 | 內建於Windows 2000,設定相對簡單 | 加密強度不足,安全性較低 |
| L2TP/IPsec | 遠端存取與站點間連線 | 提供較高的安全性與數據完整性 | 配置較為複雜,需要證書支持 |
| IPSec | 站點對站點VPN | 極強的安全性,適用於企業級應用 | 配置要求高,可能需要專用硬體支持 |
此外,針對不同協議,防火牆和路由器的配置也需配合。例如,使用PPTP時,必須開放TCP 1723埠及允許GRE(IP協議47)的流量;而L2TP/IPsec則需要開放UDP 500埠以及其他與ESP協議相關的設置。
三、2000年VPN軟體與設定流程
1. VPN伺服器的設置
a. 啟動與配置RRAS
如果您使用的是Windows 2000 Server,系統內建的Routing and Remote Access Service(RRAS)是實現VPN伺服器功能的關鍵組件。設置步驟如下:
- 從「管理工具」中啟動「Routing and Remote Access」控制台;
- 右鍵點選伺服器名稱並選擇「配置並啟用Routing and Remote Access」;
- 在配置嚮導中,選擇「虛擬私人網路(VPN)伺服器」模式;
- 選擇用於Internet連線的網路介面。如果伺服器只有一張網卡,您需要根據情況選擇“無Internet連線”模式,然後在連線配置中手動指定IP地址分佈;
- 設置用於VPN客戶端的IP地址池。為了避免與內部網絡IP地址衝突,通常建議使用靜態地址池來分配給遠程連線用戶。
注意:在企業環境中,建議使用雙網卡配置以區分公共和私有網絡。如果只能使用單一網卡,則需要採取額外配置步驟,例如通過“接受進來的連線”來處理連接,這種方式雖然可行,但可能會帶來預設網關衝突及其他路由問題。
2. VPN客戶端的配置
a. 新增網路連線精靈
在Windows 2000(或相近系統)的用戶端上,配置VPN連線主要依靠「新增網路連線精靈」。操作步驟包括:
- 打開「網路連線」並點選「建立新連線」;
- 選擇「透過網際網路連線到私人網路」或類似選項;
- 輸入VPN伺服器的IP地址或域名(若使用動態IP,則可能需要配合DDNS服務);
- 選擇相應的VPN協議(如PPTP或L2TP/IPsec),並根據需要輸入用戶名、密碼以及(如果需要)數位證書或預先共享金鑰;
- 完成設置後,啟動連線進行測試,確定建立了加密隧道,使得用戶能夠安全連接到內部網絡。
通常情況下,連線建立後,用戶端會獲得一個來自VPN伺服器指定的IP地址,此IP地址將用於與內部網絡其他設備通信。若使用DHCP地址分派應留意DNS及WINS設定,避免因地址沖突導致瀏覽或存取資源時出現問題。
四、單一NIC與多NIC配置的考量
在理想情況下,一台VPN伺服器應配備至少兩塊網卡:一塊連接公共Internet,另一塊連接內部局域網。然而,許多小型企業或家庭用戶可能僅擁有單一NIC。這時,可以通過以下方法進行配置:
- 採用“接受進來的連線”方式,這種方式通常適用於Windows 2000 Professional版,用戶可以手動配置VPN連線而無需RRAS;
- 手動指定TCP/IP地址分派,確保分配的IP地址不與現有局部網段發生沖突;
- 在連線屬性中,確保啟用「讓呼叫端存取本地網路」選項,以便路由從VPN連線轉發到內部網絡;
- 注意單一NIC配置可能導致預設網關混淆,從而影響同時訪問互聯網及局域網內部資源。
儘管單一網卡配置能夠運行VPN服務,但作為長期解決方案,建議投資額外網卡及交換器等設備,以實現更穩定且安全的分網管理。
五、安全性與連線設定
1. 加密與驗證機制
VPN技術的核心在於數據加密和用戶驗證。早期VPN常使用PPTP,其內置的加密機制能夠提供基本保護,但安全性較現代標準仍然稍弱。隨著L2TP/IPsec的引入,用戶可以通過數位證書、預先共享金鑰或RADIUS伺服器進行更嚴密的驗證。為了確保數據傳輸安全, 系統通常會在封包發送前先進行加密處理,然後在接收端解密後再轉發到內部網絡。
一個簡單的加密過程可以用下面的數學表示:
$$ E(D) = \text{Encrypt}(D, k) $$
其中,D表示傳輸的數據,而k則是加密密鑰。這保證即使數據被截獲,也無法直接閱讀其中內容。
2. 防火牆與路由器穿透
為確保VPN連線能夠順利建立,同時保護內部網絡不受外部攻擊,防火牆與路由器的正確配置至關重要。具體要求包括:
- 開啟TCP埠1723以及允許GRE協定(IP協定號47),以便PPTP流量正常通過;
- 對L2TP/IPsec,應允許UDP埠500及其他與ESP有關的協定,確保數據加密與通訊無礙;
- 在必要時,配置端口轉發或DMZ區域,讓VPN伺服器能夠接收到外部連線請求。
六、常見問題與故障排除
1. 連線建立但無法存取內部資源
一個常見問題是VPN用戶端成功連線後卻無法對內部網絡資源進行瀏覽或存取。這可能與下列配置有關:
- IP地址分派不當:確保分配給VPN客戶端的IP地址段與內部局域網IP不衝突;
- DNS或WINS設定錯誤:若使用DHCP分派,請確保DNS和WINS服務器地址已正確配置;
- 路由設置問題:檢查是否啟用了「讓呼叫端存取本地網路」或其他路由選項。
2. 單一NIC的配置問題
對於只具備單一網卡的伺服器,用戶通常會遇到「沒有可用的外部連線」或「預設網關衝突」等提示。解決方案包括:
- 直接使用「接受進來的連線」功能,手動配置連線參數;
- 在TCP/IP設定中手動指定靜態地址池,並確保地址範圍留出足夠數量給連線用戶;
- 必要時,可嘗試在連線屬性中明確設置路由規則,以避免網關地址沖突。
七、實際案例與操作提示
很多企業在2000年已經開始實踐VPN技術,下面是一個典型的案例,描述了如何使用Windows 2000 Server設置VPN服務:
- 在伺服器上啟動Routing and Remote Access服務,並依嚮導選擇「虛擬私人網路伺服器」模式;
- 選擇正確的網路介面,並在只有單一網卡的情況下,選擇無Internet連線模式,隨後手動指定VPN用戶端的IP地址範圍;
- 為了簡化連線流程,將VPN客戶端的連線配置為使用內建的PPTP,並啟用基本的用戶驗證機制;
- 若需要更進一步的安全保護,則可以配置L2TP/IPsec,這要求同時提供PEM或PKCS#12格式的數位證書和預先共享密鑰;
- 在企業內部,確保防火牆允許特定埠以及協定通過,從而確保客戶端能夠順利建立連線並存取內部網絡資源。
此外,也有不少使用者反映,在設定過程中確保DNS、WINS以及路由選項正確配置十分重要。如果遇到連線後無法互訪局域網設備的情況,仔細核查這些設置往往能夠解決大部分問題。
八、VPN運作的技術原理
核心在於VPN如何利用加密隧道保護通訊內容。當數據從客戶端發送到伺服器時,首先會根據預設的加密算法(如MPPE或IPsec中的加密標準)進行封裝和加密,形成一個安全的數據包。隨後,這個數據包通過Internet傳輸,最終由伺服器解密後再發送到內部網絡目的地。
技術上,這個過程可描述為:
$$ E(D) = \text{Encrypt}(D, k) $$
此處,D表示原始數據,k為加密所使用的密鑰。這種機制確保即使數據在傳輸過程中被竊聽,未授權的一方也無法獲取有用信息。
九、總結與未來展望
總結來說,在2000年使用VPN雖然面臨著硬體性能限制、配置複雜度較高以及安全性上不如現代技術的挑戰,但當時的VPN方案已經能夠滿足遠程連線及內部網絡資源保護的基本要求。使用者需要根據自身需求選擇適合的協議(如PPTP或L2TP/IPsec),並確保硬體設備(包括適合的電腦、網卡和路由器)與軟體資源契合。此外,根據實際情況選擇使用單一NIC配置或雙NIC配置,並正確進行路由與防火牆設置,是成功建立VPN服務的關鍵。
今天的VPN技術已經遠超當時的加密與連線性能,但了解早期VPN的工作原理與設備要求,不僅對歷史技術發展具有參考價值,也有助於我們更好理解現代網絡安全技術的進步。隨著硬體成本的降低和安全技術的發展,現代VPN處理方式更簡單快捷,而早期技術的嚴謹設定依然能作為學習和借鑒的典範。
結論
2000年代的VPN設置代表了一個技術創新的開始。通過理解硬體設備要求、選擇合適的通信協議以及根據不同網絡環境配置連線參數,用戶能夠構建出既能保證數據安全又能實現遠程存取的網絡環境。雖然面臨設備和軟體上的種種限制,但這一時期的技術奠定了後續VPN發展的基礎。對於今日對網絡安全和遠程辦公充滿熱情的人士,熟識早期的VPN設置流程與挑戰依然能夠提供寶貴的技術視角和學習參考。
參考資料
- Windows 2000 VPN - Tek-Tips Forums
- Setting Up a VPN on Windows 2000 - PC Review
- Connecting to VPN with Windows 2000 - Cisco Community
- VPN Deployment Guide - PDF
- Windows 2000 Security Handbook - O'Reilly Media
- Configuring a VPN Server on Windows 2000 - Tek-Tips Forums
- SoftEther VPN Client Manual - SoftEther Project
- SoftEther VPN Server Manual - SoftEther Project
- VPN Solutions Document - U.S. Census Bureau
-
Minimum Requirements for VPN Setup - Official Manual
更多探索
Last updated February 18, 2025