
Botnets: Les Armées Invisibles du Cyberespace
Découvrez comment des millions d'appareils connectés sont transformés en zombies numériques à l'insu de leurs propriétaires
Les Points Essentiels
- Un botnet est un réseau d'appareils infectés par des logiciels malveillants et contrôlés à distance par un cybercriminel, appelé "bot herder" ou "botmaster".
- Ces réseaux peuvent compter des milliers voire des millions d'appareils compromis (ordinateurs, smartphones, objets connectés) qui deviennent des "zombies" agissant selon les ordres de l'attaquant.
- Les botnets sont utilisés pour lancer des cyberattaques massives comme le déni de service distribué (DDoS), le vol de données sensibles, l'envoi de spam ou le minage de cryptomonnaies.
Qu'est-ce qu'un Botnet?
Un botnet (contraction de "robot" et "network") est un réseau d'appareils informatiques infectés par des logiciels malveillants et contrôlés à distance par un attaquant. Les appareils compromis, appelés "bots" ou "zombies", fonctionnent simultanément pour exécuter des actions malveillantes à l'insu de leurs propriétaires.
Presque tous les appareils connectés à Internet peuvent potentiellement être enrôlés dans un botnet : ordinateurs personnels, serveurs, smartphones, caméras de surveillance, routeurs et autres objets connectés (IoT). Cette diversité d'appareils rend les botnets particulièrement dangereux et difficiles à combattre.
Comment se forme un botnet?
La création d'un botnet suit généralement plusieurs étapes :
- Infection : Les appareils sont infectés par des logiciels malveillants, souvent via des pièces jointes d'emails, des liens malveillants, des téléchargements de logiciels piratés ou l'exploitation de vulnérabilités non corrigées.
- Communication : Une fois infecté, l'appareil établit une connexion avec un serveur de commande et de contrôle (C&C).
- Contrôle : L'attaquant envoie des instructions à tous les appareils compromis via ce serveur C&C.
- Action coordonnée : Les appareils exécutent simultanément les commandes reçues, amplifiant considérablement l'impact des attaques.
Les différentes architectures de botnets
Il existe principalement deux types d'architectures de botnets :
Architecture centralisée (client-serveur)
Dans cette configuration, tous les bots communiquent avec un ou plusieurs serveurs C&C centralisés. L'avantage pour l'attaquant est la simplicité de gestion, mais cette architecture présente un point unique de défaillance : si les autorités parviennent à localiser et à neutraliser les serveurs C&C, l'ensemble du botnet peut être démantelé.
Architecture décentralisée (peer-to-peer)
Dans les botnets P2P, les appareils infectés communiquent directement entre eux sans nécessiter de serveur central. Cette architecture rend le botnet beaucoup plus résilient, car il n'existe pas de point unique de défaillance. Même si certains bots sont détectés et nettoyés, le réseau continue de fonctionner.
Les Utilisations Malveillantes des Botnets
Les botnets sont des outils polyvalents pour les cybercriminels. Voici les principales utilisations malveillantes :
| Type d'attaque | Description | Impact |
|---|---|---|
| Attaques DDoS | Inonder un site web ou un service en ligne de trafic pour le rendre inaccessible | Perturbation des services, pertes financières, atteinte à la réputation |
| Vol de données | Collecter des informations sensibles (mots de passe, coordonnées bancaires, etc.) | Usurpation d'identité, pertes financières, atteintes à la vie privée |
| Diffusion de spam | Envoyer massivement des emails non sollicités (publicités, arnaques, phishing) | Propagation d'arnaques, surcharge des serveurs de messagerie |
| Minage de cryptomonnaies | Utiliser la puissance de calcul des appareils infectés pour générer des cryptomonnaies | Ralentissement des appareils, consommation d'électricité accrue |
| Propagation de malwares | Diffuser d'autres logiciels malveillants pour étendre le réseau ou lancer d'autres attaques | Expansion du réseau criminel, augmentation de la menace cyber |
| Fraude publicitaire | Générer de faux clics sur des publicités en ligne | Pertes financières pour les annonceurs, distorsion du marché publicitaire |
Le cas emblématique du botnet Mirai
Mirai est l'un des botnets les plus connus, devenu célèbre en 2016 après avoir lancé l'une des plus grandes attaques DDoS de l'histoire contre le fournisseur de DNS Dyn, perturbant des services majeurs comme Twitter, Netflix et PayPal. Ce botnet ciblait principalement les appareils IoT mal sécurisés (caméras, routeurs) en exploitant leurs mots de passe par défaut. À son apogée, Mirai aurait compromis plus de 600 000 appareils, démontrant la vulnérabilité des objets connectés et l'ampleur potentielle des botnets.
Comment Détecter une Infection par un Botnet
Les botnets sont conçus pour opérer discrètement, mais certains signes peuvent indiquer qu'un appareil a été compromis :
Signes techniques
- Ralentissement inexpliqué de l'appareil ou de la connexion Internet
- Activité réseau inhabituelle, même lorsque l'appareil n'est pas utilisé
- Utilisation élevée du processeur ou de la mémoire RAM sans raison apparente
- Programmes qui se bloquent ou ne fonctionnent plus correctement
- Ventilateurs de l'ordinateur qui tournent à plein régime sans raison évidente
Signes comportementaux
- Envoi automatique d'emails à votre liste de contacts sans votre intervention
- Connexions à des sites web inconnus
- Modification de paramètres système sans votre autorisation
- Apparition de nouveaux programmes ou barres d'outils non installés par l'utilisateur
- Désactivation automatique des logiciels de sécurité
Cette vidéo de l'Inria explique clairement ce qu'est un botnet et comment il fonctionne.
Se Protéger Contre les Botnets
Pour se prémunir contre les risques d'infection par un botnet, plusieurs mesures de sécurité peuvent être adoptées :
Mesures préventives
Sécurisation des appareils
- Mises à jour régulières : Maintenir à jour le système d'exploitation et tous les logiciels installés pour corriger les vulnérabilités connues.
- Utilisation d'antivirus : Installer et mettre à jour régulièrement une solution antivirus/anti-malware fiable.
- Pare-feu : Activer le pare-feu pour contrôler le trafic entrant et sortant.
- Mots de passe robustes : Utiliser des mots de passe forts et uniques pour chaque compte et service, et changer les mots de passe par défaut des appareils connectés.
Bonnes pratiques
- Vigilance : Se méfier des pièces jointes et des liens suspects dans les emails.
- Téléchargements sécurisés : Ne télécharger des logiciels que depuis des sources officielles et de confiance.
- Authentification à deux facteurs : Activer cette protection supplémentaire pour tous les services qui la proposent.
- Segmentation du réseau : Isoler les appareils IoT sur un réseau séparé des appareils contenant des données sensibles.
Que faire en cas d'infection
Si vous soupçonnez qu'un de vos appareils fait partie d'un botnet, voici les actions à entreprendre :
- Déconnecter l'appareil d'Internet pour limiter les dégâts et empêcher la propagation.
- Effectuer une analyse antivirus complète avec un logiciel à jour ou, mieux encore, avec plusieurs solutions antivirus différentes.
- Changer tous vos mots de passe depuis un appareil non infecté, en commençant par les comptes les plus sensibles (banque, email, réseaux sociaux).
- Contacter votre fournisseur d'accès Internet pour signaler l'infection et obtenir des conseils spécifiques.
- Dans les cas les plus graves, réinstaller le système d'exploitation peut être nécessaire pour s'assurer que tous les logiciels malveillants sont supprimés.
Les Différents Types de Botnets
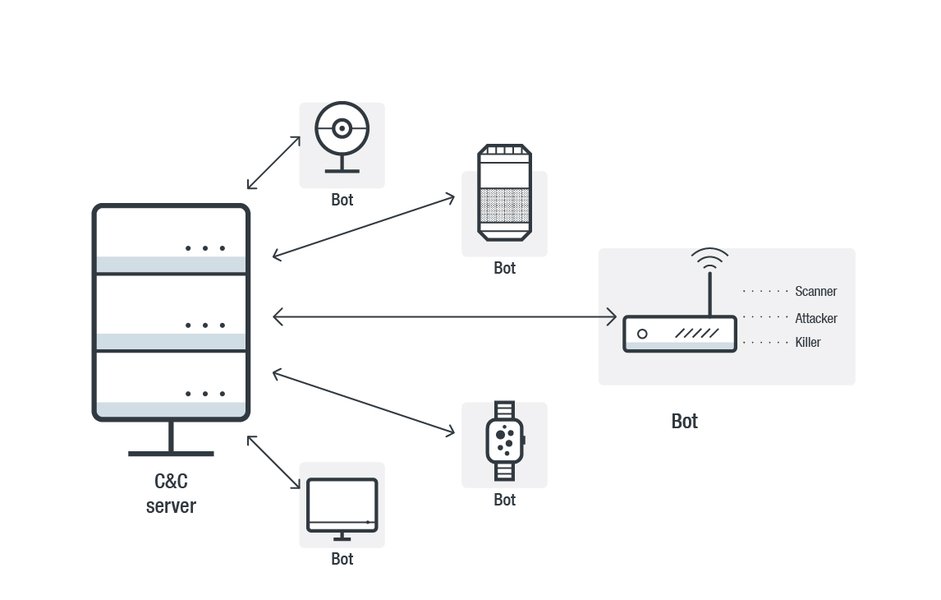
Illustration des composants d'un botnet ciblant les objets connectés (IoT)
Les botnets ont évolué au fil du temps, avec différentes variantes adaptées à des objectifs spécifiques :
Botnets traditionnels
Ils ciblent principalement les ordinateurs personnels et les serveurs, exploitant des vulnérabilités dans les systèmes d'exploitation ou les logiciels courants. Exemples notables : Zeus, SpyEye.
Botnets IoT
Ciblant les objets connectés, souvent mal sécurisés, ces botnets exploitent la multiplication des appareils connectés dans nos maisons et entreprises. Mirai est l'exemple le plus connu de cette catégorie.
Botnets mobiles
Ces réseaux infectent les smartphones et tablettes, généralement via des applications malveillantes. Ils peuvent intercepter des SMS, voler des identifiants bancaires ou surveiller l'activité de l'utilisateur.
Cryptojacking botnets
Spécialisés dans le minage de cryptomonnaies, ces botnets utilisent la puissance de calcul des appareils infectés pour générer des profits pour les attaquants, souvent en ralentissant considérablement les appareils victimes.
Questions Fréquemment Posées
Comment savoir si mon appareil fait partie d'un botnet ?
Plusieurs signes peuvent indiquer une infection : ralentissement inexpliqué de votre appareil ou de votre connexion Internet, activité réseau inhabituelle même lorsque vous n'utilisez pas votre appareil, envoi automatique d'emails sans votre intervention, ou désactivation de vos logiciels de sécurité. Si vous soupçonnez une infection, effectuez une analyse antivirus complète et surveillez votre trafic réseau pour détecter des communications suspectes.
Les botnets peuvent-ils infecter tous les types d'appareils ?
Pratiquement tous les appareils connectés à Internet peuvent être ciblés par les botnets, y compris les ordinateurs, smartphones, tablettes, routeurs, caméras de surveillance, téléviseurs intelligents et autres objets connectés. Les appareils IoT sont particulièrement vulnérables car ils disposent souvent de fonctionnalités de sécurité limitées et leurs mots de passe par défaut sont rarement changés par les utilisateurs.
Quelles sont les conséquences légales pour les créateurs de botnets ?
La création et l'utilisation de botnets sont illégales dans la plupart des pays. Les cybercriminels responsables de ces réseaux peuvent faire face à des poursuites pénales pour accès frauduleux à des systèmes informatiques, atteinte à l'intégrité des données, vol de données personnelles, et dans certains cas, extorsion ou cybersabotage. Les peines peuvent inclure de lourdes amendes et des peines d'emprisonnement, particulièrement si les attaques ont ciblé des infrastructures critiques ou causé des dommages financiers importants.
Comment les autorités luttent-elles contre les botnets ?
Les autorités et les experts en cybersécurité collaborent à l'échelle internationale pour lutter contre les botnets. Leurs actions comprennent la localisation et la neutralisation des serveurs de commande et de contrôle, l'identification et la poursuite des opérateurs de botnets, ainsi que la sensibilisation du public aux mesures préventives. Des opérations de démantèlement d'envergure ont eu lieu ces dernières années, comme l'opération contre le botnet Emotet en 2021, où les forces de l'ordre de plusieurs pays ont réussi à prendre le contrôle de l'infrastructure du botnet et à désactiver les malwares sur les appareils infectés.
Les antivirus peuvent-ils détecter tous les botnets ?
Bien que les solutions antivirus modernes soient capables de détecter de nombreux malwares associés aux botnets, elles ne peuvent pas garantir une protection à 100%. Les botnets les plus sophistiqués utilisent des techniques d'évasion avancées, comme la polymorphie (changement constant du code pour éviter la détection) ou des méthodes de communication chiffrées. C'est pourquoi une approche de sécurité multicouche est recommandée, combinant antivirus, pare-feu, surveillance du réseau et bonnes pratiques de sécurité.
Références
- Qu'est-ce qu'un botnet ? - Avast
- Qu'est-ce qu'un botnet ? - Kaspersky
- Qu'est-ce Qu'un Botnet? - CrowdStrike
- Qu'est-ce qu'un Botnet ? - Malwarebytes
- Qu'est-ce qu'un botnet et comment protéger son appareil - Guardia School
- Qu'est-ce qu'un Botnet ? Définition, exemples - Proofpoint
- Qu'est-ce qu'un botnet ? - Palo Alto Networks
Vous pourriez aussi être intéressé par...
 akamai.com
Last updated April 8, 2025