
LDAPの深層を解き明かす:ネットワーク情報管理の鍵
Lightweight Directory Access Protocol(LDAP)は、複雑なIT環境における情報の一元管理とアクセス制御を効率化する基盤技術です。
LDAPの核心:3つのハイライト
- ディレクトリサービスとの連携: LDAPは、ユーザーやデバイスなどの情報を一元的に管理する「ディレクトリサービス」にアクセスするための軽量なプロトコルです。電話帳のように情報を階層的に整理し、効率的な検索と管理を可能にします。
- 認証とアクセス制御の効率化: 複数のシステムに散らばるユーザー情報をLDAPサーバーで一元管理することで、シングルサインオン(SSO)の実現や、管理者負担の軽減に貢献します。これにより、セキュリティと運用の両面で大きなメリットが生まれます。
- 「軽量」であることの意味: 元々複雑だったX.500プロトコルを簡略化し、より幅広いシステムでの利用を可能にしたのがLDAPの「軽量性」です。TCP/IP上で動作し、効率的な情報操作を提供します。
LDAPとは何か?その本質を探る
LDAP(Lightweight Directory Access Protocol)は、「ライトウェイト・ディレクトリ・アクセス・プロトコル」の略で、ネットワーク上の膨大な情報を効率的に管理し、アクセスするための通信規約です。まるでデジタルな電話帳のように、ユーザーアカウント、パスワード、メールアドレス、さらにはプリンターや共有フォルダーといったリソース情報を一元的に集約・管理する「ディレクトリサービス」との連携を可能にします。
LDAPは、情報を階層的なツリー構造で整理し、特定の情報を素早く検索、追加、更新、削除するといった操作を実現します。この「軽量性」は、元々複雑だったX.500という大規模なディレクトリサービスプロトコルを簡略化し、より多くのシステムで普及することを可能にしました。
ディレクトリサービスの役割
LDAPを理解する上で不可欠なのが「ディレクトリサービス」の概念です。これは、ネットワーク上の様々な情報を集中管理するシステムであり、LDAPはこのシステムに対して情報を取り扱ったり、操作するためのルールを提供します。具体的には、ユーザー名、パスワード、メールアドレス、所属部署などのユーザー情報だけでなく、ネットワーク機器の設定情報、共有リソースへのアクセス権限なども管理できます。これにより、組織内のITリソース全体を効率的かつセキュアに運用することが可能になります。
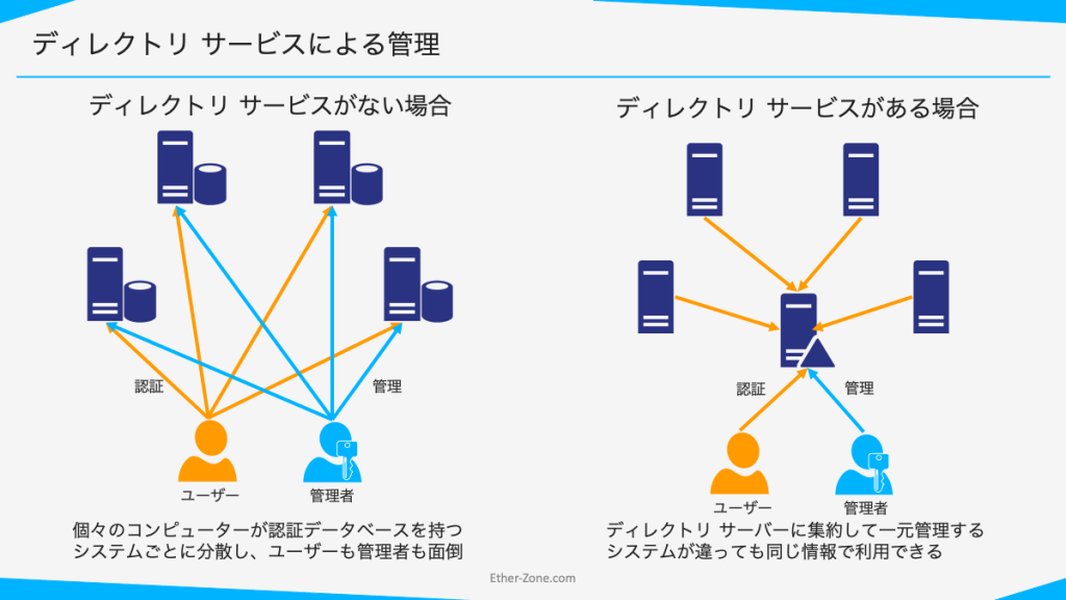
ディレクトリサービス管理のイメージ図
プロトコルとしてのLDAP
LDAPはクライアント(利用者のコンピュータ)とサーバー(情報が保管されているコンピュータ)が通信する際の「ルール」や「手順」を定めたものです。このプロトコルに従うことで、クライアントはディレクトリサービスに保存されている情報を検索、追加、更新、削除といった形で操作できます。これにより、異なるシステム間でも統一された方法で情報にアクセスできるようになり、相互運用性が向上します。
LDAPがもたらす変革:主な利用シーンとメリット
LDAPの最大の強みは、企業や組織のITインフラにおいて、ユーザー認証やアクセス管理を劇的に効率化できる点にあります。その汎用性と堅牢性から、今日の多くのITシステムで不可欠な技術として利用されています。
ユーザー認証の一元管理
LDAPは、複数のシステムにまたがるユーザー認証を一元化する上で中心的な役割を担います。例えば、企業内で利用するWindows PC、Linuxサーバー、各種Webアプリケーションなど、異なるシステムで共通のユーザー認証基盤としてLDAPサーバーを活用できます。これにより、各PCやシステムに個別にユーザーIDとパスワードを登録する手間が省け、ユーザーは一度LDAPサーバーで認証すれば、どのシステムからでも同じIDとパスワードでログインできるようになります。
これは、管理者の負担を大幅に軽減し、情報の冗長性を排除するだけでなく、ユーザー体験の向上にも繋がります。ユーザーが一度認証すれば、複数のアプリケーションやリソースにアクセスできるシングルサインオン(SSO)の実現にも大きく貢献します。
リソース情報の集中管理
LDAPは、ユーザー情報だけに留まらず、ネットワーク機器、プリンター、共有フォルダーなどのリソース情報も一元的に管理できます。例えば、組織内のすべてのプリンター情報をディレクトリに保存し、LDAPを利用してユーザーが特定のプリンターを検索し、そのネットワーク上の場所を確認し、セキュアに接続することが可能です。これにより、IT資産の管理が容易になり、運用効率が向上します。
アプリケーション設定の共有
LDAPは、各種アプリケーションの設定情報を共有データベースとして利用することも可能です。これにより、アプリケーションの展開や更新が容易になり、一貫性のある設定を組織全体に適用できます。
LDAPサーバーの役割と代表例
「LDAP」はプロトコル自体を指しますが、一般的にはそのプロトコルに対応した「LDAPサーバー」を指すことが多いです。LDAPサーバーは、ユーザー情報、グループ情報、アプリケーション情報、ネットワークリソース情報など、様々な情報が階層構造で保存されるディレクトリサービスを提供します。
代表的なLDAPサーバーの実装としては、Microsoftの「Active Directory」や、オープンソースソフトウェアの「OpenLDAP」などがあります。特にActive Directoryは、LDAPプロトコルを利用しつつ、Kerberos認証プロトコルやDNSなどの標準プロトコルもサポートし、WindowsベースのIT環境でユーザー認証、アクセス制御、リソース管理の中心的役割を担っています。
LDAPの技術的詳細とセキュリティ
LDAPは効率的なプロトコルですが、その導入と運用にはいくつかの技術的な側面とセキュリティへの配慮が不可欠です。
LDAPの通信とポート番号
LDAPの通信は通常、TCP/IPネットワーク上で行われます。標準的なLDAP通信にはTCPのポート389番が使用されます。しかし、LDAP自体にはデータの暗号化やパスワードの秘匿といったセキュリティ保護機能がないため、そのままでは情報が平文で送信されるリスクがあります。
LDAPSによるセキュリティ強化
このセキュリティ上の懸念を解消するために、LDAPは通常SSL/TLS(Secure Sockets Layer/Transport Layer Security)といった暗号化プロトコルと併用されます。この暗号化された通信方式は「LDAPS(LDAP over SSL/TLS)」と呼ばれ、TCPのポート636番を使用することが一般的です。LDAPSを利用することで、ユーザー情報やその他の機密性の高い情報が安全に保護され、セキュリティが大幅に向上します。2025年現在、多くの企業でこのLDAPSが標準的なセキュリティ対策として導入されています。
LDAPプロトコルの特性比較(LDAP vs LDAPS)
このレーダーチャートは、LDAPとLDAPSの主要な特性を比較したものです。LDAP(平文)は実装が容易でパフォーマンスが高い傾向がありますが、情報セキュリティの面でLDAPSに劣ります。一方、LDAPSはSSL/TLSによる暗号化が施されているため、情報セキュリティが大幅に向上しており、現代のシステムでは推奨される選択肢です。どちらも管理効率と互換性については高い評価を得ており、それぞれの利用シナリオに応じて選択されます。
LDAPの階層構造:識別名 (DN)とエントリー
LDAPのディレクトリ情報は、ツリー構造で整理されています。この階層構造は、実際の組織構造や地理的な配置を模倣して設計されることが多いです。各情報単位は「エントリー」と呼ばれ、それぞれが「識別名 (Distinguished Name: DN)」と呼ばれる一意のパスを持っています。DNは、エントリーがディレクトリツリー内のどこに位置するかを示すものです。例えば、あるユーザーのDNは「cn=John Doe,ou=Users,dc=example,dc=com」のようになります。
この階層構造により、効率的な検索と管理が可能になり、大規模な組織でも情報を整理しやすくなります。
スキーマと拡張性
LDAPは「スキーマ」というデータ構造の定義を持っています。スキーマは、ディレクトリに保存できる情報の種類(属性)とその形式を規定します。これにより、LDAPは柔軟で拡張性が高く、組織のニーズに合わせてカスタム属性を追加することも可能です。標準的なスキーマには、ユーザーの共通名 (cn)、識別名 (dn)、メールアドレスなどが含まれます。
LDAPと関連技術:ADとSSO
LDAPは単独で利用されるだけでなく、他の重要なIT技術と連携してその真価を発揮します。特にMicrosoft Active Directory (AD) とシングルサインオン (SSO) は、LDAPと密接な関係にあります。
Active Directory (AD) との連携
Active Directoryは、Microsoftが提供するディレクトリサービスであり、LDAPプロトコルを基盤としています。Windowsベースのネットワーク環境において、ユーザー、コンピューター、グループ、プリンターなどの情報を集中管理し、認証やアクセス制御の機能を提供します。ADはLDAPに加えて、Kerberos認証プロトコルやDNSなどの標準プロトコルも統合しており、企業ネットワークの中心的な役割を担っています。
多くの企業では、Active DirectoryをLDAPサーバーとして利用し、LinuxサーバーやWebアプリケーションなど、Windows以外のシステムとも連携させて認証の一元化を図っています。
LDAPとActive Directoryの仕組みを解説するビデオ
上記のビデオは、「What is LDAP and Active Directory ? How LDAP works and ...」というタイトルで、LDAPとActive Directoryの基本的な概念と仕組みについて分かりやすく説明しています。このビデオは、LDAPがどのように機能し、Active DirectoryがLDAPをどのように利用してユーザー認証とアクセス制御を管理しているかを視覚的に理解するのに役立ちます。特に、両者の連携によるシングルサインオンの実現や、大規模なITインフラにおけるメリットが解説されており、LDAPの全体像を把握する上で非常に有益です。
シングルサインオン (SSO) との貢献
シングルサインオン (SSO) とは、一度認証を行うだけで、複数のアプリケーションやサービスにアクセスできる仕組みです。LDAPは、このSSOの実現に不可欠な要素です。LDAPサーバーにユーザー情報が一元管理されていることで、ユーザーは各アプリケーションごとに異なるIDやパスワードを覚える必要がなくなり、管理者はユーザー情報の管理を効率化できます。これにより、セキュリティリスクの軽減と利便性の向上の両方が達成されます。
LDAP導入の考慮事項と課題
LDAPは非常に強力なツールですが、導入と運用にはいくつかの注意点と潜在的な課題が存在します。
設定の複雑さ
LDAPサーバーの設定は、特に初心者にとっては複雑に感じられる場合があります。スキーマの定義、識別名 (DN) の設計、アクセス権限の設定など、多岐にわたる設定項目を正確に構成する必要があります。誤った設定は、認証エラーやセキュリティ脆弱性につながる可能性があり、専門知識が求められます。
セキュリティリスクと対策
前述の通り、LDAPは標準では暗号化されていないため、必ずLDAPS(SSL/TLSによる暗号化)を適用することが不可欠です。パスワードが平文で送信されるリスクは、現代のセキュリティ基準では許容されません。また、ゼロデイ攻撃のリスクを考慮し、LDAPサーバーソフトウェアや関連するシステムは常に最新の状態に保ち、定期的なセキュリティパッチの適用が推奨されます。
代替技術と将来性
現代のクラウド環境では、OAuthやSAMLといった新しい認証・認可プロトコルが登場し、ID管理の選択肢が増えています。これらのプロトコルは、Webサービスやクラウドアプリケーションとの連携に特化しており、より柔軟な認証フローを提供します。しかし、LDAPは依然として多くのオンプレミスシステムやレガシーシステムにおいて基盤技術として広く使われており、その重要性は継続しています。特に、既存のインフラストレーションとの互換性や、厳密な集中管理が必要な環境では、LDAPは依然として強力な選択肢です。
LDAPの全体像を視覚化
LDAPの概念、機能、メリット、そして関連技術との関係をより深く理解するために、以下のマインドマップをご覧ください。
このマインドマップは、LDAPの多岐にわたる側面を網羅的に視覚化しています。基本的な概念から始まり、その主要な利用シーンとビジネス上のメリット、さらにその技術的な詳細やセキュリティに関する考慮事項、そして導入に伴う潜在的な課題まで、一目で理解できるように整理されています。これにより、LDAPがネットワークと情報管理においていかに重要な役割を果たすかが明確になります。
LDAPの活用例と機能比較
LDAPが実際にどのように使われ、どのような機能を提供しているかを具体的な例とテーブルで示します。
LDAPの具体的な活用例
- 企業ネットワークでの認証: 社員のPCログイン、社内システムへのアクセス、VPN接続などでLDAPサーバーを利用して認証を行う。
- Webアプリケーション認証: 自社開発のWebサービスやCMS(コンテンツ管理システム)で、LDAPと連携してユーザー認証を実現する。
- ファイルサーバーのアクセス制御: 共有フォルダへのアクセス権限をLDAPサーバーで管理し、ユーザーやグループに基づいて細かく制御する。
- メールシステムのユーザー管理: メールアカウントの作成、削除、パスワード変更などをLDAPサーバーを通じて一元的に行う。
- ネットワーク機器の設定管理: ルーターやスイッチなどのネットワーク機器への管理アクセスをLDAP認証で制限する。
主要なディレクトリサービスとLDAPの機能比較
LDAPプロトコルを実装した代表的なディレクトリサービスには、Active DirectoryとOpenLDAPがあります。これらはそれぞれ異なる特徴を持ち、様々な環境で利用されています。
| 項目 | Active Directory | OpenLDAP |
|---|---|---|
| 開発元 | Microsoft | Open-source project (OSS) |
| 主要プラットフォーム | Windows Server中心 | Linux/Unix系OS中心(Windowsでも動作可能) |
| 利用環境 | 主にWindowsベースの企業ITインフラ | 多様な環境(Linuxサーバー、オープンソースプロジェクトなど) |
| 特徴 | LDAP、Kerberos、DNSなど複数プロトコル統合。GPOなど高機能。 | LDAPプロトコルに特化。軽量で柔軟性が高い。カスタマイズ性が高い。 |
| 認証機能 | 強力なユーザー/コンピューター認証、グループ管理 | ユーザー/グループ認証 |
| 費用 | 商用ライセンス(Windows Server費用に含む) | 無料(OSS) |
このテーブルは、Active DirectoryとOpenLDAPという二つの主要なLDAP実装を比較し、それぞれの特徴、利用環境、機能、費用についてまとめています。どちらを選ぶかは、既存のITインフラ、必要な機能、コスト、管理体制などによって異なります。
よくある質問 (FAQ)
LDAPはどのような情報を管理できますか?
LDAPとActive Directoryは何が違うのですか?
LDAPを使うメリットは何ですか?
LDAPは安全ですか?
LDAPの「軽量」とはどういう意味ですか?
結論
LDAP(Lightweight Directory Access Protocol)は、単なる通信規約にとどまらず、現代の企業ITインフラにおいて、ユーザーとリソースの管理、認証、アクセス制御を一元化するための不可欠な基盤技術です。その「軽量性」と「階層的な情報管理」の特性により、複雑なネットワーク環境においても、効率的かつセキュアな情報アクセスを実現します。特に、Microsoft Active DirectoryやOpenLDAPといったLDAPサーバーの実装は、シングルサインオン(SSO)の実現や、管理者負担の軽減に大きく貢献しています。セキュリティ面では、LDAPS(LDAP over SSL/TLS)による通信暗号化が必須であり、常に最新のセキュリティ対策を講じることが重要です。LDAPは、クラウドネイティブな認証プロトコルが登場する中でも、多くのオンプレミス環境やレガシーシステムにおいて、その価値を維持し続けています。
おすすめの関連検索
- LDAPサーバー構築と運用のベストプラクティス
- Active DirectoryとLDAPの連携による認証システム
- LDAPとシングルサインオン(SSO)の関係と役割
- LDAPにおけるセキュリティ脆弱性と対策