
Раскрытие цифровых следов: Лучшие инструменты GitHub для OSINT и деанонимизации по IP-адресу
Подробный анализ и сравнение утилит с открытым исходным кодом для специалистов по кибербезопасности и исследователей.
Ключевые моменты: OSINT и деанонимизация по IP
- Разнообразие инструментов: GitHub предлагает широкий спектр инструментов для OSINT по IP-адресам, от простых скриптов для быстрого получения информации до мощных фреймворков с обширными возможностями.
- Сложность деанонимизации: Прямая деанонимизация по IP-адресу является сложной задачей; большинство инструментов сосредоточены на сборе общедоступной информации (OSINT), которая может косвенно способствовать деанонимизации, или на исследовании уязвимостей конкретных анонимизирующих технологий.
- Фокус на открытом исходном коде: Большинство обсуждаемых инструментов имеют открытый исходный код, что обеспечивает прозрачность, возможность модификации и активное развитие сообществом.
Погружение в мир OSINT-инструментов для IP-адресов на GitHub
Разведка на основе открытых источников (OSINT) применительно к IP-адресам включает сбор и анализ информации, связанной с конкретным IP. Это может включать геолокацию, данные о провайдере, связанные домены, историю активности и многое другое. GitHub является кладезем таких инструментов, разработанных энтузиастами и профессионалами в области кибербезопасности.
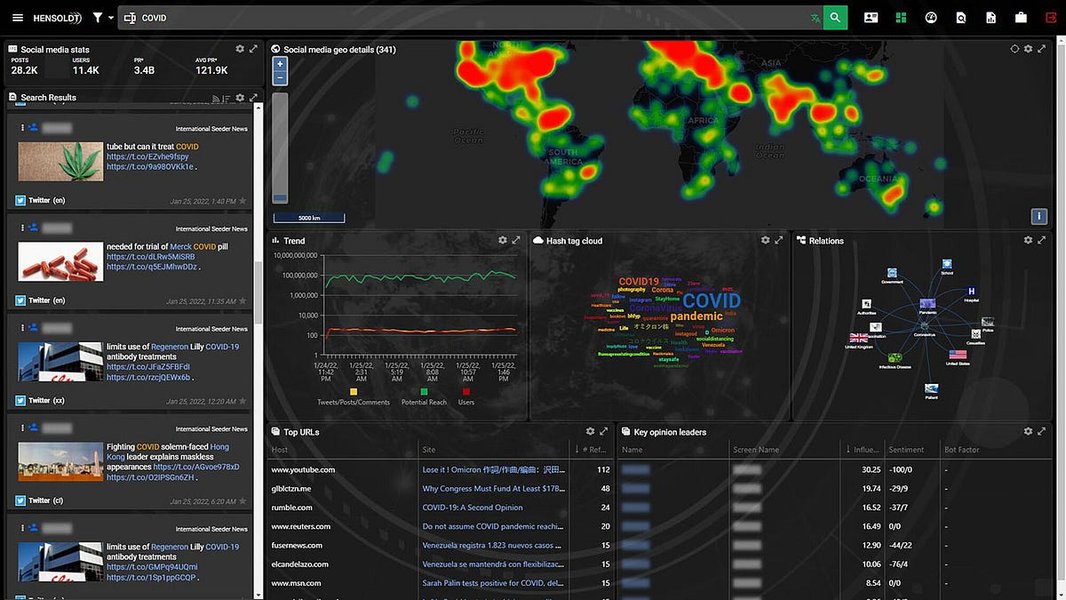
Концептуальное изображение анализа и визуализации данных в OSINT.
Универсальные OSINT-фреймворки
Эти инструменты представляют собой комплексные платформы для сбора и анализа данных из множества источников.
SpiderFoot: Автоматизированный гигант OSINT
SpiderFoot — это мощный автоматизированный OSINT-фреймворк, написанный на Python. Он способен собирать и анализировать информацию об IP-адресах, доменах, сетях, именах пользователей и многом другом. SpiderFoot использует огромное количество модулей (более 200) для запроса данных из различных общедоступных источников, включая DNS-записи, WHOIS, данные об утечках, социальные сети и поисковые системы. Он предлагает как интерфейс командной строки (CLI), так и удобный веб-интерфейс для управления сканированием и анализа результатов. Гибкость и масштабируемость делают его подходящим для глубоких и всесторонних OSINT-расследований.
ReconSpider: Продвинутый сбор данных
ReconSpider описывается как один из самых передовых открытых фреймворков для OSINT. Он позволяет сканировать IP-адреса, электронные почты, веб-сайты и организации для сбора информации. Этот инструмент также написан на Python и может интегрироваться с различными API для расширения своих возможностей. Для полной функциональности ReconSpider может потребовать настройки базы данных. Он ориентирован на автоматизацию сбора информации и её первичный анализ.
Специализированные инструменты для анализа IP
Эти утилиты обычно сосредоточены на конкретных аспектах сбора информации по IP-адресу.
IP-Tracer: Быстрый трекинг IP
IP-Tracer — это инструмент, разработанный для Linux и Termux, который использует популярный сервис ip-api.com для получения информации об IP-адресе. Он предоставляет такие данные, как страна, город, регион, почтовый индекс, координаты (широта и долгота), интернет-провайдер (ISP) и организация. Это простой, но эффективный инструмент для быстрого получения базовой информации о целевом IP-адресе.
TraxOsint: Глубокий анализ с помощью API
TraxOsint — это OSINT-инструмент на Python, который использует несколько API и сервисов для сбора расширенной информации по IP-адресу. Он стремится предоставить более полные и точные данные за счет агрегации информации из различных источников. Это может включать данные о геолокации, провайдере, связанных доменах и потенциальных угрозах. TraxOsint полезен для более детального анализа IP-адресов.
IP Information Gathering Tool / IP-OSINT: Простые скрипты для IP-разведки
Существует несколько легковесных Python-скриптов, таких как "IP Information Gathering Tool" или "IP-OSINT". Эти инструменты обычно фокусируются на быстром сборе основной информации об IP-адресе: провайдер, имя хоста, город, страна, почтовый индекс, организация и координаты. Они идеально подходят для пользователей, которым нужен простой и быстрый способ получить базовые сведения без установки сложных фреймворков. Часто они разработаны для работы в средах типа Termux.
ipsurv: Массовое сканирование IP и URL
ipsurv — это инструмент, предназначенный для массового опроса IP-адресов и URL. Он может получать коды стран, выполнять ping-тесты, проверять открытые порты и использовать GeoIP2 для определения геолокации. ipsurv поддерживает различные протоколы, включая TCP, UDP, SSL, HTTP(S), что делает его полезным для сетевых исследований и аудита безопасности в больших масштабах. Однако стоит отметить, что некоторые версии могут не поддерживать IPv6.
Другие заметные OSINT-утилиты
Помимо вышеупомянутых, на GitHub можно найти и другие полезные инструменты:
- IPScanPro: Мощный инструмент для сканирования IPv4 и IPv6-адресов с подробной информацией и сохранением отчетов.
- Xnow-ip: Простой инструмент для определения IP-адреса веб-сайта, подходящий для начинающих.
- PIP-INTEL: Более широкий OSINT-инструмент, включающий геолокацию IP-адресов, а также поиск по email, номеру телефона и социальным сетям.
- IP_Rover: Инструмент OSINT для получения информации о любом IP-адресе.
- OSINT (mithunmadhukuttan/OSINT): Собирает подробную информацию о домене и IP-адресе, используя WHOIS, DNS-записи и детали IP через API и веб-скрейпинг.
- OSINT-Automation-Tool: Инструмент на Python с графическим интерфейсом для автоматизации OSINT по целевому домену, включая IP-адрес, геолокацию и WHOIS.
- IP-Inspector: Инструмент для обогащения метаданных IPv4 и IPv6 адресов, может использоваться как CLI-утилита или библиотека.
- ip-stalker: Графический инструмент для Windows на базе ImGui для расследований, связанных с IP-адресами.
Деанонимизация по IP: Методы и инструменты
Деанонимизация по IP-адресу — это процесс установления личности или реального местоположения пользователя или сервера на основе его IP-адреса. Это значительно более сложная задача, чем просто сбор OSINT-данных, особенно когда используются технологии анонимизации (VPN, Tor, прокси). Инструменты, направленные на деанонимизацию, часто являются исследовательскими или фокусируются на конкретных уязвимостях.
Концептуальная иллюстрация процесса отслеживания IP-адресов.
Исследования и специфические подходы
Многие проекты на GitHub в области деанонимизации представляют собой исследования или инструменты для анализа конкретных систем.
Deanonymizing Onion Router & Заметки по деанонимизации Tor: Фокус на анонимных сетях
Проекты, такие как Deanonymizing-Onion-Router (PreetAsari15) и документация вроде deanonymization-tor-hidden-services.md (3ls3if), сосредоточены на методах деанонимизации пользователей или скрытых сервисов в сети Tor. Они исследуют такие техники, как Website Fingerprinting (снятие "отпечатков" веб-сайтов по характеру трафика), удаленное выполнение команд (RCE), анализ HTTP-заголовков (например, `/server-status`), сопоставление сертификатов, favicon и использование особенностей GZIP-сжатия. Эти инструменты и методы обычно предназначены для исследовательских целей и изучения уязвимостей анонимных сетей.
Website Fingerprinting: Анализ трафика для выявления скрытых соединений
Инструменты, основанные на технике Website Fingerprinting (например, wisepythagoras/website-fingerprinting), пытаются идентифицировать веб-сайты, которые посещает пользователь, даже если трафик шифруется (например, через Tor или VPN). Это достигается путем анализа паттернов трафика (размер пакетов, время, направление). Хотя это напрямую не деанонимизирует IP, это может помочь связать активность с конкретными ресурсами, что является шагом к деанонимизации.
Deanonymization Pipeline: Общий подход к деанонимизации
Проект Deanonymization Pipeline (zachChilders/deanonymization) представляет собой более общий инструмент или набор методов для деанонимизации, который может применяться к IP-адресам через анализ трафика и метаданных. Он предназначен для выявления реального источника на основе сетевых данных и может интегрироваться с другими OSINT-инструментами. Такие пайплайны требуют глубоких знаний в области сетевой безопасности.
API и платформы для анализа угроз
Некоторые инструменты предоставляют доступ к базам данных об угрозах, что может помочь в идентификации вредоносных IP-адресов.
Yelp/threat_intel: Интеграция данных об угрозах
Yelp/threat_intel — это API-инструмент и библиотека для анализа угроз, которая позволяет связывать IP-адреса с доменами и получать отчеты из различных источников, таких как VirusTotal и DNSDB. Хотя это не прямой инструмент деанонимизации, он может помочь идентифицировать IP-адреса, связанные с вредоносной активностью, и предоставить контекст, который может быть полезен в процессе расследования и косвенной деанонимизации.
Сравнительный анализ OSINT-инструментов для IP-адресов
Для лучшего понимания возможностей различных инструментов, представленных на GitHub, ниже приведена сравнительная таблица. Она охватывает ключевые характеристики, такие как основные функции, поддерживаемые платформы, предполагаемая простота использования и основной фокус.
| Инструмент | Основные функции | Платформа | Простота использования (1-низкая, 5-высокая) | Основной фокус | Ссылка на GitHub |
|---|---|---|---|---|---|
| SpiderFoot | Комплексный OSINT-фреймворк, сбор данных об IP, доменах, сетях, email; более 200 модулей, CLI и веб-интерфейс. | Кроссплатформенный (Python) | 3 (требует изучения из-за обширности) | Глубокий OSINT | smicallef/spiderfoot |
| ReconSpider | Сканирование IP, email, веб-сайтов, организаций; продвинутый OSINT. | Кроссплатформенный (Python) | 3 (для пользователей с опытом) | OSINT, сбор информации | bhavsec/reconspider |
| IP-Tracer | Геолокация, ISP, организация по IP через ip-api. | Linux, Termux (Python) | 5 (очень простой) | Быстрый поиск IP-информации | rajkumardusad/IP-Tracer |
| TraxOsint | Сбор информации по IP из нескольких API (геолокация, провайдер, домены, угрозы). | Кроссплатформенный (Python) | 4 (простой CLI) | Расширенный OSINT по IP | N0rz3/TraxOsint |
| ipsurv | Массовый опрос IP/URL, пинги, проверка портов, GeoIP2. | Кроссплатформенный (Python) | 3 (CLI, требует понимания сетевых концепций) | Сетевое сканирование, OSINT | deer-hunt/ipsurv |
| Yelp/threat_intel | API для анализа угроз, связывание IP с доменами, интеграция с VirusTotal. | Библиотека (Python) | 2 (для разработчиков, требует программирования) | Анализ угроз, OSINT | Yelp/threat_intel |
| Deanonymizing Onion Router (Исследование) | Методы деанонимизации Tor (Website Fingerprinting, RCE). | Исследовательский проект | 2 (для специалистов) | Деанонимизация (Tor) | PreetAsari15/Deanonymizing-Onion-Router |
Визуализация возможностей: Сравнение инструментов
Для наглядного сравнения ключевых инструментов по нескольким параметрам представлен следующий радарный график. Он оценивает такие аспекты, как глубина OSINT-анализа, простота использования, специализация на IP, потенциал для помощи в деанонимизации, общая широта функций и активность сообщества (отражающая поддержку и развитие).
Карта инструментов: OSINT и деанонимизация по IP
Эта ментальная карта иллюстрирует ландшафт инструментов для OSINT и деанонимизации по IP-адресу, доступных на GitHub, классифицируя их по основным функциям и подходам. Она помогает визуализировать различные категории инструментов и их взаимосвязи в общей экосистеме.
(Комплексный анализ,
модульная структура)"] id1_1_2["ReconSpider
(Продвинутый сбор данных)"] id1_2["Специализированные трекеры и анализаторы IP"] id1_2_1["IP-Tracer
(Быстрый поиск базовой информации)"] id1_2_2["TraxOsint
(Агрегация из нескольких API)"] id1_2_3["IP Information Gathering Tool / IP-OSINT
(Простые скрипты)"] id1_3["Инструменты сканирования и опроса"] id1_3_1["ipsurv
(Массовое сканирование IP/URL,
проверка портов)"] id1_3_2["IPScanPro
(Детальное сканирование IPv4/IPv6)"] id1_4["Агрегаторы API и платформы анализа угроз"] id1_4_1["Yelp/threat_intel
(Интеграция с базами угроз)"] id2["Деанонимизация и связанные исследования"] id2_1["Исследования анонимных сетей"] id2_1_1["Deanonymizing Onion Router
(Анализ Tor, Website Fingerprinting)"] id2_1_2["Заметки по деанонимизации Tor
(Методы и уязвимости)"] id2_2["Анализ трафика и метаданных"] id2_2_1["Website Fingerprinting (общие инструменты)
(Идентификация сайтов по трафику)"] id2_2_2["Deanonymization Pipeline
(Общий пайплайн для анализа)"] id3["Вспомогательные и прочие инструменты"] id3_1["Простые скрипты и утилиты"] id3_1_1["Xnow-ip
(Определение IP сайта)"] id3_2["Инструменты с графическим интерфейсом"] id3_2_1["ip-stalker (Windows)
(Визуальное исследование IP)"] id3_2_2["OSINT-Automation-Tool (GUI)
(Автоматизация OSINT)"] id3_3["Библиотеки и компоненты"] id3_3_1["IP-Inspector
(Обогащение метаданных IP)"]
Видеообзор: SpiderFoot в действии
SpiderFoot является одним из наиболее известных и многофункциональных OSINT-фреймворков с открытым исходным кодом. Он позволяет автоматизировать процесс сбора информации из сотен различных источников. В этом видео демонстрируются основные возможности SpiderFoot, его интерфейс и примеры использования для сбора данных об IP-адресах, доменах и других объектах расследования. Понимание работы таких инструментов крайне важно для специалистов по OSINT и кибербезопасности, так как они значительно экономят время и расширяют охват сбора данных.
Видео знакомит зрителей с установкой и базовой настройкой SpiderFoot, а также показывает, как запускать сканирование и интерпретировать полученные результаты. Особое внимание уделяется различным модулям, которые можно активировать для сбора специфической информации, такой как связанные IP-адреса, информация WHOIS, утечки данных, упоминания в социальных сетях и многое другое. Это отличный ресурс для тех, кто хочет начать использовать SpiderFoot или углубить свои знания об этом мощном OSINT-инструменте.
Часто задаваемые вопросы (FAQ)
Что такое OSINT по IP-адресу?
OSINT (Open Source Intelligence) по IP-адресу — это процесс сбора и анализа информации об IP-адресе из общедоступных источников. Это может включать определение геолокации, интернет-провайдера (ISP), связанных доменных имен, истории IP-адреса, его репутации (например, участие в спам-рассылках или DDoS-атаках) и другой релевантной информации, которая не требует несанкционированного доступа.
Насколько законно использовать эти инструменты?
Использование OSINT-инструментов для сбора информации из общедоступных источников, как правило, законно. Однако важно использовать их этично и в рамках законодательства вашей страны и региона, где находится цель. Сбор и использование персональных данных может подпадать под действие законов о защите данных (например, GDPR). Несанкционированный доступ к системам, активное сканирование без разрешения или попытки взлома являются незаконными.
Могут ли эти инструменты гарантировать деанонимизацию?
Нет, ни один инструмент не может гарантировать полную деанонимизацию, особенно если цель использует сложные методы анонимизации (например, многоуровневые VPN, Tor, анонимные прокси). OSINT-инструменты помогают собрать фрагменты информации, которые в совокупности могут привести к деанонимизации, но это требует аналитической работы и часто зависит от ошибок или уязвимостей со стороны цели. Инструменты, нацеленные на деанонимизацию специфических систем (например, Tor), обычно эксплуатируют известные уязвимости или статистические методы.
Какие навыки необходимы для использования продвинутых OSINT-фреймворков?
Для эффективного использования продвинутых OSINT-фреймворков, таких как SpiderFoot или ReconSpider, полезны следующие навыки:
- Базовое понимание сетевых протоколов (TCP/IP, DNS, HTTP).
- Знание принципов работы операционных систем (особенно Linux, так как многие инструменты работают в этой среде).
- Умение работать с командной строкой.
- Аналитическое мышление для интерпретации собранных данных и выявления связей.
- Понимание концепций OSINT и методологий расследований.
- Основы программирования (часто Python) могут быть полезны для настройки или расширения инструментов.
В чем разница между OSINT по IP и деанонимизацией по IP?
OSINT по IP — это сбор общедоступной информации, связанной с IP-адресом (геолокация, провайдер, связанные домены, история и т.д.). Цель — получить как можно больше контекста об IP-адресе.
Деанонимизация по IP — это более сложный процесс, направленный на установление реальной личности или точного местоположения пользователя/сервера, скрывающегося за IP-адресом, особенно если используются анонимизирующие технологии. Это может включать анализ трафика, выявление уязвимостей в анонимизирующих сервисах или сопоставление данных из различных источников для раскрытия идентичности. OSINT является важной частью процесса деанонимизации, но сама по себе деанонимизация требует более глубокого анализа и специфических техник.
Рекомендуемые запросы
- Как безопасно использовать инструменты OSINT для анализа IP-адресов?
- Лучшие практики для защиты от деанонимизации по IP-адресу.
- Сравнение API для обогащения данных об IP-адресах.
- Этические аспекты OSINT и деанонимизации в интернете.
Источники
Last updated May 20, 2025