
Создание Пользовательского Шлюза "vmgateway" на Golang: Контроль Доступа и Управление Разрешениями
Разработка Высокопроизводительного Прокси-Сервера для Безопасного Управления API
Ключевые Особенности Разработки vmgateway на Golang
- Комплексный Контроль Доступа: Реализация механизма Token Access Control (TAC) для строгой аутентификации и авторизации на основе токенов, обеспечивая безопасность каждого запроса к API.
- Управление Областью Видимости и Разрешениями: Внедрение детального управления разрешениями (RBAC или ABAC) для контроля над тем, к каким ресурсам и операциям пользователи могут получить доступ, включая возможность ограничения видимости данных.
- Высокая Производительность и Масштабируемость: Использование нативных возможностей Go, таких как легковесные горутины и эффективный сетевой стек, для создания высокопроизводительного прокси-сервера, способного обрабатывать миллионы запросов в секунду.
В современном микросервисном ландшафте, разработка надежного и безопасного API-шлюза является критически важной задачей. Наш проект фокусируется на создании пользовательской реализации vmgateway на языке Golang, который будет действовать как мощный прокси-сервер. Основная цель этого сервиса — обеспечение строгого контроля доступа на основе токенов, управление областью видимости и гибкое управление разрешениями для защиты ваших API и внутренних сервисов.
Зачем Нужен Пользовательский Прокси-Сервер (API Gateway)?
API Gateway служит единой точкой входа для всех запросов к вашим микросервисам, предлагая централизованный контроль и упрощая архитектуру. Он выполняет множество задач, таких как маршрутизация запросов, балансировка нагрузки, кэширование, агрегация запросов, а также, что наиболее важно для нашего проекта, аутентификация, авторизация и управление разрешениями.
Golang является идеальным выбором для разработки API Gateway благодаря своей производительности, конкурентности и надежности. Его встроенные возможности для работы с сетью (пакеты net/http и net/http/httputil) позволяют легко создавать высокоэффективные прокси-серверы. Пользовательская реализация vmgateway позволит нам точно настроить поведение шлюза под специфические требования заказчика, обходя ограничения готовых решений.
Архитектура и Основные Компоненты
Наш пользовательский vmgateway будет построен с учетом модульности и расширяемости. Ключевые компоненты включают:
- HTTP-прокси: Основная функция по перенаправлению входящих запросов к соответствующим внутренним сервисам.
- Модуль Аутентификации: Проверка подлинности входящих запросов, часто с использованием токенов (например, JWT или OAuth2).
- Модуль Авторизации и Разрешений: Определение, имеет ли аутентифицированный пользователь право выполнять запрошенную операцию на конкретном ресурсе.
- Управление Областью Видимости: Тонкая настройка видимости данных или функциональности на основе ролей или атрибутов пользователя.
- Модуль Мониторинга и Логирования: Сбор метрик и запись событий для отладки, аудита и анализа производительности.
Примерная архитектура прокси-сервера:
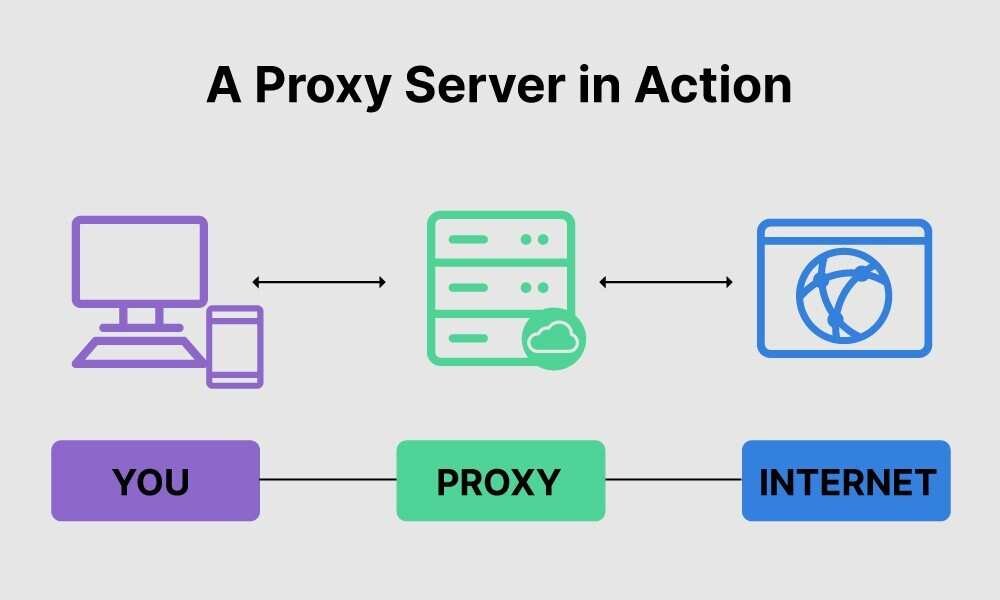
Общая схема работы прокси-сервера.
Реализация Прокси-Функциональности
Ядром нашего шлюза будет реализация обратного прокси. Golang предоставляет для этого пакет net/http/httputil, который значительно упрощает задачу. Мы будем использовать httputil.ReverseProxy, который позволяет динамически изменять запросы перед их перенаправлением и обрабатывать ответы от целевых сервисов.
package main

import (
    "net/http"
    "net/http/httputil"
    "net/url"
    "log"
)

func main() {
    // URL целевого сервиса, куда будут перенаправляться запросы
    targetURL, err := url.Parse("http://localhost:8081")
    if err != nil {
        log.Fatal(err)
    }

    // Создаем обратный прокси
    proxy := httputil.NewSingleHostReverseProxy(targetURL)

    // Определяем директор функцию для модификации запросов
    // Здесь можно добавить логику аутентификации, авторизации,
    // добавления заголовков и т.д.
    proxy.Director = func(req *http.Request) {
        req.URL.Scheme = targetURL.Scheme
        req.URL.Host = targetURL.Host
        req.URL.Path = targetURL.Path + req.URL.Path
        // Пример: Добавление заголовка авторизации
        // req.Header.Add("Authorization", "Bearer your_token_here")
        log.Printf("Proxying request to: %s%s", req.URL.Host, req.URL.Path)
    }

    http.HandleFunc("/", func(w http.ResponseWriter, r *http.Request) {
        // Здесь можно добавить предварительную логику (например, rate limiting)
        proxy.ServeHTTP(w, r)
    })

    log.Println("Proxy server starting on :8080")
    log.Fatal(http.ListenAndServe(":8080", nil))
}
В этой структуре функция proxy.Director играет ключевую роль, позволяя нам изменять входящие запросы (*http.Request) перед их отправкой на целевой сервер. Это идеальное место для внедрения логики аутентификации и авторизации.
Token Access Control (TAC)
Token Access Control является краеугольным камнем безопасности нашего vmgateway. Это означает, что каждый запрос, проходящий через шлюз, должен содержать действительный токен доступа (например, JWT), который подтверждает личность пользователя и его права. Мы будем использовать библиотеки для работы с JWT в Go для проверки подписи токена, срока его действия и извлечения информации о пользователе и его ролях/разрешениях.
Для аутентификации с использованием OAuth2 или JWT, наш прокси будет перехватывать запросы, проверять наличие и валидность токена в заголовке Authorization. В случае успеха, запрос будет перенаправлен, в противном случае будет возвращена ошибка 401 Unauthorized или 403 Forbidden. Библиотеки, такие как oauth2-proxy, предлагают готовые решения для интеграции с различными провайдерами идентификации (Google, Azure, OpenID Connect).
Видео демонстрирует концепции безопасности API с JWT и обратным прокси.
Управление Областью Видимости и Разрешениями (RBAC/ABAC)
После успешной аутентификации наступает этап авторизации. Наш vmgateway будет отвечать за применение политик авторизации. Мы можем реализовать это с помощью Role-Based Access Control (RBAC) или Attribute-Based Access Control (ABAC).
- RBAC: Пользователям назначаются роли (например, "администратор", "редактор", "читатель"), а роли, в свою очередь, имеют определенные разрешения (например, "читать", "писать", "удалять"). Golang-библиотеки, такие как Casbin или Oso Cloud, могут быть использованы для реализации гибких политик RBAC.
- ABAC: Разрешения определяются на основе атрибутов пользователя, ресурса и среды. Это более гибкая, но и более сложная модель, позволяющая создавать очень детализированные политики.
Реализация этих моделей будет интегрирована в цепочку обработчиков HTTP-запросов (middleware) до того, как запрос будет перенаправлен к целевому сервису. Это обеспечивает, что каждый запрос проходит проверку разрешений.
Наш шлюз может ограничивать область видимости данных. Например, пользователь с ролью "менеджер отдела А" может видеть только данные, относящиеся к "отделу А", даже если базовый сервис может предоставить данные по всем отделам. Это достигается путем модификации запросов (например, добавления фильтров в URL или заголовки) или фильтрации ответов перед отправкой их обратно клиенту.
Преимущества Использования Golang для Прокси-Сервера
Выбор Go для разработки vmgateway обусловлен рядом его ключевых преимуществ:
- Конкурентность: Горутины и каналы Go позволяют легко обрабатывать множество одновременных запросов, что критично для высокопроизводительных прокси.
- Производительность: Go компилируется в нативный код, обеспечивая высокую скорость выполнения и низкое потребление ресурсов, приближаясь к производительности C/C++.
- Надежность: Строгая типизация и встроенные механизмы обработки ошибок способствуют созданию стабильных и надежных приложений.
- Экосистема: Богатая стандартная библиотека и активное сообщество Go предоставляют множество инструментов и библиотек для сетевого программирования, криптографии и работы с HTTP.
Go также поддерживает работу с прокси на уровне пакетов (например, golang.org/x/net/proxy), что может быть полезно для внутренней маршрутизации или использования прокси для загрузки модулей (GOPROXY).
Аутентификация с Прокси
При работе с внешними зависимостями или внутренними сервисами, расположенными за прокси-сервером, Golang предоставляет механизмы для настройки HTTP-клиента. Это особенно актуально при использовании команд go get или go install за корпоративным прокси с аутентификацией. Переменные окружения HTTP_PROXY и HTTPS_PROXY позволяют настроить прокси для большинства HTTP-запросов, а для прокси с аутентификацией можно использовать формат http://user:password@host:port/.
// Пример настройки HTTP-клиента с прокси и аутентификацией
package main

import (
    "context"
    "fmt"
    "net/http"
    "net/url"
    "log"
)

func main() {
    proxyURL := "http://user:password@your_proxy_host:proxy_port"
    targetURL := "https://api.example.com/data"

    proxy, err := url.Parse(proxyURL)
    if err != nil {
        log.Fatalf("Invalid proxy URL: %v", err)
    }

    // Создаем кастомный Transport с настройками прокси
    httpClient := &http.Client{
        Transport: &http.Transport{
            Proxy: http.ProxyURL(proxy),
        },
    }

    req, err := http.NewRequestWithContext(context.Background(), "GET", targetURL, nil)
    if err != nil {
        log.Fatalf("Failed to create request: %v", err)
    }

    resp, err := httpClient.Do(req)
    if err != nil {
        log.Fatalf("Failed to make request through proxy: %v", err)
    }
    defer resp.Body.Close()

    fmt.Printf("Response Status: %s\n", resp.Status)
}
Для модуля go mod также существуют переменные окружения, такие как GOPROXY, GOPRIVATE, GONOPROXY и GONOSUMDB, которые управляют тем, как Go загружает модули, позволяя работать за корпоративным прокси и с приватными репозиториями.
Возможности Расширения и Настройки
Наш пользовательский vmgateway не ограничивается только контролем доступа. Он может быть расширен для включения других важных функций API Gateway:
- Rate Limiting: Ограничение количества запросов от клиента за определенный период для предотвращения злоупотреблений и защиты от DDoS-атак. VictoriaMetrics Gateway (
vmgateway) уже включает в себя функционал ограничения скорости и контроля доступа по токенам. - Кэширование: Сохранение ответов на часто запрашиваемые ресурсы для снижения нагрузки на внутренние сервисы и ускорения ответа.
- Логирование и Метрики: Отправка информации о запросах и ответах в централизованную систему логирования и мониторинга для аналитики и отладки.
- Трансформация Запросов/Ответов: Модификация данных в запросах или ответах (например, форматирование, добавление/удаление полей) с использованием JavaScript VM, запущенного в Go.
- Обнаружение Сервисов: Интеграция с системами обнаружения сервисов (например, Consul, Eureka) для динамической маршрутизации запросов к доступным экземплярам микросервисов.
Ниже представлена радарная диаграмма, иллюстрирующая возможности пользовательского vmgateway по сравнению со стандартным прокси и готовыми решениями API Gateway.
Радарная диаграмма, сравнивающая возможности пользовательского vmgateway с другими типами прокси-серверов.
Сравнение Типов Прокси-Серверов и Функциональности
Для лучшего понимания места нашего пользовательского vmgateway в экосистеме прокси, рассмотрим его основные отличия и преимущества в контексте различных типов прокси-серверов.
| Характеристика | Прямой Прокси | Обратный Прокси (API Gateway) | Пользовательский vmgateway (Golang) |
|---|---|---|---|
| Назначение | Проксирование запросов от клиента к внешним ресурсам. | Проксирование запросов от внешних клиентов к внутренним сервисам. | Комплексное проксирование, аутентификация, авторизация, управление разрешениями и видимостью. |
| Контроль Доступа | Базовая аутентификация/авторизация для выхода в интернет. | Может иметь аутентификацию/авторизацию, но часто ограничено. | Расширенный Token Access Control, RBAC/ABAC. |
| Управление Видимостью | Нет. | Ограничено. | Детальное управление областью видимости данных и функциональности. |
| Расширяемость | Ограничена. | Зависит от готового решения (плагины). | Высокая, благодаря возможности написания кастомной логики на Go. |
| Производительность | Средняя. | Высокая (зависит от решения). | Очень высокая, благодаря оптимизации Go. |
| Примеры | Squid, TinyProxy. | Nginx, Apache HTTP Server, Kong, Apigee. | Наша кастомная реализация на Golang. |
Эта таблица подчеркивает, что наш vmgateway на Golang представляет собой специализированный обратный прокси, который превосходит многие готовые решения в плане гибкости и тонкой настройки безопасности и контроля доступа, что крайне важно для специфических требований заказчика.
Заключение
Разработка пользовательской реализации vmgateway на Golang предоставляет мощный и гибкий инструмент для управления доступом к API и микросервисам. Благодаря возможностям Go в области производительности и конкурентности, а также гибкой интеграции механизмов Token Access Control, управления разрешениями и областью видимости, мы можем создать высокоэффективный и безопасный прокси-сервер, точно соответствующий уникальным требованиям заказчика.
Этот подход позволяет не только обеспечить надежную защиту ваших сервисов, но и оптимизировать их работу, предоставляя централизованный механизм для выполнения кросс-функциональных задач, таких как ограничение скорости, кэширование и трансформация запросов. В конечном итоге, пользовательский vmgateway станет краеугольным камнем вашей архитектуры микросервисов, обеспечивая безопасность, масштабируемость и управляемость.
Часто Задаваемые Вопросы
Рекомендуемые Запросы для Дальнейшего Изучения
- Как реализовать кэширование в Golang API Gateway?
- Примеры использования Casbin для RBAC в Golang?
- Как настроить Rate Limiting в Golang прокси-сервере?
- Лучшие практики безопасности для API Gateway на Golang?
Ссылки
Last updated May 21, 2025